#1
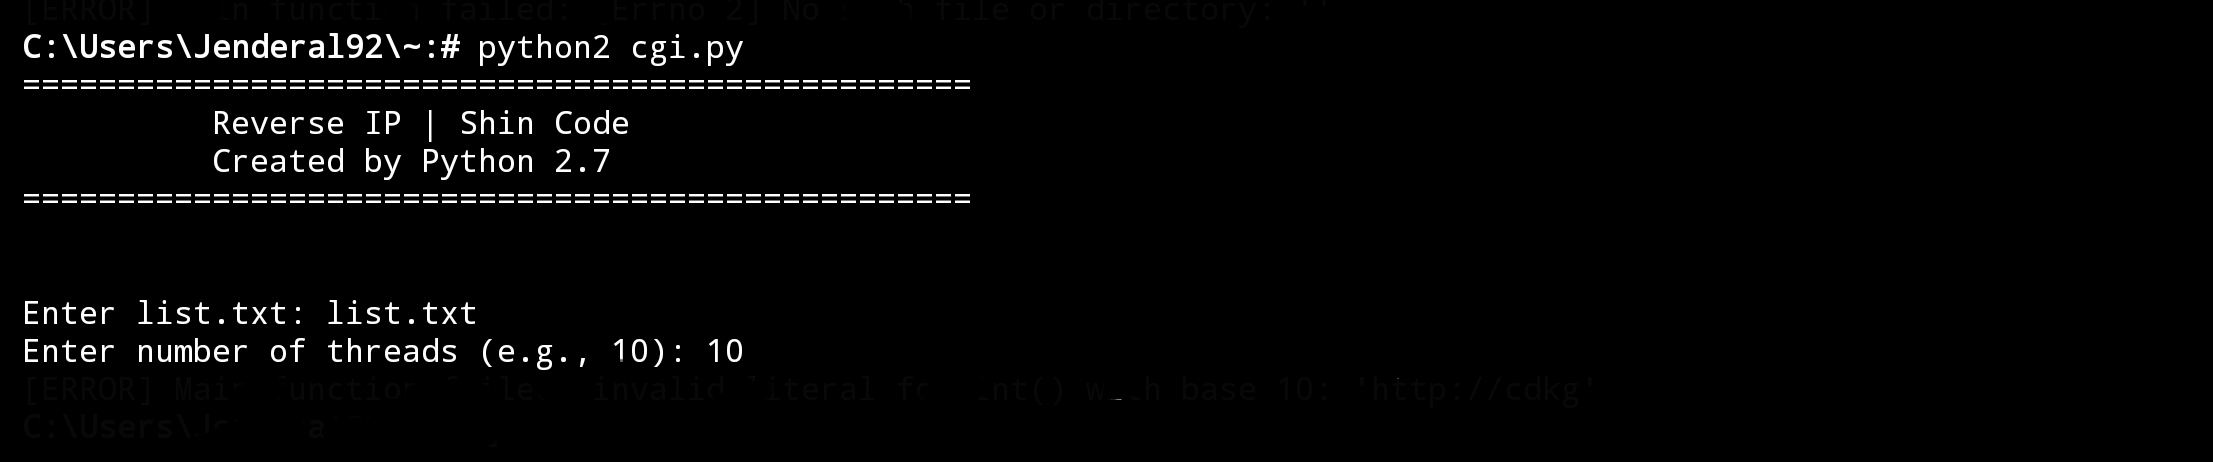
 jenderal92/reverse-ip-new-api
此工具用于执行反向 IP 查询——搜索托管在同一 IP 地址上的所有域名。
 george0papasotiriou/cve-2026-11106-dns-zone-transfer-axfr-information-disclosure
CVE-2026-11106 的概念验证,利用不受限制的 DNS AXFR 区域传输来枚举域名记录、暴露内部主机并泄露敏感 TXT 数据。
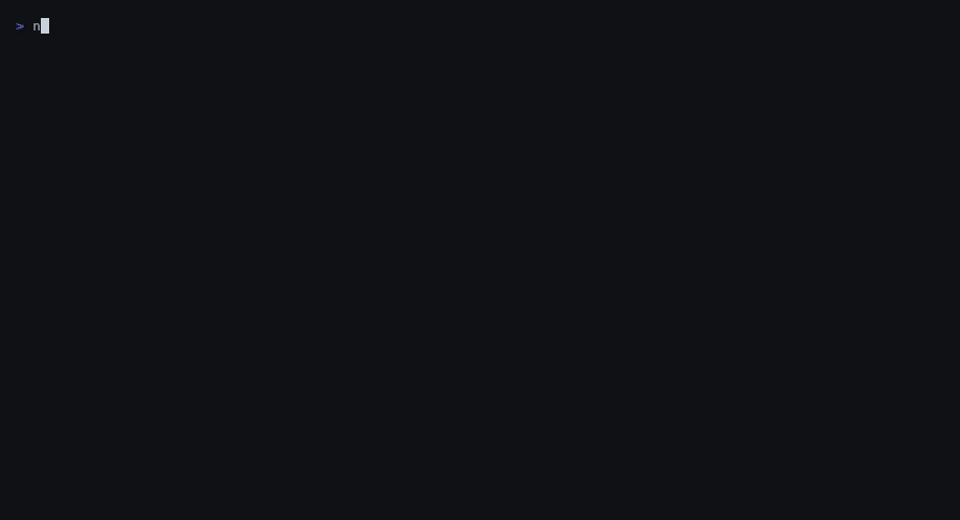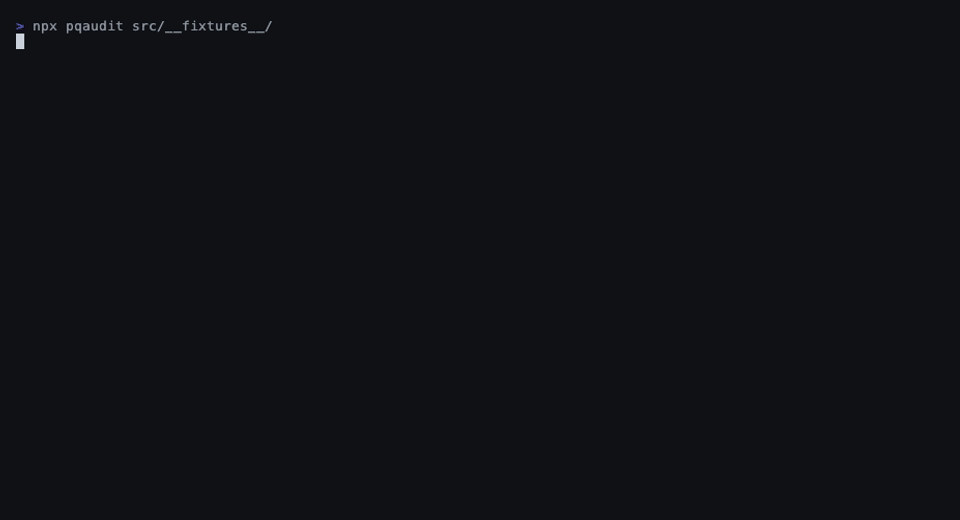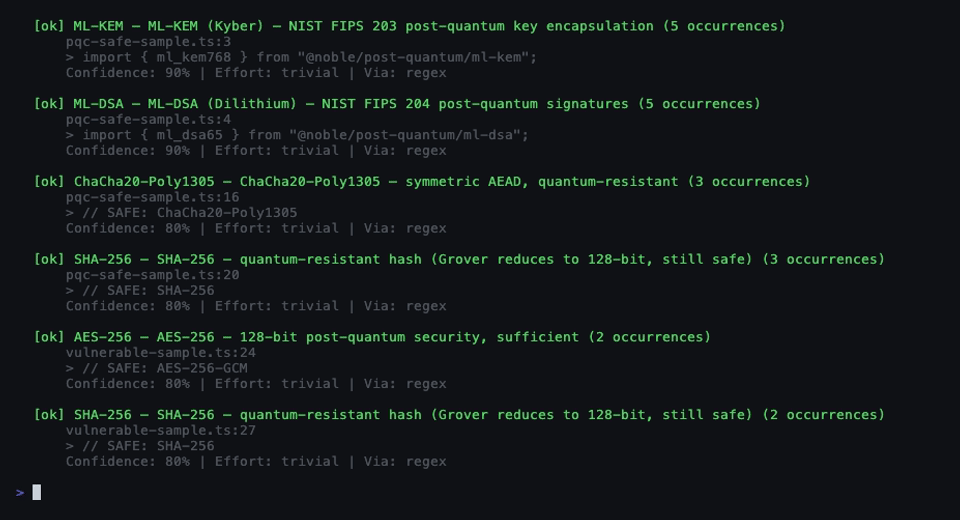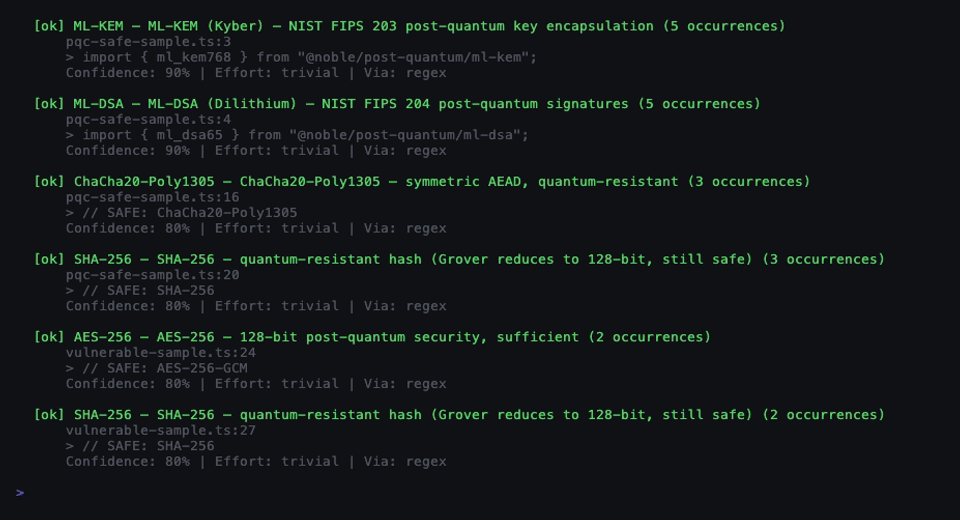 pqcworld/pqaudit
扫描代码库中易受量子攻击的加密算法。在Q-Day之前检测RSA、ECDSA、Ed25519、ECDH。输出CycloneDX CBOM和SARIF格式。
 rhimavanth32-max/metasploitable2-reconnaissance-and-unrealircd-backdoor-exploitation
使用 Nmap 和 Metasploit 对 Metasploitable2 上已知后门(CVE-2010-2075)进行端到端侦察与利用。
 danreis20/pentest-lab-metasploitable2
隔离网络渗透测试实验室:使用 nmap/nikto 进行枚举,并手动利用 Metasploitable2(vsFTPd 后门 CVE-2011-2523、bindshell),附带完整技术报告。
 fa1dz/internet-scanner
一个 Tkinter 图形界面,用于扫描本地 IPv4 网络(ARP + nmap 探测),显示设备,允许运行全端口扫描,并导出结果。

 sakispat/simple-pentesting
一个用于授权渗透测试的教育性 Python 工具包:线程化端口扫描器、子域名与目录枚举、横幅抓取和主机发现,并配有功能丰富的 CLI。
 jenderal92/all-reverseip-multithreading
python 2.7
 stiffies/airscout
一个很好的工具,可自动捕获网络哈希值,并具有漂亮的 GUI。请阅读 README.md 了解更多信息,切勿在未经目标明确许可的情况下使用此工具!
 ohhdamnbro/noregressh
CVE-2024-6387 及更多检测器与利用器 - 反向/绑定 Shell 支持。仅供教育用途。
 netomize/http-basma
在网络安全领域,准确识别和表征Web服务器对于威胁检测、漏洞评估和网络映射至关重要。我们介绍HTTP-Basma,一种新颖的主动指纹识别算法,通过多层方法揭示独特的服务器配置文件。
 abdullah50i/internal-penetration-testing-project-using-metasploit
已初始化并将 PostgreSQL 连接到 Metasploit。使用 Nmap 侦察了 10.1.16.0/24 网段并导入结果。利用 SYN、SMB 和 LDAP 扫描器枚举主机/服务。通过 ZeroLogon(CVE-2020-1472)攻击 DC10,使用 Impacket 导出 AD…
 feralthedogg/cve-2025-24132-scanner
基于mDNS的AirPlay设备发现工具,可扫描本地网络并测试CVE-2025-24132零点击HTTP RCE漏洞,具有简单的GUI界面。
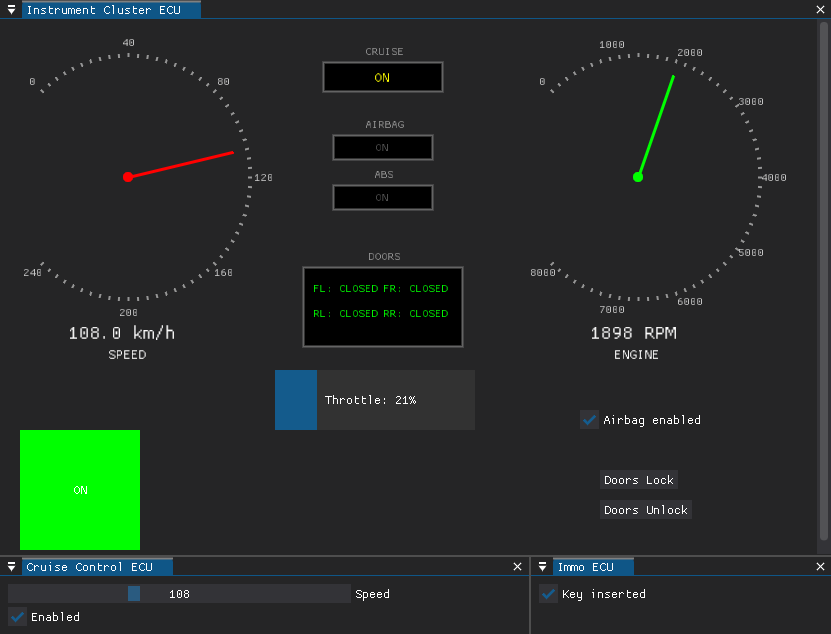 infobyte/doggie_workshop
CAN总线车辆模拟器,用于练习攻击性汽车安全攻击。模拟多个ECU,以便在受控实验室环境中实现对CAN消息的嗅探、注入和操纵。
 murataydemir/active-scanning-and-information-gathering-in-ics-scada-networks-using-network-mapper-nmap
ICS/SCADA网络中利用网络映射器(NMAP)进行主动扫描与信息收集(土耳其语)
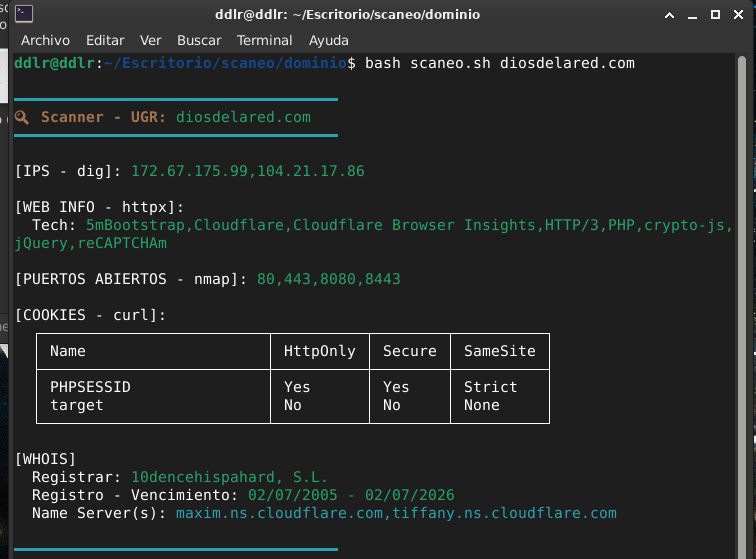 alan-baigorria/dscanner
DScanner 是一个基于 bash 的工具,用于自动化 web 安全审计中的侦察阶段,集成了多种实用工具(dig、nmap、httpx、curl、whois)到一个单一的扫描中,可识别 IP、开放端口、技术和 cookie,输出格式化为可导出的格式。