#1
 gagaltotal/cve-2026-42945-nginx-rift-toolkit
Automated toolkit for scanning, exploiting, and patching CVE-2026-42945 (critical RCE in nginx). Includes network scanner, heap spray exploit, and…
 sc4rfurry/r4venzcl4w
一个用Python编写的模块化框架,专为渗透测试人员和漏洞猎人设计。
 vqkro/higernes
一个用 Python 和 C++ 编写的被动式 OSINT 工具包,支持用户名、邮箱、域名、IP、电话号码、哈希值。无需密钥,无需登录。
 vighnesh91/omnisec-hex
浏览器本地安全 monorepo,包含六个模块,用于移动端 APK/IPA 分诊、客户端 DAST 模糊测试、OSINT 目录、离线 AI 威胁评分以及网络端口/CSP 审计。
 1n3/sn1per-mcp
MCP server that lets AI assistants drive a self-hosted Sn1per install, running scoped, audited scans and returning findings, ports, subdomains and…
 joda32/yowie
Finds the SaaS services an organisation subscribes to, using only externally observable data. Built for shadow IT discovery.
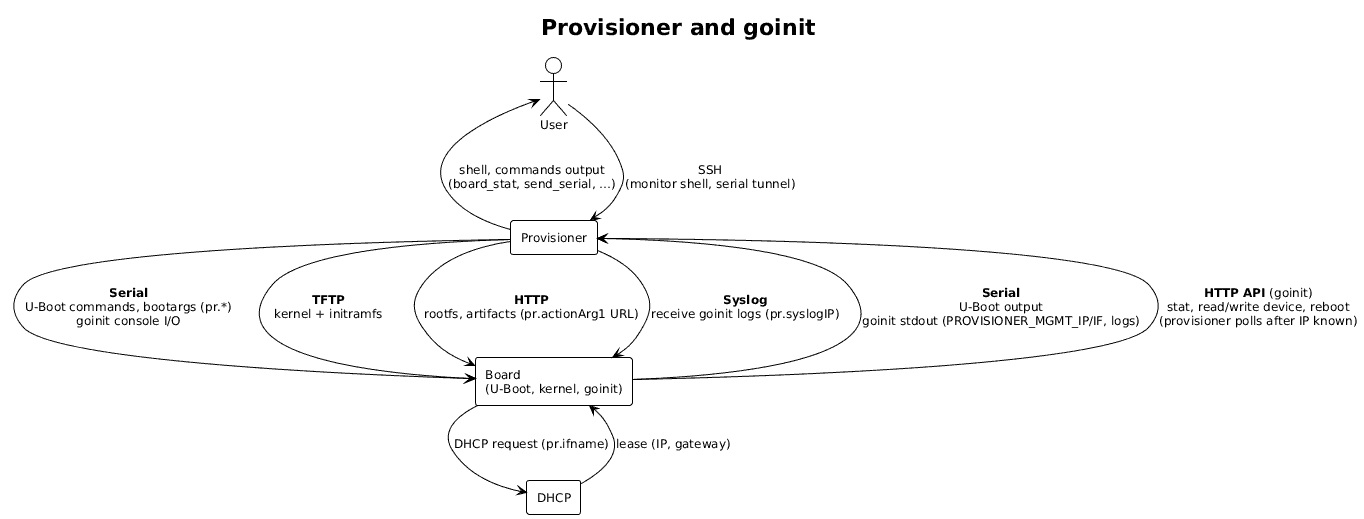 alessandrocarminati/provisioner
用于SBC的配置与共享系统
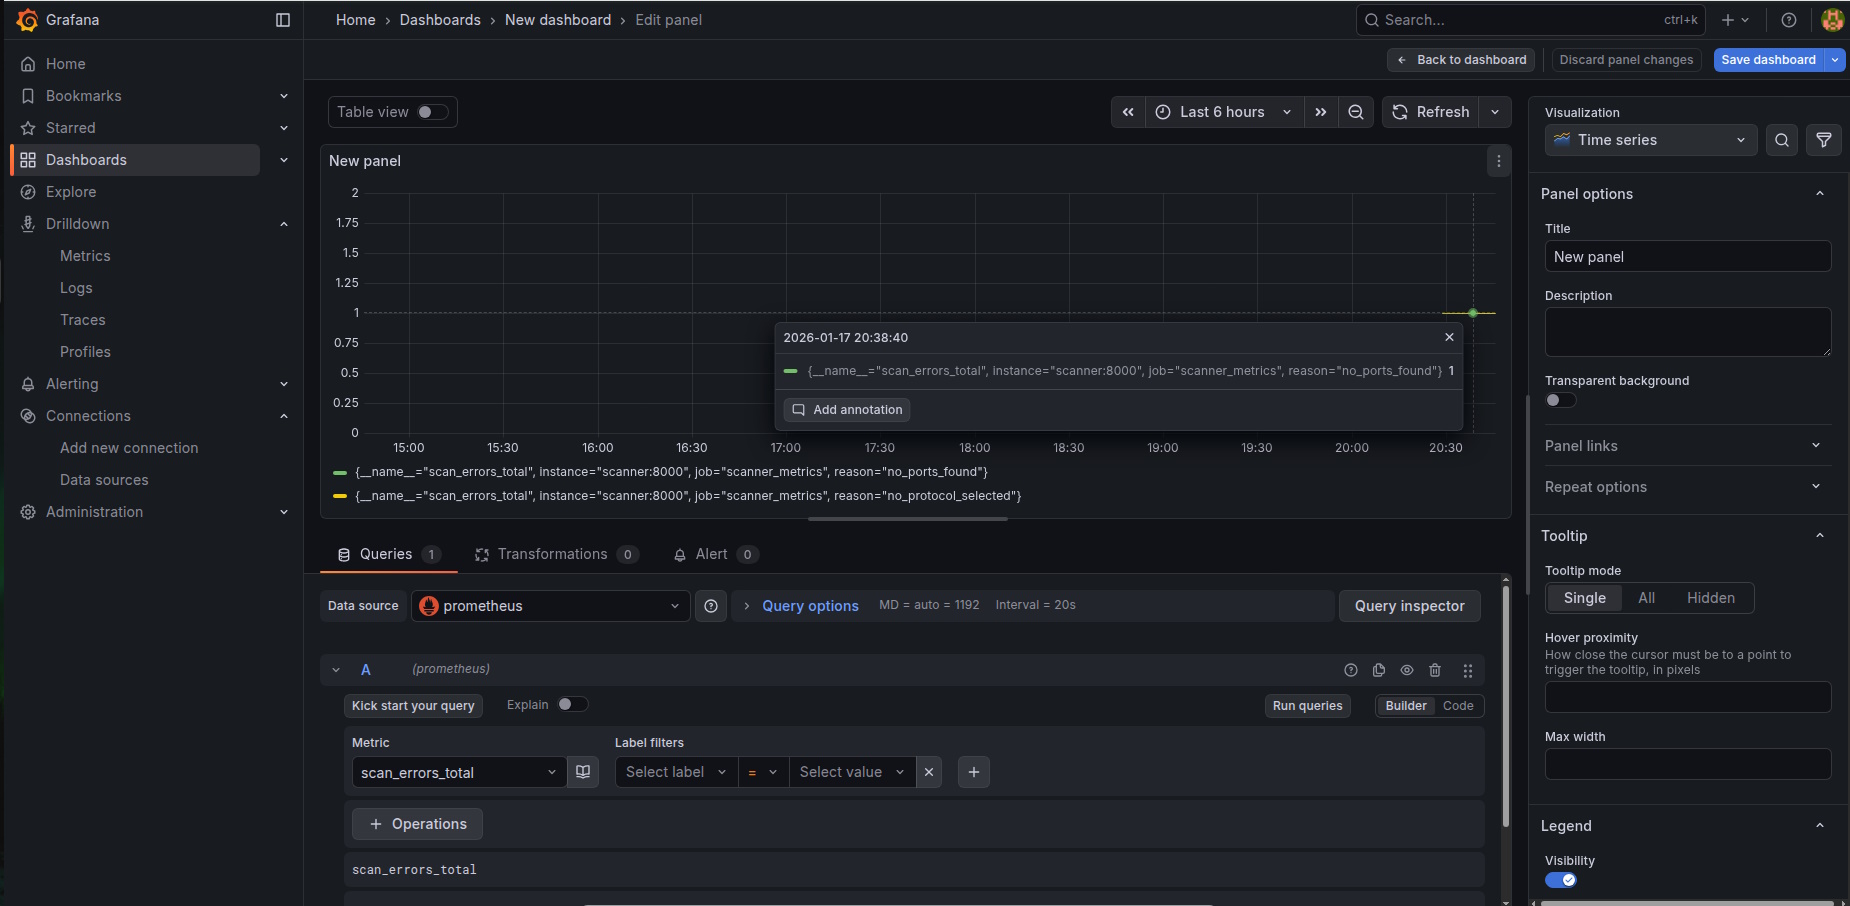 znakar/sharktooth
端口扫描器,集成Docker与Prometheus+Grafana。一款用于网络审计的工具,支持多线程和实时监控。
 haruu77g/phantomprint
被动混合指纹识别引擎 — 无需发送任何数据包即可识别主机
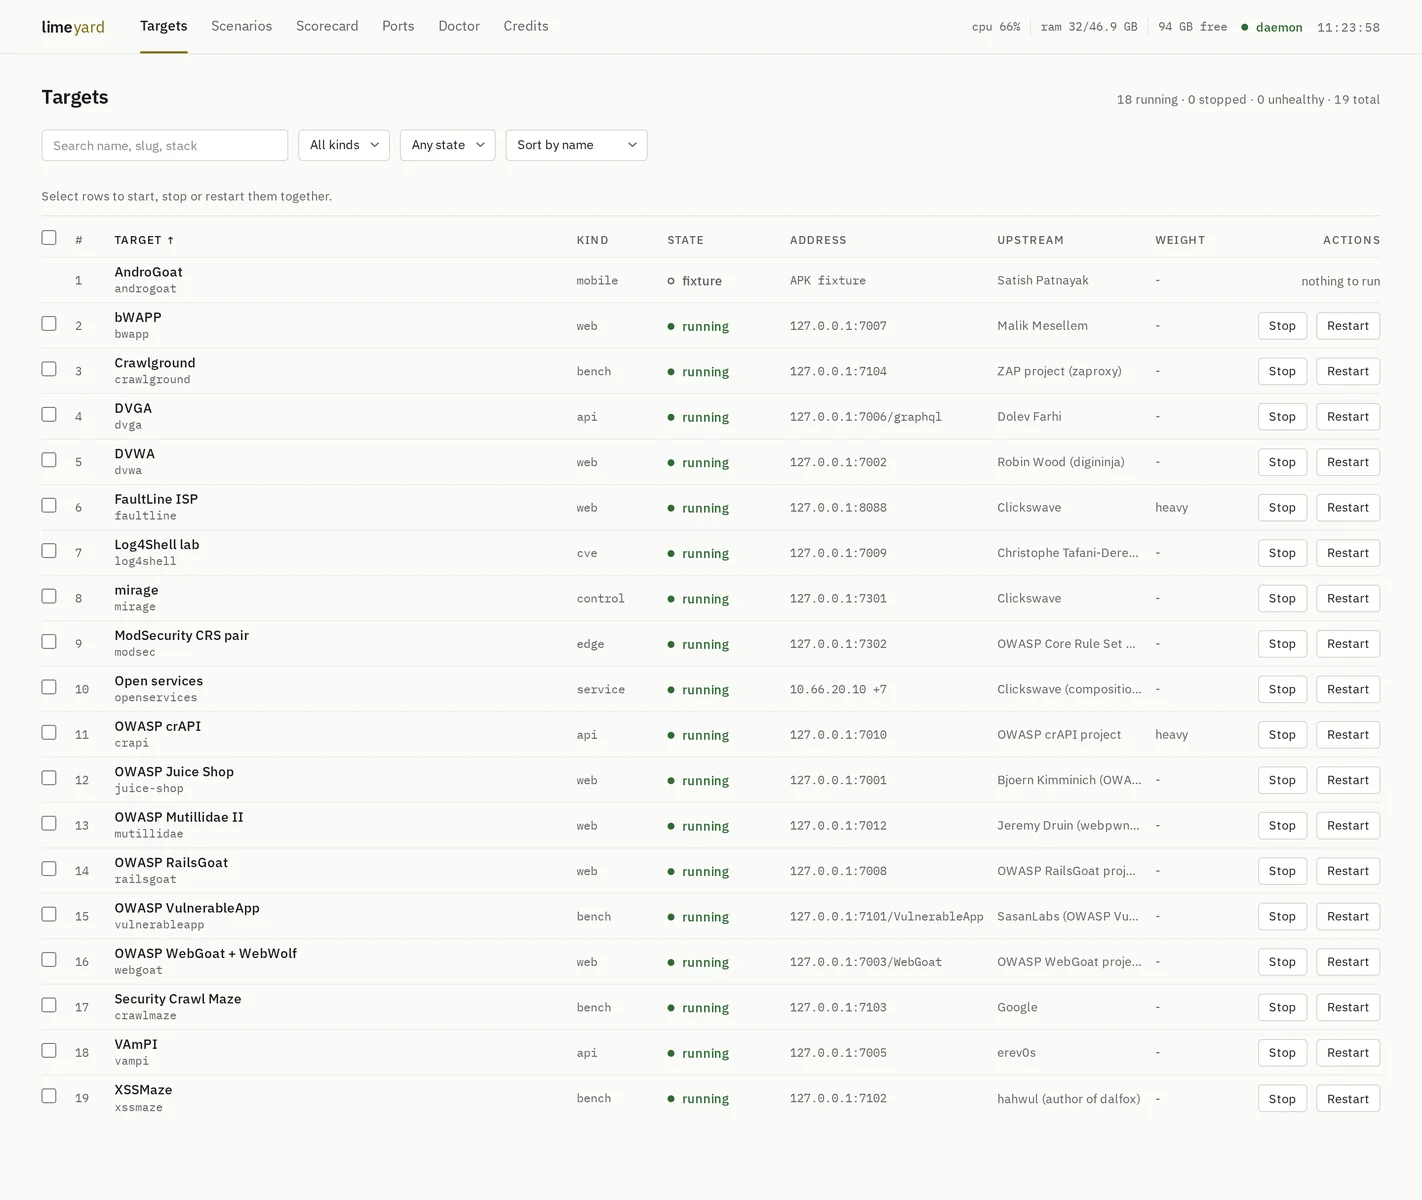 clickswave/limeyard
一个故意存在漏洞的 Docker 实验环境,具有可路由的 DNS 资产和每个目标对应的机器可读答案密钥,可在本地对扫描器的精确率、召回率和范围进行评分。
 lkarlslund/jugular
超高速 CUPS-browsed 扫描器(CVE-2024-47176)
 antecursor/antecursor
自主模块化网络信息收集与利用系统。 WEB interface here: https://antecursor.fr/ More info here: https://doc.antecursor.fr/
 sinakeshmiri/log4jscan
用于检查您的网络是否易受CVE-2021-44228漏洞影响的简单Python扫描器
 sandraschi/copy-fail-mcp
CVE-2026-31431 Copy Fail — 通过 MCP 的 Linux 内核 LPE 测试工具
 darkrx1/rxscan
用于有界网络侦察的 Rust CLI:TCP/UDP 端口发现、服务识别、DNS/TLS/HTTP 证据收集,以及带关联分析的公开来源用户名搜索。
 wizlab-it/anviz-m3-rfid-cve-2019-11523-poc
Anviz M3 RFID CVE-2019-11523 PoC