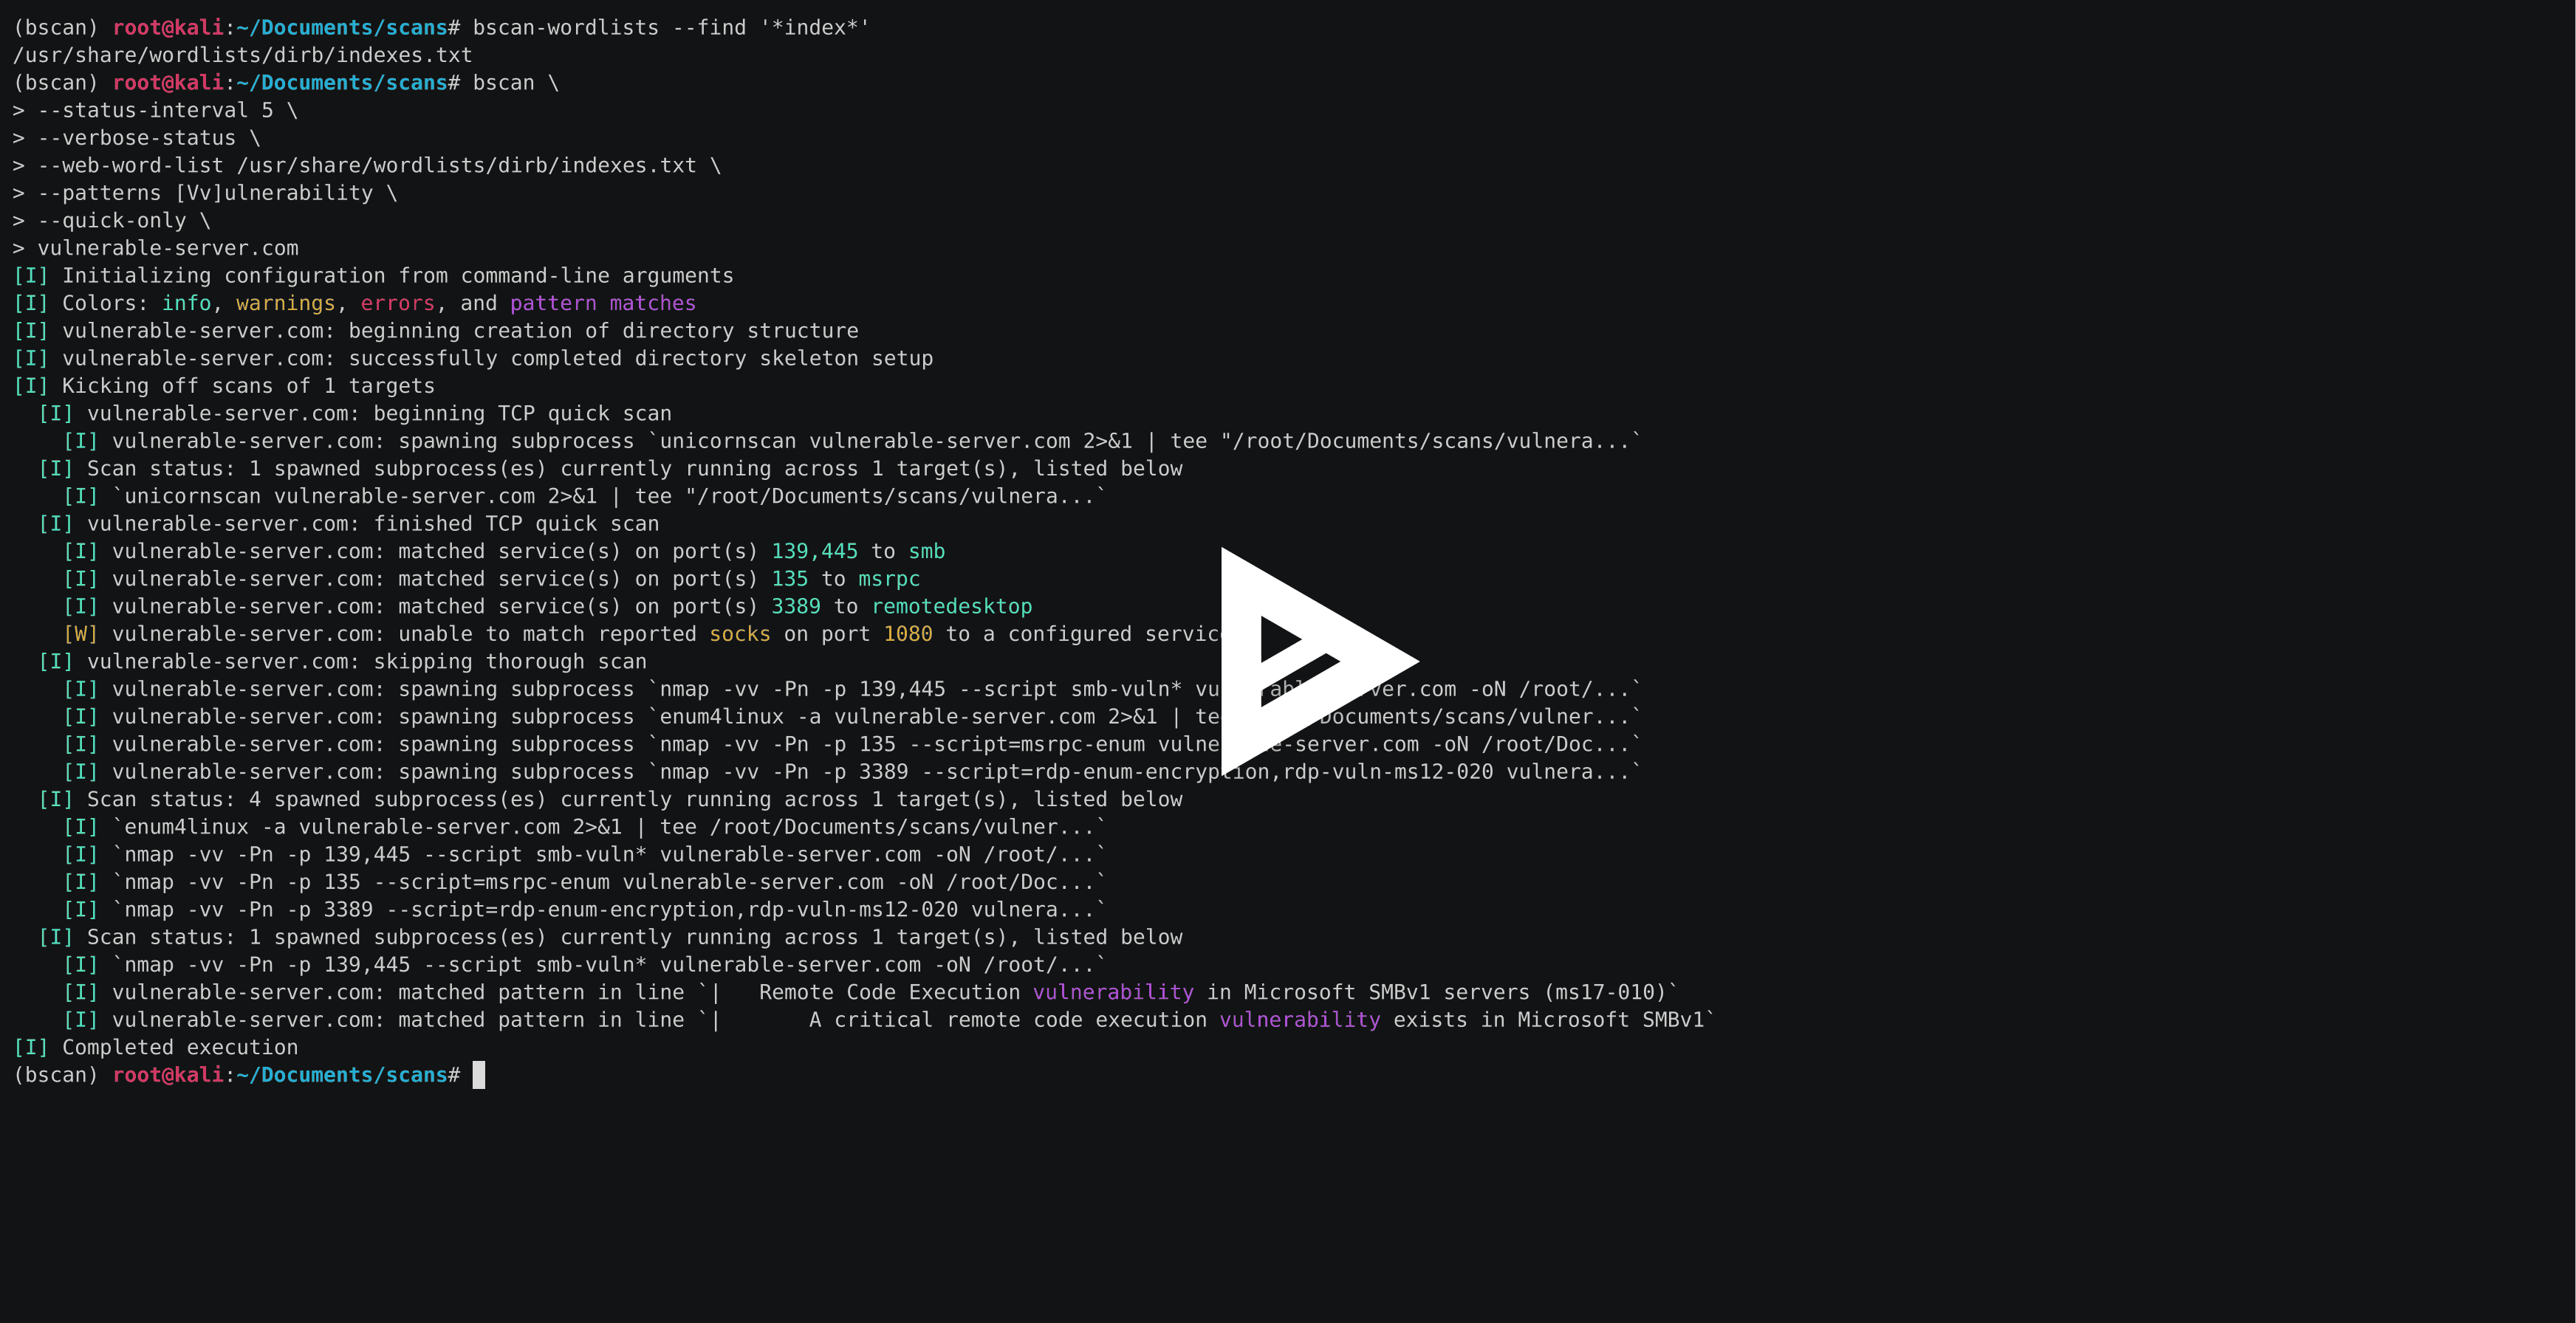
#1
 davidhavoc/ayaflow
一个基于eBPF的高性能网络流量分析器,使用Rust编写。
 gvb84/pbscan
由于使用用户态TCP/IP协议栈,实现更快、更高效的无状态SYN扫描器和横幅抓取器。
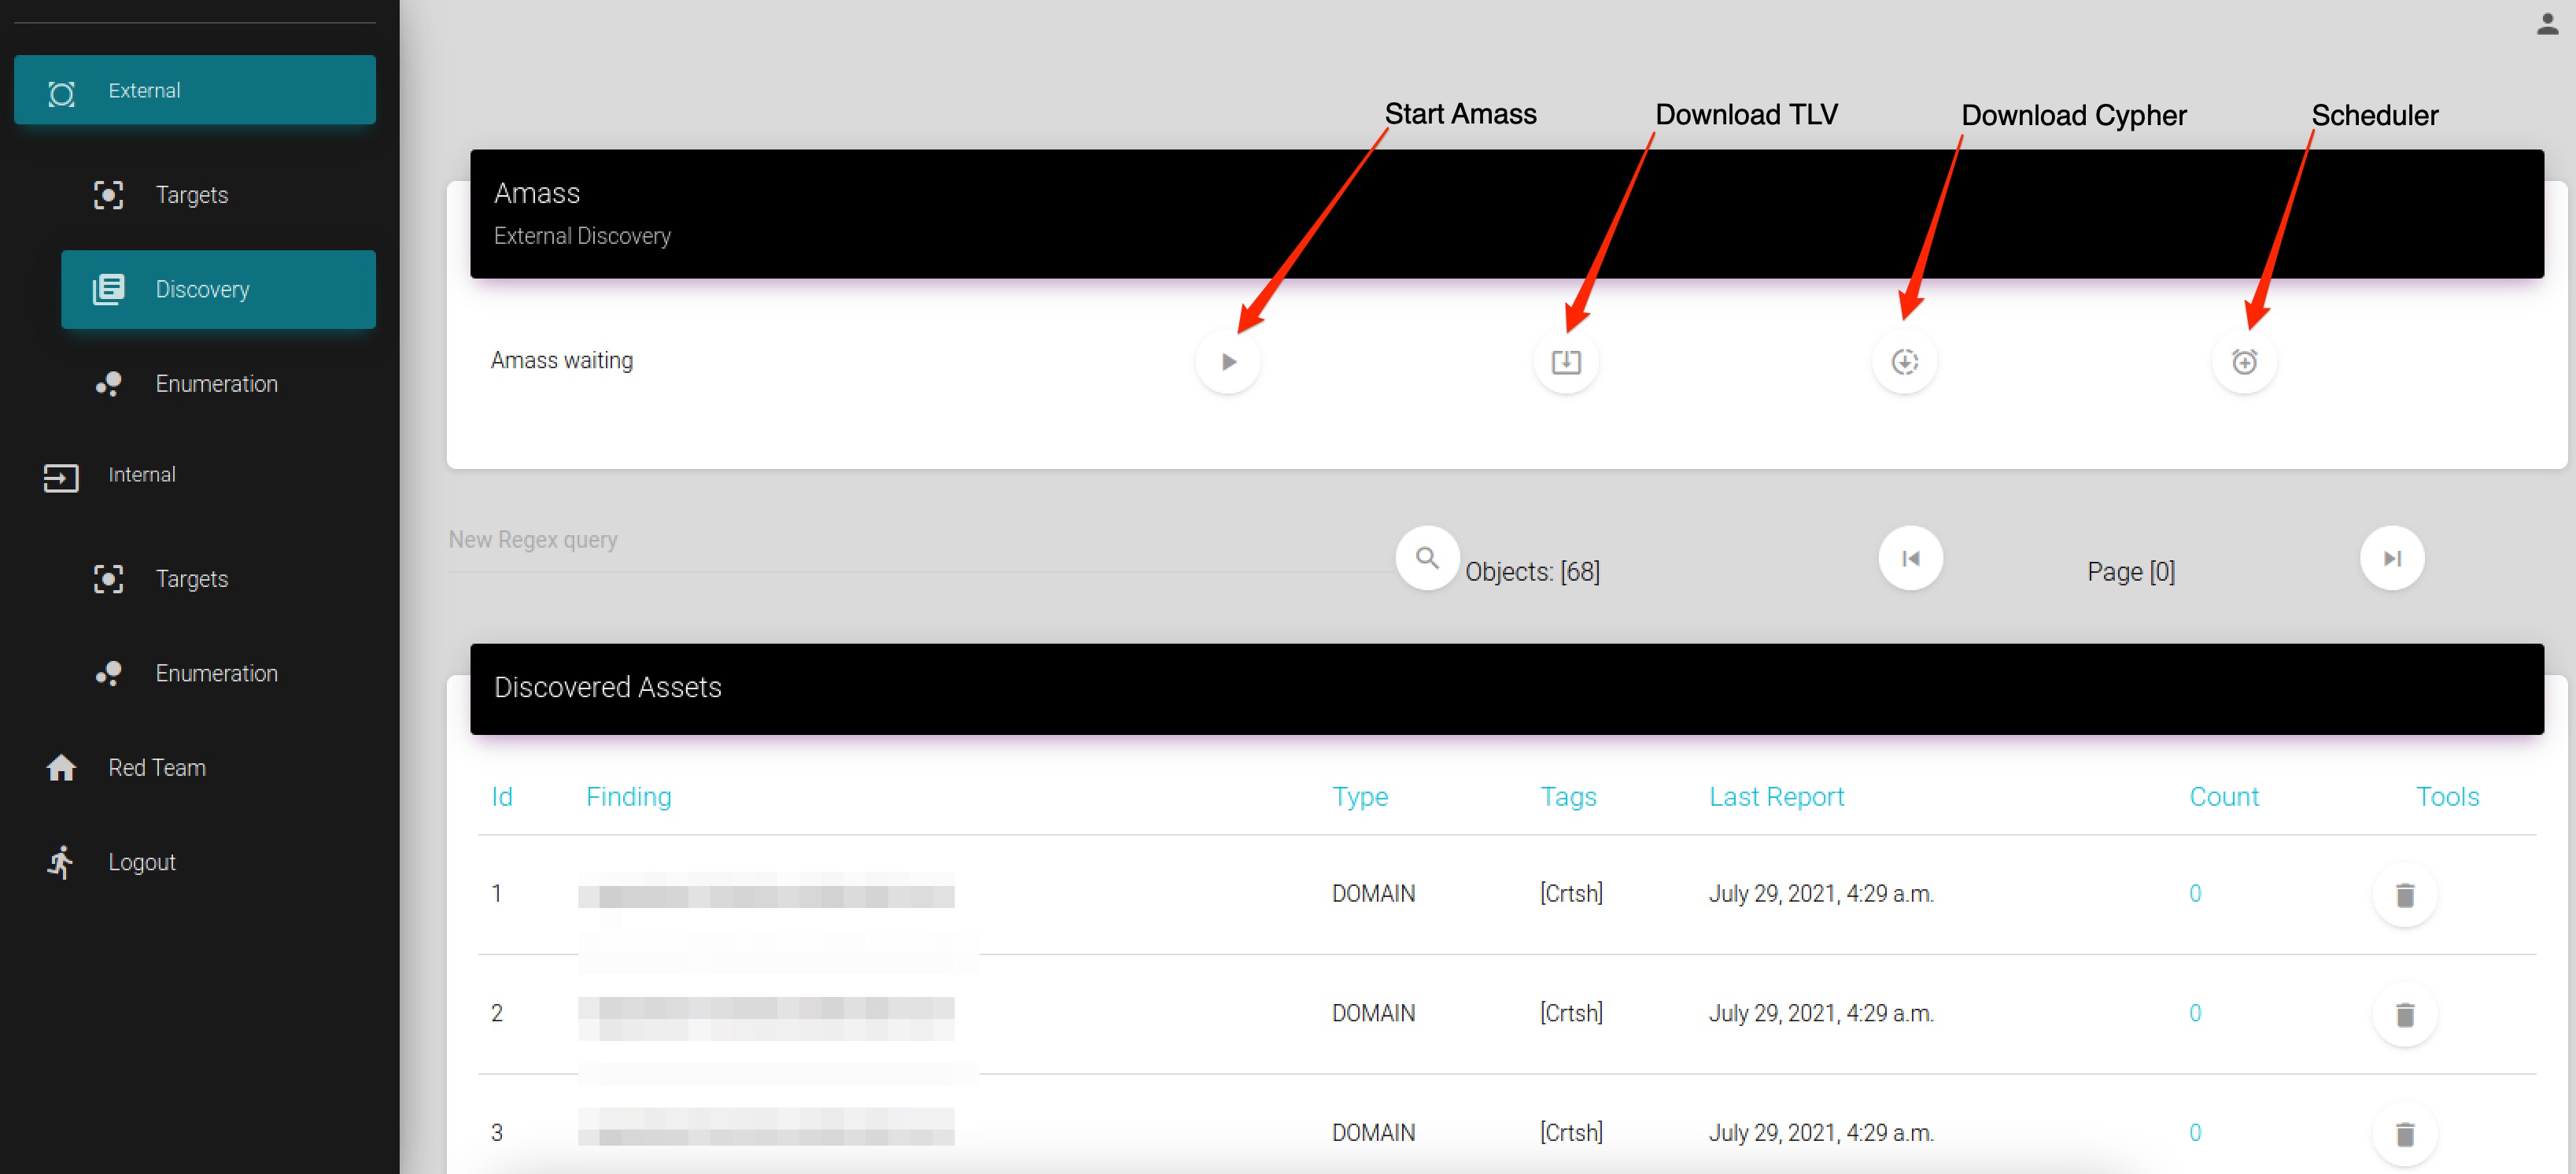 vmware-labs/attack-surface-framework
发现外部与内部网络攻击面的工具
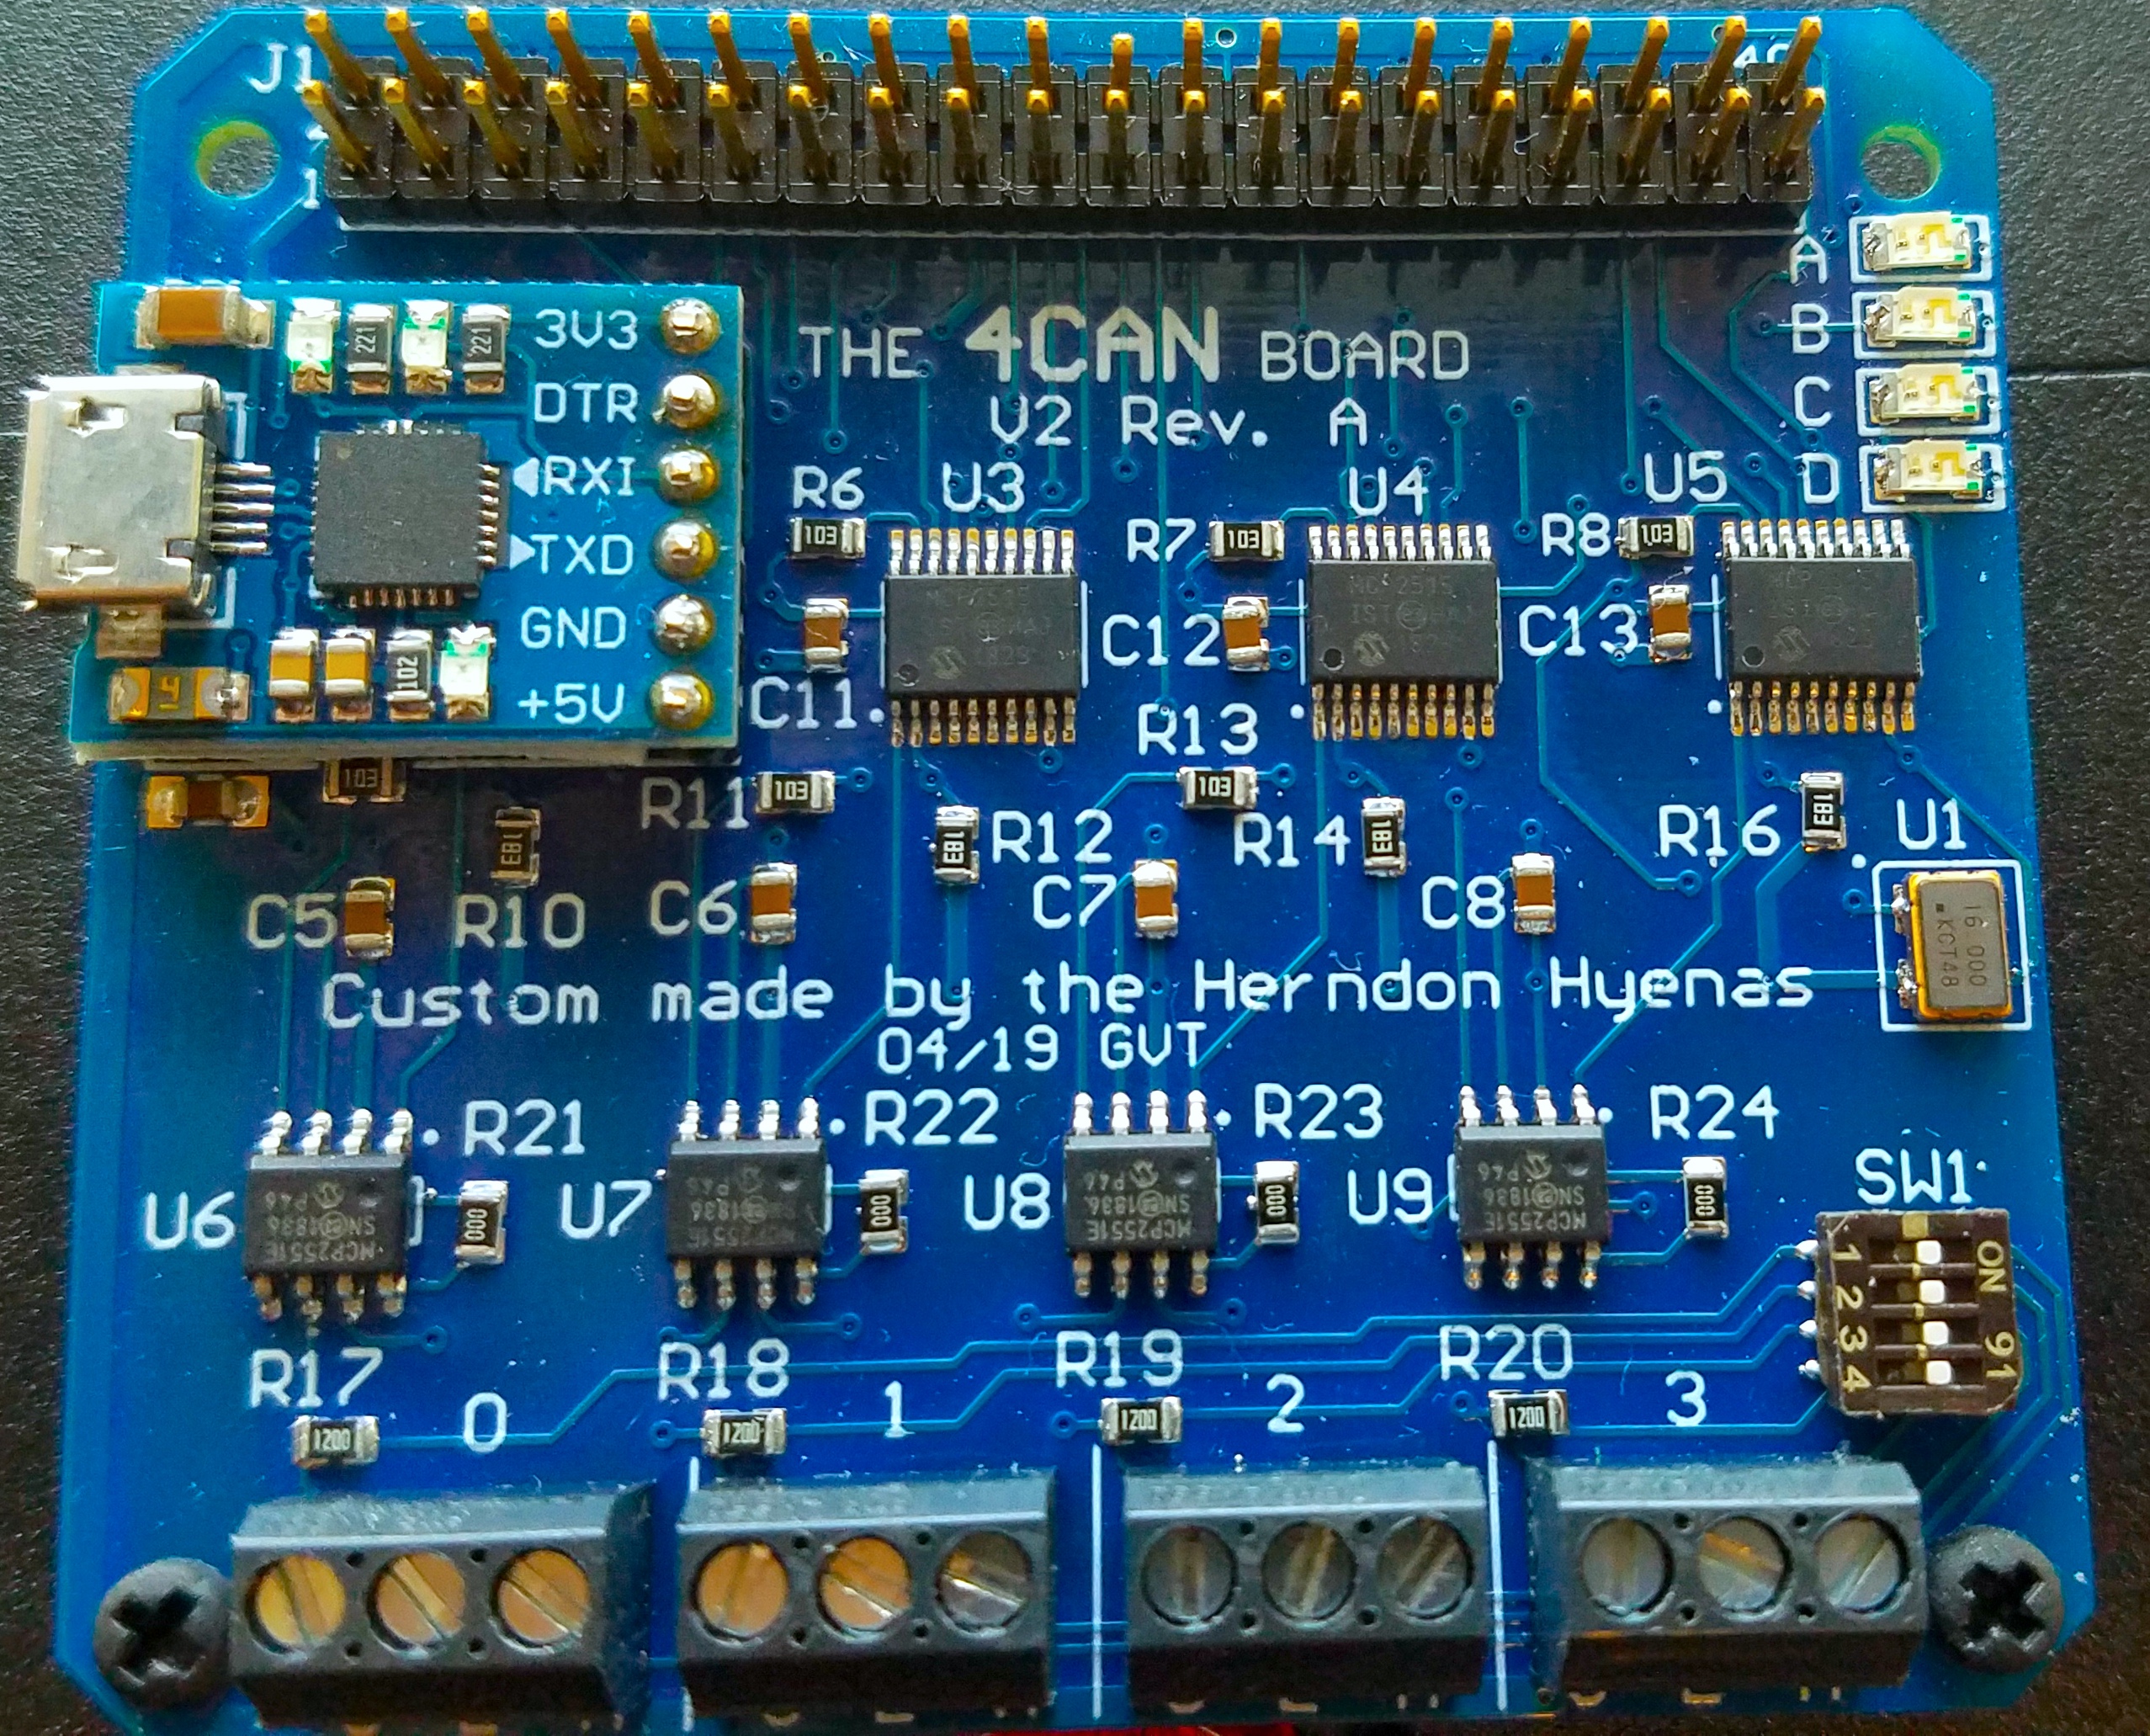 alexdetrano/4can
开源树莓派HAT,提供4个CAN接口,用于汽车总线测试、CAN中间人攻击以及通过socketcan同时监控多总线流量。
 dmontgomery40/pentest-mcp
非教育用途:面向专业渗透测试人员的MCP服务器,支持STDIO/HTTP/SSE,包含nmap、go/dirbuster、nikto、JtR、hashcat、字典构建等功能。
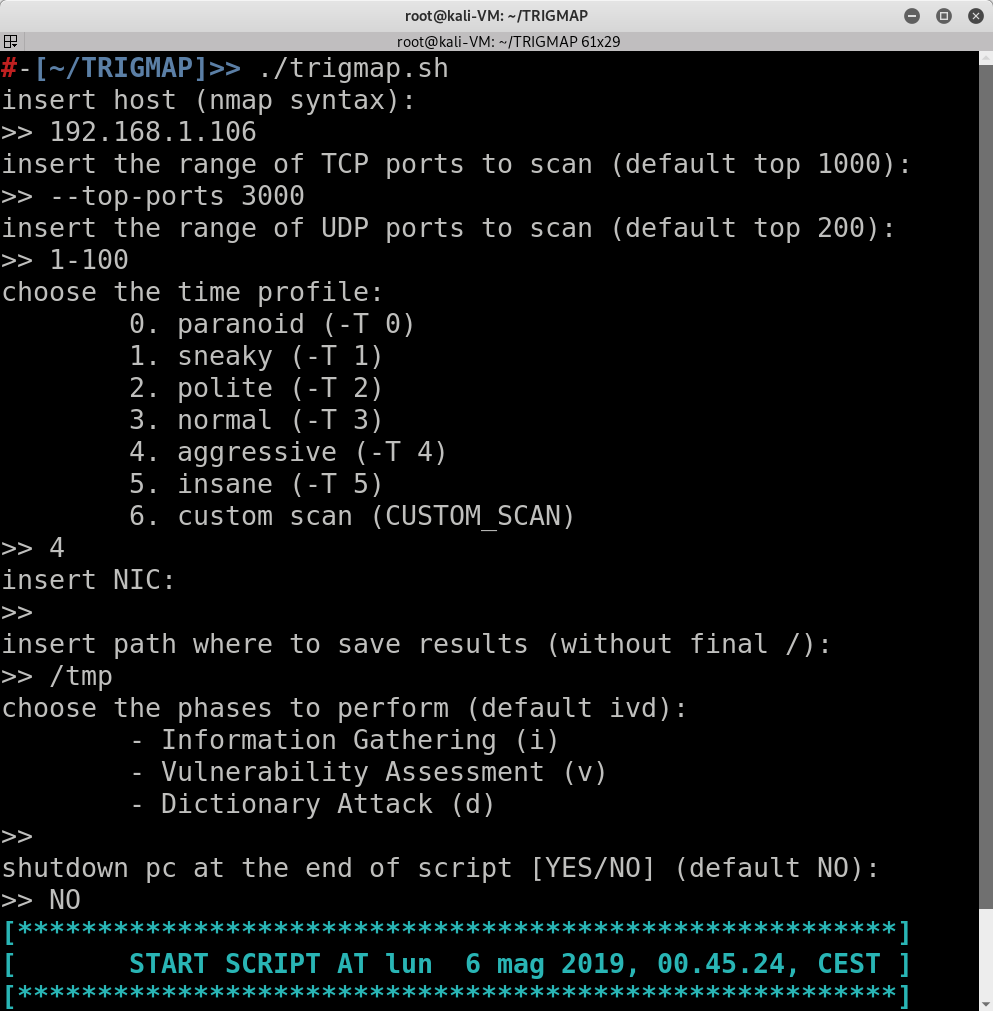 leviathan36/trigmap
一个用于快速运行网络扫描的 Nmap 包装器
 galkan/flashlight
渗透测试人员在信息收集阶段花费了太多时间。Flashlight(Fener)提供服务来快速扫描目标网络的网络/端口并收集信息。因此,在渗透测试期间,Flashlight 应该是自动化发现步骤的选择。本文将介绍 Flashlight 应用程序的用法。
 absllk/hexestra
AI 原生渗透测试 IDE,操作员与 AI 代理在同一项目工作区中共享浏览器、终端、流量捕获、shell、资产图谱、任务和证据。
 cisagov/findcdn
通过指纹识别 HTTPS 头、CNAME 记录和 WHOIS 数据来扫描域名,以识别其使用的内容分发网络 (CDN),支持 JSON 输出和模块扩展。
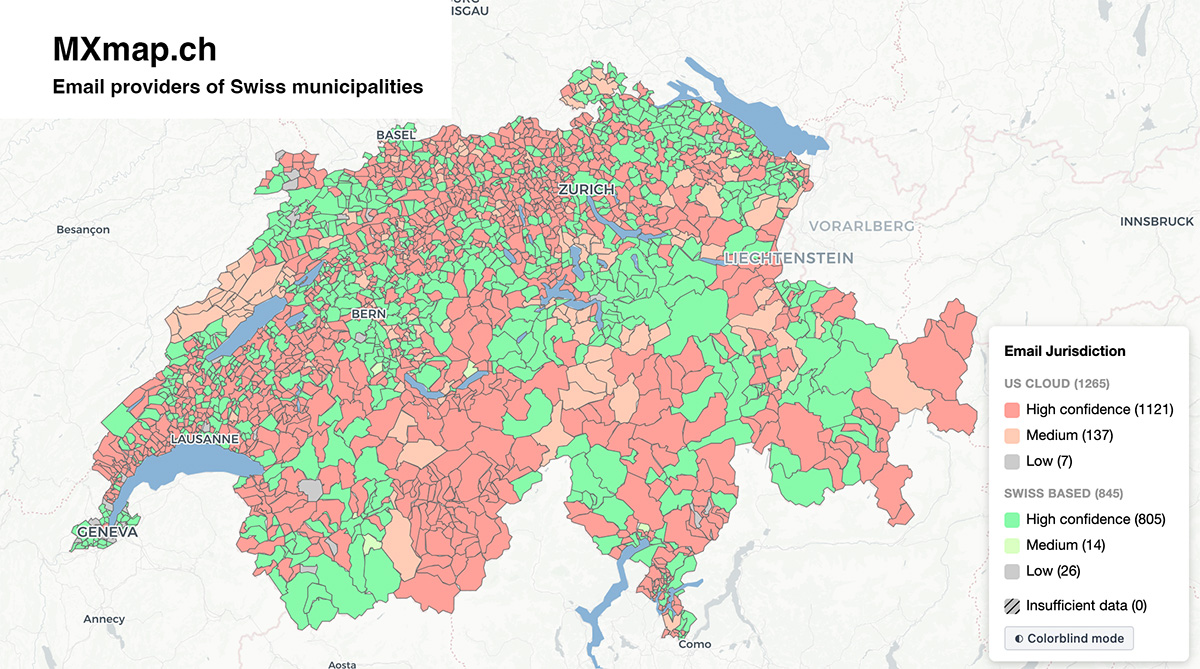 davidhuser/mxmap
自动化管道,用于解析瑞士市政域名、抓取网站上的电子邮件地址,并通过 MX、SPF、DKIM、DMARC 和 SMTP 探测对电子邮件提供商进行分类,从而映射数字依赖关系。
 shirosaidev/sharesniffer
网络共享嗅探器和自动挂载器,用于爬取远程文件系统
 zmap/zannotate
用于为互联网数据集添加上下文元数据的实用工具(例如,源自治系统、MaxMind GeoIP2、反向DNS和WHOIS)
 halildeniz/netprobe
基于ARP的网络扫描器,用于发现子网中的设备,显示IP地址、MAC地址、制造商和设备型号,并支持可选的实时跟踪和过滤功能。