#1
 snovvcrash/divideandscan
将全端口扫描结果分割,并将其用于有针对性的Nmap运行。
 tijldeneut/icssecurityscripts
用于工业 PLC 安全评估的 Python 脚本:对 Beckhoff、Siemens、Schneider、Mitsubishi、eWON、Hirschmann、Omron 设备进行扫描、枚举、控制和漏洞利用。
 percx/praeda
自动化数据收集工具,通过定向扫描和基于模块的枚举,从Web服务器中提取敏感信息(备份、克隆、通讯录)。
 earthquake/universaldvc
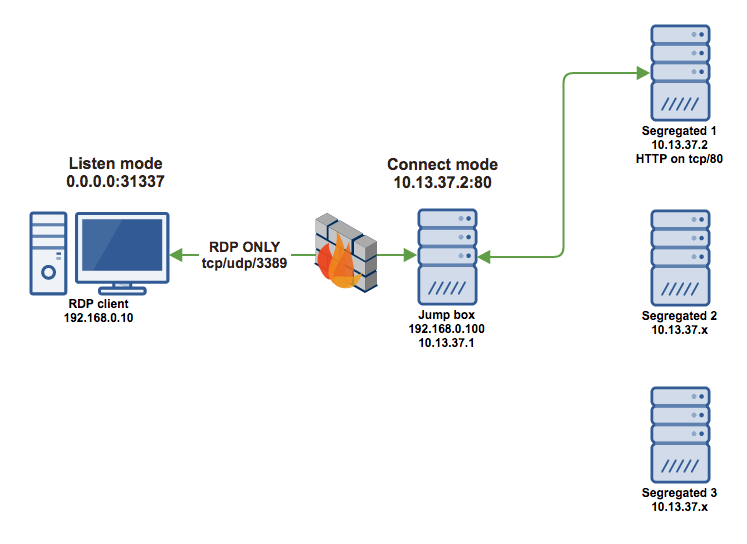
远程桌面服务的通用动态虚拟通道连接器
 b3rito/peeko
peeko – 基于浏览器的 XSS C2,用于通过受感染浏览器进行隐蔽的内部网络探测。
 projectdiscovery/tldfinder
用于安全研究、发现私有 TLD 的精简工具。
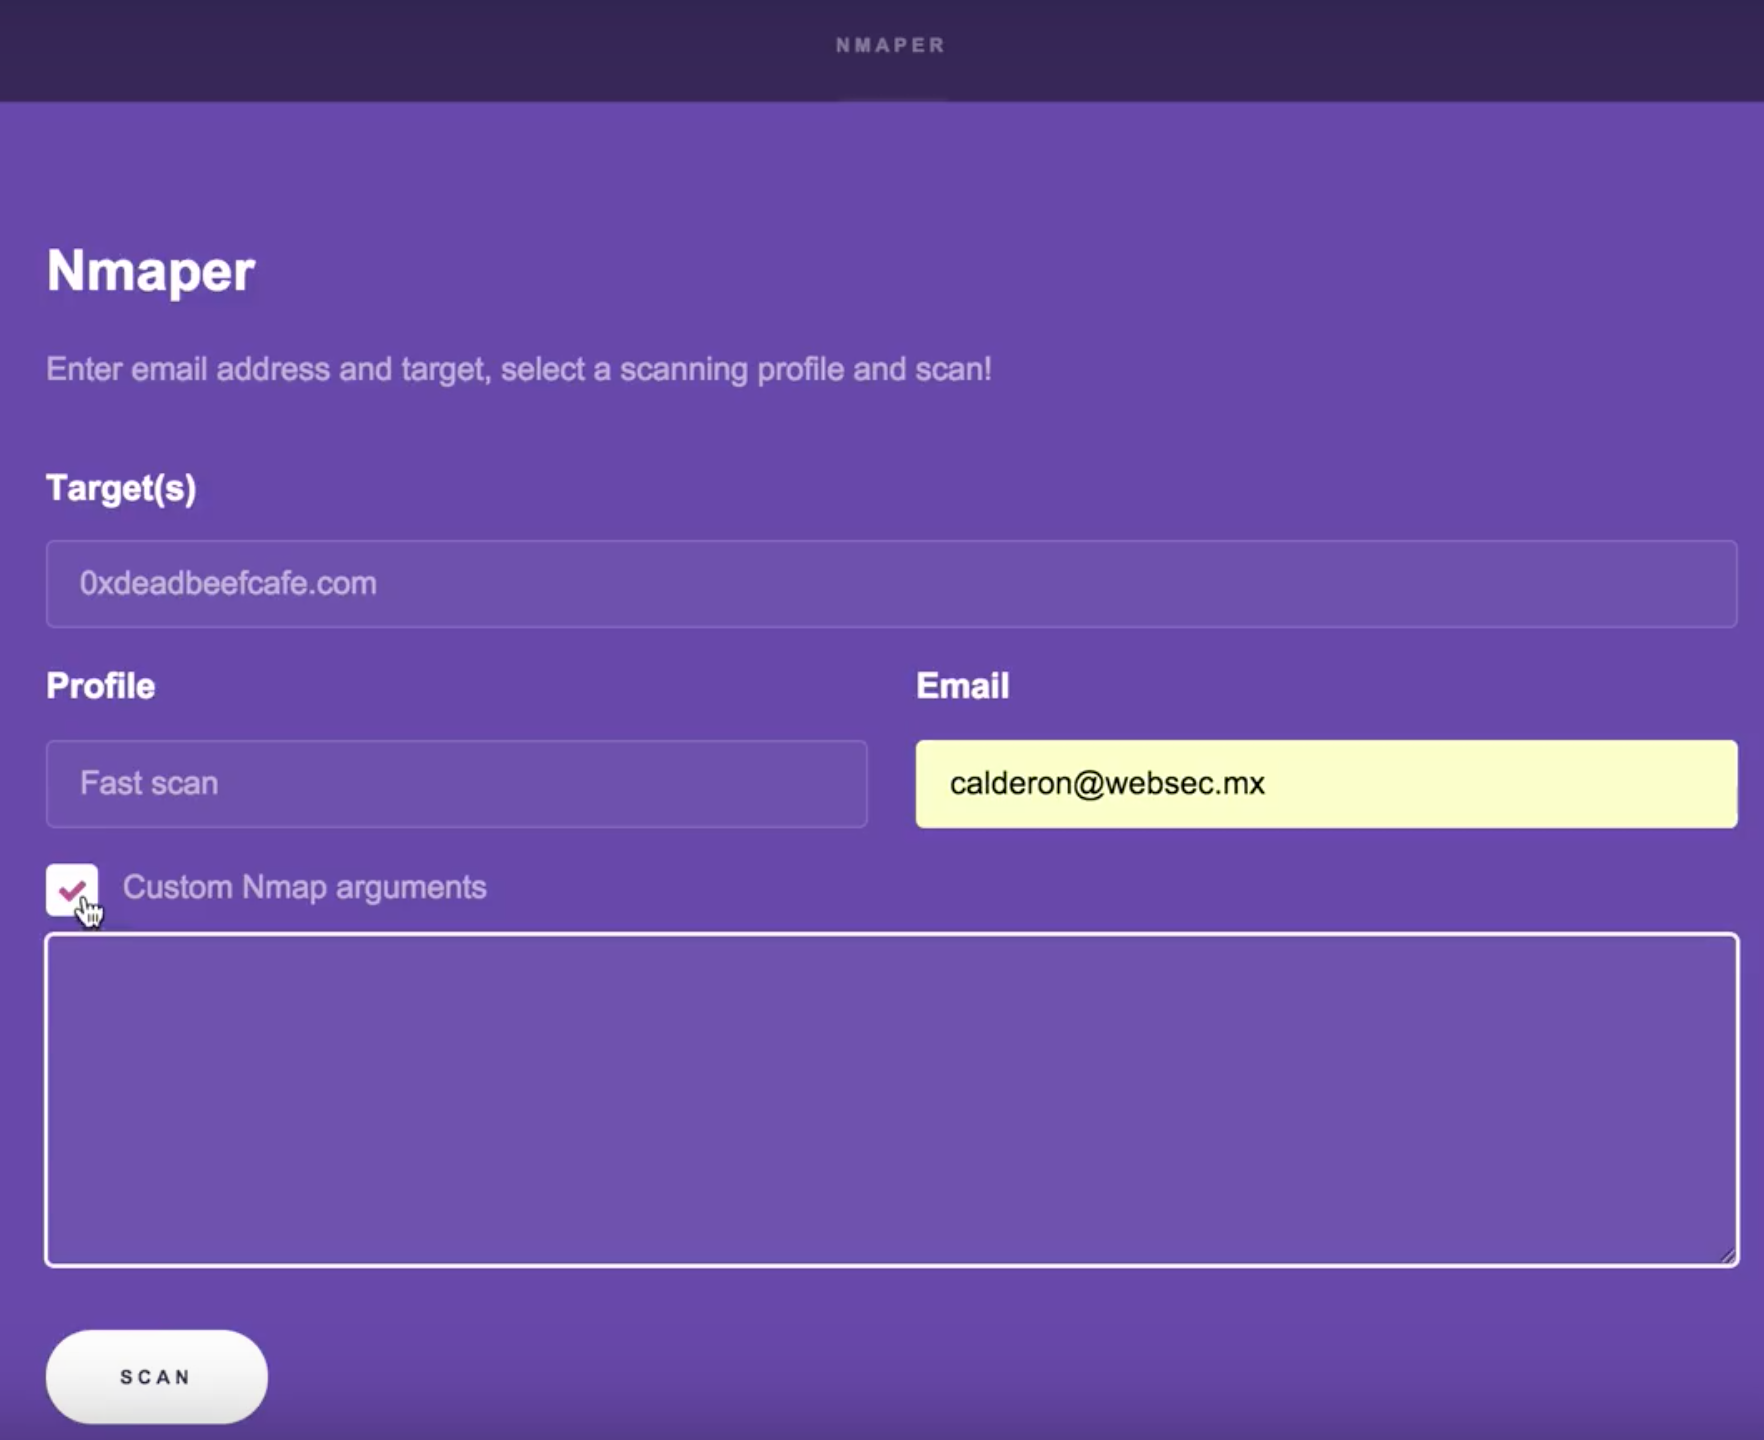 cldrn/rainmap-lite
Rainmap Lite - 响应式网页界面,允许用户从手机/平板/网页浏览器启动 Nmap 扫描!
 mmarting/unwaf
Go 工具,通过多个 OSINT 来源被动发现 WAF/CDN 背后的真实源站 IP,然后通过 HTML 相似度、SSL 证书指纹和 HTTP 头验证候选 IP。
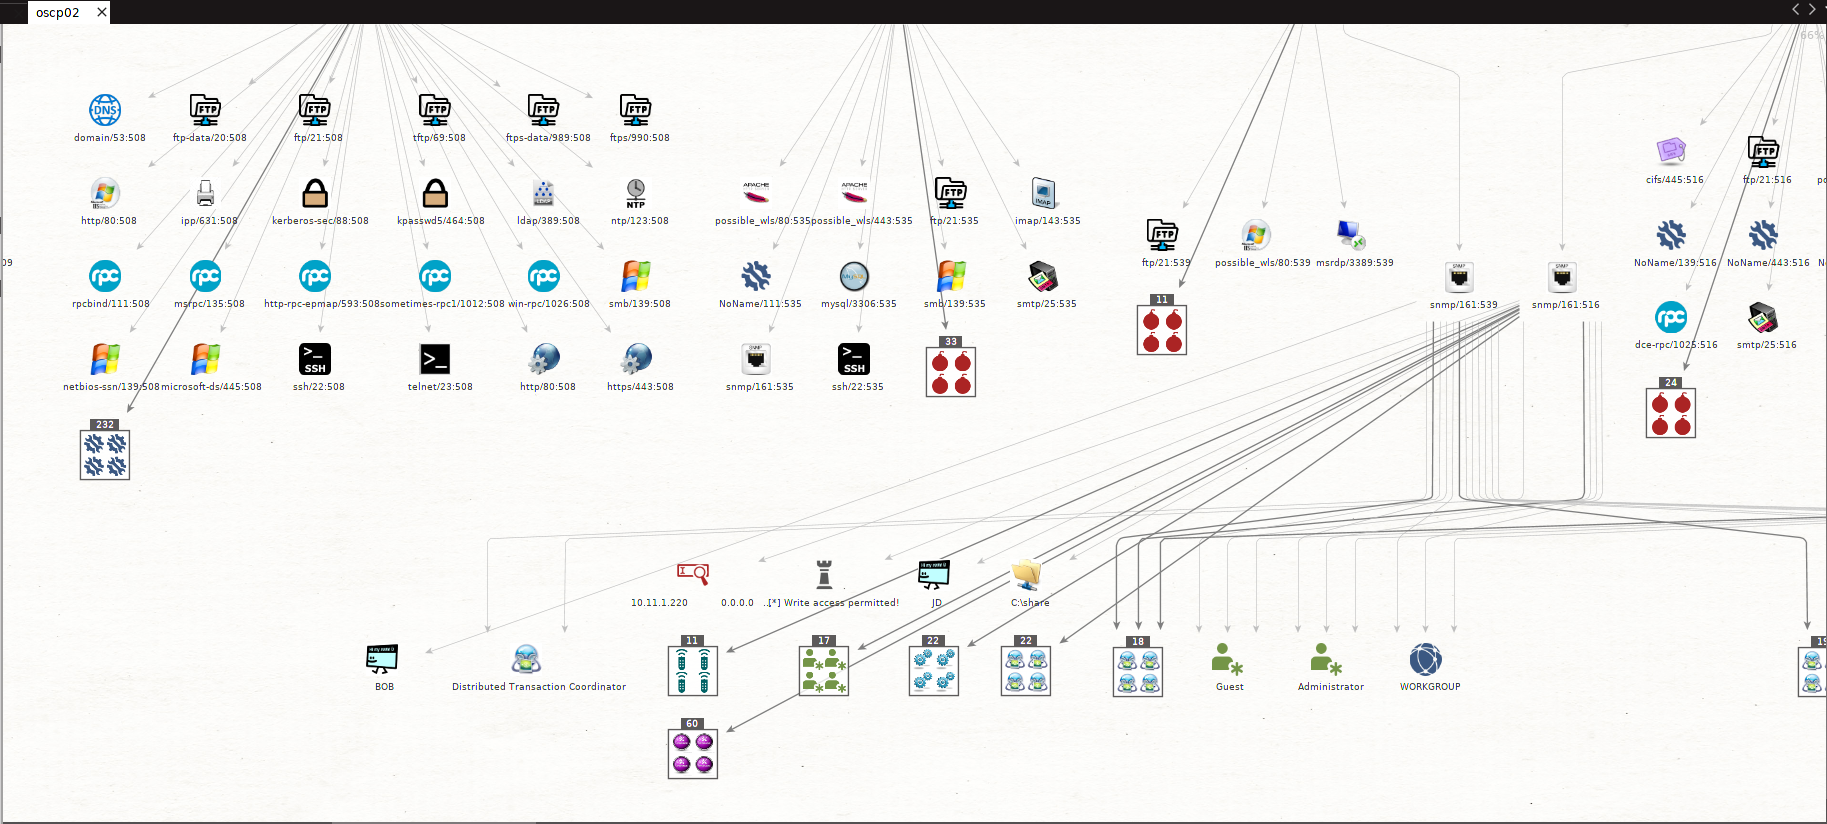 shizzz477/msploitego
面向 Maltego 的渗透测试套件,基于 Metasploit 数据库中的数据
 danmcinerney/device-pharmer
打开 1K+ 个 IP 或 Shodan 搜索结果并尝试登录
 niloofarkheirkhah/nili
Nili是一个用于网络扫描、中间人攻击、协议逆向工程和模糊测试的工具。