#1
 dviros/excalibur
Excalibur 是一个基于“Powershell”的 Eternalblue 漏洞利用负载,用于 Bashbunny 项目。
 antecursor/antecursor
自主模块化网络信息收集与利用系统。 WEB interface here: https://antecursor.fr/ More info here: https://doc.antecursor.fr/
 gobysec/cve-2019-0708
BlueKeep(CVE-2019-0708)漏洞检查器,集成到Goby的网络资产发现和扫描框架中,用于快速安全评估。
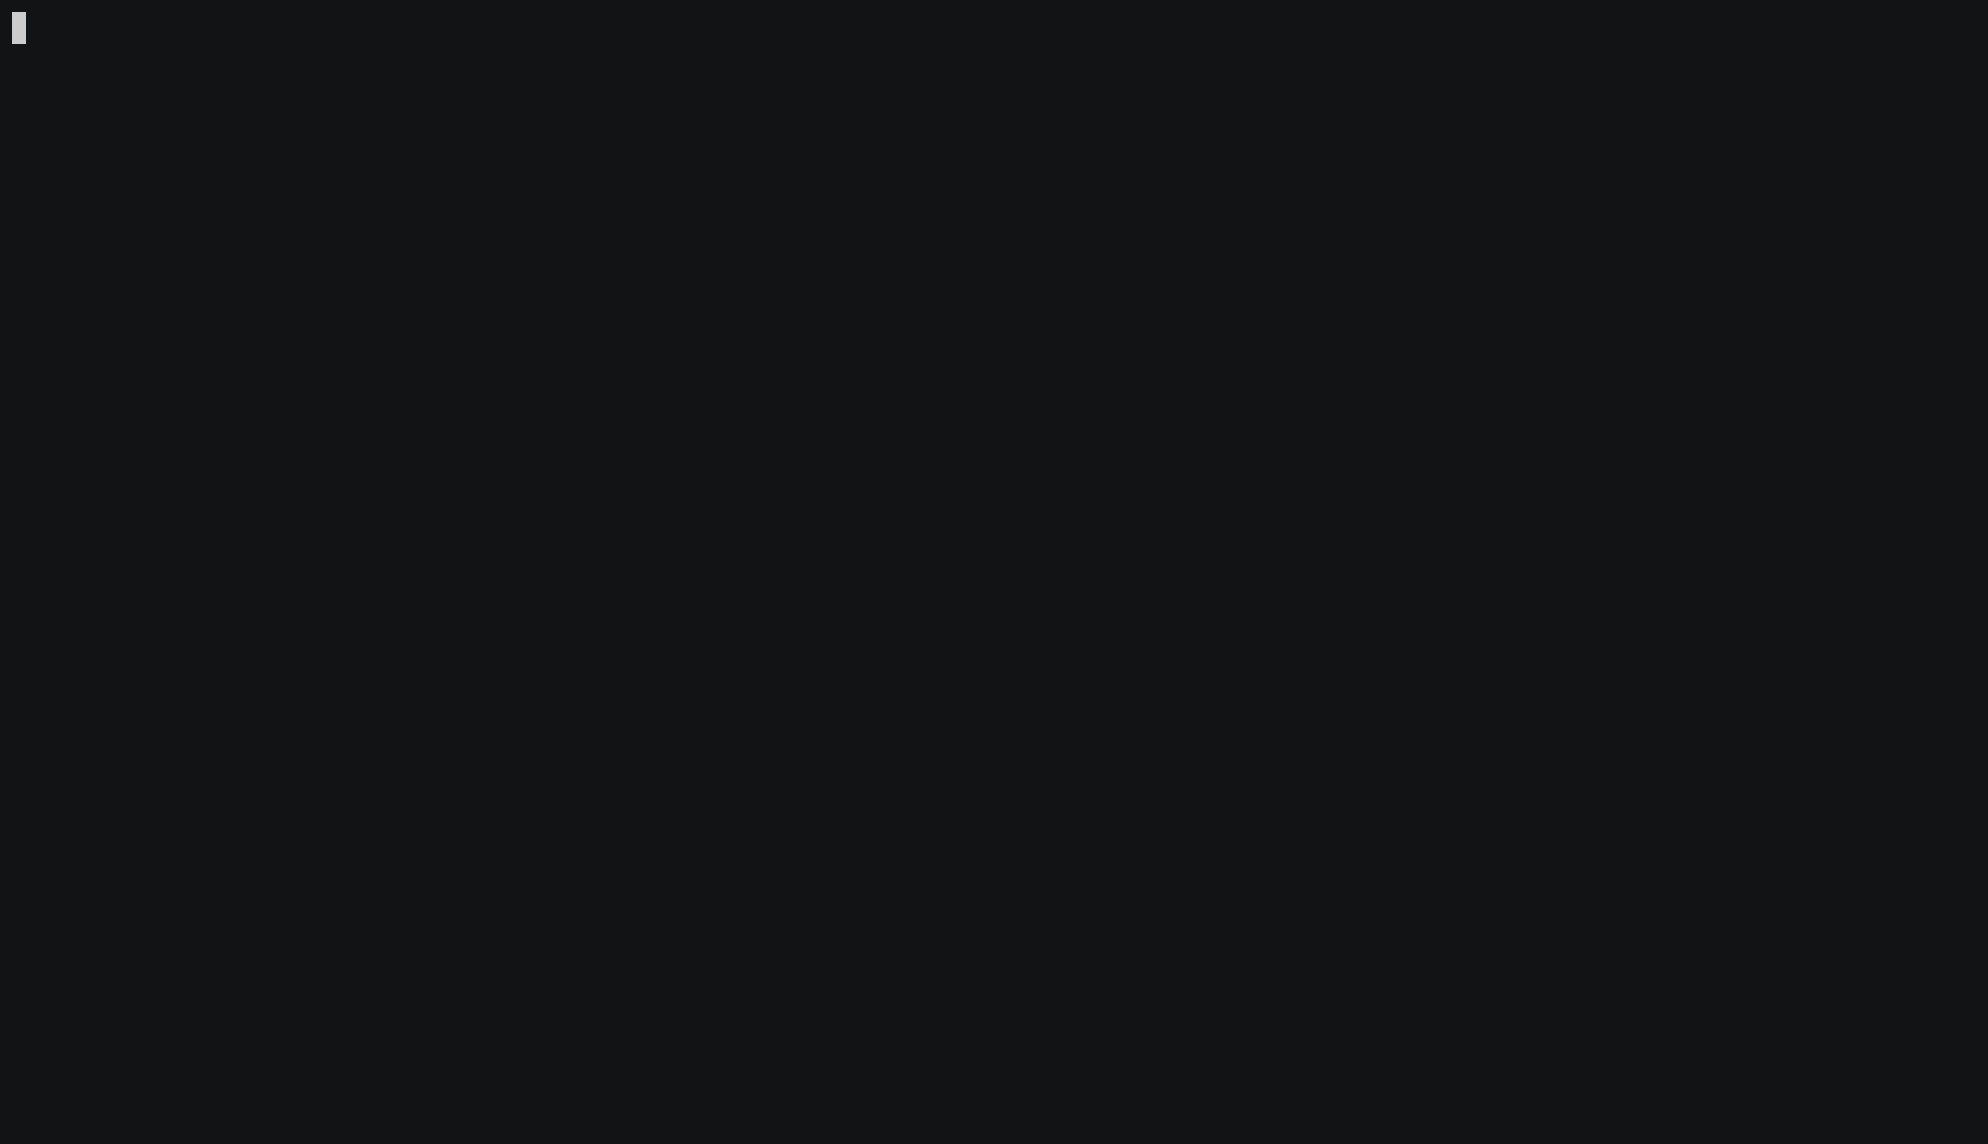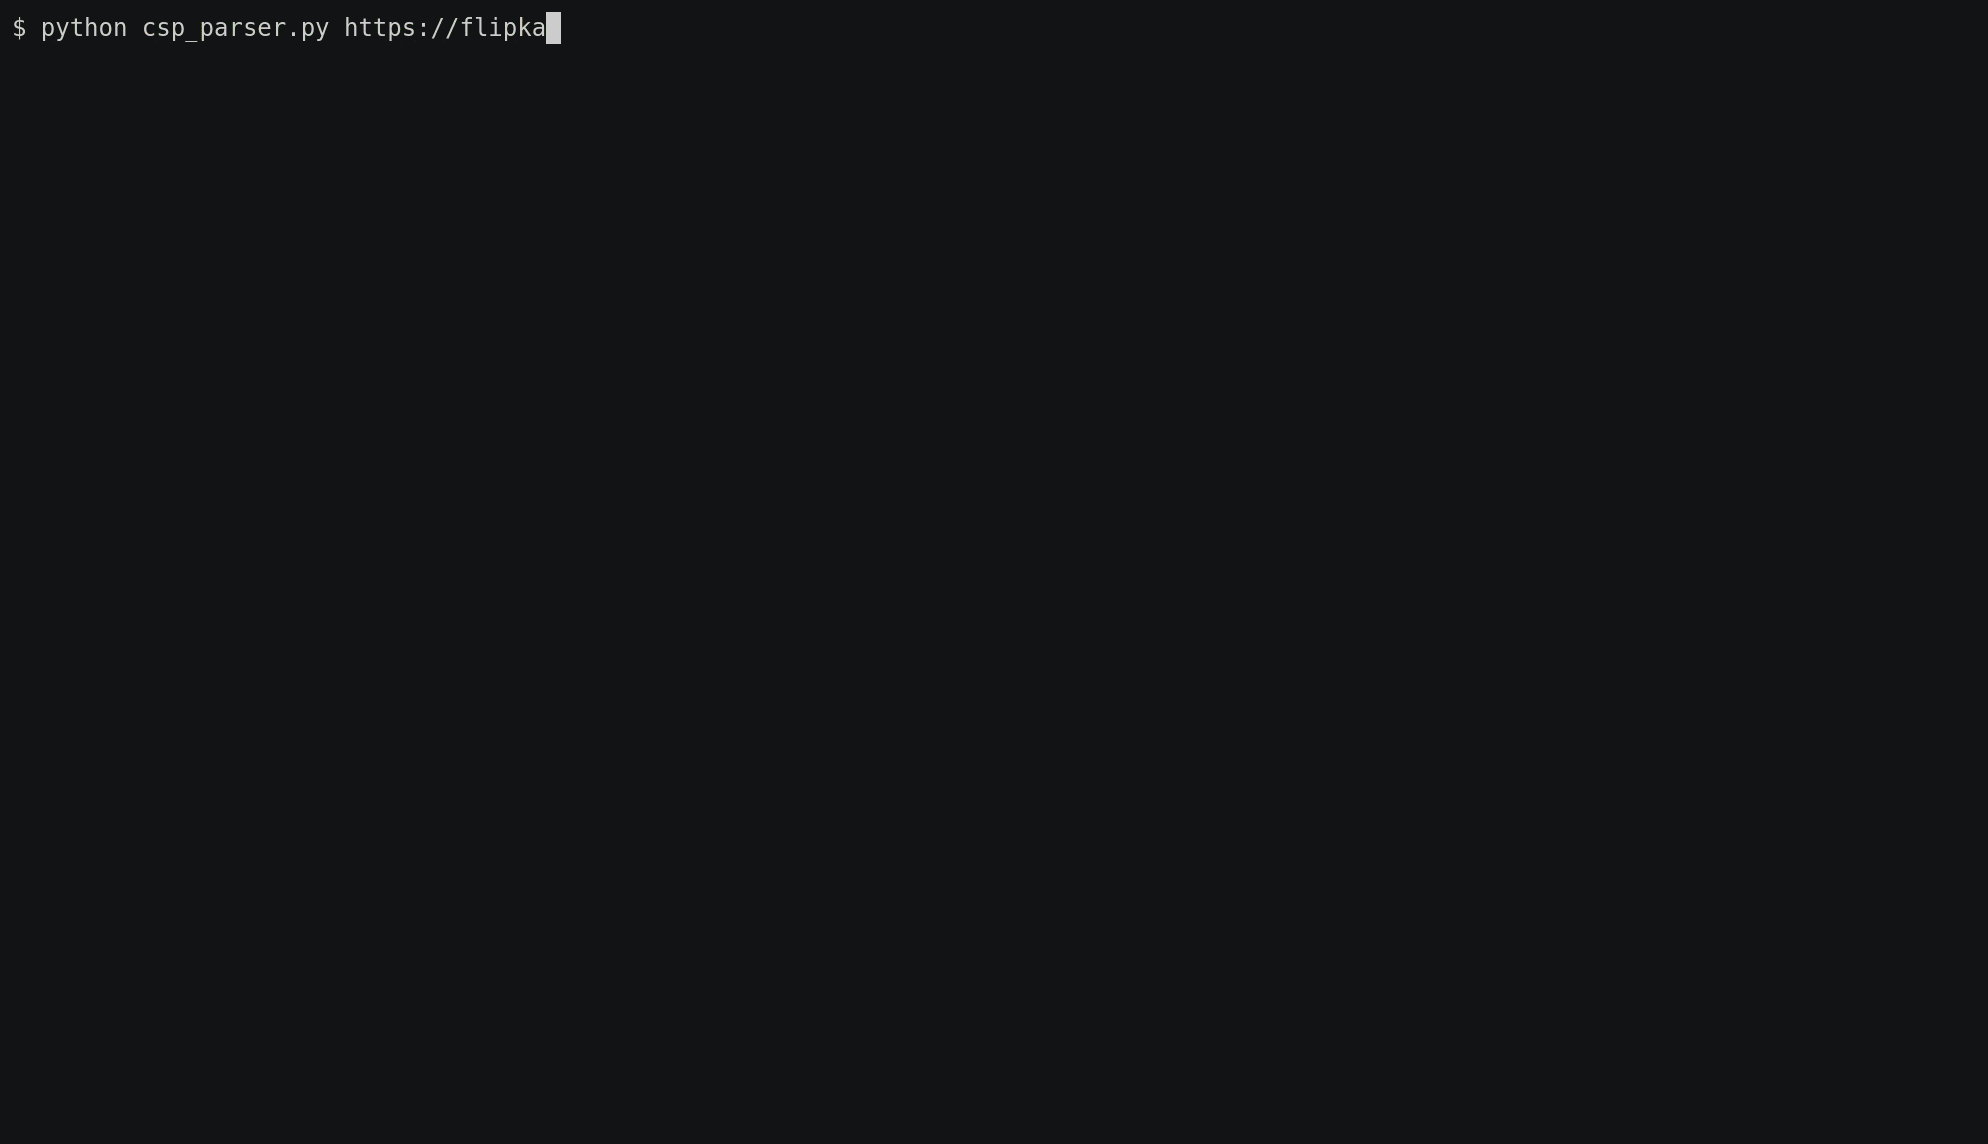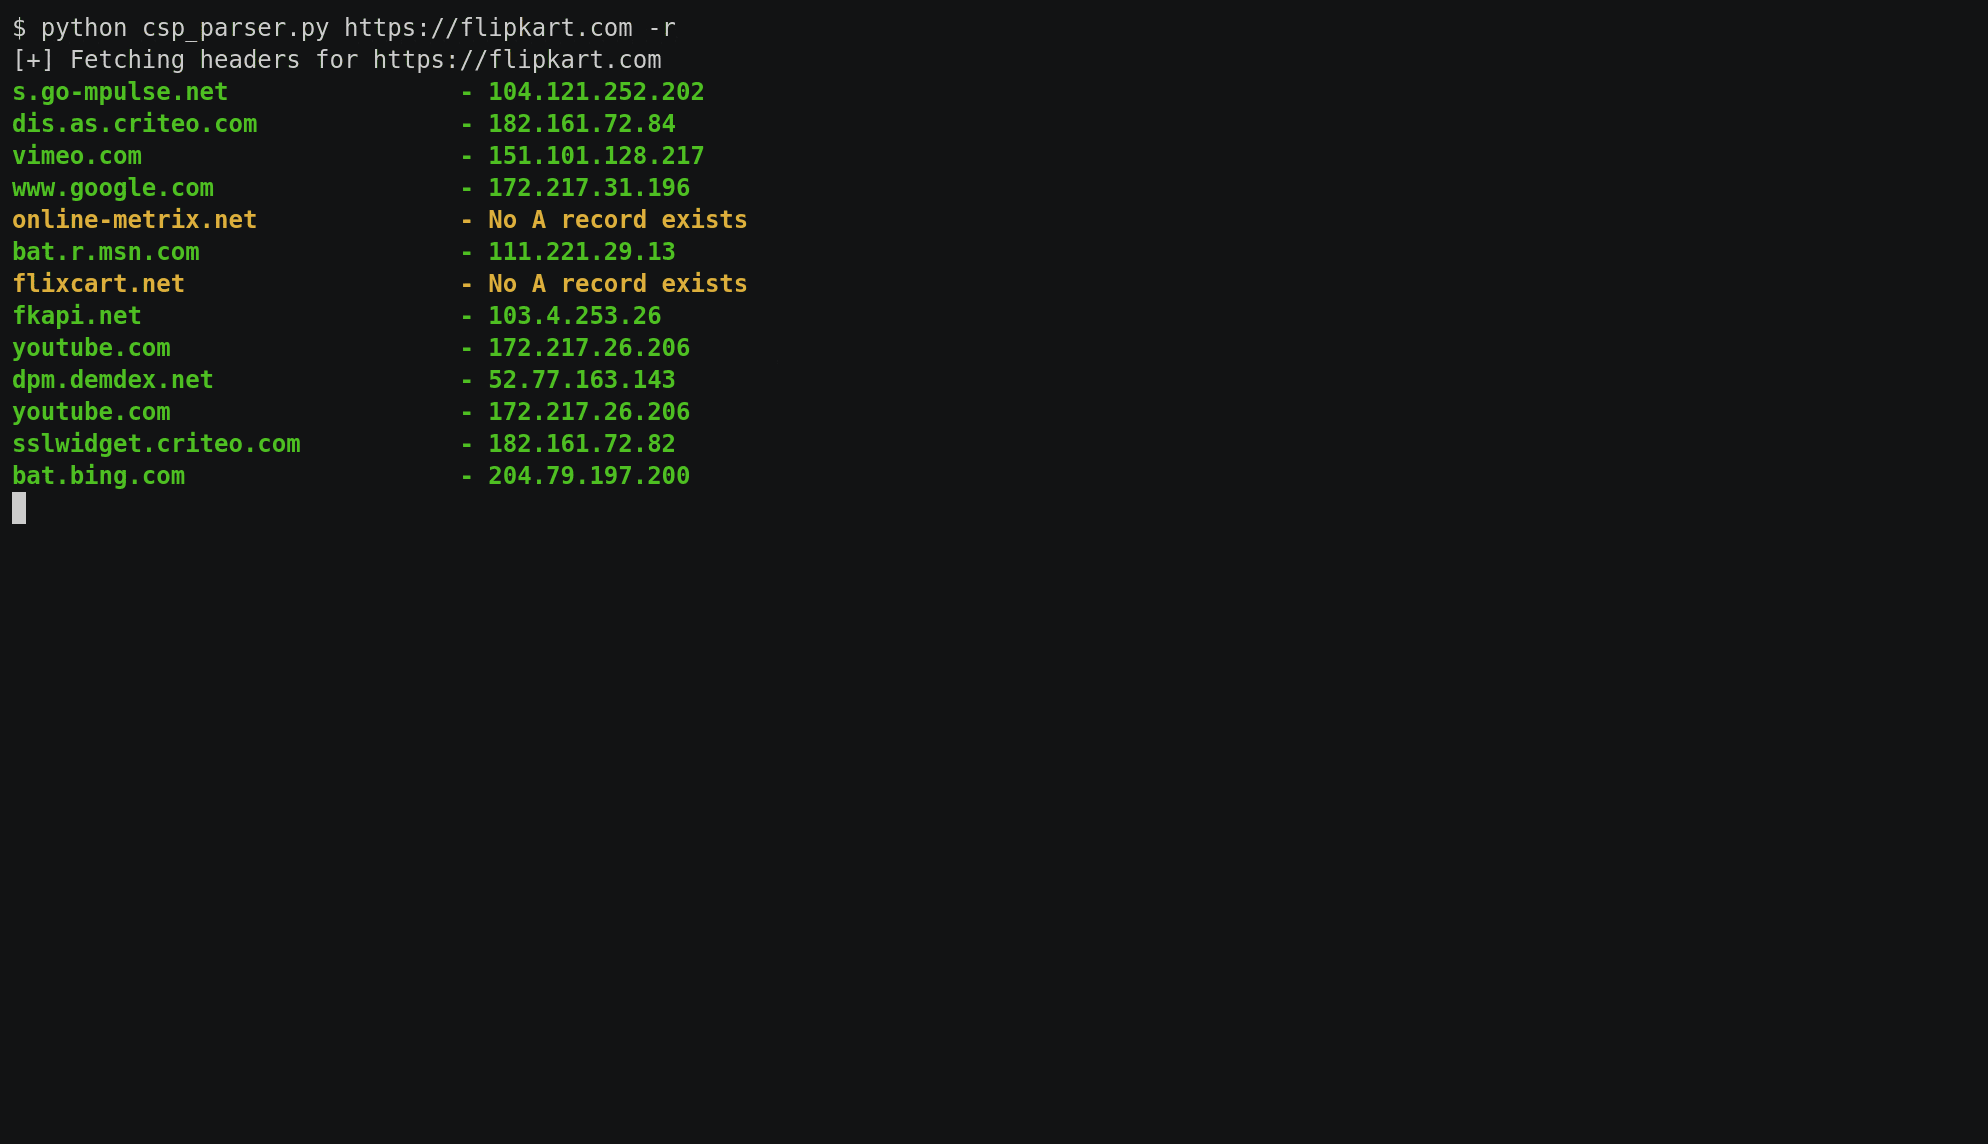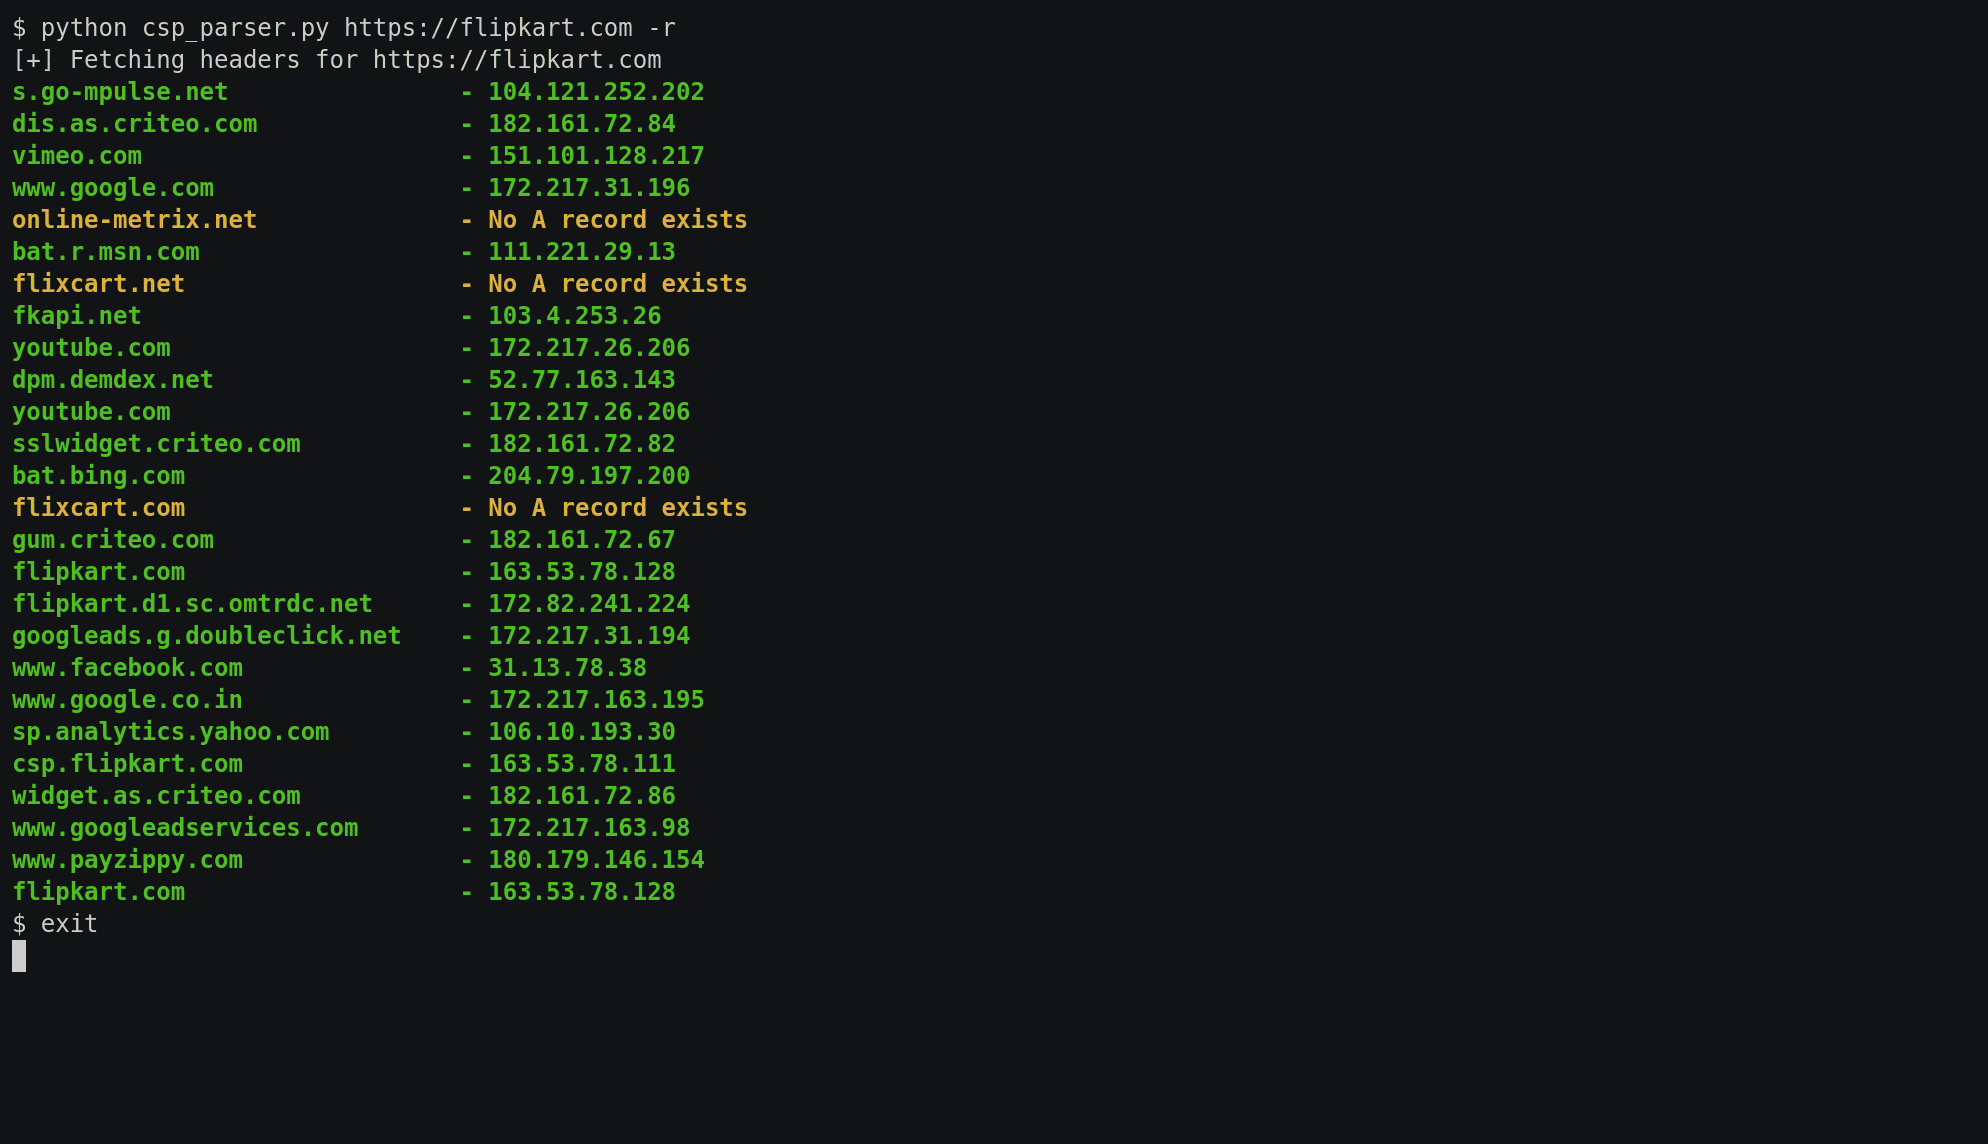 0xbharath/domains-from-csp
一个用于从内容安全策略(CSP)响应头中提取域名的脚本
 firefart/wordpresspingbackportscanner
WordpressPingbackPortScanner
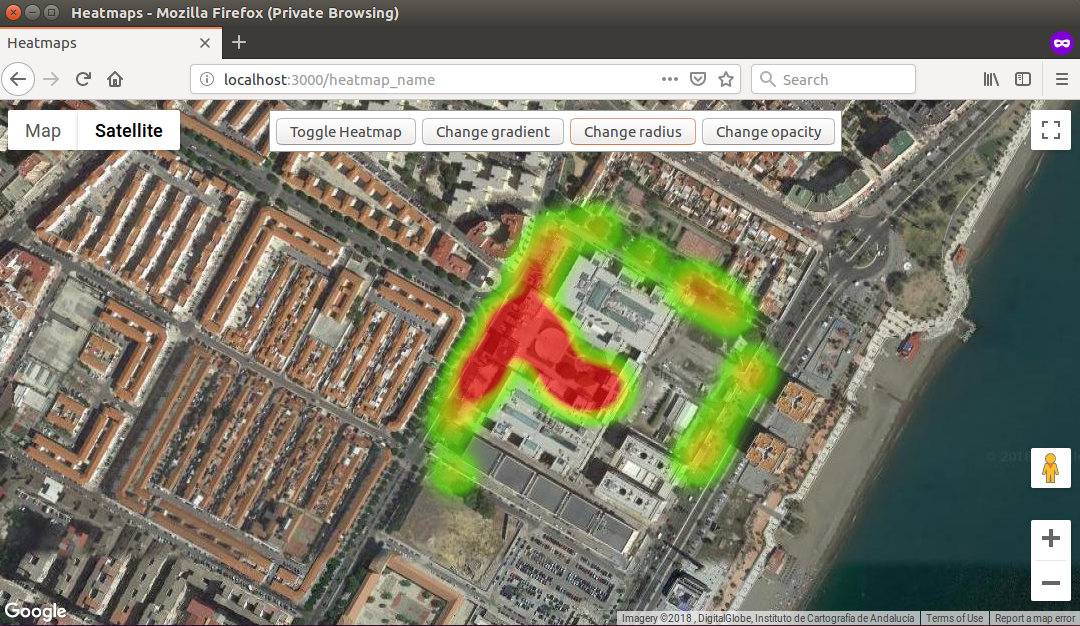 t1gr3s/airo-heat
T1GR3$团队在Cybercamp 2018黑客马拉松的仓库
 etocheney/javadeserialization
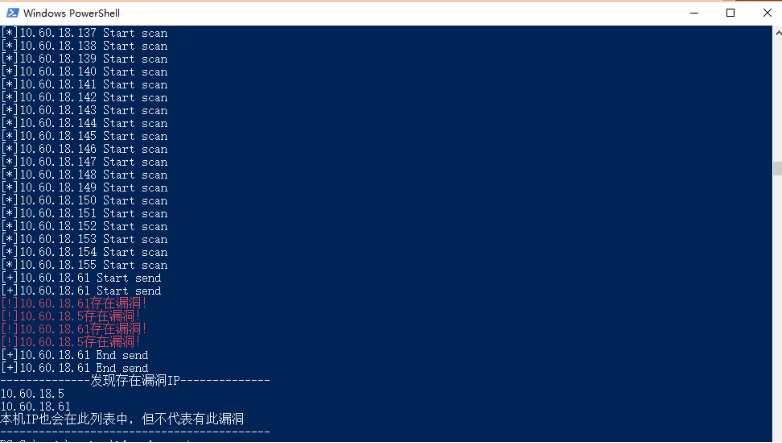
针对类似CVE-2017-10271漏洞的一个java反序列化漏洞扫描器
 nccgroup/conmachi
容器黑盒安全审计工具:从目标容器内部枚举安全配置
 0xadaw/libssh-bypass
CVE-2018-10933 的实现与 CIDR 区块扫描器
 k0r0pt/project-tauro
一款带有独特设计的路由器 WiFi 密钥恢复/破解工具。