
 #1
 ut-dacs/anycast-census
Longitudinal anycast census system that probes IPv4/IPv6 prefixes via ICMP, TCP, and DNS to detect anycast deployments and geolocate PoPs, publishing…
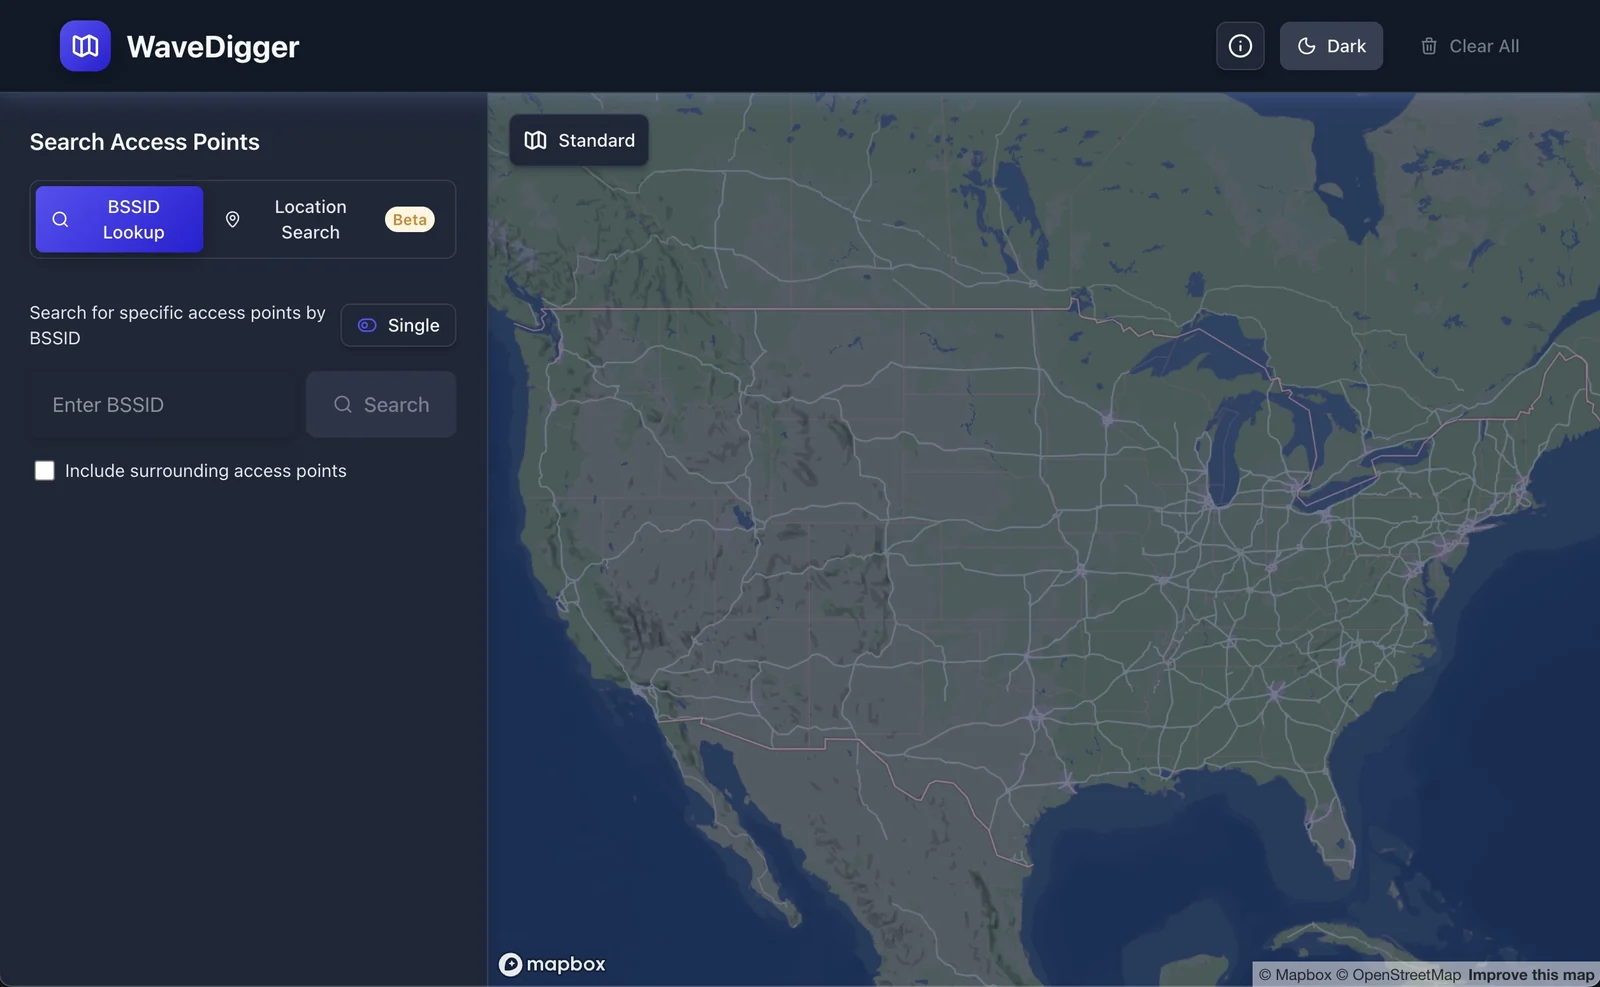 christianrowlands/wavedigger
在 Apple 公共 WPS 服务中搜索 BSSID
 kevincrrl/evillimiter-ng
EvilLimiter 新一代:监控、分析并限制带宽
 danreis20/pentest-lab-metasploitable2
隔离网络渗透测试实验室:使用 nmap/nikto 进行枚举,并手动利用 Metasploitable2(vsFTPd 后门 CVE-2011-2523、bindshell),附带完整技术报告。
 simplifaisoul/osiris
Open Source Global Intelligence Platform - Real-Time OSINT Dashboard - A Palantir Alternative - …
 boydhacks/ntlmscout
未认证的 NTLM 端点侦察工具,可解码 HTTP、SMB、MSSQL、SMTP、IMAP、POP3、NNTP、LDAP 和 RDP 中的 Type-2 挑战,以提取 AD 详细信息和内部 IP。
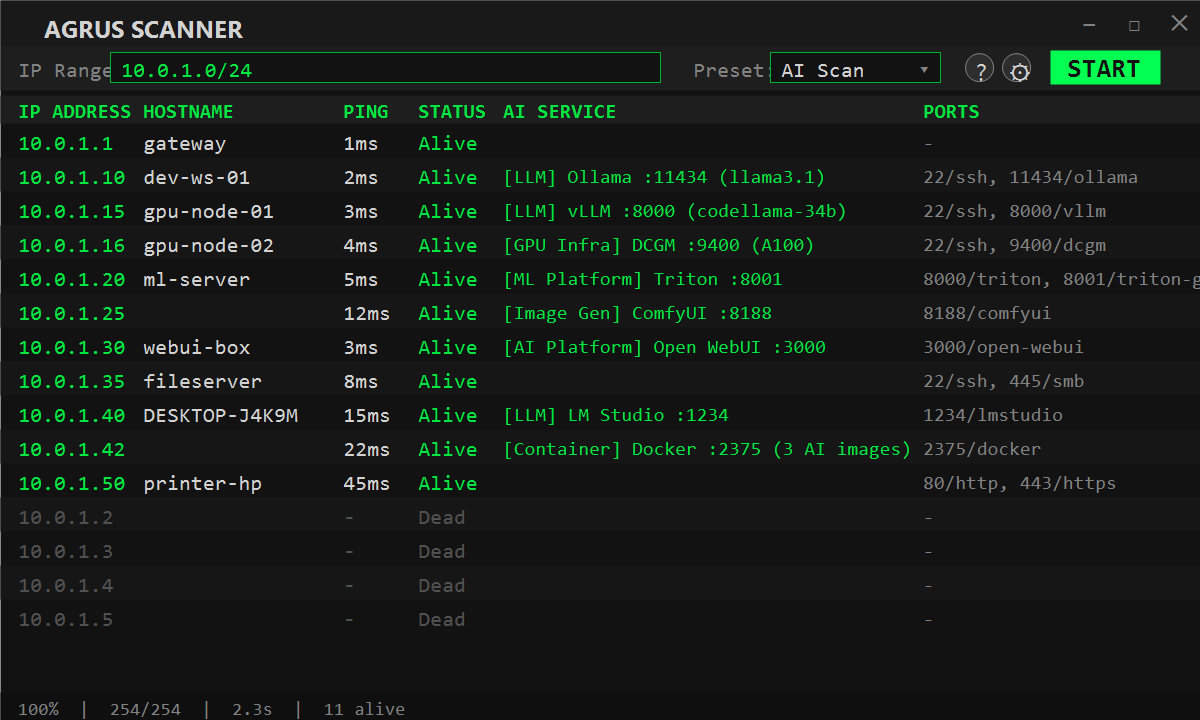 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 vighnesh91/omnisec-hex
浏览器本地安全 monorepo,包含六个模块,用于移动端 APK/IPA 分诊、客户端 DAST 模糊测试、OSINT 目录、离线 AI 威胁评分以及网络端口/CSP 审计。
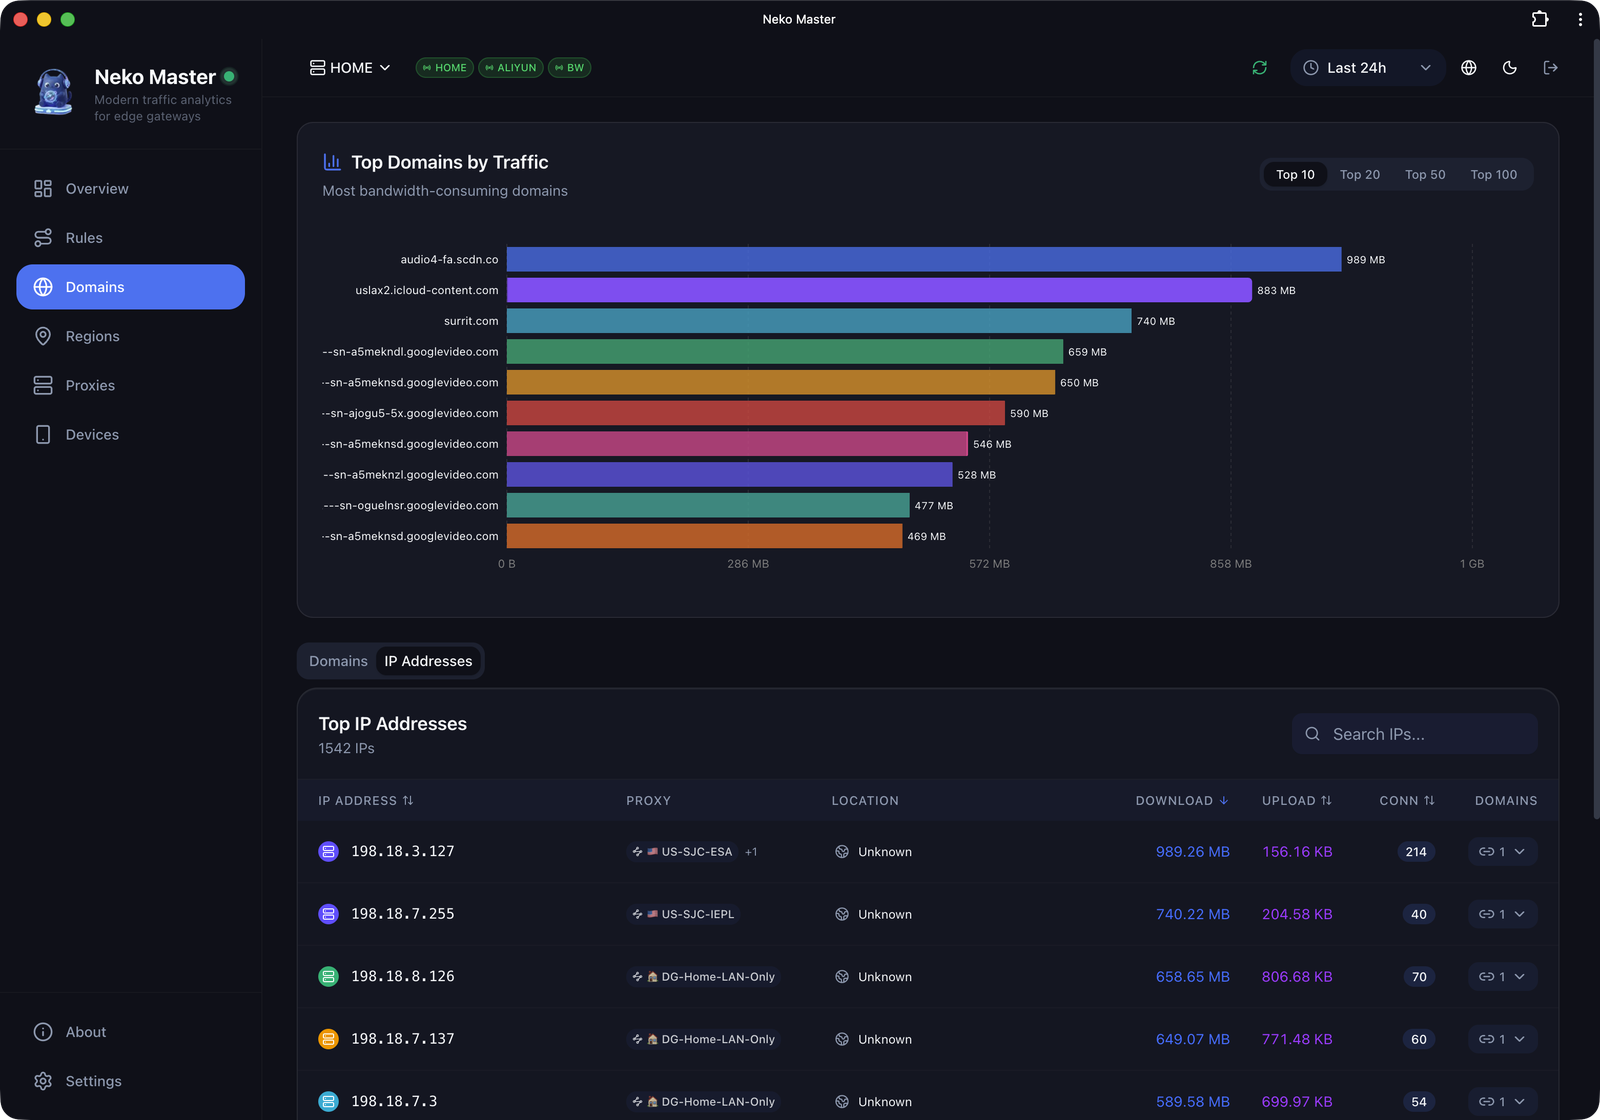 foru17/neko-master
一个现代且优雅的网络流量可视化与分析仪表板。
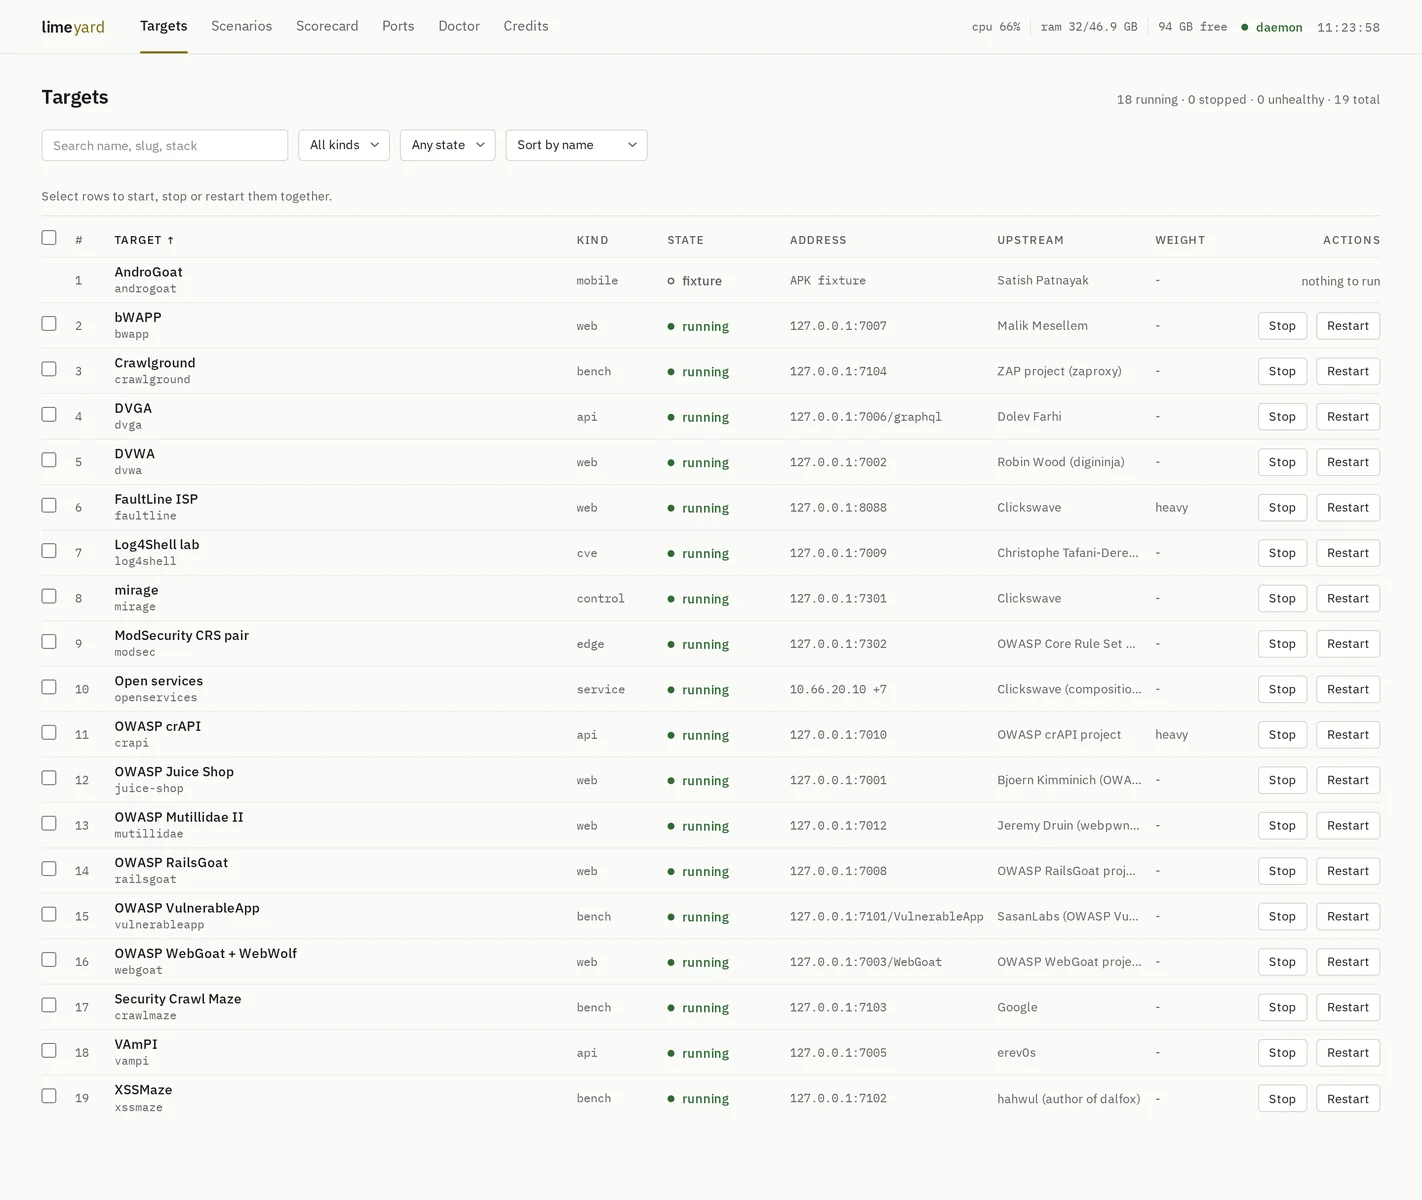 clickswave/limeyard
一个故意存在漏洞的 Docker 实验环境,具有可路由的 DNS 资产和每个目标对应的机器可读答案密钥,可在本地对扫描器的精确率、召回率和范围进行评分。

 sakispat/simple-pentesting
一个用于授权渗透测试的教育性 Python 工具包:线程化端口扫描器、子域名与目录枚举、横幅抓取和主机发现,并配有功能丰富的 CLI。
 gmh5225/domain-enumeration-sicarius
另一个带有一些魔法的子域名枚举工具 🧙🏻♂️
 rhimavanth32-max/metasploitable2-reconnaissance-and-unrealircd-backdoor-exploitation
使用 Nmap 和 Metasploit 对 Metasploitable2 上已知后门(CVE-2010-2075)进行端到端侦察与利用。
 davidsonrafaelk/evillimiter
监控、分析并限制本地网络中设备带宽的工具,无需管理员权限即可使用。
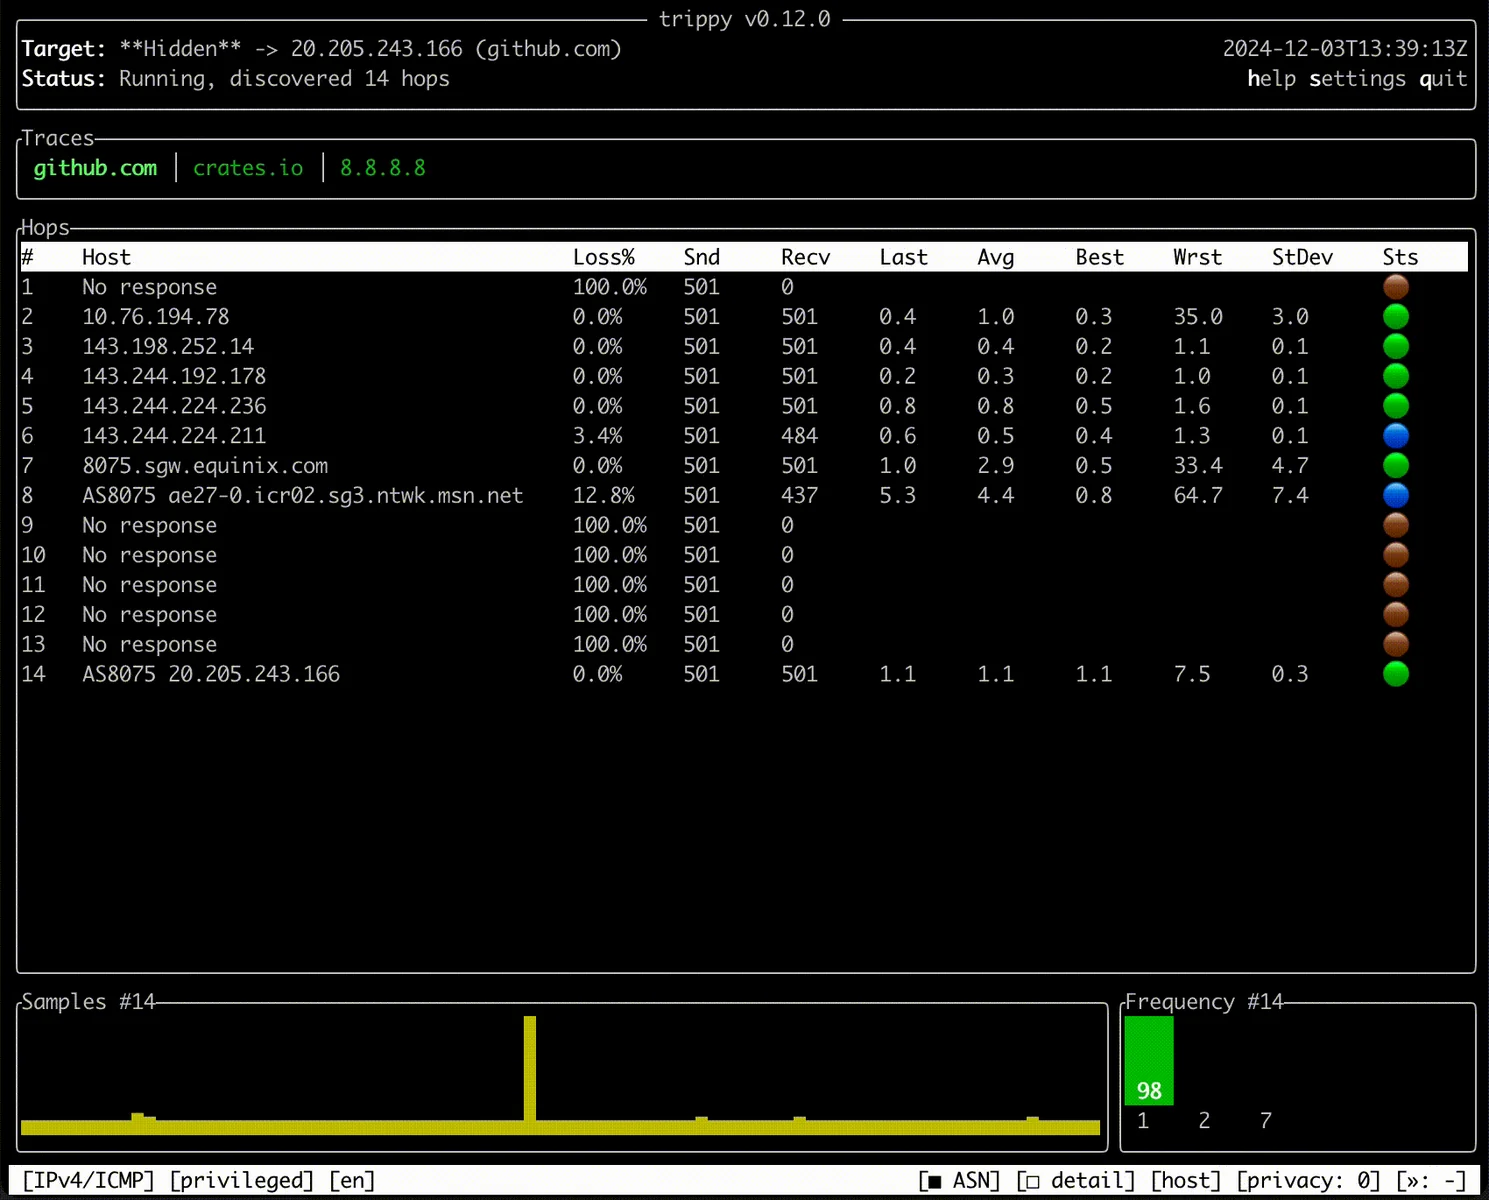 fujiapple852/trippy
一款结合了 traceroute 与 ping 的网络诊断工具,用于分析网络路径、延迟和数据包丢失,并配备交互式终端界面。
 phaethon/kamene
网络数据包与pcap文件构造/嗅探/操作/可视化安全工具。最初于2015年从scapy分叉而来,此后一直提供python3兼容性。









