
 #1

 shaikusaf/system_bt_aosp10_r33_cve-2021-0435
为CVE-2021-0435修改的AOSP蓝牙协议栈仓库,提供已修补或存在漏洞的版本,用于分析和测试蓝牙漏洞。
 nanopathi/system_bt_aosp10_r33_cve-2021-0431
适用于 AOSP 10 r33 的 Android 蓝牙协议栈(Fluoride)源代码,专门与 CVE-2021-0431 蓝牙漏洞研究与利用相关。
 shaikusaf/system_bt_aosp10_r33_cve-2020-0380
AOSP 蓝牙协议栈(Fluoride),已应用 CVE-2020-0380 补丁,支持在 Android 10 上分析和测试蓝牙漏洞。
 shaikusaf/system_bt_aosp10_r33_cve-2021-0431
Android 蓝牙协议栈(Fluoride),带有针对 CVE-2021-0431 的特定补丁,支持在 AOSP 10 中分析和测试蓝牙漏洞。
 nanopathi/system_bt_aosp10_r33_cve-2021-0522
Android 蓝牙协议栈(system/bt)源代码,包含 CVE-2021-0522 权限提升漏洞的补丁。
 iswaxan/jailedcement
利用 CVE-2022-46689 的简易 iOS 启动循环工具。伪装成 onlyfans。
 vincedes3/cve-2017-2368
CVE-2017-2368 VCF消息应用崩溃错误

 aseemjakhar/kcmd
Kankun 智能插座劫持与嗅探工具。Kankun 智能插座及其移动应用使用硬编码的 AES 256 位密钥来加密和解密命令/响应。这是一个 PoC 项目,用于演示劫持插座以及嗅探 Kankun 密码。该工具可在 Android 设备上运行。
 edwins907/cve-2024-45352
小米漏洞(CVE-2024-45352)
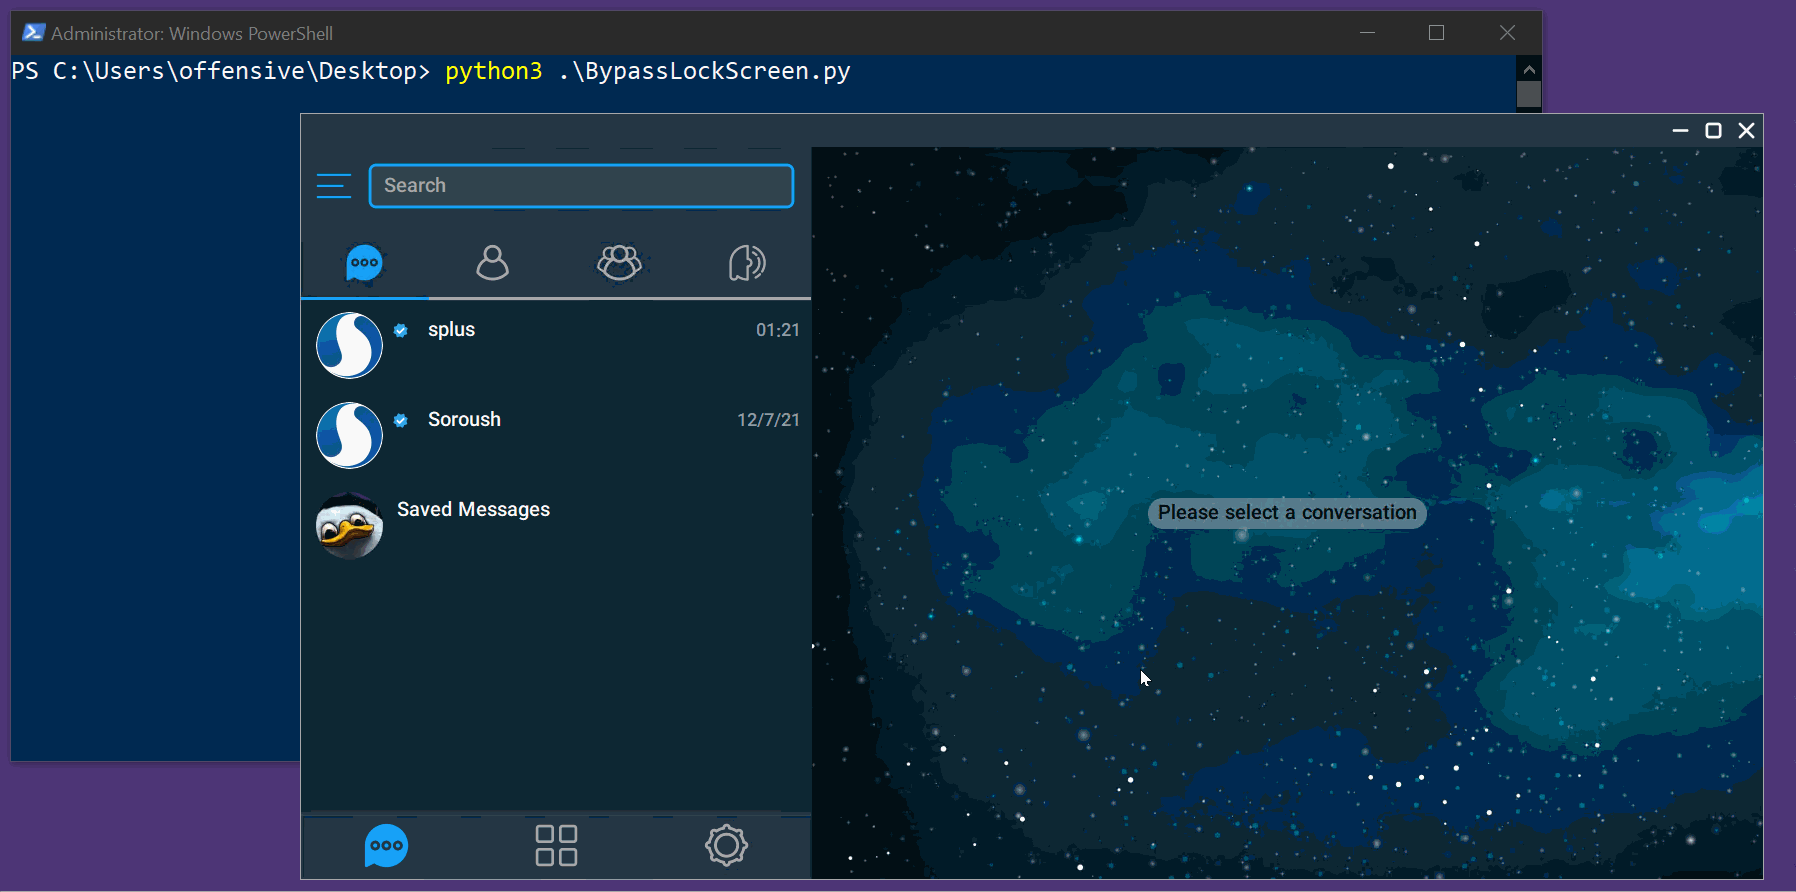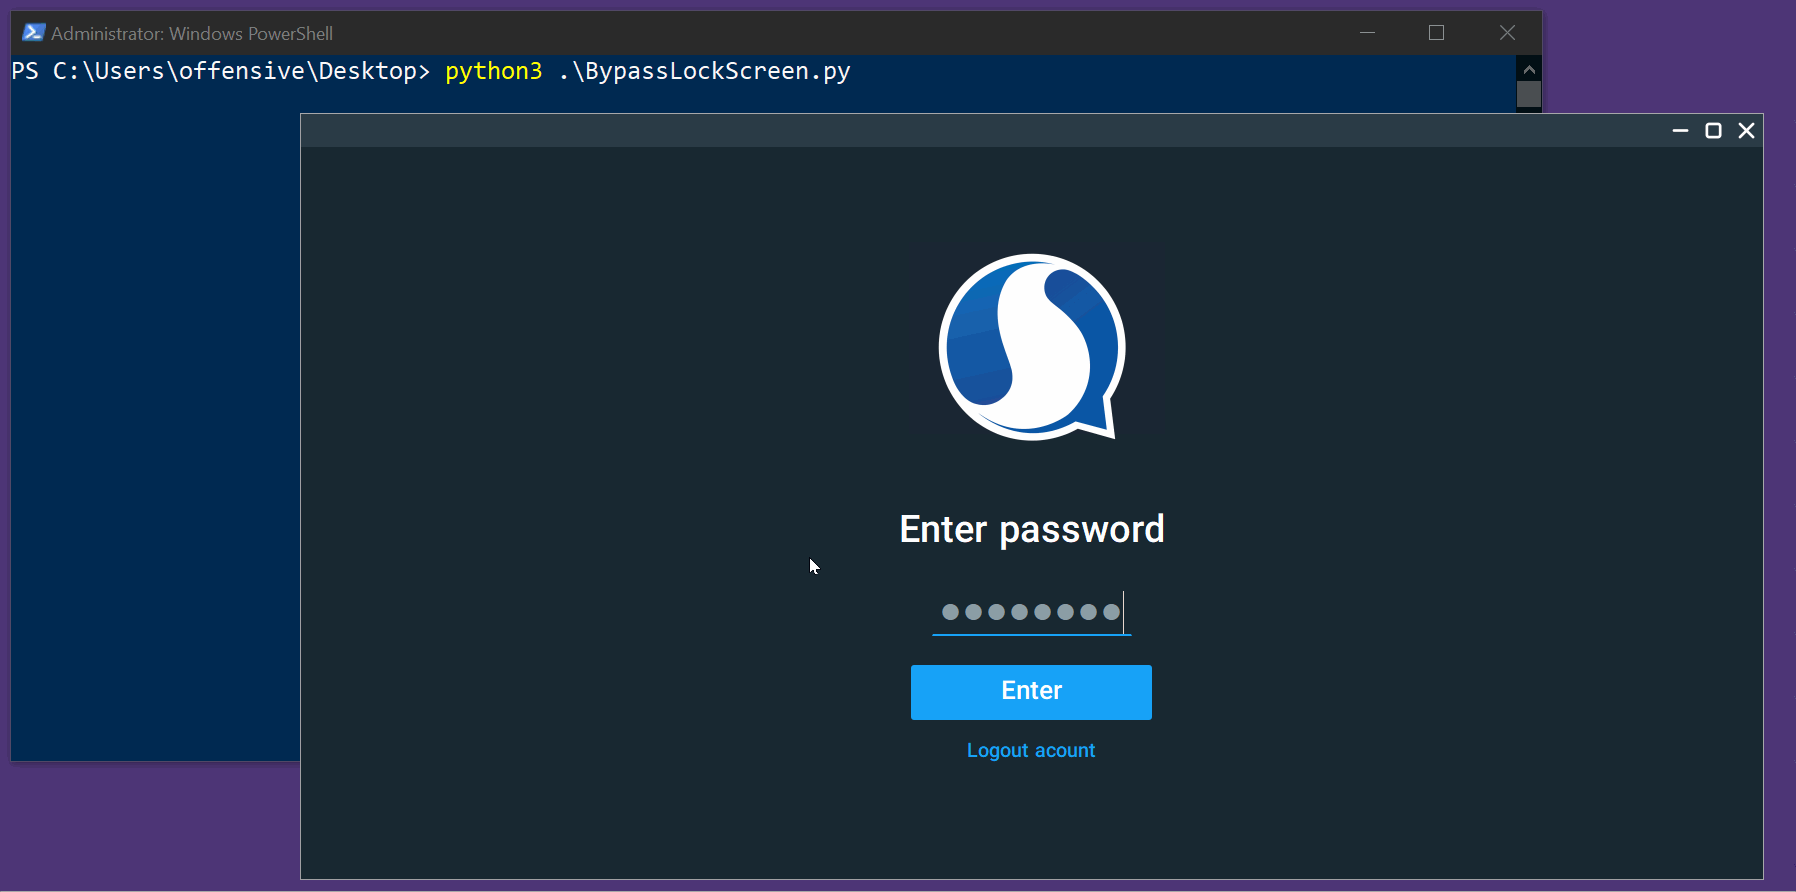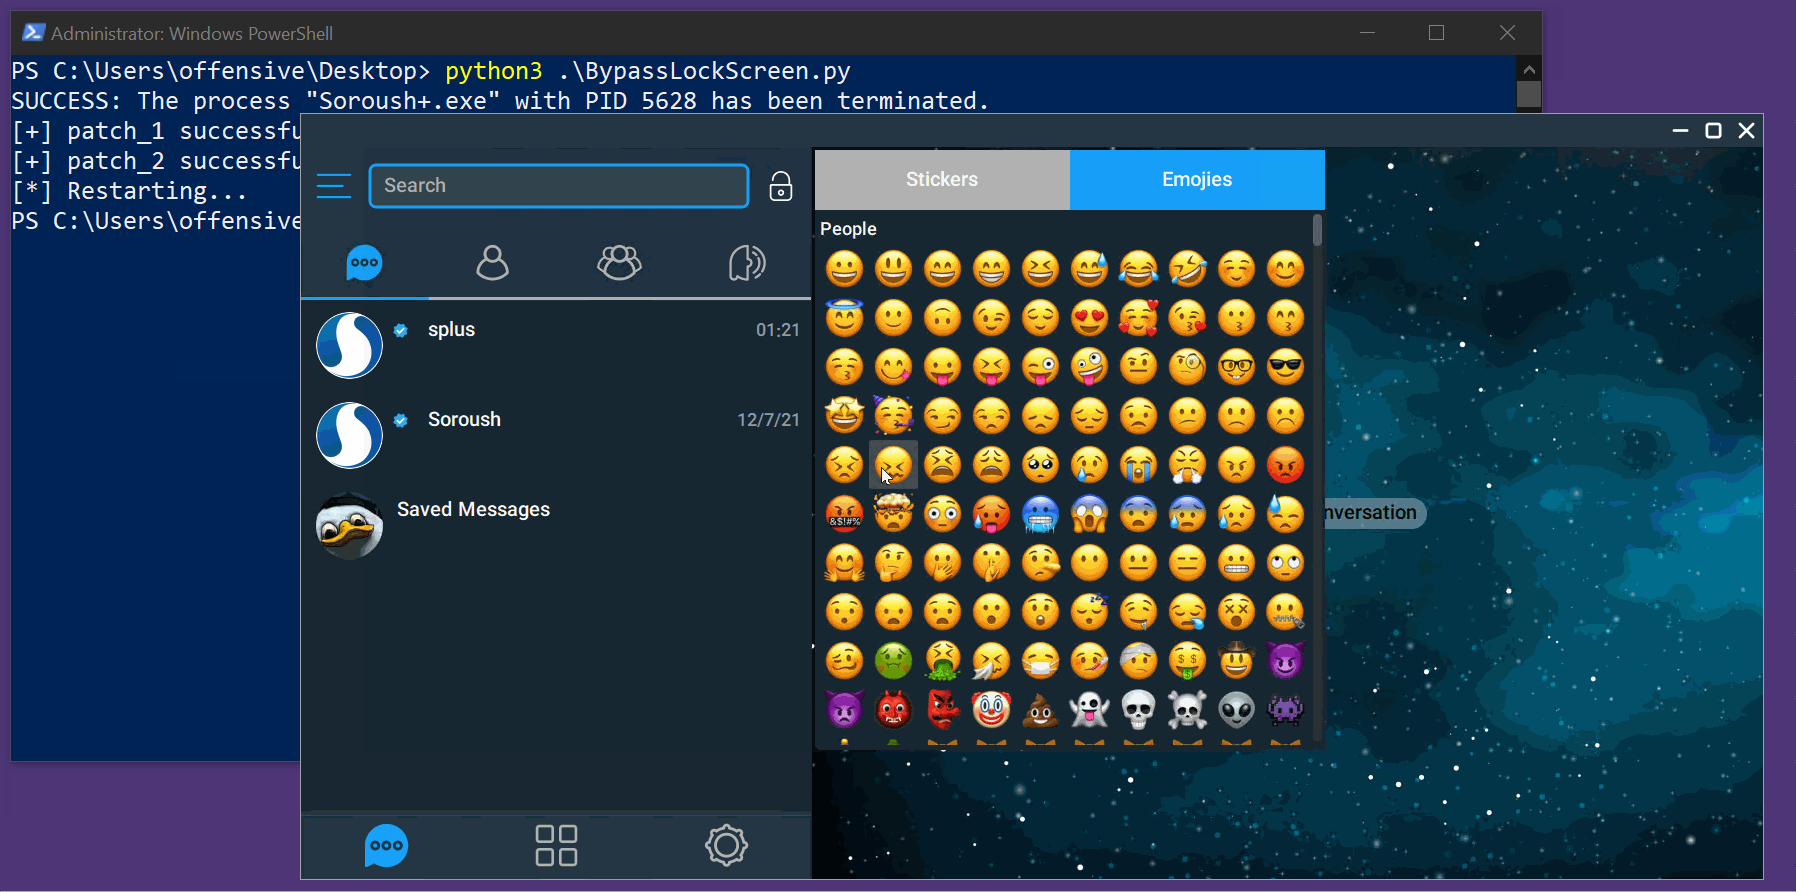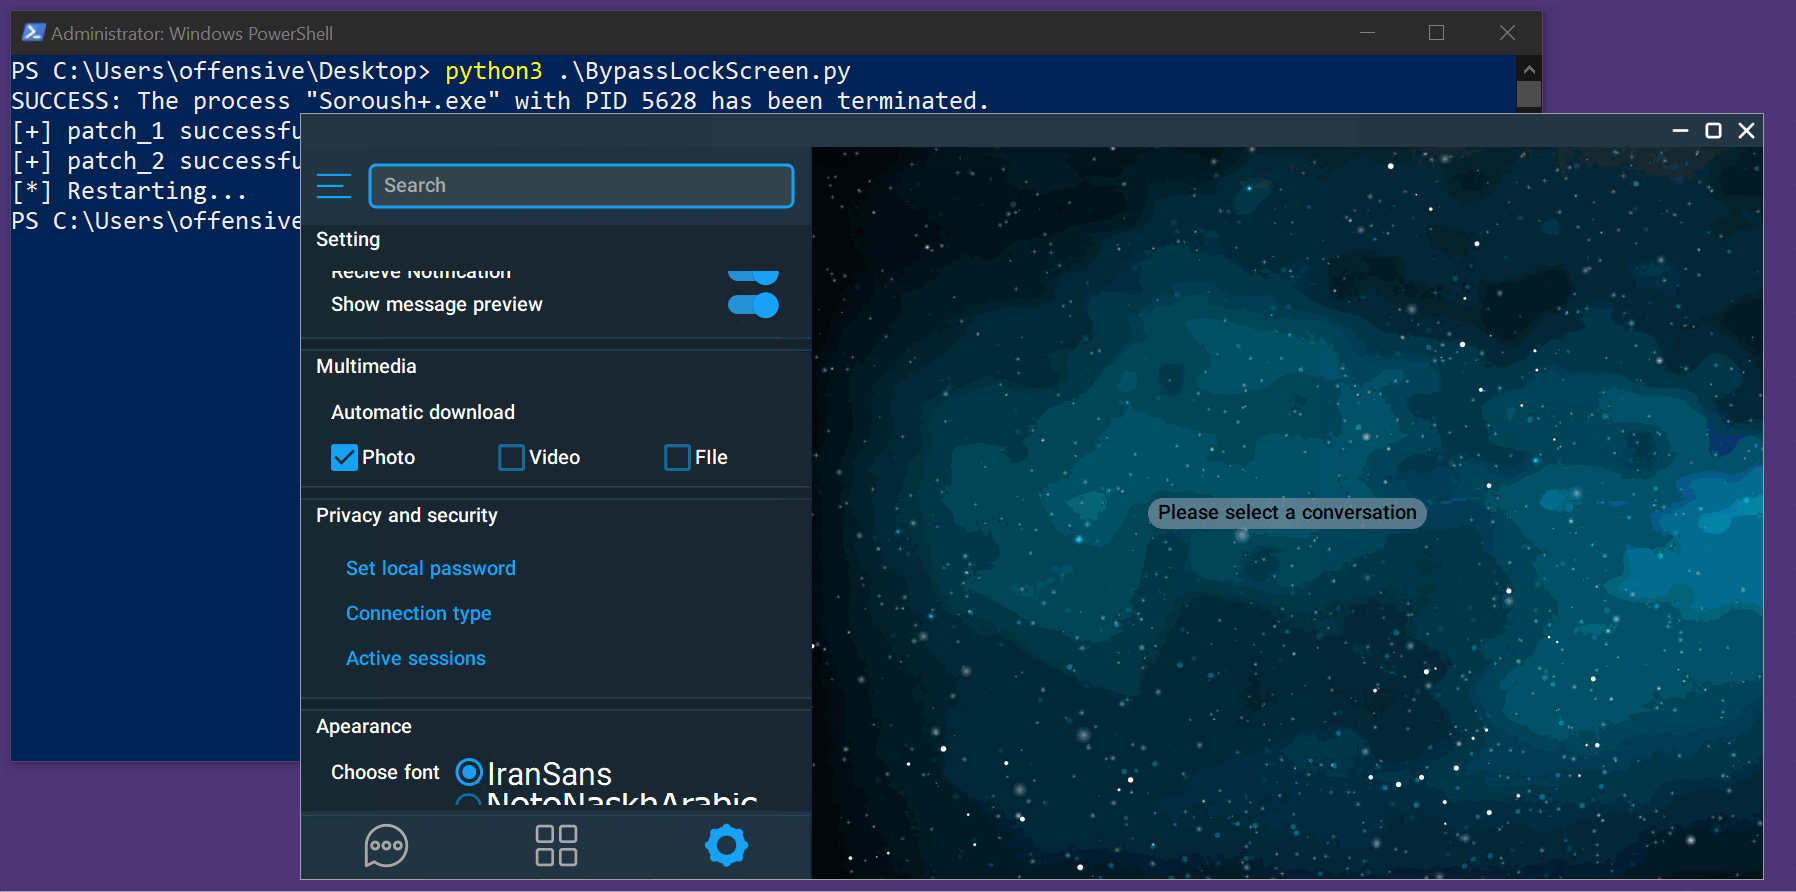 scopion/cve-2022-26629
针对CVE-2022-26629的PoC利用:通过不当访问控制绕过SoroushPlus+ Messenger 1.0.30的锁屏。包含适用于Windows和Linux的自动利用Python脚本。
 pazhanivel07/system_bt_a10_r33_cve-2021-0474
# 带 CVE-2021-0474 特定补丁的 Android 蓝牙协议栈(Fluoride),提供用于在 AOSP 和 Linux 上构建及测试蓝牙组件的源代码。
 mazx0p/cve-2014-8609-poc
pendingintent 漏洞
 sumeetit/cve-2022-20607
在 Pixel 蜂窝固件中,由于缺少边界检查,可能存在越界写入。这可能导致远程代码执行,需要 LTE 认证。利用不需要用户交互。产品:Android 版本:Android 内核 Android ID:A-238914868 参考:N/A CVE 项目由 @Sn0wAlice 提供
 abrarkhan/g3_frameworks_av_cve-2024-0023
CVE-2024-0023 在 Android frameworks/av 中的概念验证漏洞利用,使用 C++ 实现,用于演示媒体框架漏洞。

 yashubitra/mobile-intrusion-detection-system
无监督深度自编码器,用于标记异常移动流量:通过 mitmproxy 从一台真实 iOS 设备拦截了 25,000 多条 HTTP/HTTPS 流量,通过阈值调优将标记流量从 1,100 条降至 103 条,并配有 Streamlit 监控仪表板。
 shinycolumn/cve-2025-50944
EagleEyes Lite Android 应用程序中的证书链验证不当
 shaikusaf/frameworks_base_aosp10_r33_cve-2021-0334
Android框架基础仓库,适用于AOSP 10 R33,已修改以解决CVE-2021-0334,专注于漏洞分析与利用。









