
 #1

 abdgalaxy36-code/rmgp-complete-handoff
完整的 RMGP(CVE-2026-43499)工作区 + 实验状态交接,适用于 SM-A376B/A376BXXU1AZB7
 george0papasotiriou/cve-2026-6666-xpc-service-nskeyedunarchiver-deserialization-attack-macos-ios-simulation-
存在 NSKeyedUnarchiver 反序列化漏洞的模拟 macOS/iOS XPC 服务,附带漏洞利用演示和精心构造的 plist payload,可通过不安全反序列化实现 RCE。
 xdo0/servicecheater
CVE-2020-0113 和 CVE-2020-0108 的 Poc
 dingo97/cve-2026-20516
针对 CVE-2026-20516 的详细分析与 ADB 概念验证,该漏洞是 MediaTek Android TV MiracastService 中的混淆代理缺陷,允许本地更改 Wi-Fi Direct 状态。
 l0lsec/cve-2026-12960
CVE-2026-12960 - ASUS 路由器应用(com.asus.aihome)中 Android 应用组件导出不当。包含 PoC、漏洞利用 APK、视频和厂商报告。已在 1.0.0.9.74 中修复。
 mranonymous234/sandbox-escape-ios-18.0-26.0
这使用 CVE-2025-43407 作为漏洞利用,仍在测试中,不保证一定有效。
 murf-xd/cve-2023-20768
Android 内核 CVE 分析与 PoC,针对 MediaTek ION 分配器的类型混淆漏洞,涵盖根因差异分析、非特权触发以及可利用性评估。
 sweatyrocket/huawei-p10-cve-2017-8890-unlock
Huawei P10 VTR-L29C432B151 CVE-2017-8890 漏洞利用研究与 Bootloader 解锁之旅
 byt3quester/cve-2023-20938-poc
CVE-2023-20938 的本地权限提升概念验证,这是 Android binder 中的一个释放后使用漏洞,可在易受攻击的测试版本上获取 root 权限并禁用 SELinux。
 catxiaoshi/cve-2026-43499
PD2229B的43499(ghostlock)可行性研究
 setsuneko/ghostlock_mt6983v_5.10
高风险漏洞 CVE-2026-43499,在 5.10 内核及 MediaTek MT6983V 上的实现。
 kaitokidc500/cve-2024-23700-c2-server
CVE-2024-23700 的 C2 服务器演示执行脚本的说明源代码
 ohlookitstheirs/root-my-galaxy-tests
适用于受支持的 Samsung Galaxy 固件的 KSU 安装程序,利用 CVE-2026-43499(注:Fork)
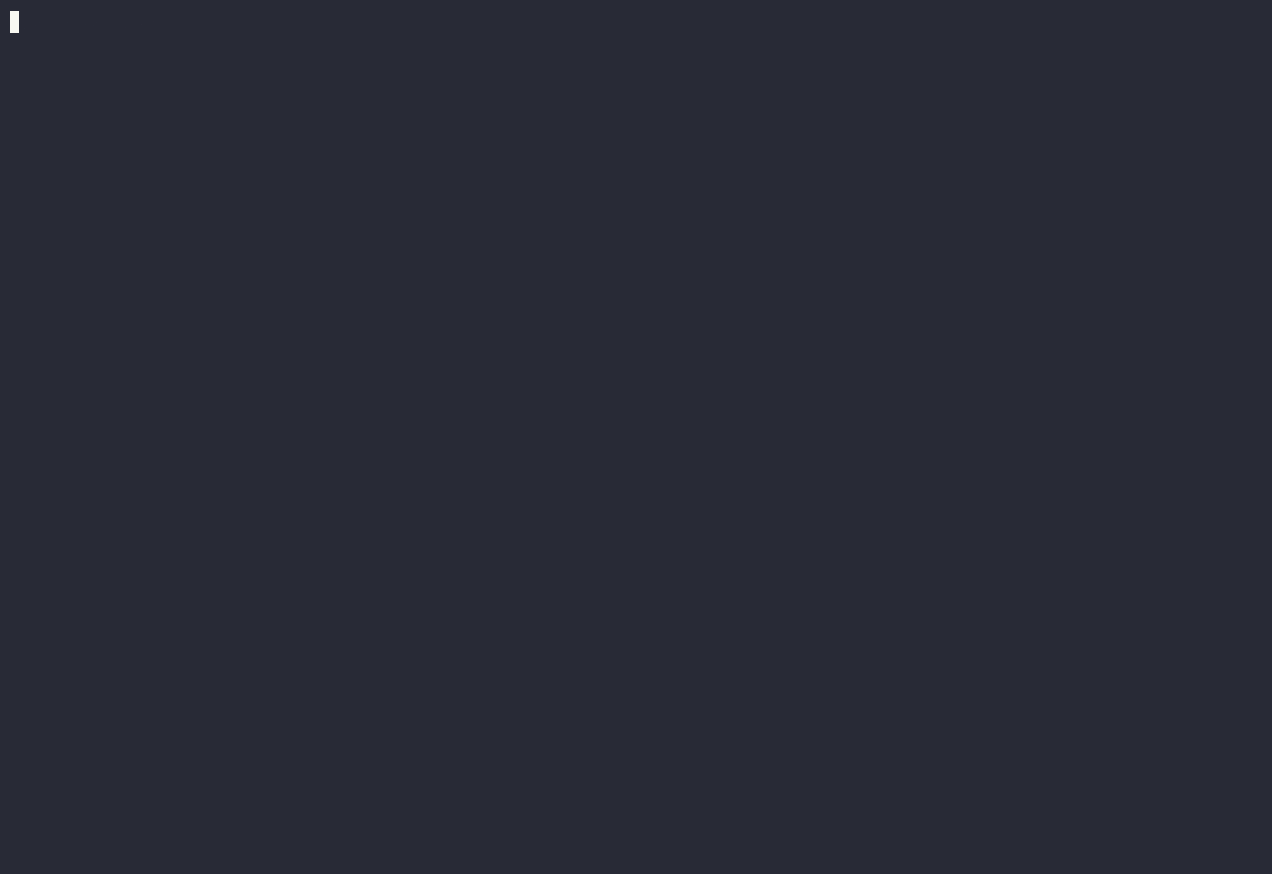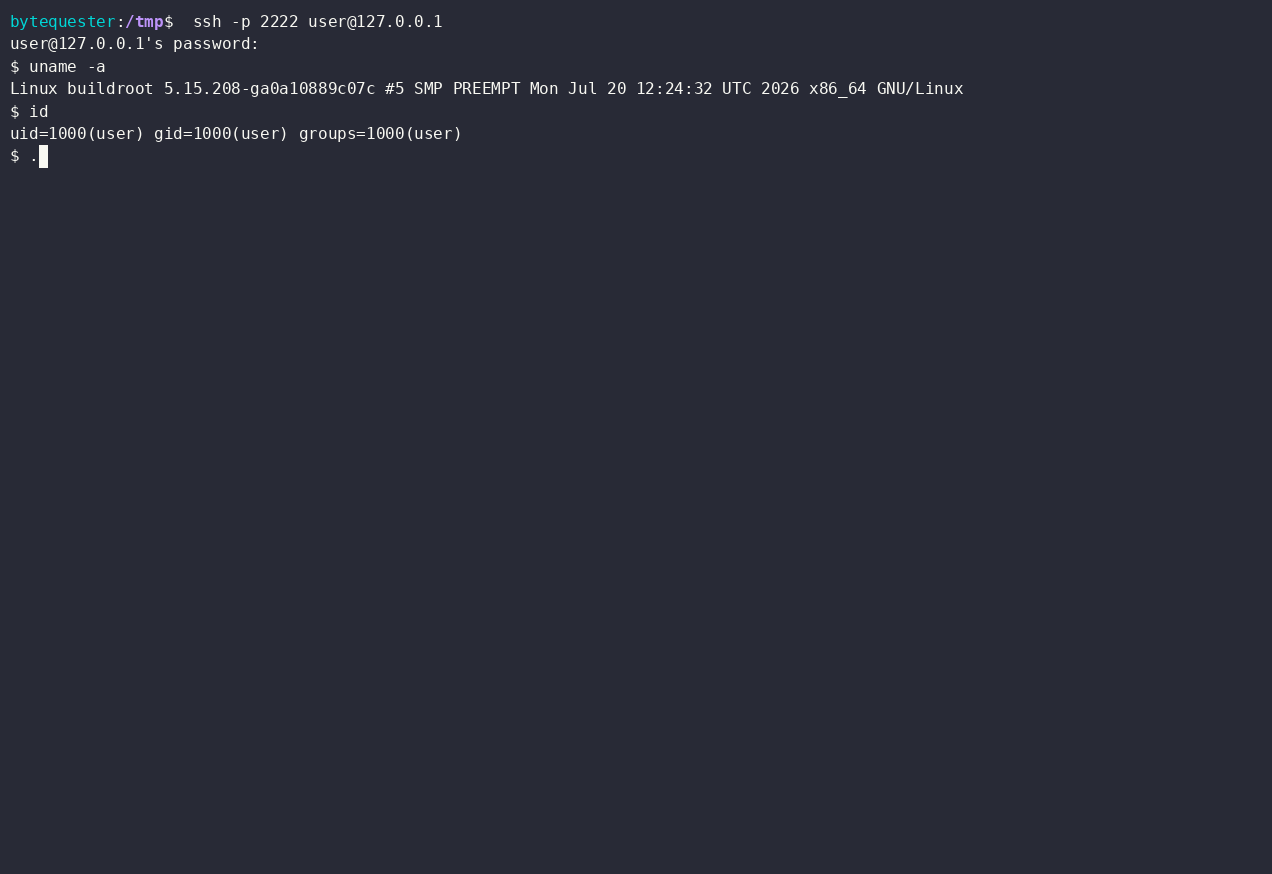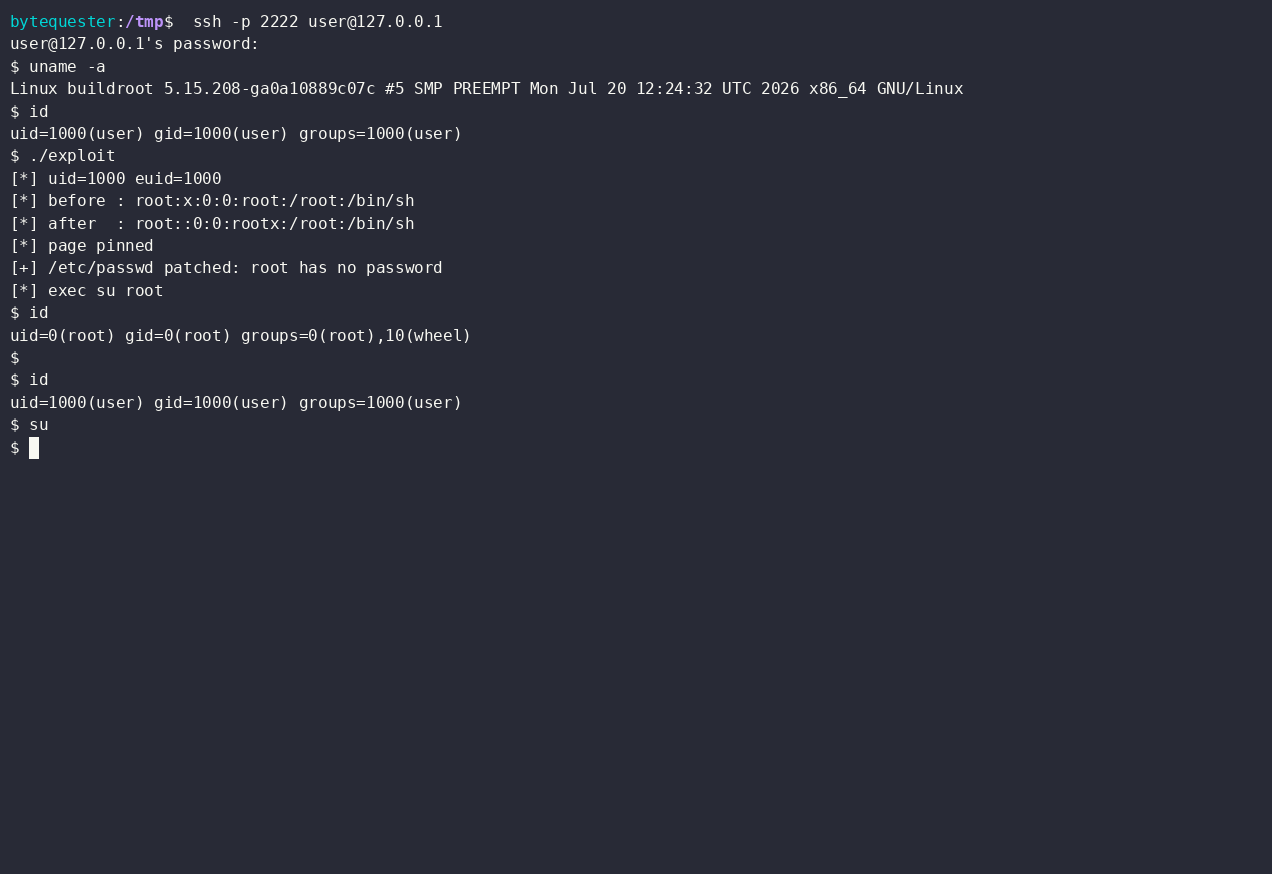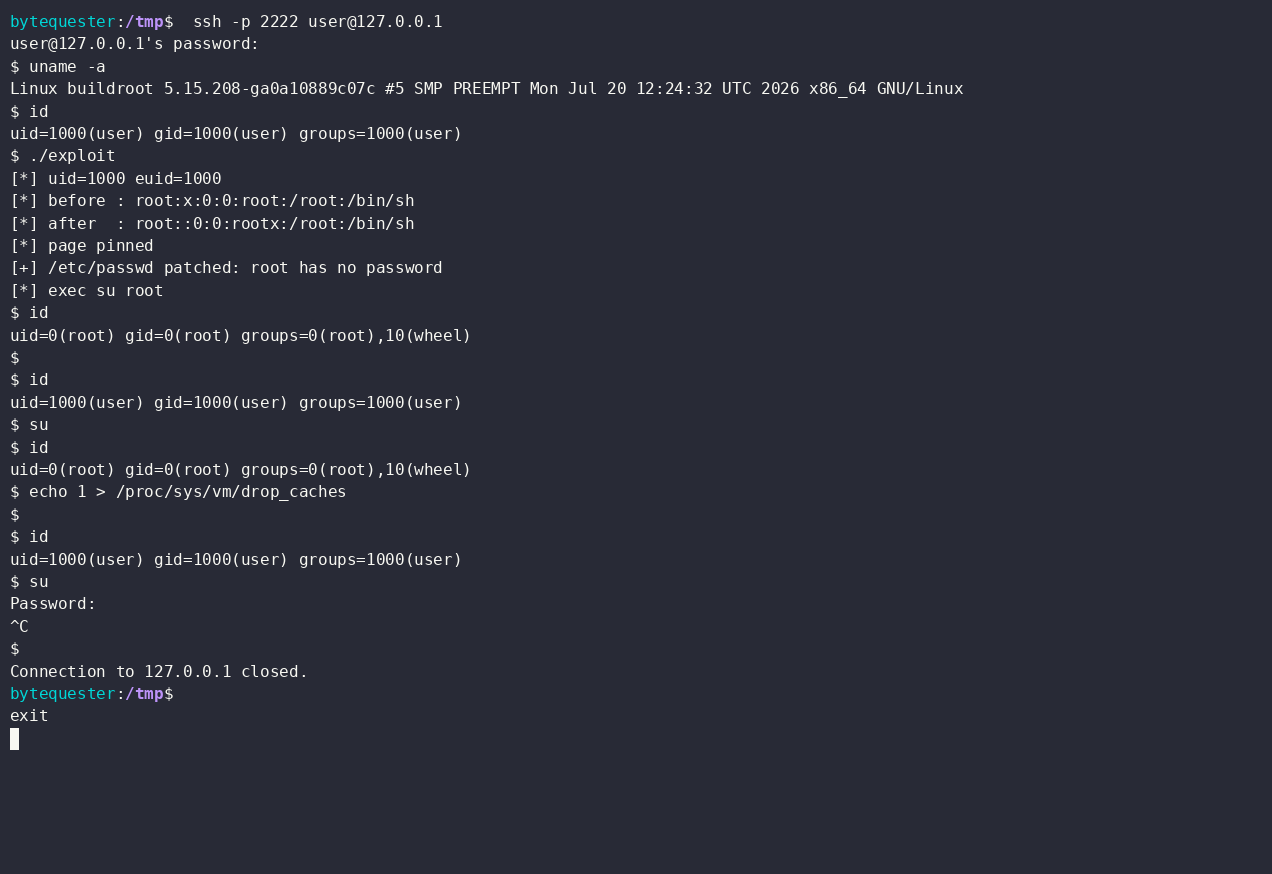 byt3quester/cve-2022-22706-poc
CVE-2022-22706 的概念验证漏洞利用程序:利用 Mali GPU 内核驱动程序中的页缓存写入缺陷,在内存中修改 /etc/passwd 并获得 root shell。
 0xblackash/cve-2026-73296
用于CVE-2026-73296的非破坏性安全评估工具,检查暴露的Mobile MCP HTTP服务器(端口8020/8021)上的身份验证边界,以检测潜在的未授权Android设备访问。
 meniben/redmi14c-pond-cve-2026-64560
Porting template and derivation toolkit for adapting the CVE-2026-64560 Android kernel UAF local-privilege-escalation chain to the Redmi 14C (pond,…









