
 #1
 41yn14/cve-2024-0039-exploit
针对Android系统CVE-2024-0039漏洞的利用程序,可通过MP4文件执行任意代码。该仓库仅用于教育目的。
 ejfkdev/avdroot
用纯 Go 语言通过 Magisk 修补 ramdisk 来 root Android Studio 模拟器。
 veteranop/trackem
被动设备追踪器 (Android)TrackEm Mobile 是一款实时、被动的 Wi-Fi + 蓝牙 LE 探测请求扫描器,专为 OSINT、红队行动和无线研究而设计。它监听主动广播 Wi-Fi 网络名称的客户端设备(手机、笔记本电脑、物联网设备)。
 interruptlabs/uc_browser_poc_cve-2022-1364
针对阿里巴巴 UC 浏览器的 CVE-2022-1364 概念验证
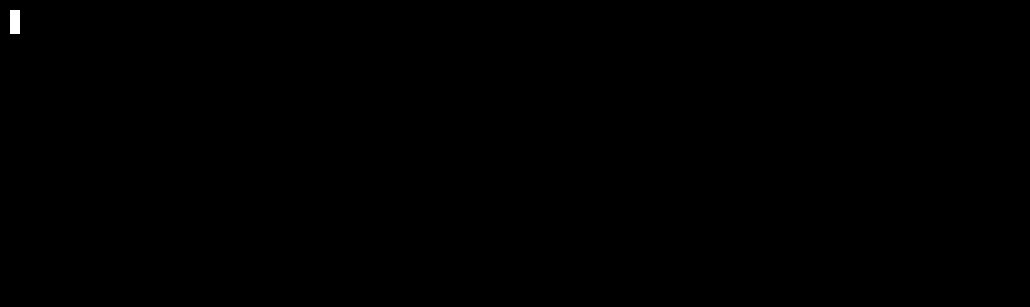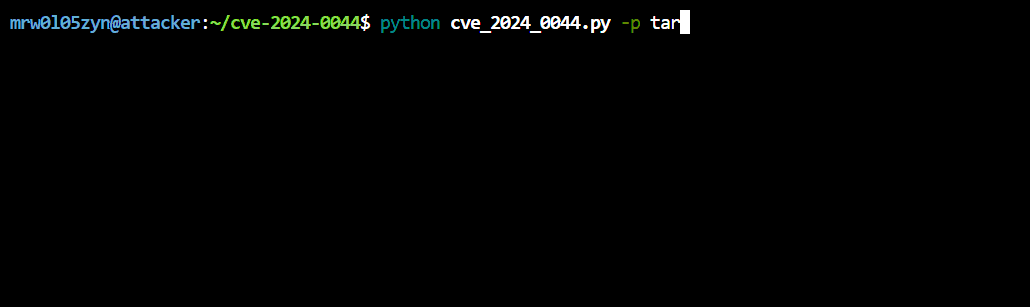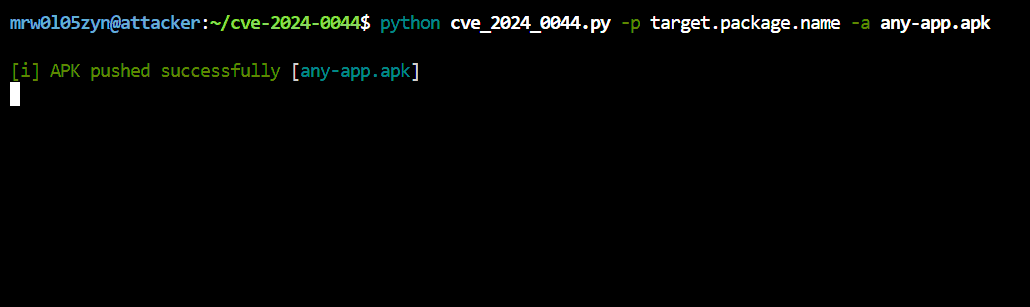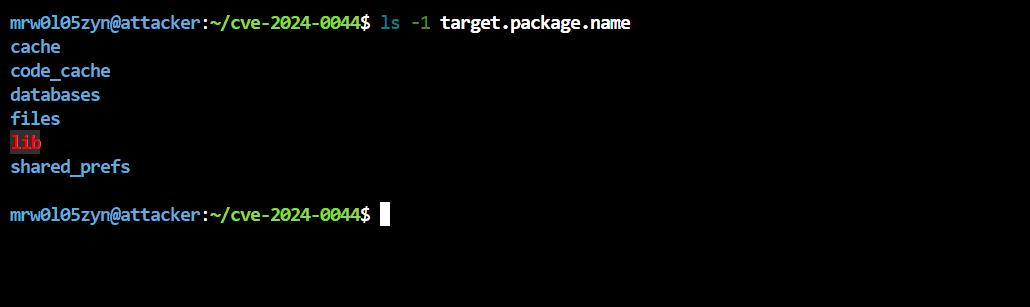 mrw0l05zyn/cve-2024-0044
CVE-2024-0044
 irsl/cve-2022-20128
Android 调试桥(adb)曾易受目录遍历攻击影响,恶意的或被入侵的 adb 守护进程可在 adb pull 操作期间发起此类攻击。
 fi01/libmsm_cameraconfig_exploit
针对CVE-2013-2595的C语言利用,针对Android设备上Qualcomm MSM摄像头驱动程序中的内核内存损坏,可实现本地权限提升。
 molanp/cve-2026-98260-vivo-s60-poc
Android kernel PoC for CVE-2026-98260: POSIX CPU timer use-after-free achieving uid-0 root and KernelSU late-load on vivo S60, with BTF-based offset…
 woshigenm/cve-2026-98937
Verified PoC and analysis for a Linux perf/core permission-check bypass that leaks kernel callchain addresses to unprivileged Android tasks, enabling…
 kuzeyardabulut/cve-2025-8045
# 针对 CVE-2025-8045 的 Dirty Pagetable 漏洞利用
 e-r-butch/f9360-cve43499
SM-F9360 (Galaxy Z Fold4, q4q) locked-bootloader KernelSU root — CVE-2026-43499 temp root → LD_PRELOAD DEFEX bypass → no-LTO clang-12 kernelsu.ko.…
 kolbicz/appenumguard
CVE-2025-31207 缓解措施及沙盒测试工具,适用于 iOS 15–18.4.1 上的 rootless 和 rootHide 越狱。
 rednaga/adups-get-super-serial
CVE-2015-2231 POC
 robertmak2014-sudow/cve-2026-28995
# CVE-2026-28995 CVE-2026-28995 的概念验证 — iOS 26.4.2 及以下版本中 App Intents 的路径遍历漏洞。
 supersonic/wallbreak
针对CVE-2021-39670和CVE-2021-39690的漏洞利用工具,这是Android壁纸系统中的两个永久拒绝服务漏洞。
 tamirzb/cve-2019-14041
CVE-2019-14041 的 PoC 代码
 zteeed/cve-2018-4407-ios
POC: XNU操作系统内核中网络代码的堆缓冲区溢出漏洞









