
 #1

 b4sith-sec/gu3ssweak
用于移动安全研究和漏洞赏金练习的故意存在漏洞的 Android 应用 - OWASP Mobile Top 10
 nanoturtle1145/cve-2026-98260-uaf
CVE-2026-98260 (posix-cpu-timers exec UAF) exploit research: S9280 Android 14 GKI 6.1 — UAF trigger + zero-write primitive + SELinux Permissive.…
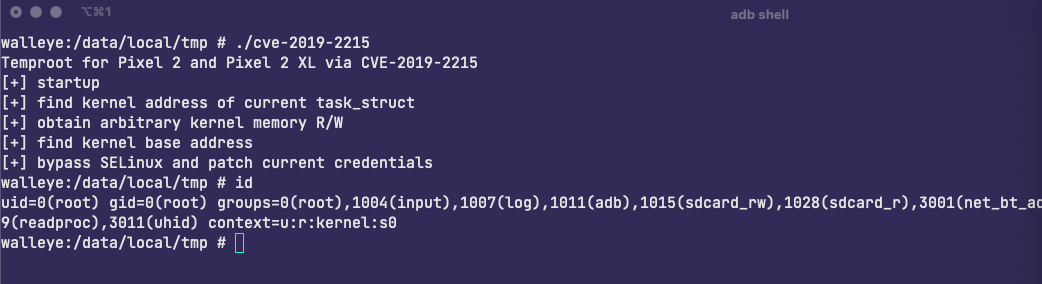 stevejubx/cve-2019-2215
Android 内核漏洞(CVE-2019-2215)临时 root PoC
 no-22-github/unplus
CVE-2026-43499 每次启动的 root 提权漏洞 — 核心逻辑(arm64 Android GKI 6.6)
 eastarctica/cve-2026-43813
CVE-2026-43813:CloudAttestation 的 enforceEnvironment 绕过
 sorrow404null/cve-2026-43499-rmx5200
针对realme RMX5200的Android 16本地权限提升漏洞利用,使用基于LD_PRELOAD的preload.so链,通过CVE-2026-43499实现临时root访问。
 raddad87/rayhunter-web-flasher
交互式向导,用于在 Orbic RC400L 上刷写 EFF 的 Rayhunter — 自动检测操作系统
 mobilehackinglab/cve-2026-0047-poc
CVE-2026-0047:ActivityManagerService.dumpBitmapsProto() 中缺少权限检查 — 无需任何权限即可窃取所有正在运行应用的 UI 位图(Android 16 QPR2 Beta)
 demining/pixnapping-attack-on-android
Pixnapping 攻击:通过漏洞 CVE-2025-48561 危害私钥和助记词,对比特币网络和 Android 基础设施构成新的严重威胁
 bytev0rtex/cve-2026-65330
针对 iOS 26.6 上 tmpfs setxattr 处理器中已修复的 PAC 多样化器绕过漏洞的概念验证,演示了从用户空间触达易受攻击的签名路径的可能性。
 sterrasec/apk-interceptor
Android 深度链接、Intent 和 WebView 桥接评估助手,用于道德黑客
 wrlu/cve-2023-40130
CVE-2023-40130 的 PoC
 omerporze/toothfairy
CVE-2018-4330 的 iOS 概念验证(POC)
 bartixxx32/cve-2026-43499-oneplus15
Android 16 在 OnePlus 15 上的本地权限提升教育性概念验证,包含内核偏移检测、目标生成以及基于 LD_PRELOAD 的漏洞利用构建。
 qm4rs/cve-2026-0023-update-ownership-poc
概念验证,演示 CVE-2026-0023,一种 Android 更新所有权信任绕过漏洞,可在应用更新期间抑制所有权警告。包含三个 Android 应用,用于复现和研究该漏洞。
 re13orn/cve-2024-0044-exp
利用 CVE-2024-0044 Android 权限提升下载任意目标App沙箱文件。
 leochen-coremind/spd_flasher
CVE-2022-38694 加固型漏洞利用 - 适用于 Unisoc 设备的 RP2350 USB 主机自动刷写器









