#1

 zhuyansen/awesome-ai-reverse-engineering
Open-source AI reverse engineering tools for coding agents: Ghidra MCP, IDA Pro MCP, jadx, Frida, skills and REA. 122 repos, each read and…
 jduck/cve-2015-1538-1
Python exploit for CVE-2015-1538-1 针对 Stagefright 的 'stsc' MP4 atom 整数溢出漏洞,在 Android 设备上实现远程代码执行和反弹 shell。
 justrach/kuri
面向 AI 智能体的浏览器自动化、网页爬取,以及 iOS + Android 设备控制。Zig 原生、token 高效的 CDP 快照、HAR 录制、原生 adb 线协议客户端,以及独立抓取器。
 alexmyg/andropytool
一个用于自动提取Android应用程序静态和动态特征的框架。
 kpwnz/def1nit3lyn0taja1lbr3aktool
适用于 iOS 16.0 至 iOS 16.6.1 上所有 arm64 设备的越狱工具
 genericcoding/pois0nsword
针对 iOS 26.1 上使用 cve-2025-43529 和用户态 PAC 绕过进行的读写演示
 bazad/blanket
CVE-2018-4280:iOS 11.2.6 中 launchd 的 Mach port 替换漏洞,可导致沙箱逃逸、权限提升和代码签名绕过。
 droid-ash/finalrun-agent
AI驱动的命令行工具,使用自然语言测试Android和iOS应用。在模拟器上生成、运行和修复端到端测试,并提供通过/失败报告和视频日志。
 potmdehex/multicast_bytecopy
iOS 15.0 - 15.1.1 的内核读写漏洞利用

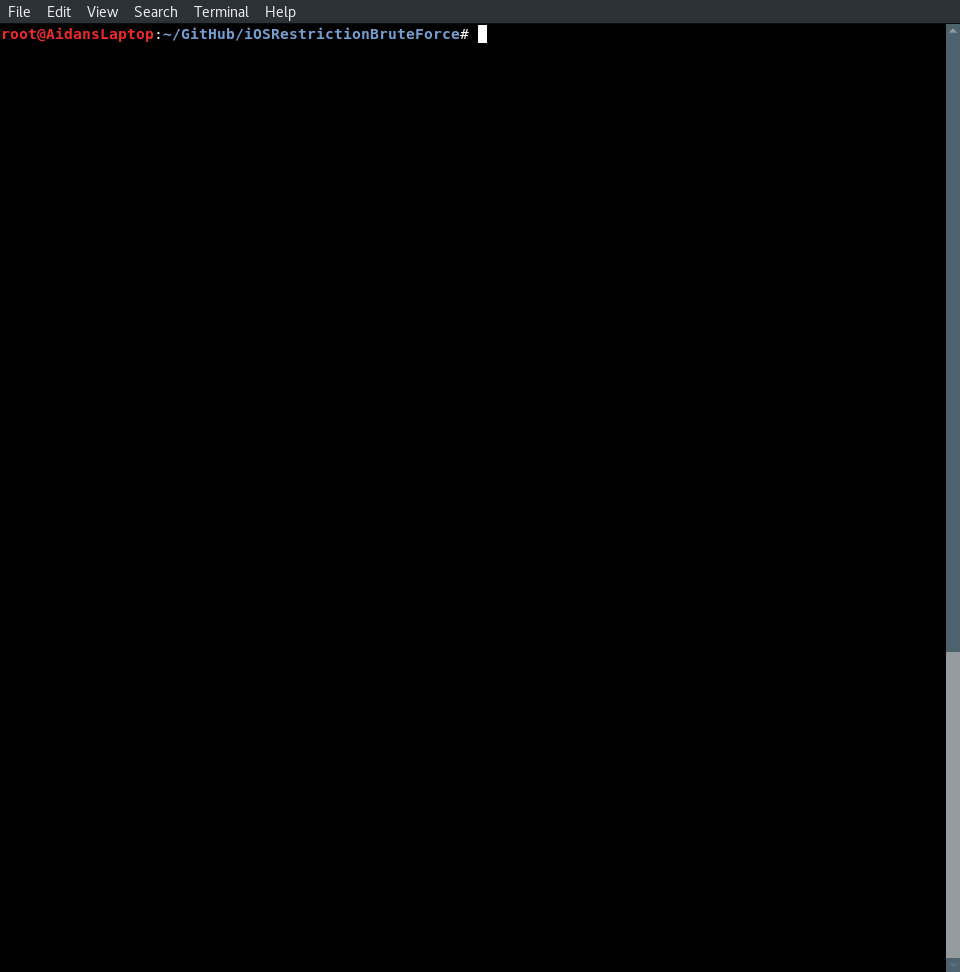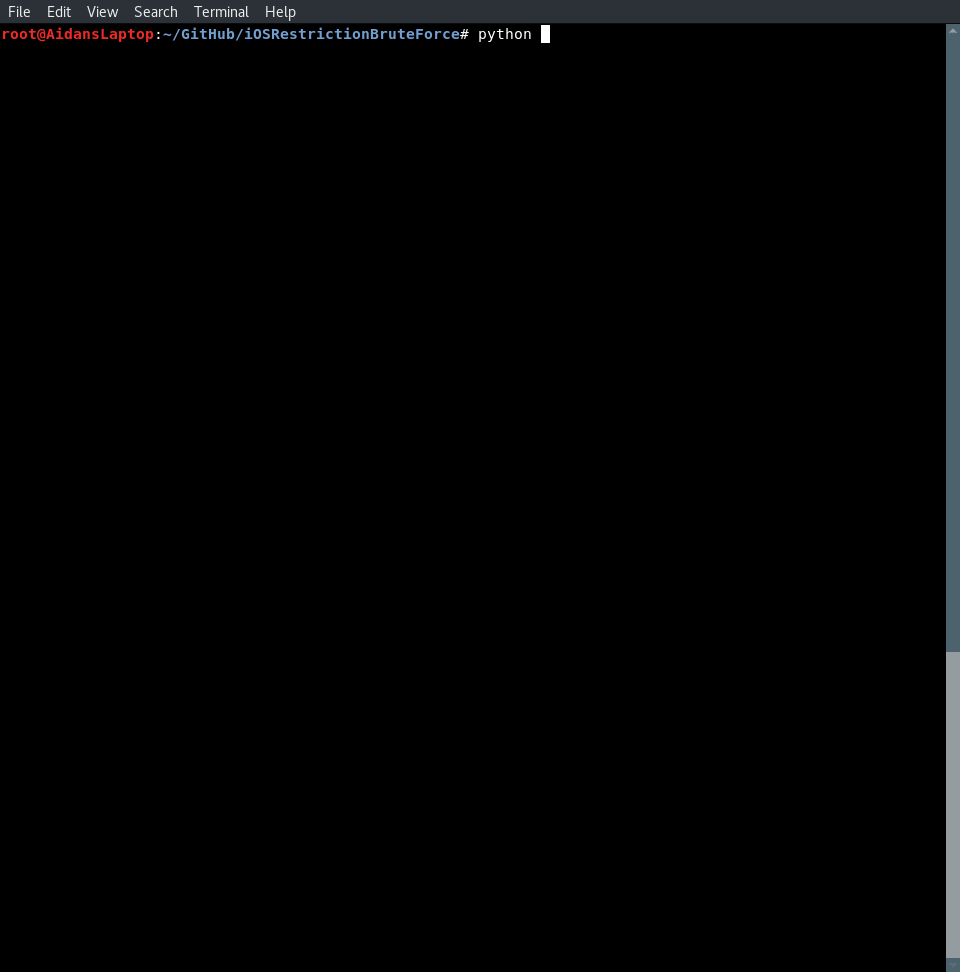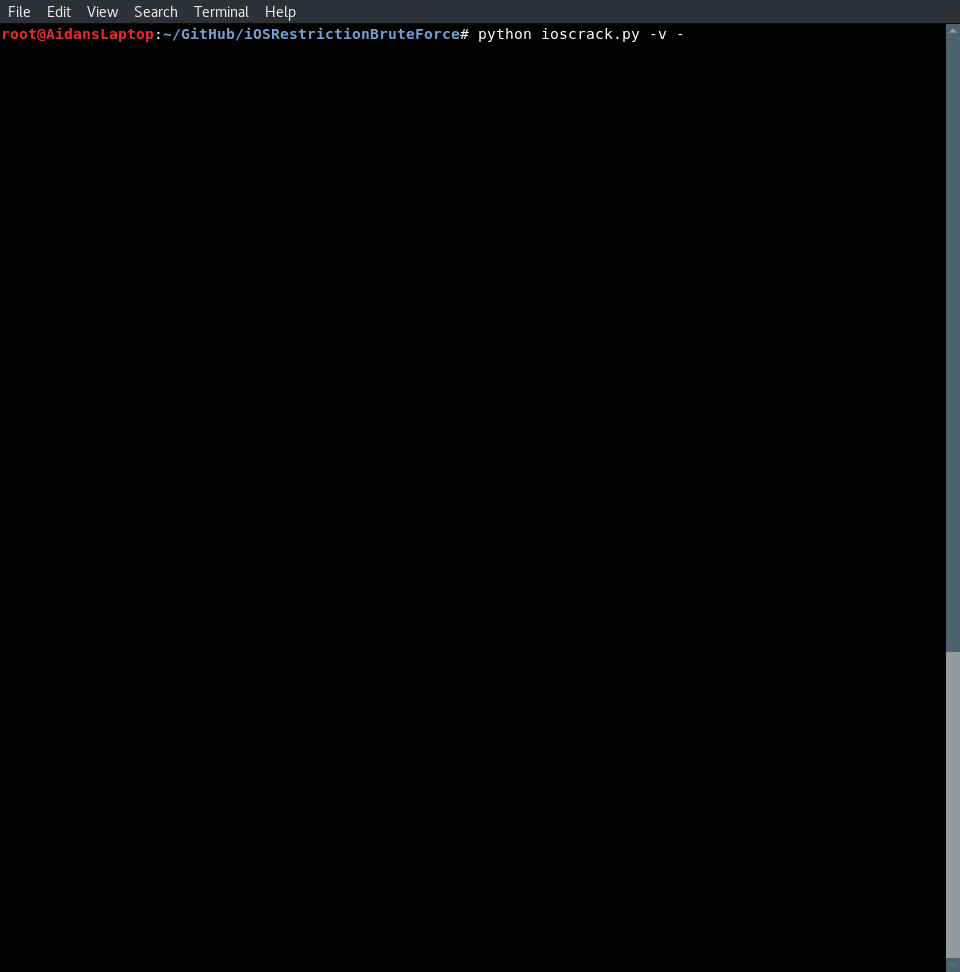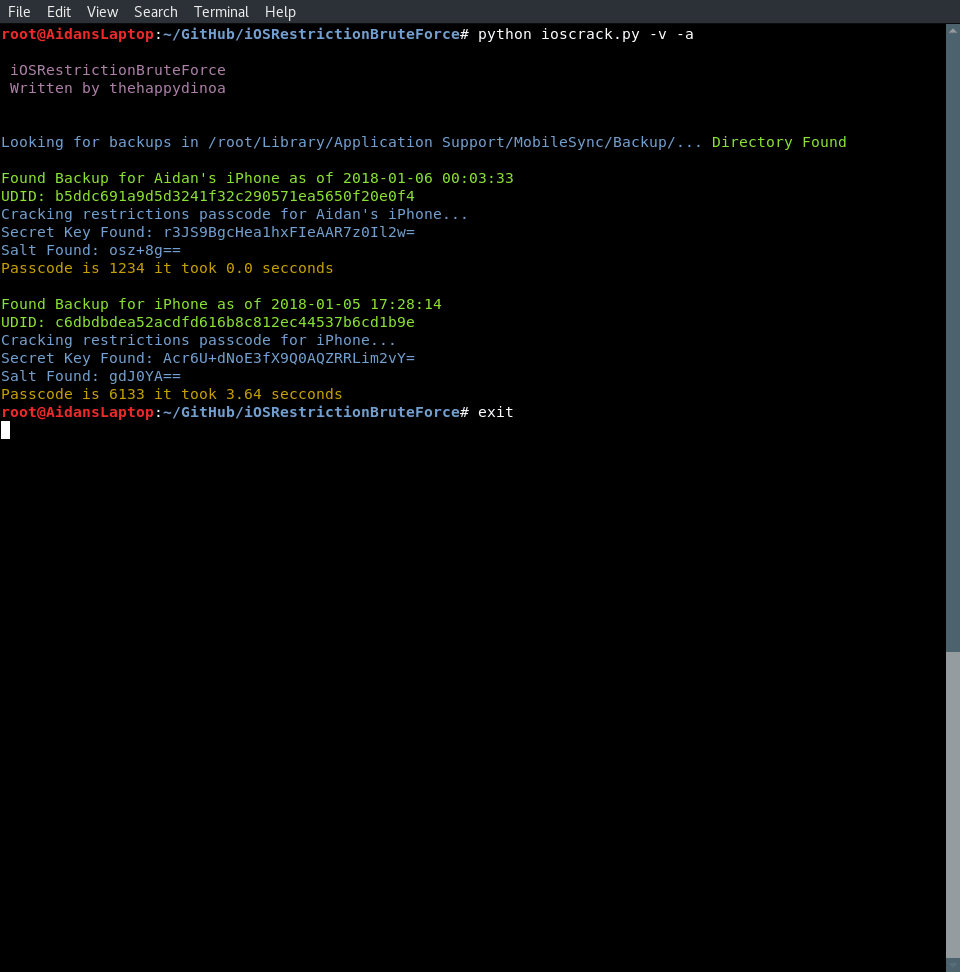 thehappydinoa/iosrestrictionbruteforce
用Python破解iOS限制密码
 ge0rg/memorizingtrustmanager
一个用于 Android Java 的"插件",允许向用户询问 SSL 证书
 last-emo-boy/rikune
MCP 服务器,用于逆向工程 Windows 可执行文件和二进制格式。结合静态分类、Ghidra 辅助的功能恢复、插件驱动工具、工件管理以及可选的隔离 Windows 运行时执行。
 cellebrite-labs/ida_kernelcache
一个用于分析 iOS kernelcache 的 IDA 工具包。
 nst/spyphone
这个项目展示了一款恶意iPhone应用程序可以收集的数据类型。
 santoku/santoku-linux
适用于移动安全、恶意软件分析和取证的 Linux 发行版
 b1n4r1b01/desc_race
# iOS 15.1 内核漏洞利用 POC,针对 CVE-2021-30955