
 #1

 bazad/ida_kernelcache
一个用于分析 iOS kernelcaches 的 IDA 工具包。
 michalbednarski/leakvalue
CVE-2022-20452 的漏洞利用,通过 LazyValue 在 recycle() 之后使用 Parcel,在 Android 上实现从已安装应用到系统应用(或其他应用)的权限提升。
 sbaresearch/whatsapp-census
用于通过电话号码探测枚举WhatsApp用户账户的研究工具,展示大规模枚举漏洞及其隐私影响。
 jailbreakdotparty/dirtyzero
简单的定制工具箱,利用 CVE-2025-24203。支持 iOS 16.0 - iOS 18.3.2。
 globalpolicy/phonemonitor
一款适用于Android设备的远程管理工具
 android1500/androidfaker
Android Faker 是一个简单的 Xposed 模块,用于伪造您的设备 ID 值。支持 Android 8.1+
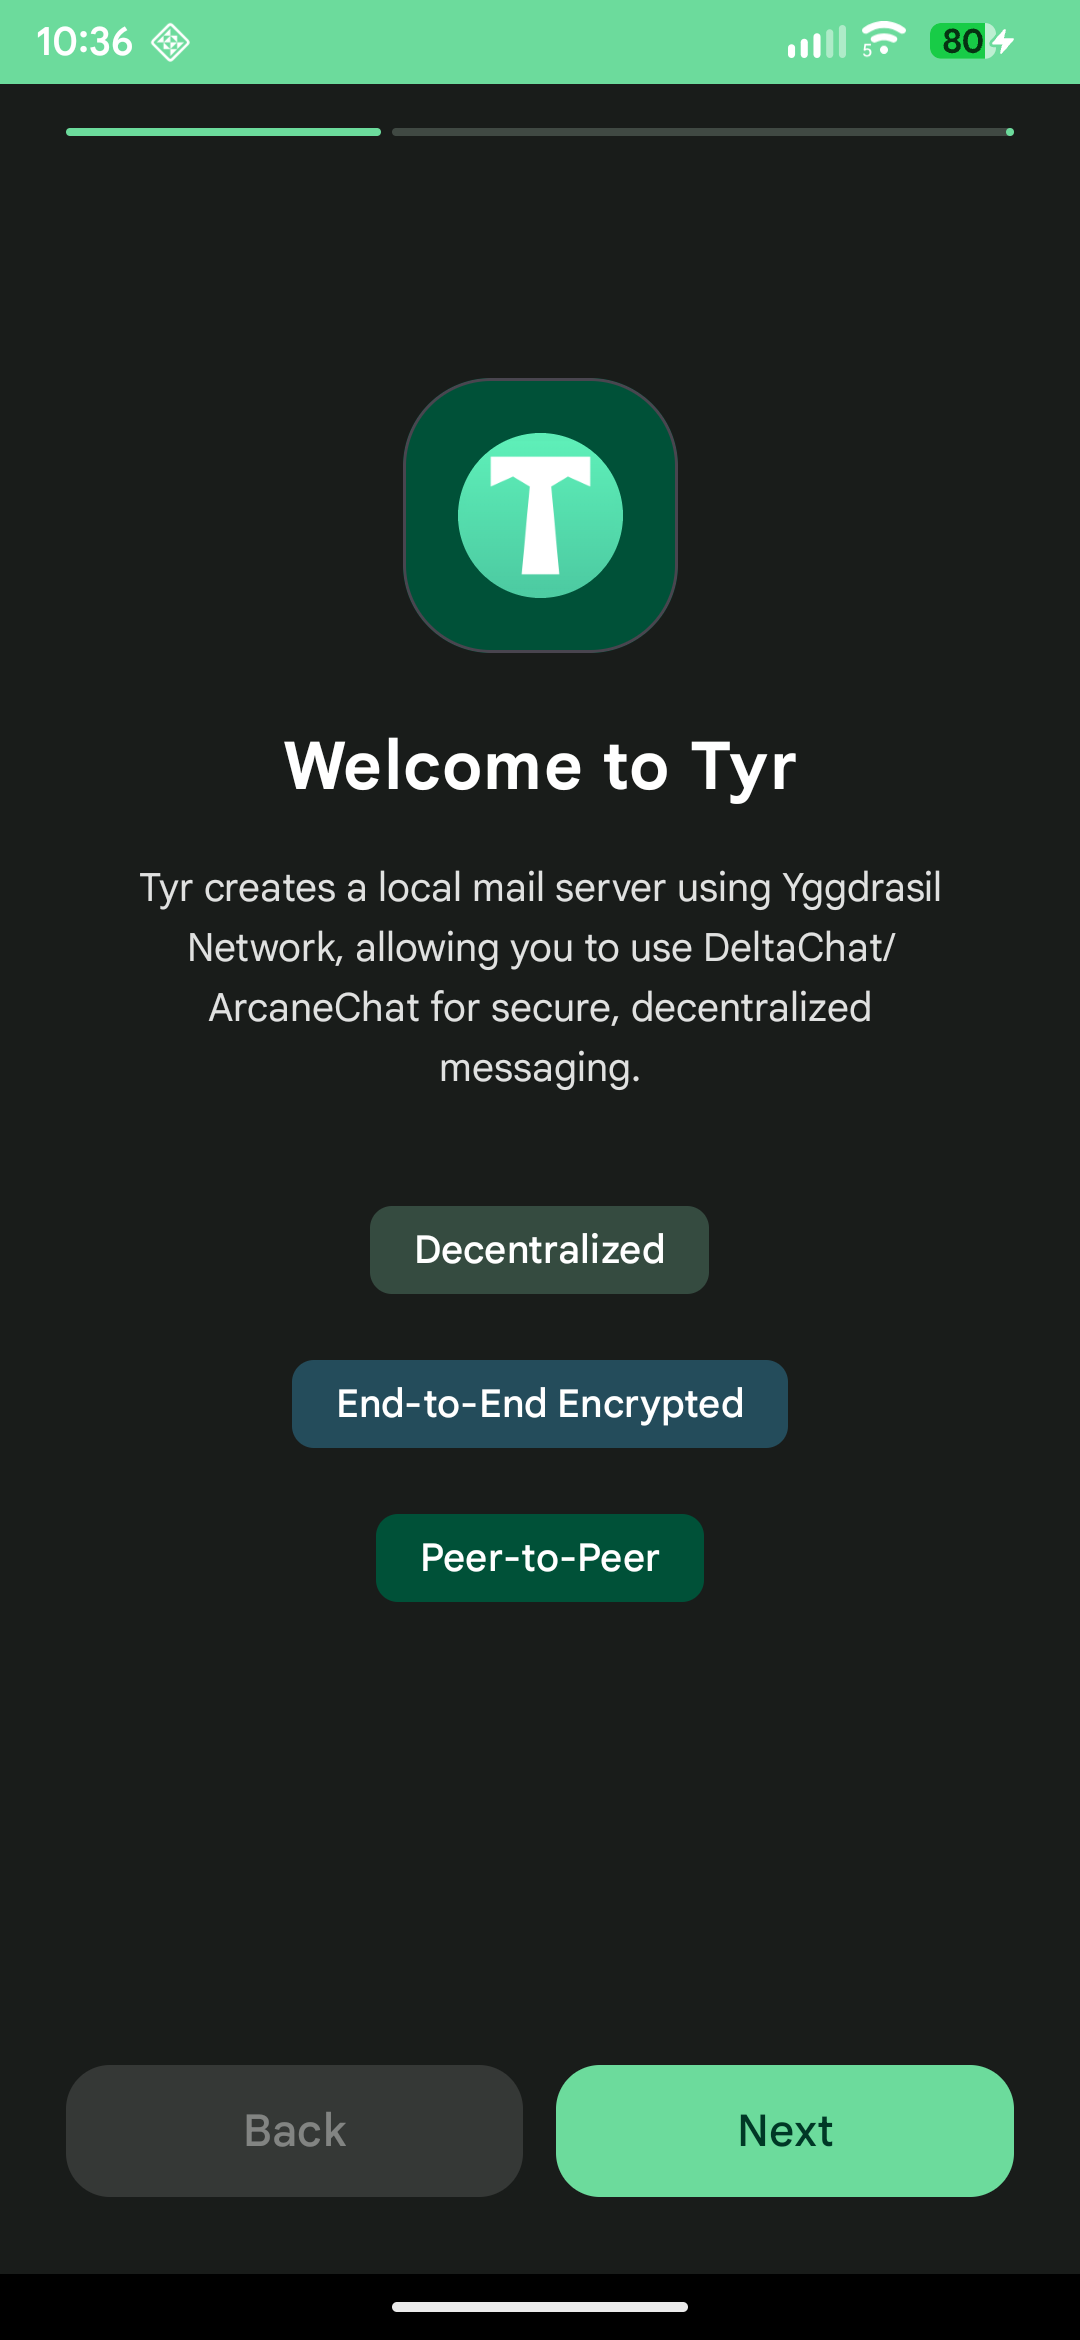 jb-selfcompany/tyr
True P2P Email on top of Yggdrasil Network for Android
 mpast/mobileaudit
Django 应用程序,用于对 Android APK 执行 SAST 和恶意软件分析。
 maddiestone/conpresentations
会议演示文稿中的幻灯片
 owasp/igoat
OWASP iGoat - 一款用于iOS应用渗透测试与安全的学习工具,由Swaroop Yermalkar开发
 sarabpal-dev/ionstack-s22u
CVE-2026-43499 完整漏洞利用链,适用于三星 Galaxy S22 Ultra(Android 5.10 内核)
 johackim/docker-hacklab
我的个人黑客实验室,创建你自己的。
 pixel-props/build.prop
用于构建自己的 system.prop 的 Bash 脚本
 morpheuslord/quadrainspect
模块化Android APK安全分析框架,集成了静态、动态和逆向工程工具,用于对移动应用进行全面的漏洞评估和渗透测试。
 0x36/ghidra_kernelcache
用于iOS内核缓存逆向工程的Ghidra框架
 0xbinder/cve-2024-0044
CVE-2024-0044:一个影响 Android 12 和 13 版本的“以任意应用身份运行”高危漏洞
 cyb0r9/androspy
自动化Android后门生成器,集成了加密器、IP投毒和Metasploit载荷,用于渗透测试和红队操作。









