#1
 ucsb-seclab/bootstomp
BootStomp:一个启动加载器漏洞发现工具
 northbit/metaphor
Metaphor - 带ASLR绕过的Stagefright
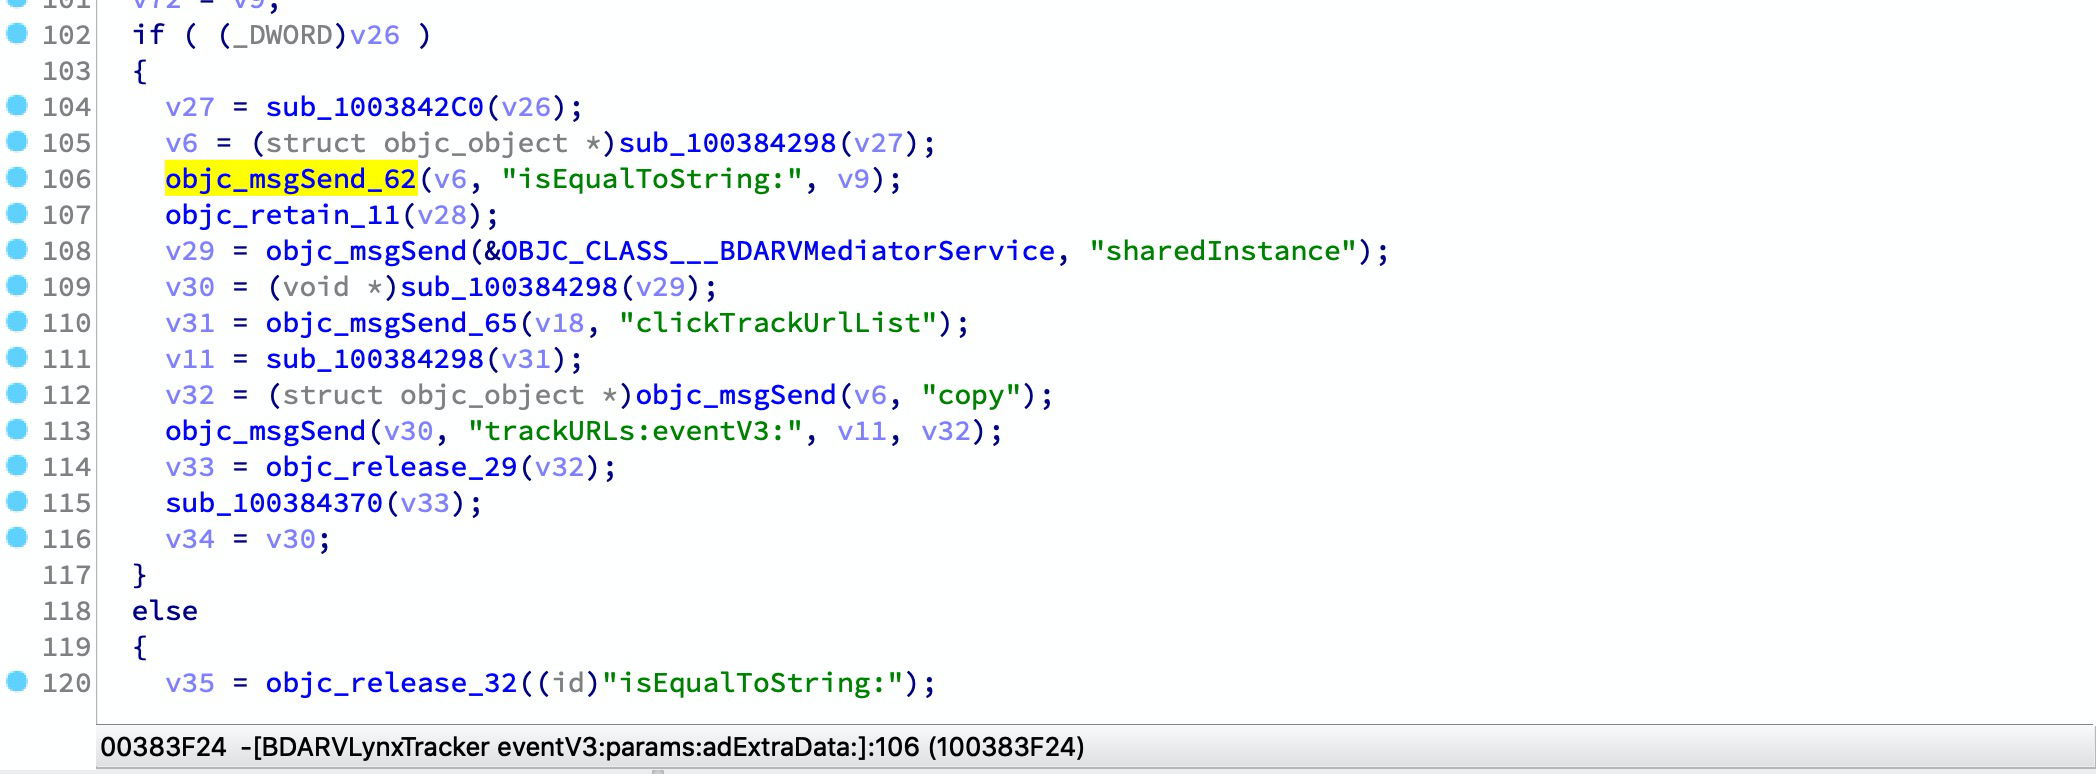 soulghost/iblessing
iblessing是一个iOS安全利用工具包,主要包括应用信息收集、静态分析和动态分析。可用于逆向工程、二进制分析和漏洞挖掘。
 owasp/igoat-swift
OWASP iGoat (Swift) - 一个极度脆弱的 iOS Swift 应用程序
 leochen-coremind/vmpacker
ARM64 ELF 虚拟机保护系统
 theqmaks/phantom-frida
从源码构建反检测 Frida 服务端。约 90 个补丁覆盖 16 个检测向量,每周自动构建并随机命名。
 hanakim3945/bl_sbx
itunesstored 与 bookassetd sbx 逃逸
 dosomder/iovyroot
CVE-2015-1805 root工具
 sslab-gatech/avpass
用于泄露和绕过Android恶意软件检测系统的工具
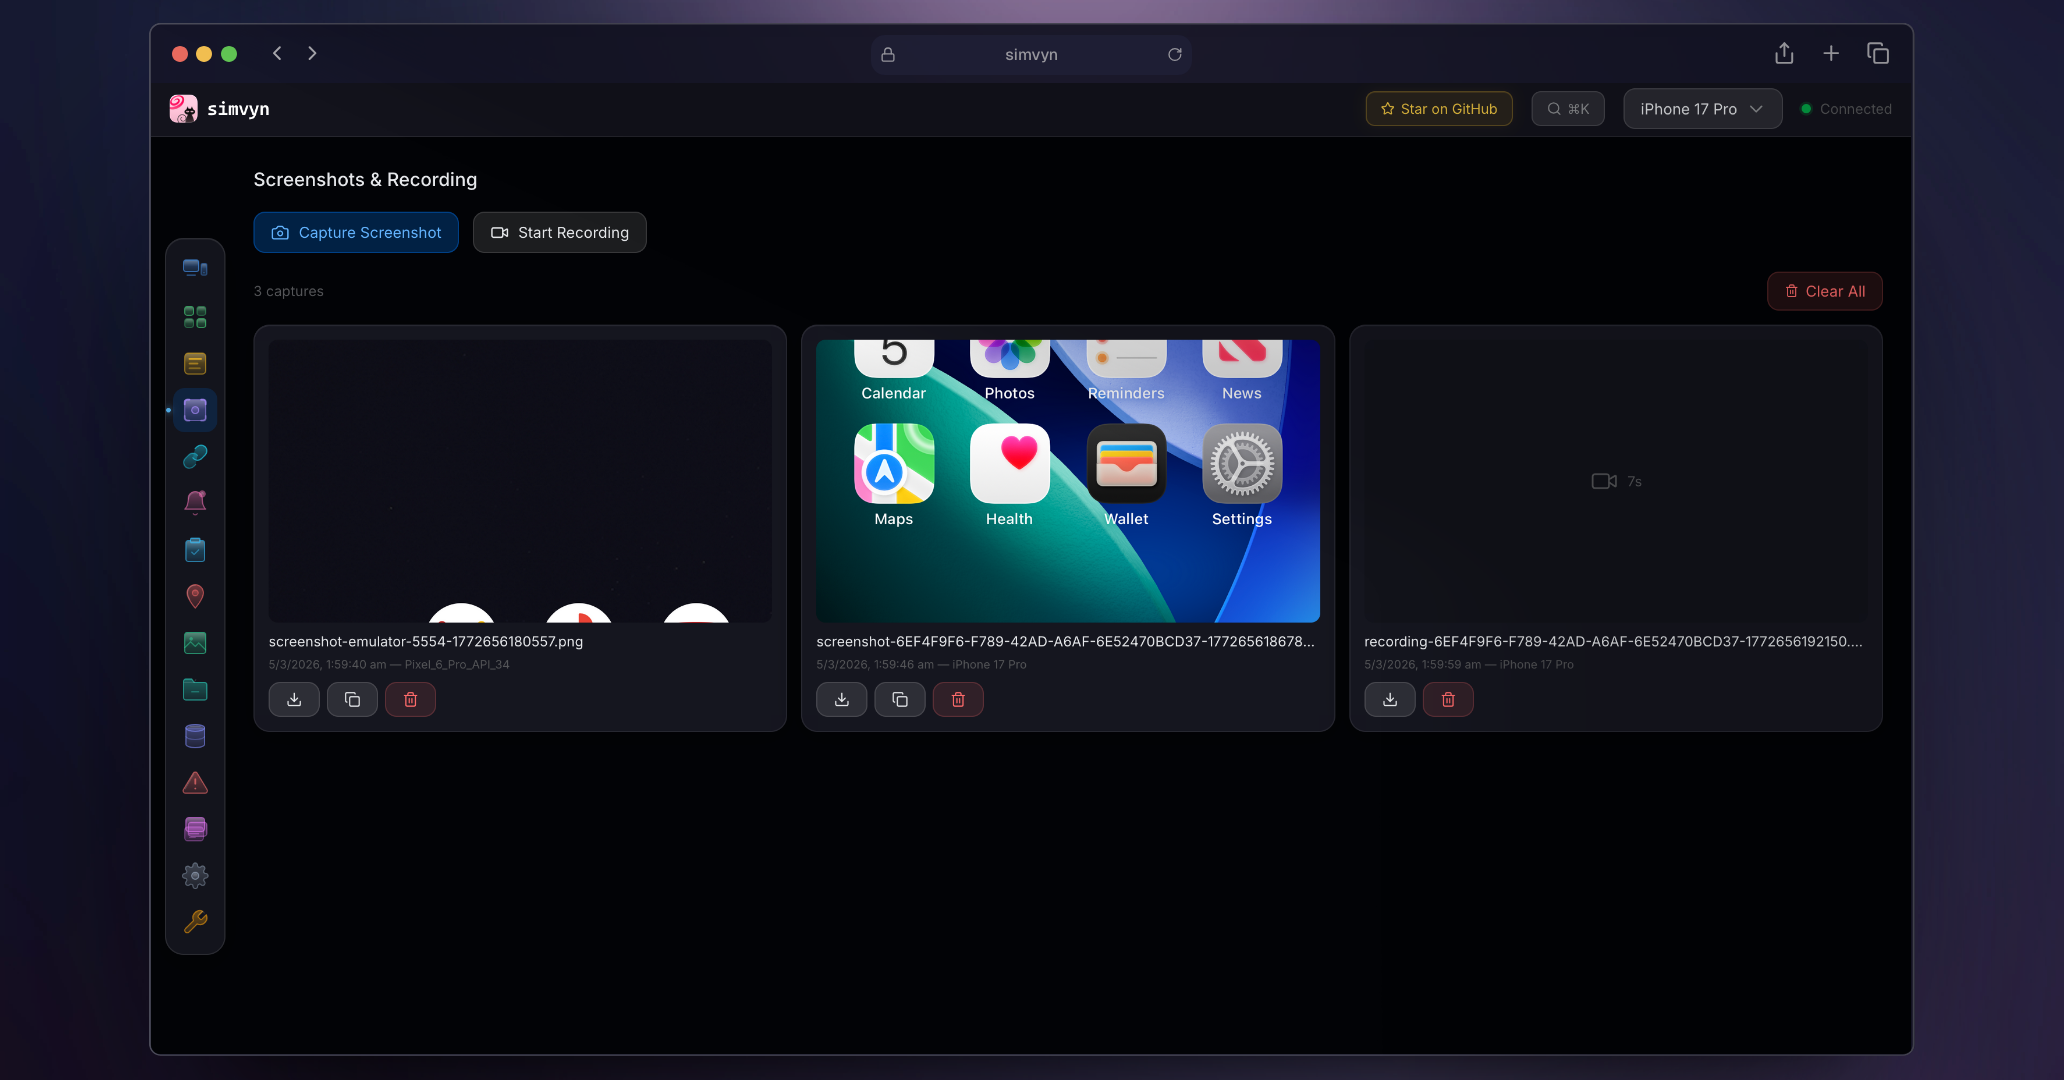 pranshuchittora/simvyn
Universal mobile devtool for Agents & Humans - control iOS Simulators, Android Emulators, and real devices from a single dashboard and…
 fuzzysecurity/fermion
Fermion,一个用于 Frida 与 Monaco 的 Electron 封装器。
 gvcoder09/nodpi4android
Android proxy app that circumvents Deep Packet Inspection censorship by fragmenting TLS ClientHello packets and rewriting the TLS version to restore…
 calebfenton/dex-oracle
一个基于模式的 Dalvik 反混淆器,它利用有限执行来改进语义分析
 x-spy/cve-2026-43499-popsicle
CVE-2026-43499 在 6.12.23-android16-5-g75e9b1c7ae7c-abogki463945075-4k 上的实现
 droidefense/engine
Droidefense: 高级Android恶意软件分析框架
 davidbuchanan314/nxloader
我的第一个Android应用:从原版Android启动Fusée Gelée负载 (CVE-2018-6242)