
 #1
用于评估、测试和利用移动应用程序和设备(Android、iOS)的工具。
Kitploit 推荐
 george0papasotiriou/cve-2026-22011-ios-mdm-profile-delivery-over-http
针对 CVE-2026-22011 的 PoC Flask 服务器,通过 HTTP 提供恶意 iOS MDM 注册描述文件,可实现中间人拦截与设备沦陷。
 rkrakesh524/oob_entry
oob_entry tfp0 内核漏洞利用,适用于 armv7 iOS(iOS 3.0–10.3.4),利用 CVE-2023-32434。我们将在未来几周内发布一篇详细介绍相关方法的文章。🐙
 harbingerse7en/cve-2024-20154
技术分析文章,剖析 CVE-2024-20154——MediaTek MT6769 NB-IoT 基带固件中的栈缓冲区溢出漏洞,涵盖逆向工程与利用链。
 imran-parray/mind-maps
思维导图:若干事物的梳理
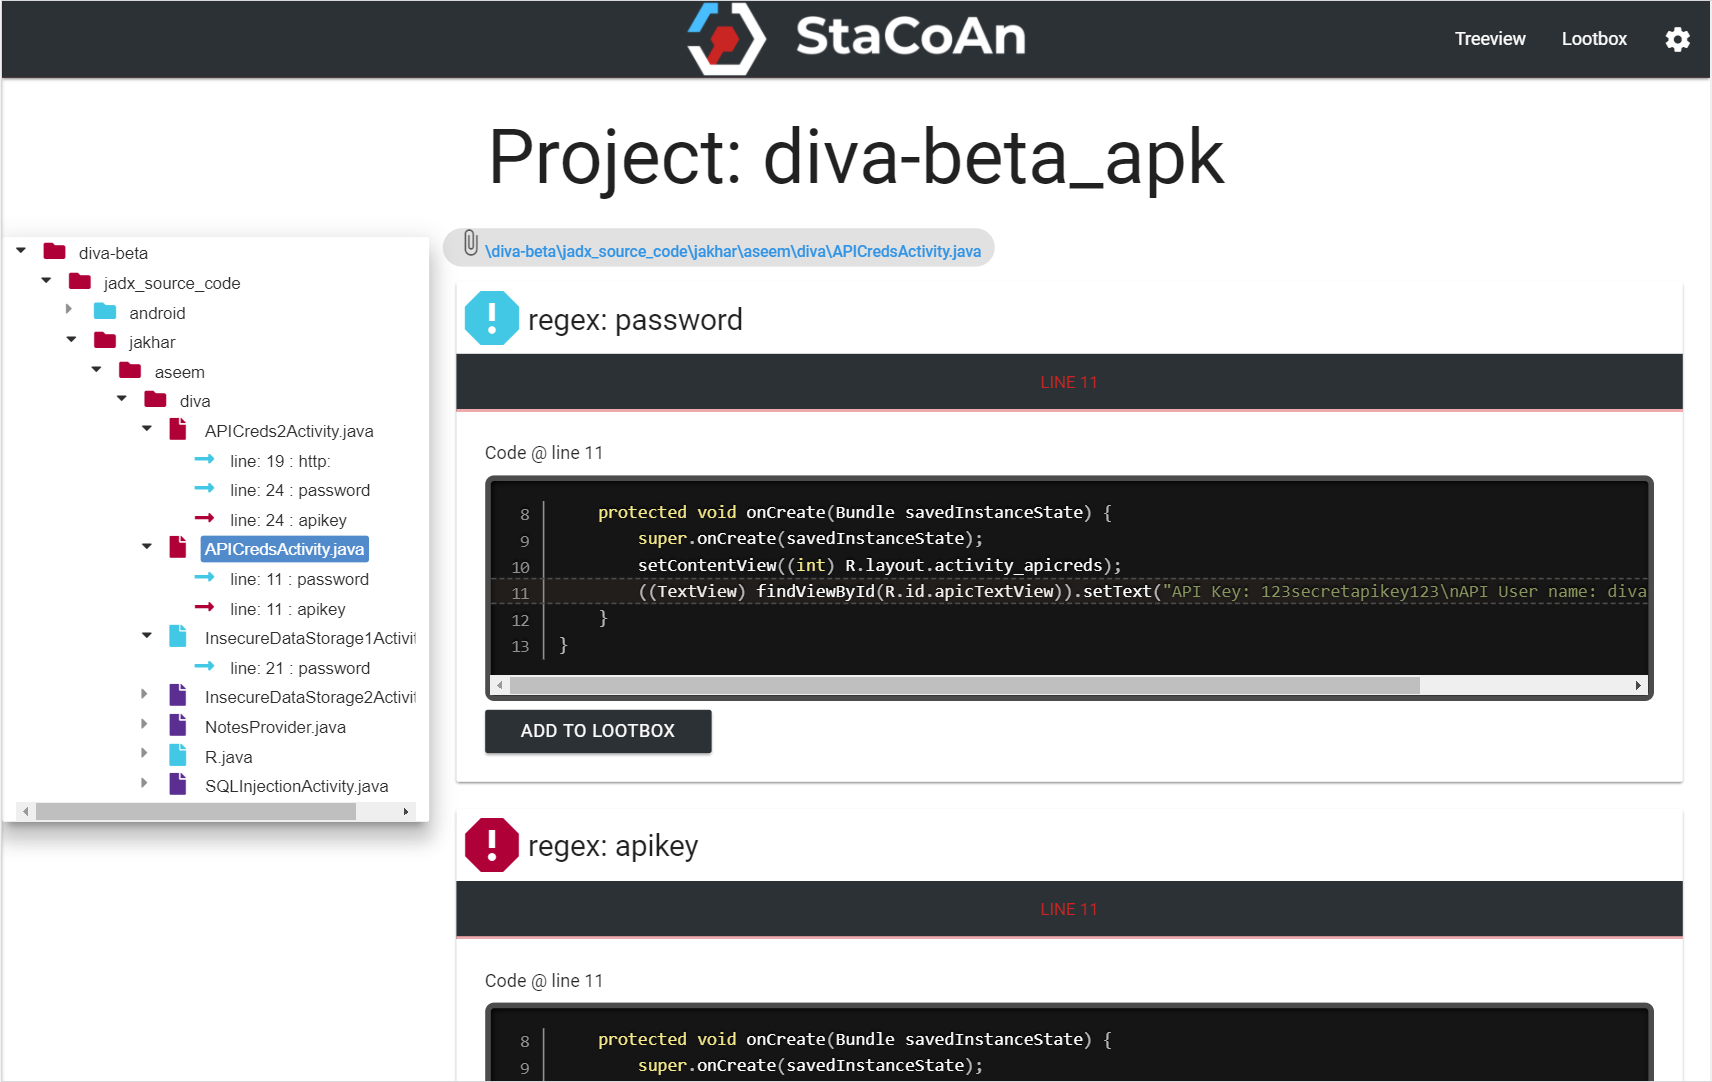 vincentcox/stacoan
StaCoAn 是一款跨平台工具,帮助开发者、漏洞赏金猎人和道德黑客对移动应用进行静态代码分析。
 undeadsec/socialfishmobile
📱 🐟 一款用于远程控制 SocialFish 的应用。

 jb-selfcompany/tyr
True P2P Email on top of Yggdrasil Network for Android

 owasp/owasp-istg
物联网安全测试指南(ISTG)提供了一套针对物联网领域渗透测试的全面方法论,能够灵活适应物联网市场的创新与发展,同时确保测试结果的可比性。
 danielcuthbert/trackers
一系列在线追踪器、广告网络、遥测收集器以及各种“我们喜欢窥探”的列表,供你使用,以便更好地掌控它们所了解到的和能看到的信息。
 0xdad0/papimonitor
基于Frida的Android应用运行时API监控器,可记录调用的API、参数、返回值以及调用来源,支持预定义或自定义类别。
 scs-labrat/android_autorooter
利用 CVE-2024-0044 漏洞从 Android 12 和 13 上的应用中远程窃取敏感用户数据
 sharif-dev/androidkernelvulnerability
触发与分析 Android 内核漏洞 CVE-2019-2215
 mailinneberg/broadpwn
Broadpwn 漏洞(CVE-2017-9417)
 synacktiv/appledb_rs
精心整理的 Apple 内部产物数据库(entitlements、框架、设备版本),提供 API、CLI 和 WebUI,用于 iOS/macOS 安全研究和逆向工程。
 mobilehackinglab/cve-2026-0047-poc
CVE-2026-0047:ActivityManagerService.dumpBitmapsProto() 中缺少权限检查 — 无需任何权限即可窃取所有正在运行应用的 UI 位图(Android 16 QPR2 Beta)
 ikoz/certpinningvulnerableokhttp
存在CVE-2016-2402漏洞的OkHttp示例应用








