
 #1

 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 a2333c/dfroot
Android root tool for Samsung Galaxy S25 Ultra (SM-S938B) that chains DirtyFrag CVE-2026-43284 and CVE-2026-43499 to gain root automatically at boot…
 mitmproxy/mitmproxy
面向渗透测试人员和软件开发人员的交互式、支持TLS的HTTP拦截代理。
 thakur2309/pagasus-pro
基于 Python ADB 的 Android 设备管理与安全审计工具包,提供交互式菜单,用于 root 检测、权限转储、可调试应用扫描、日志与联系人提取。
 stuxctf/slythestx
移动应用安全审计工具,专注于自动化 SAST 分析、识别底层技术(React Native、Flutter、Xamarin、原生),并支持在已 root 或已越狱设备上进行更深层次的测试。
 r0rt1z2/ghostlock
针对部分 Amazon 设备的内核 root 漏洞利用(CVE-2026-43499)
 gojue/ecapture
使用 eBPF 捕获 SSL/TLS 明文——无需 MITM 代理或安装自定义 CA。支持 x86_64 和 arm64 架构上的 Linux 与 Android。
 majd/ipatool
命令行工具,允许你在 App Store 上搜索 iOS、iPadOS、tvOS、watchOS、visionOS 和 macOS 应用,并下载 .ipa 或 macOS .pkg 应用包。
 xiaohj233/ghostlock-x200-app
vivo X200 设备端一键 root App(Shizuku 授权 shell 域执行,CVE-2026-43499)
 newazbenalam/root-my-galaxy-payloads
针对三星 Galaxy 机型的设备特定 CVE-2026-43499 root payload 和 KernelSU 工件,包含固件配置文件、exploit 源码以及支持 feed。
 lyravoid/folkpatch
只需通过修补 Boot 分区以便重新刷写,即可获得内核的 root 访问权限。此解决方案基于 APatch 的非并行扩展分支,主要侧重于 UI/UX 设计
 zenyxx-xd/rootmyvivo
一键获取vivo/iQOO设备(已锁定引导加载程序)的root权限 | CVE-2026-43499 + KernelSU
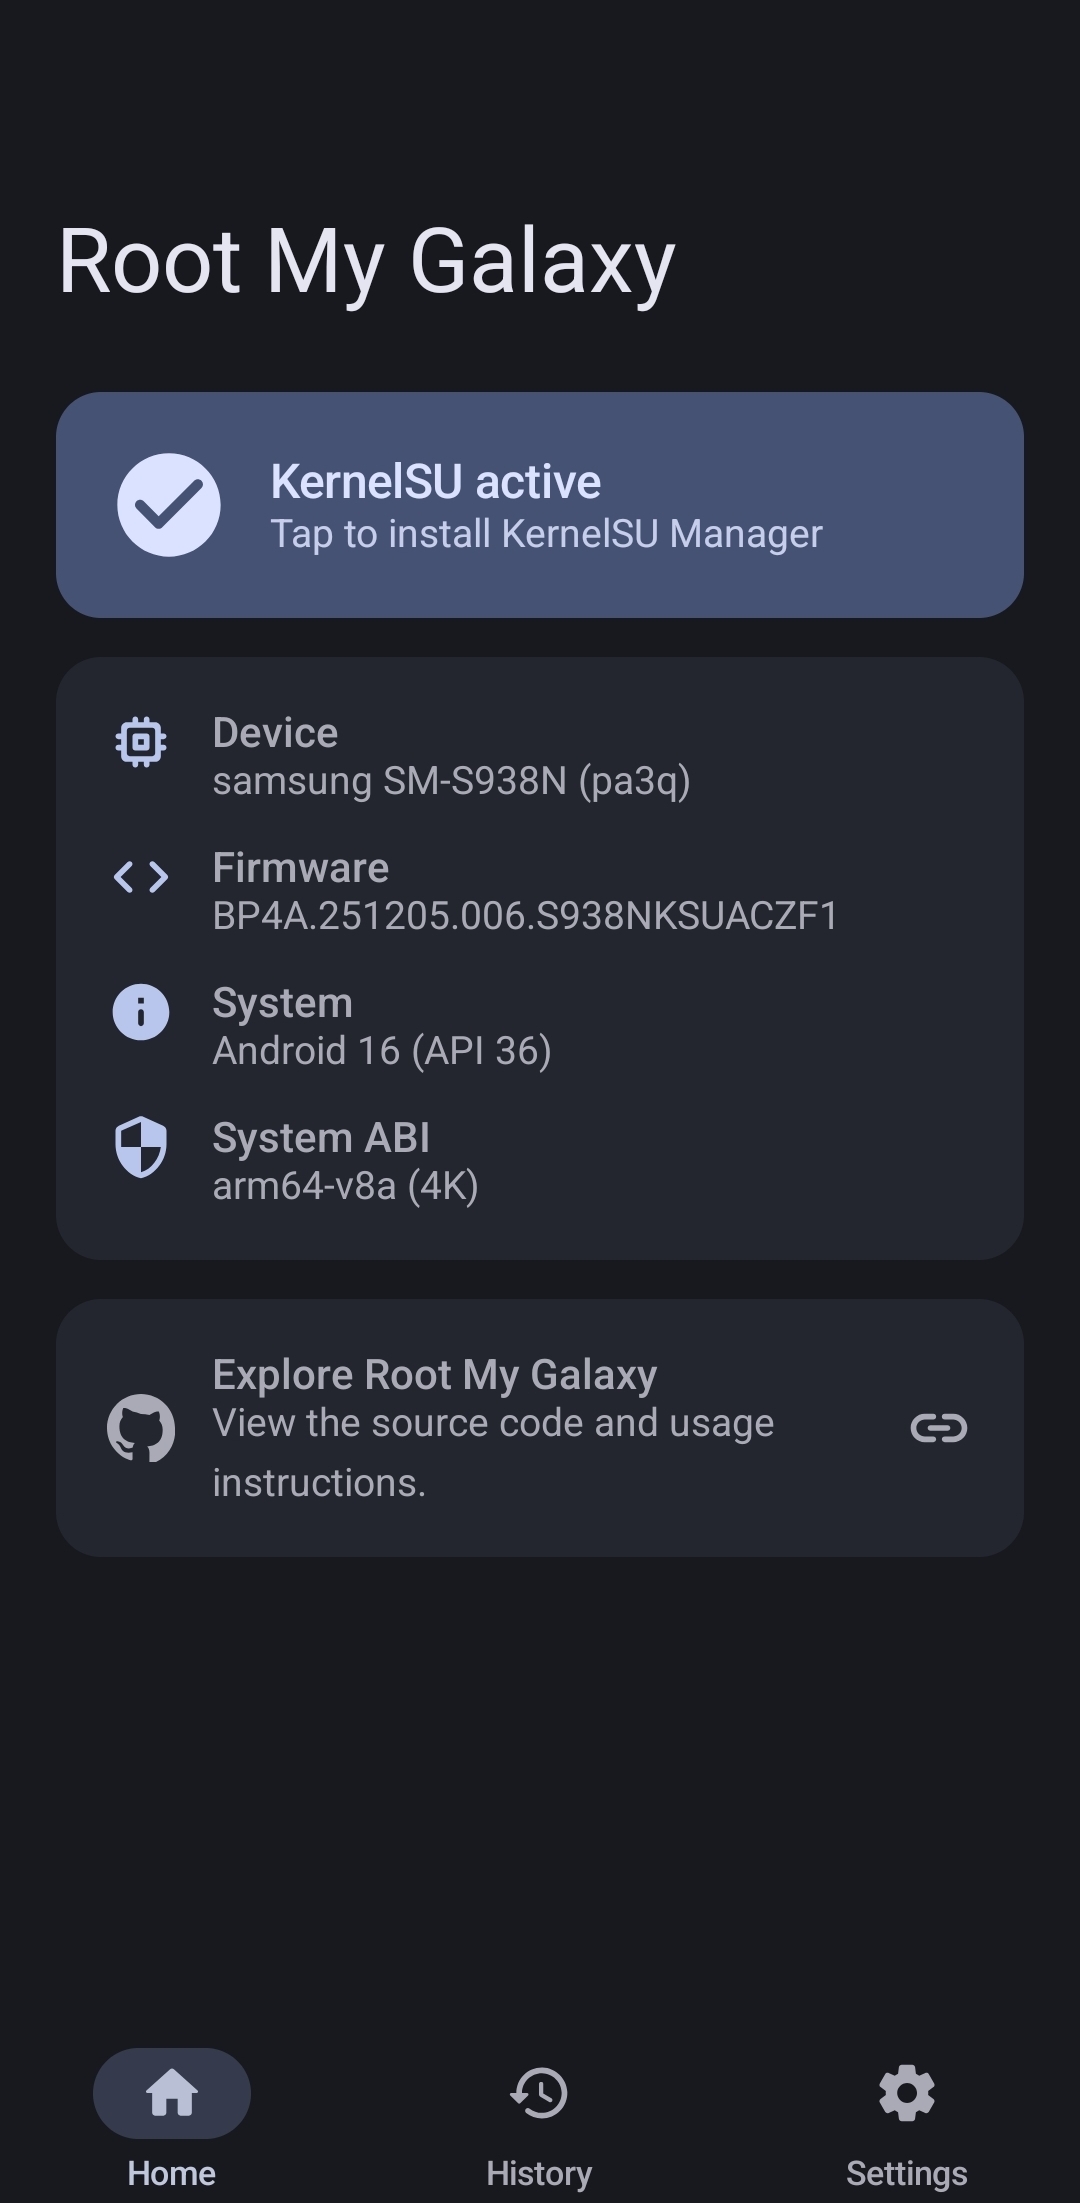 busung-dev/root-my-galaxy
适用于受支持的三星 Galaxy 固件的 KSU 安装器(CVE-2026-43499)
 fleetdm/fleet
通过 MDM、补丁管理、软件部署以及由 osquery 驱动的可见性,并配合合规性与漏洞监控,来保护和管理端点的开源平台。
mobsf/mobile-security-framework-mobsf适用于Android、iOS和Windows的自动化移动应用安全测试框架。执行静态和动态分析、恶意软件检测以及API安全测试,并支持CI/CD集成。
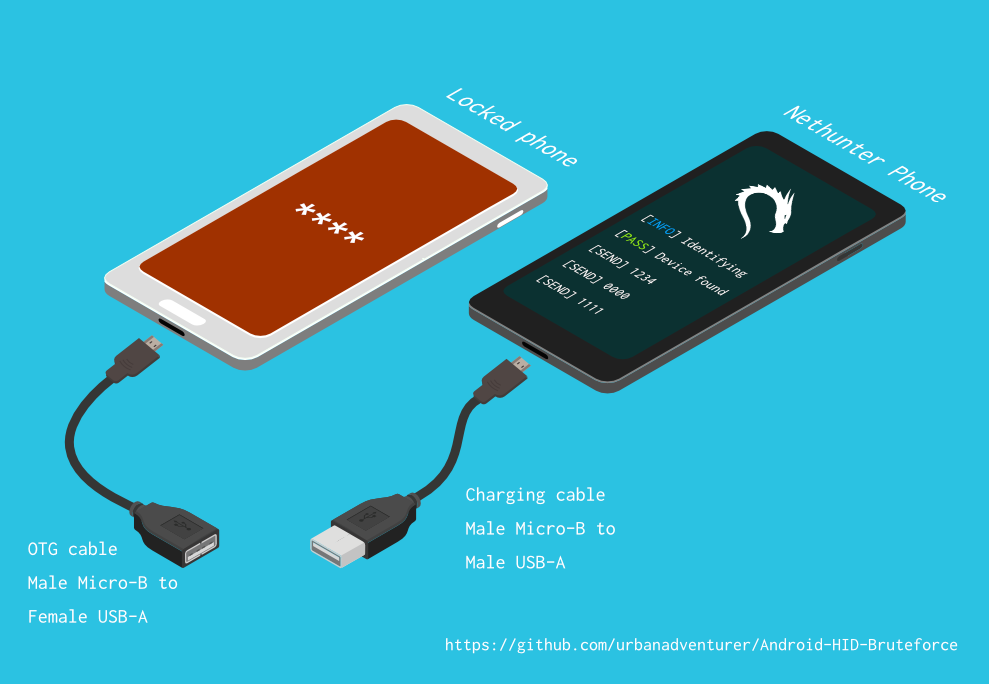 urbanadventurer/android-pin-bruteforce
通过暴力破解锁屏PIN来解锁安卓手机(或设备)。将你的Kali Nethunter手机变成安卓设备的暴力PIN破解器!(无需root,无需adb)
 ch0pin/rdx
A native APK and DEX decompiler written in Rust









