#1
 lazybear8372/cve-2020-23349_lab
新浪微博 SDK 4.2.7 中 CVE-2020-23349 的教育型 Android 实验环境
 gitamans/zygoteexploitdemo
CVE-2024-31317 Zygote注入漏洞在Android上的教学演示
 imeiplus/galaxy-a37-root
Samsung Galaxy A37(A376BXXS4AZG4,内核 6.1.138-android14-11)的 CVE-2026-43499 漏洞利用载荷
 lazybear8372/cve-2023-31014_lab
针对 CVE-2023-31014 隐式 Intent 劫持的 Android 教育实验环境
 rmdycz/k80pro-miro-cve-2026-64560
Device-bound CVE-2026-64560 adaptation for RedMi K80pro miro OS 3.0.304.0
 george0papasotiriou/cve-2026-22010-android-intent-redirection-to-exported-component
CVE-2026-22010 Android intent 重定向的概念验证:演示了导出的 activity 将 intent 转发到攻击者控制的内部组件、绕过权限检查的过程,并包含存在漏洞的 Java 代码和 adb 利用步骤。
 nictjh/threatdemos
全面的 Android 安全漏洞演示,涵盖 CVE-2017-13156 (Janus)、广播接收器利用、外部存储威胁和 root 设备攻击。面向开发者和研究人员的教育性 PoC,包含可运行代码、利用脚本和安全控制。待更新...
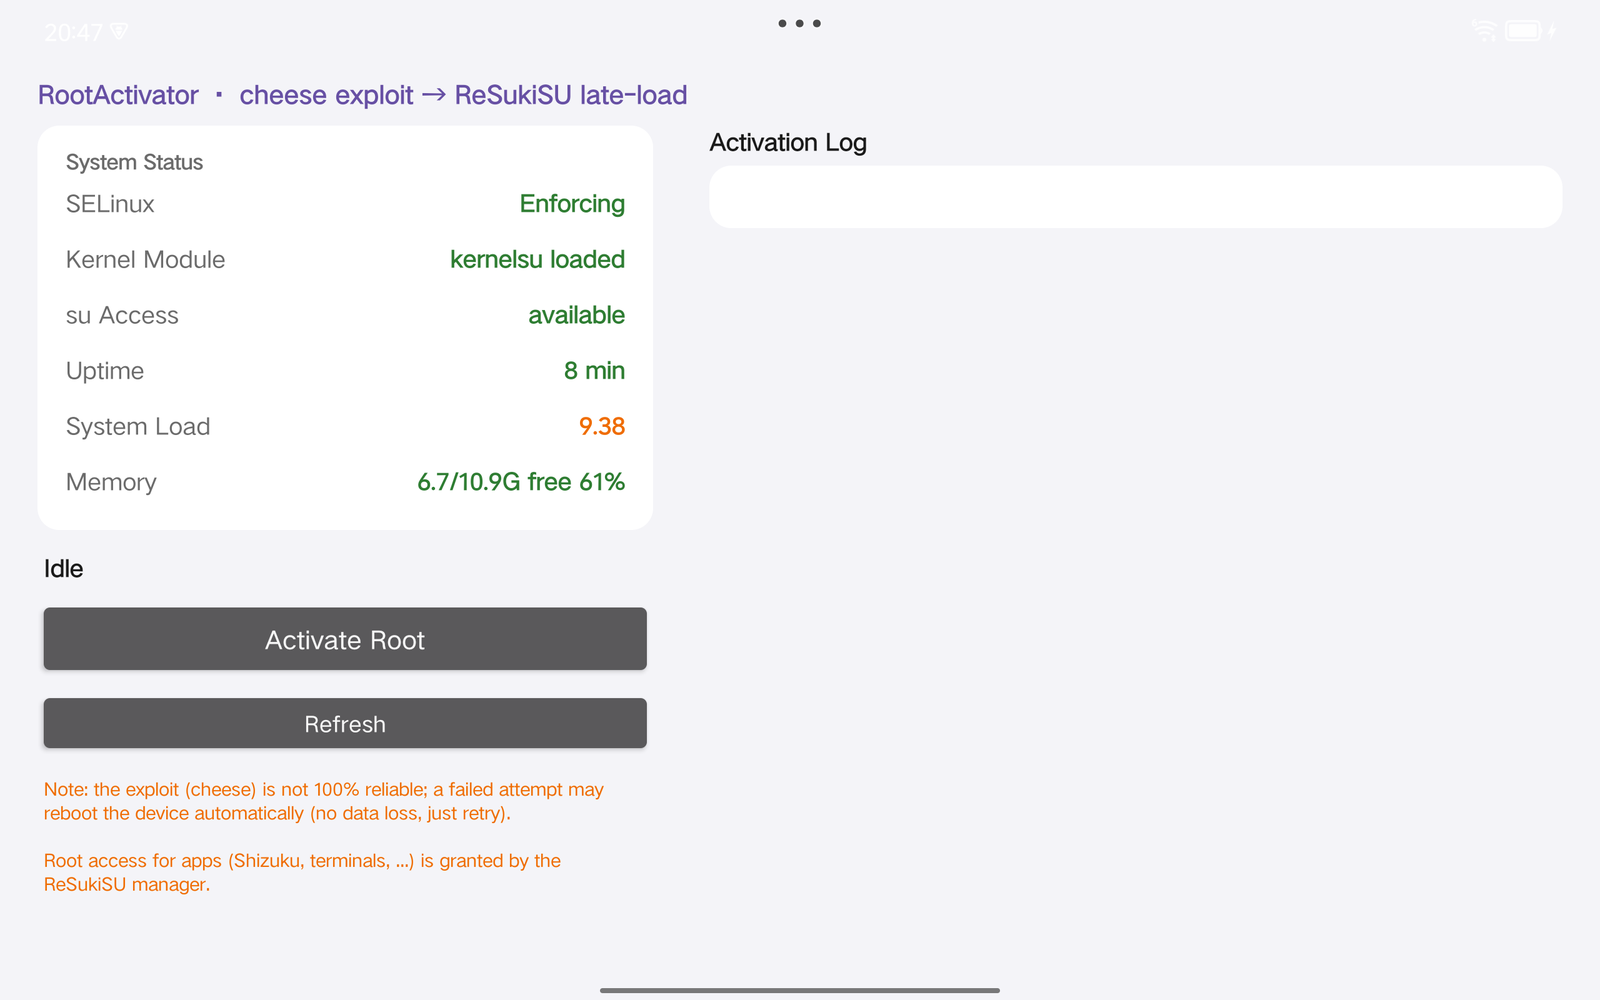 xjoker/lenovo_y700_tb320fc_on_cve-2025-21479
In-memory kernel privilege escalation for Lenovo Legion Y700 2023 (TB320FC) exploiting CVE-2025-21479, a Qualcomm Adreno GPU SMMU flaw, with ReSukiSU…
 rootkitsmm-zz/extra_recipe-ios-10.2
CVE-2017-2370
 hackerronin/cve-2020-0096-strandhogg-exploit-p0c
Android 应用任务劫持(又名 Strandhogg 攻击)漏洞利用
 actuator/ekoparty
# Ekoparty Miami | 界面反模式:利用第三方 Android 应用锁中的不安全导航漏洞
 tinopreter/docviewerexploitapp
这是我在解决 MobileHackingLab 的 DocumentViewer 挑战(CVE-2021-40724)时制作的漏洞利用应用。它会从你的本地机器下载一个 libdocviewe_pro.so 库到易受攻击的应用内部存储中,在重新启动时加载它并实现 RCE。
 mazx0p/cve-2014-8609-poc
pendingintent 漏洞
 ratiros01/cve-2014-8609-exploit
CVE-2014-8609 的概念验证利用,展示了 Android 待定意图漏洞的利用,用于安全研究和移动应用测试。
 fernandodruszcz/cve-2020-0418
针对CVE-2020-0418的Android APK漏洞利用生成器,通过修改AndroidManifest.xml生成两个APK变体以演示该漏洞。
 michaelsplayground/cve-2019-9465
演示 Android 应用,用于在移动平台上进行安全测试和漏洞分析,展示 CVE-2019-9465。