#1
 shoucheng3/jenkinsci__perfecto-plugin_cve-2020-2261_1-17
用于通过Perfecto云进行自动化移动应用测试的Jenkins插件,在CI/CD流水线中管理安全隧道连接和应用上传。
 openbba0/bba
Android 应用克隆沙箱,带有 Frida 风格的 CLI,可启动或附加到克隆的应用,并使用 Gum Interceptor 和 Stalker 钩子注入 QuickJS 脚本。
 maximilianfeix/hexvero
二进制或应用包的第一印象:静态、免执行分析并附证据。CLI、15 工具 MCP 服务器和本地 Web UI,仅需 Node。
 yv1ing/secbox
Conducting cybersecurity testing using the pi agent in a pre-built sandbox environment.
 androbugs/androbugs_framework
AndroBugs Framework 是一款高效的 Android 漏洞扫描器,可帮助开发者或黑客发现 Android 应用中的潜在安全漏洞。无需在 Windows 上安装。
 mesquidar/adbsploit
一款基于Python的,通过ADB利用和管理Android设备的工具。
 b3nac/injuredandroid
一个存在漏洞的Android应用,以CTF风格展示简单的漏洞示例。
 androidhooker/hooker
Hooker 是一个用于 Android 应用动态分析的开源项目。该项目提供了多种工具和应用,可用于自动拦截并修改目标应用所发出的任何 API 调用。
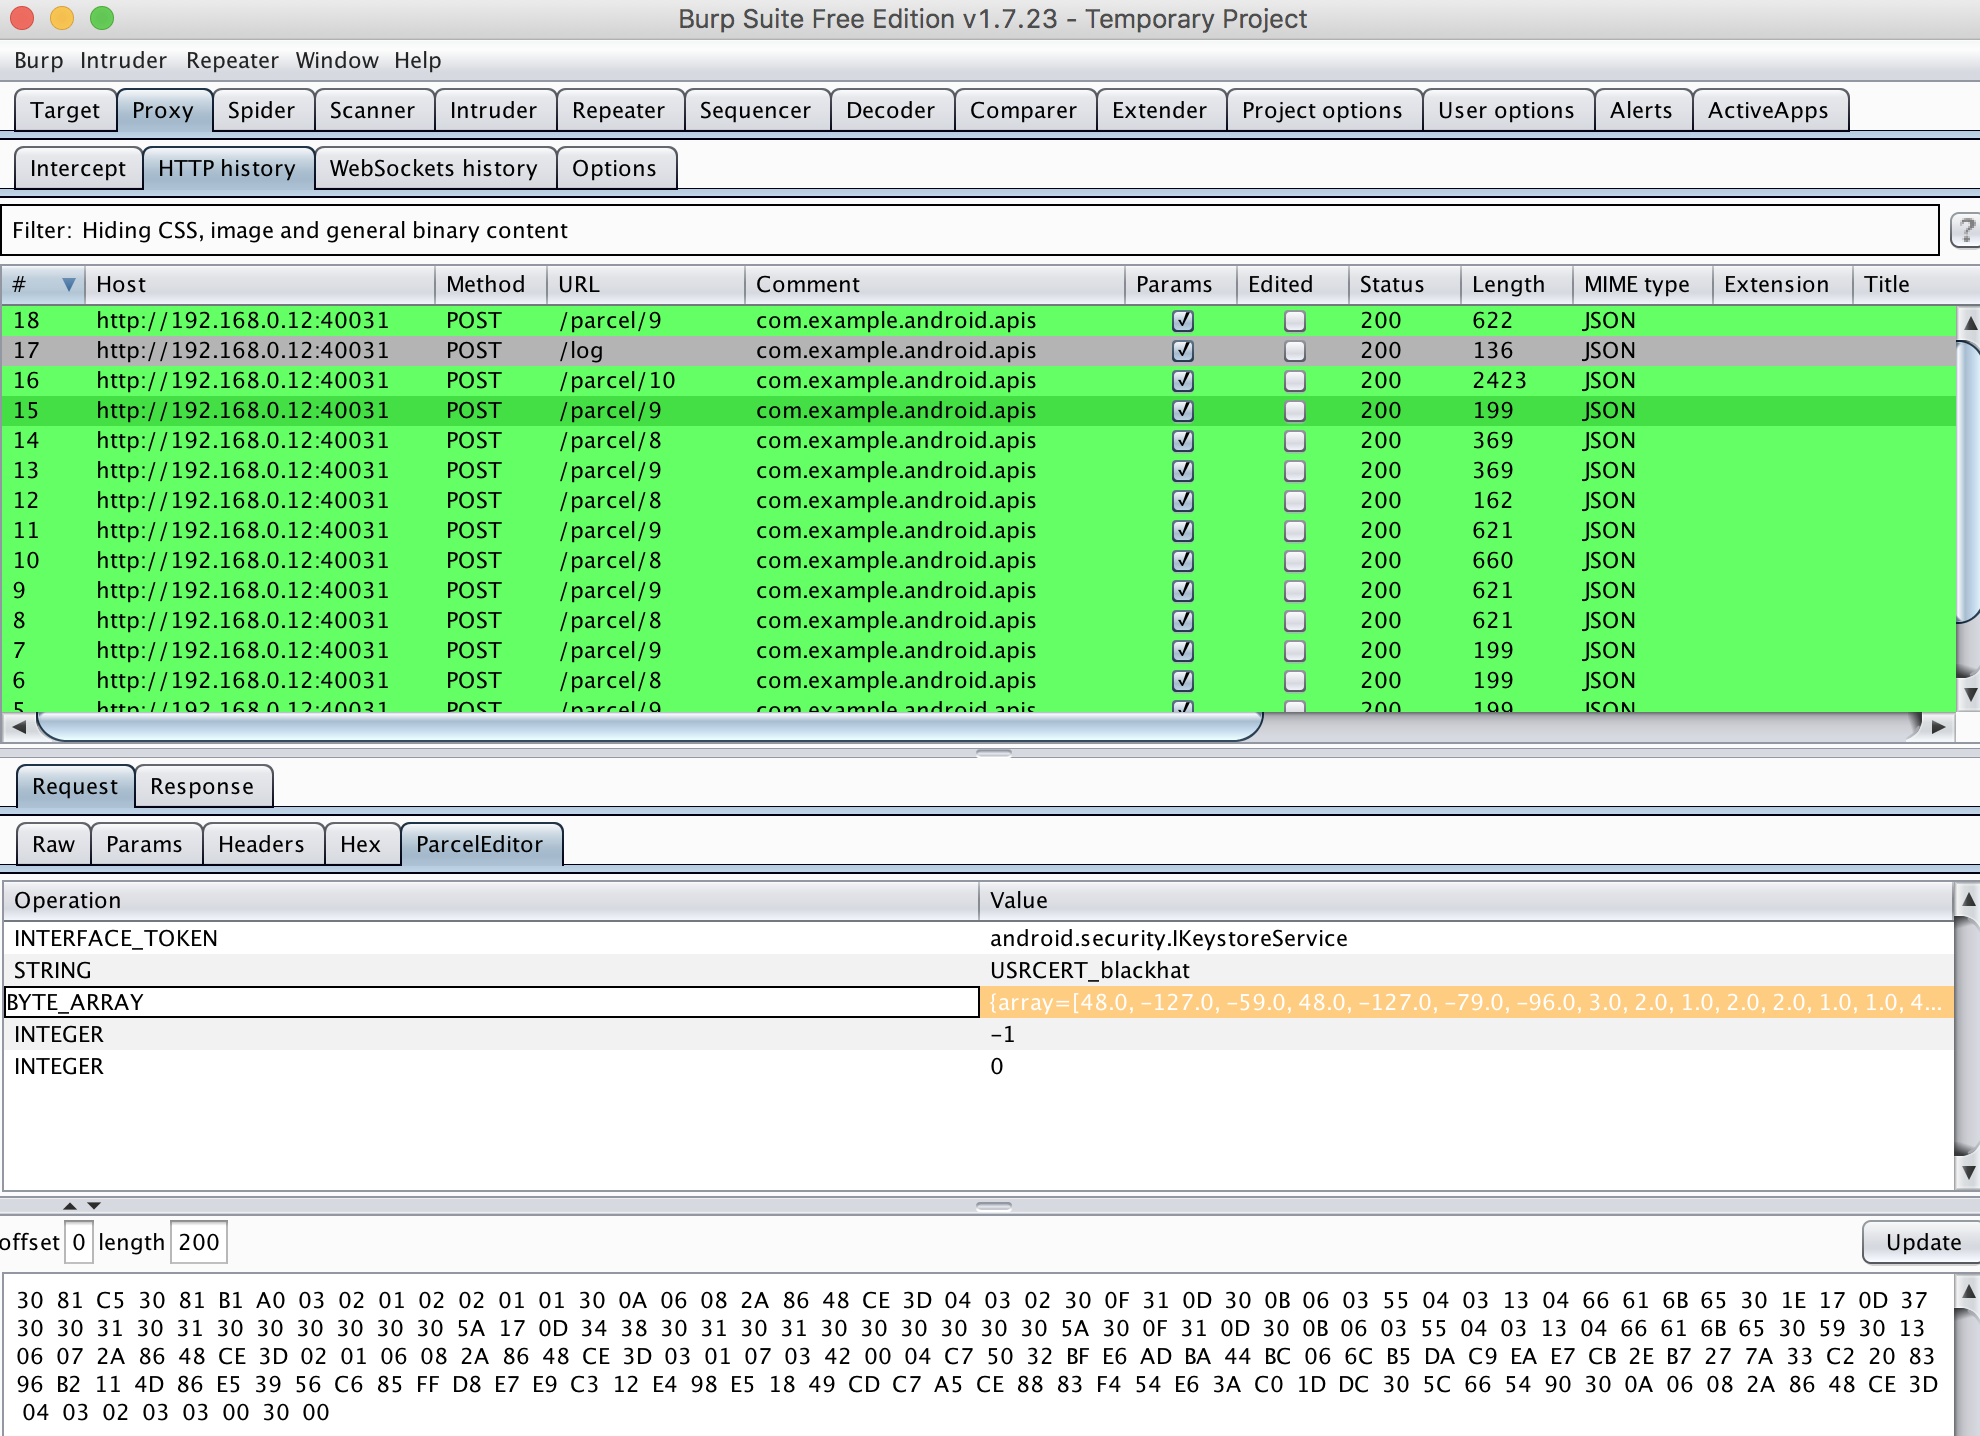 1ultimat3/badintent
使用 Burp Suite 拦截、修改、重复攻击 Android 的 Binder 事务
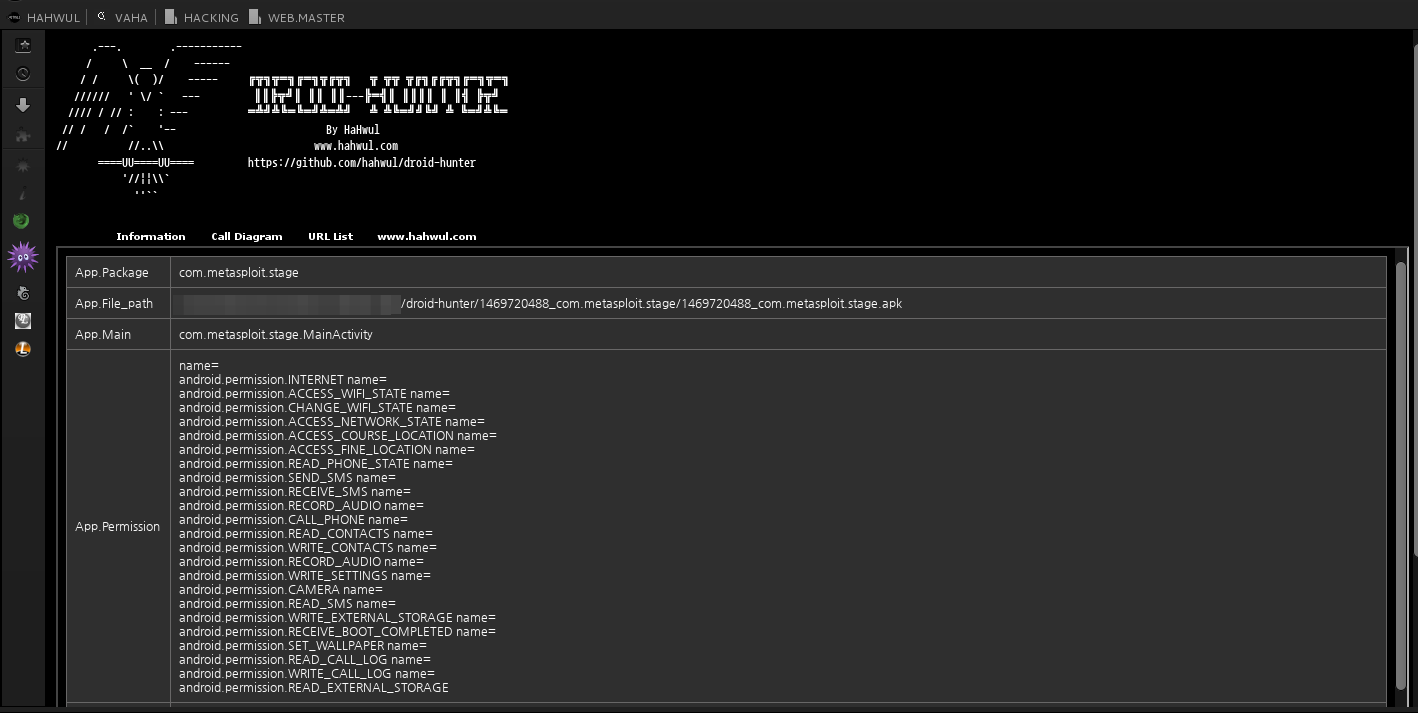 hahwul/droid-hunter
(已弃用) Android应用漏洞分析及渗透测试工具
 nvisium-jack-mannino/owasp-goatdroid-project
*此项目已不再维护* OWASP GoatDroid 是一个功能完备且自包含的训练环境,用于教育开发者和测试人员了解 Android 安全。GoatDroid 依赖极少,非常适合 Android 初学者以及更高级的用户。该项目目前包含两个应用程序:FourGoats(一个基于位置社交网络)和…
 k0mraid3/k0mraid3s-system-shell-prebuilt
我在2022年10月发现的一个漏洞,涉及安卓的包管理器二进制文件(pm)及其处理调试标志的方式,该漏洞于2023年3月被修补。使用CVE-2019-16253作为载荷来获取系统shell。