#1

 salesforce/metabadger
通过自动升级到更安全的实例元数据服务 v2 (IMDSv2),防止 AWS EC2 上的 SSRF 攻击。
 francesc-h/firebase
利用配置错误的 Firebase 数据库
 borenstein/yolo-cage
AI 编码代理无法窃取秘密或合并自己的 PR。
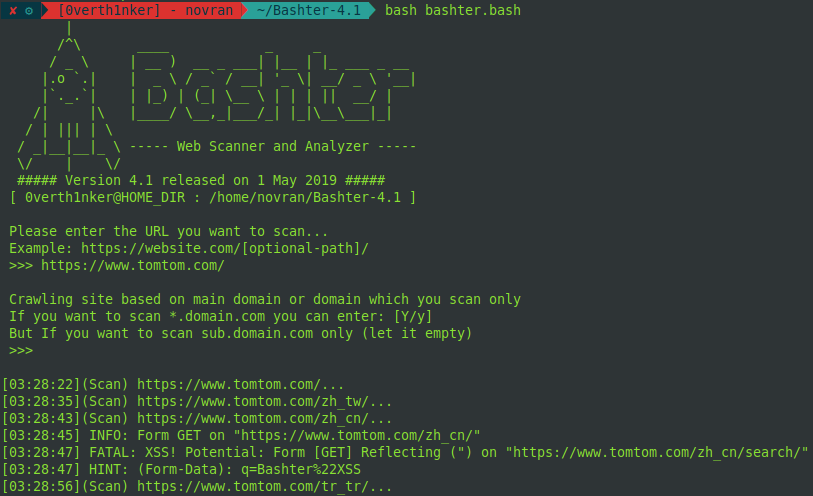 zerobyte-id/bashter
使用Shell脚本的Web漏洞扫描器
 itinerisltd/trellis-cve-2018-6389
缓解 CVE-2018-6389 WordPress load-scripts / load-styles 攻击
 teyhouse/cve-2024-3094
K8S 与 Docker 漏洞检查,针对 CVE-2024-3094
 spiarh/webhook-cve-2022-0811
简单的 webhook,用于阻止 CVE-2022-0811 的漏洞利用。
 tlwebdesign/joomla-3.10.12-languagehelper-hotfix
用于修复 Joomla 3.10.12 中安全漏洞 CVE-2023-40626 的插件
 jenkinsci-cert/security-3314-3315
禁用CLI以缓解SECURITY-3314/CVE-2024-23897和SECURITY-3315/CVE-2024-23898的变通方案
 grails/gssc-cve-2022-41923
针对 Grails Spring Security Core 插件中 CVE-2022-41923 权限管理漏洞的规避指南,提供了 Annotation、InterceptUrlMap 和 Requestmap 配置的补丁过滤器定义。
 maweil/bidi_char_detector
检查您的文件中是否存在 Unicode BIDI 字符,这些字符可能被滥用于供应链攻击。参见 CVE-2021-42574。
 jacobtread/l4j-vuln-patch
此工具修复了所有 Minecraft 版本中存在的 CVE-2021-44228 Log4J 漏洞。注意:此工具必须在下载或更新 Minecraft 版本后重新运行,因为它不是永久性补丁。
 chef-boneyard/bash-shellshock
已弃用:用于审计和修复“Shellshock”(BASH-CVE-2014-7169)的Chef cookbook
 cosmo121/follina-remediation
移除 MSDT 的运行能力,以应对 CVE-2022-30190 (Follina)
 oiyl/cve-2025-46171
关于 vBulletin 3.8.7 好友列表中拒绝服务漏洞的分析报告
 chainguard-dev/text4shell-policy
针对 cve-2022-42889 text4shell 的 ClusterImagePolicy 演示
 rancher/externalip-webhook
CVE-2020-8554: 利用 LoadBalancer 或 ExternalIPs 的中间人攻击