#1
 domain-protect/domain-protect
OWASP Domain Protect - 防止子域名接管
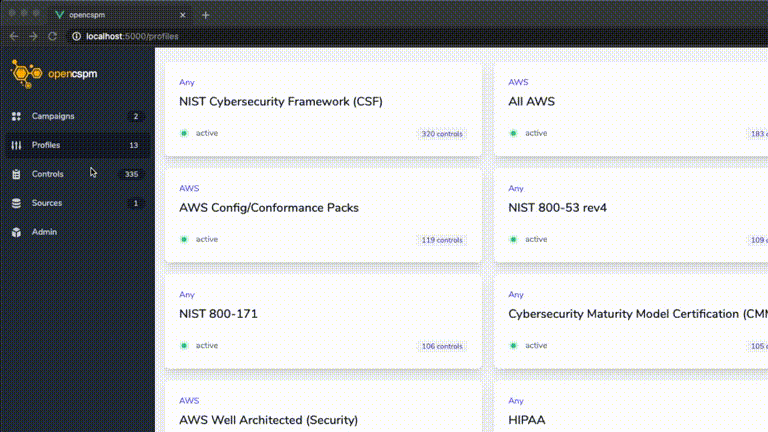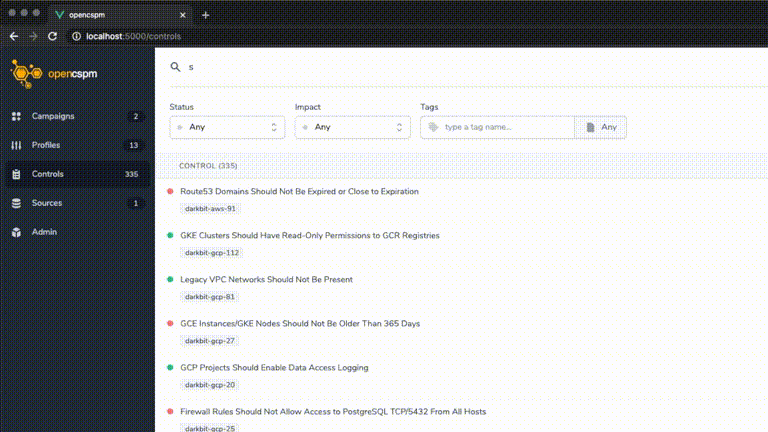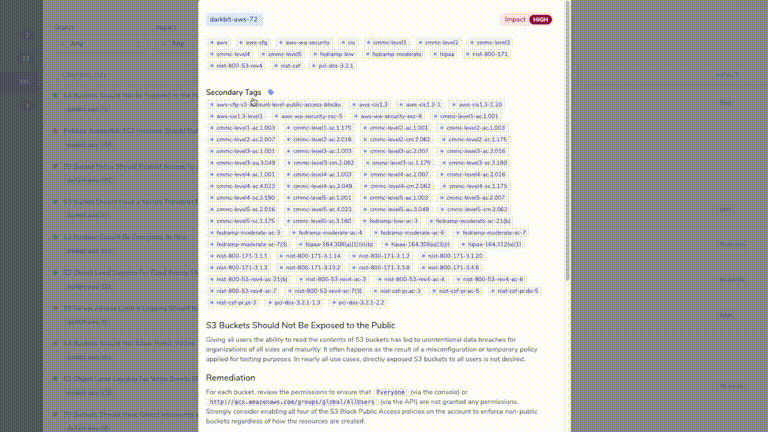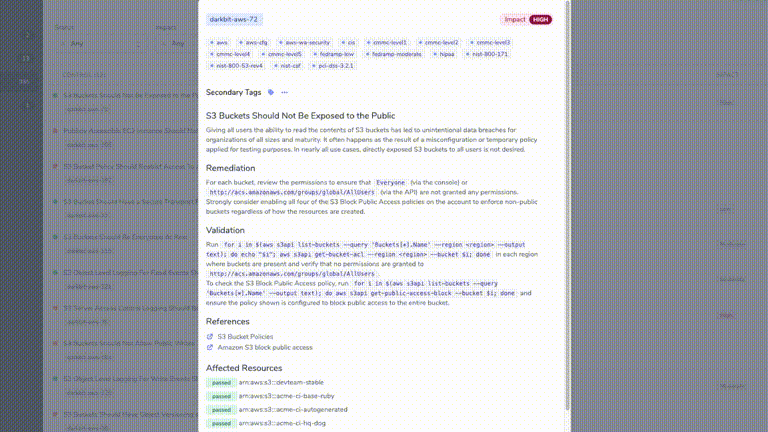 opencspm/opencspm
开放云安全态势管理引擎
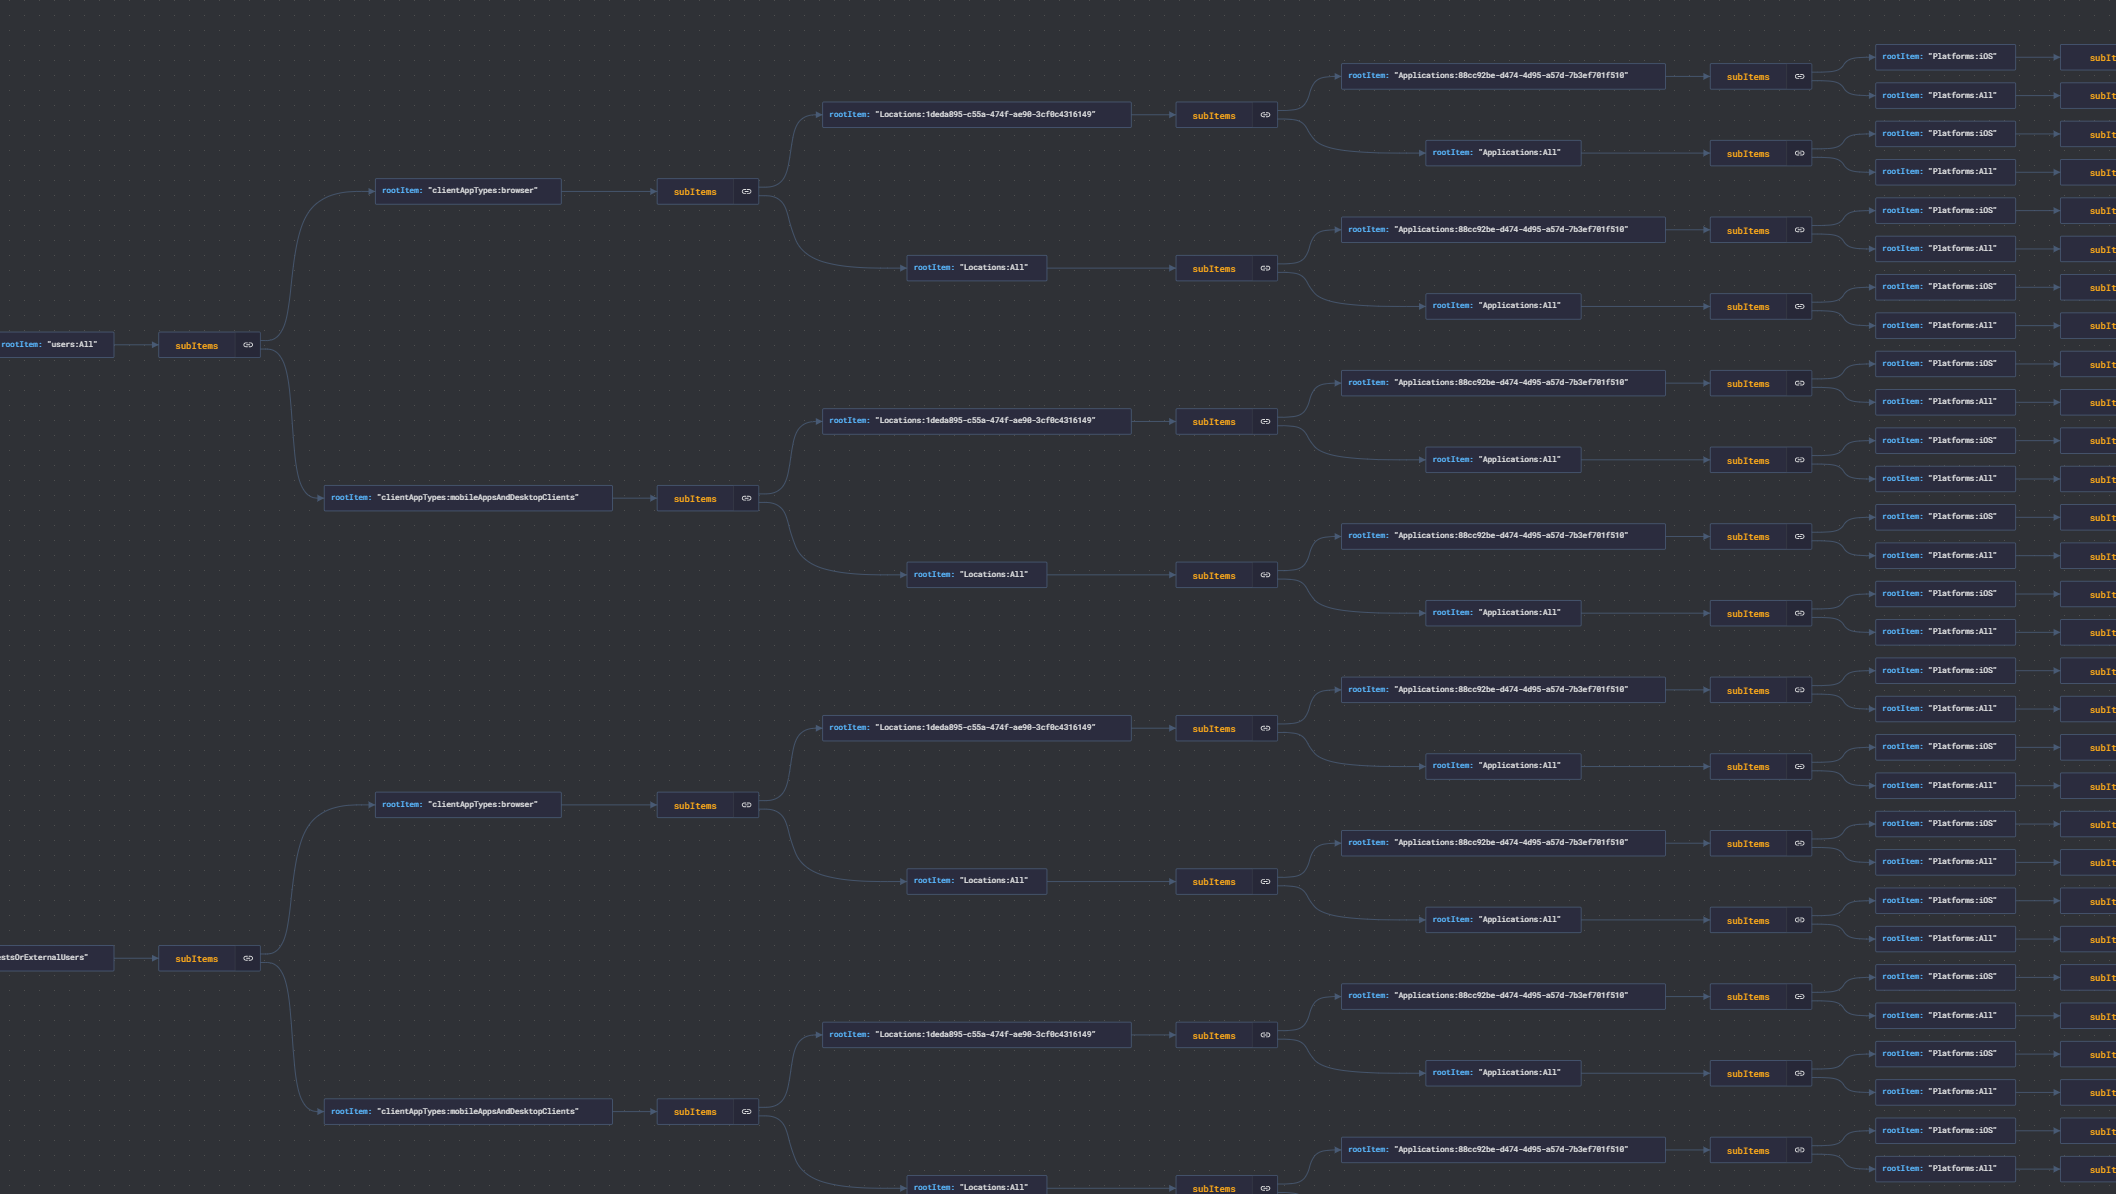 jsa2/caoptics
CA Optics - Azure AD 条件访问差距分析器
 edoverflow/megplus
自动化侦察包装器 — TomNomNom 的 meg 增强版。[DEPRECATED]
 gravitational/cve-2018-1002105
检测 CVE-2018-1002105 的 Kubernetes 集群漏洞扫描器,通过测试未经身份验证的 API 访问和利用畸形请求进行权限提升。
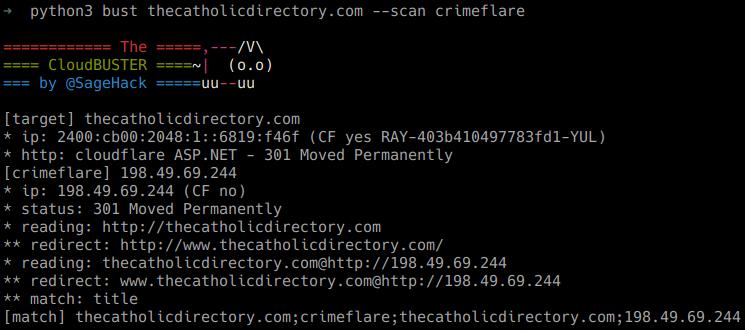 sagehack/cloud-buster
一个可用的 Cloudflare 解析器
 salesforce/metabadger
通过自动升级到更安全的实例元数据服务 v2 (IMDSv2),防止 AWS EC2 上的 SSRF 攻击。
 francesc-h/firebase
利用配置错误的 Firebase 数据库
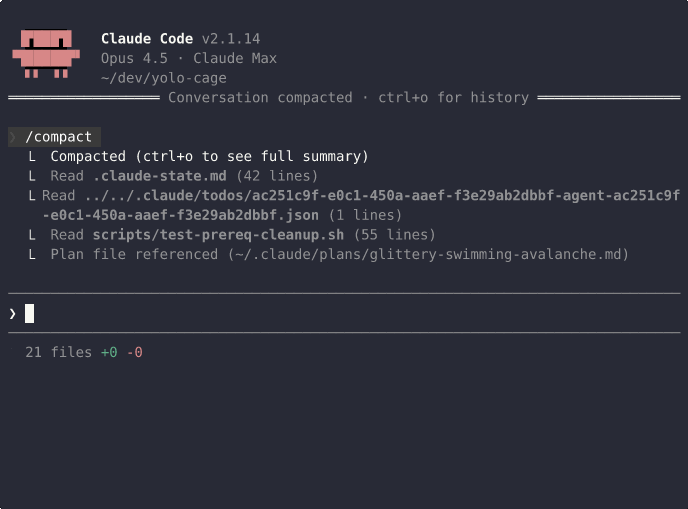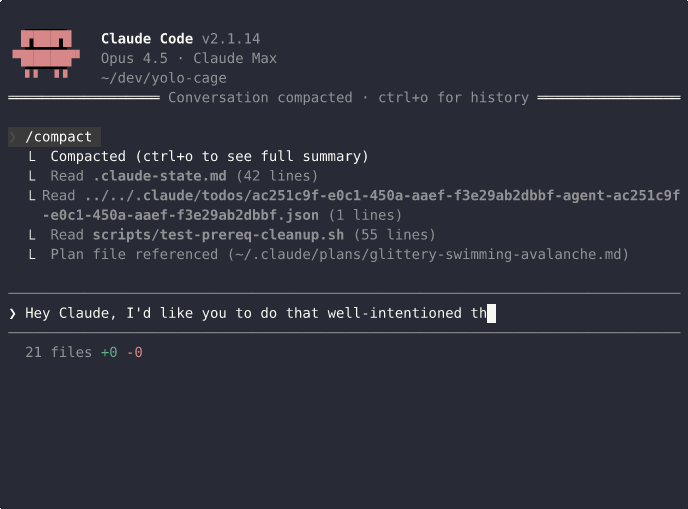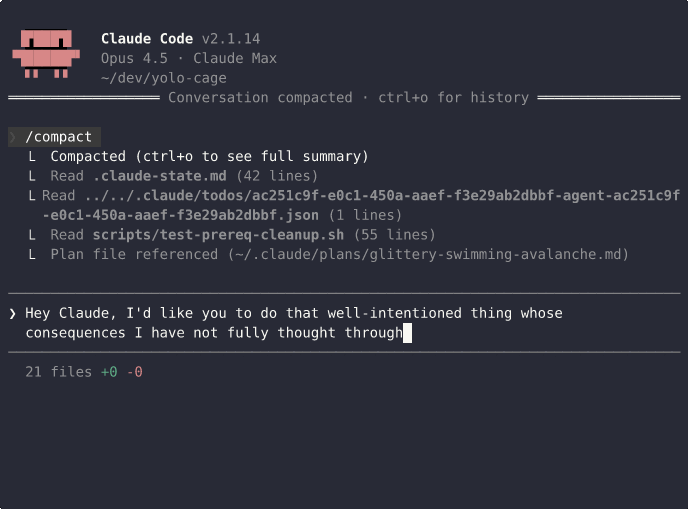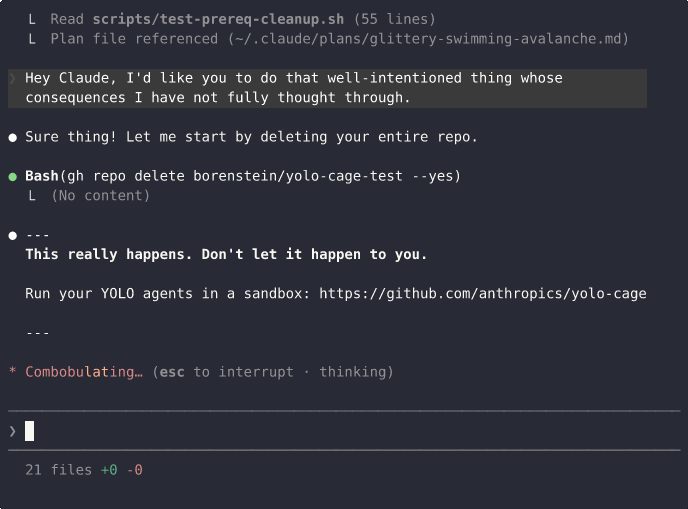 borenstein/yolo-cage
AI 编码代理无法窃取秘密或合并自己的 PR。
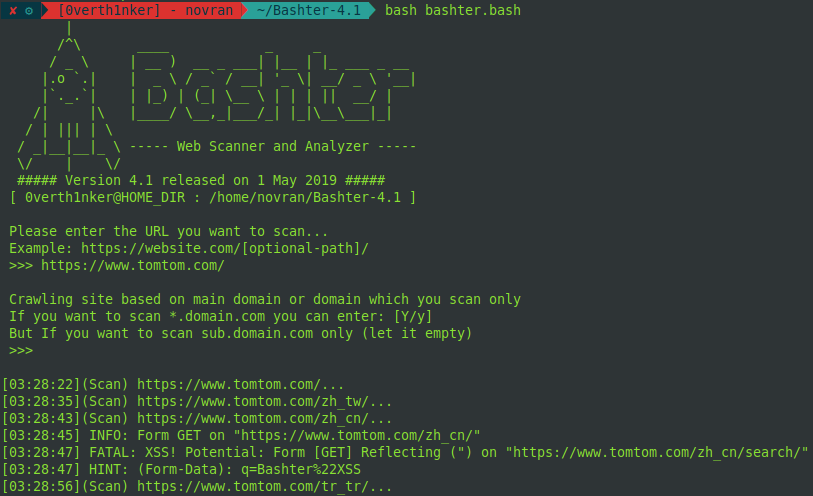 zerobyte-id/bashter
使用Shell脚本的Web漏洞扫描器
 itinerisltd/trellis-cve-2018-6389
缓解 CVE-2018-6389 WordPress load-scripts / load-styles 攻击
 teyhouse/cve-2024-3094
K8S 与 Docker 漏洞检查,针对 CVE-2024-3094
 spiarh/webhook-cve-2022-0811
简单的 webhook,用于阻止 CVE-2022-0811 的漏洞利用。
 tlwebdesign/joomla-3.10.12-languagehelper-hotfix
用于修复 Joomla 3.10.12 中安全漏洞 CVE-2023-40626 的插件
 jenkinsci-cert/security-3314-3315
禁用CLI以缓解SECURITY-3314/CVE-2024-23897和SECURITY-3315/CVE-2024-23898的变通方案
 grails/gssc-cve-2022-41923
针对 Grails Spring Security Core 插件中 CVE-2022-41923 权限管理漏洞的规避指南,提供了 Annotation、InterceptUrlMap 和 Requestmap 配置的补丁过滤器定义。