
 #1

 corazawaf/coraza
基于Go的Web应用防火墙库,兼容ModSecurity SecLang规则和OWASP核心规则集v4,提供实时HTTP流量检查和攻击阻断功能,适用于Web应用和API。
 coreruleset/coreruleset
通用攻击检测规则集,用于Web应用防火墙,防范OWASP十大威胁和常见漏洞,误报率极低。
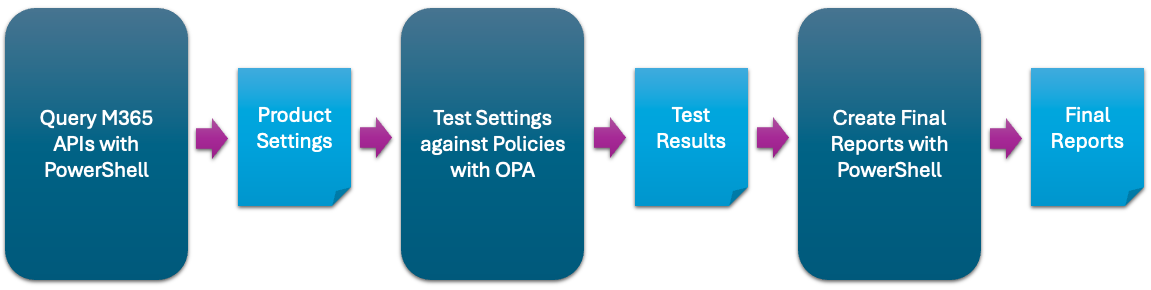 cisagov/scubagear
用于对照 CISA 基线评估 M365 租户状态的自动化工具。
 stackrox/kube-linter
KubeLinter 是一款静态分析工具,可检查 Kubernetes YAML 文件和 Helm charts,以确保其中描述的应用遵循最佳实践。
 duo-labs/cloudmapper
CloudMapper 帮助您分析您的亚马逊网络服务(AWS)环境。
 checkmarx/kics
用于基础设施即代码的静态分析扫描工具,可检测Terraform、Kubernetes、CloudFormation以及20多个IaC平台中的安全漏洞、合规违规和错误配置。
 fairwindsops/polaris
在您的 Kubernetes 集群中验证最佳实践
 open-policy-agent/conftest
使用 Open Policy Agent Rego 查询语言针对结构化配置数据编写测试
 0x6d69636b/windows_hardening
HardeningKitty 与 Windows 加固设置

 m0rtem/cloudfail
利用配置错误的 DNS 和旧的数据库记录来发现 CloudFlare 网络背后的隐藏 IP。
 voorivex/pentest-guide
基于OWASP的渗透测试指南,包含测试用例、资源和示例。
 ine-labs/awsgoat
AWSGoat : 一个极度脆弱的 AWS 基础设施
 aquasecurity/kube-hunter
在Kubernetes集群中搜寻安全弱点
 proviesec/google-dorks
Useful Google Dorks for WebSecurity and Bug Bounty
 christophetd/cloudflair
🔎 使用 Censys 的互联网范围扫描数据,查找 CloudFlare 背后网站的源服务器。







