#1
 nitrado/cve-2017-9798
检查共享托管环境中的 CVE-2017-9798
 maweil/bidi_char_detector
检查您的文件中是否存在 Unicode BIDI 字符,这些字符可能被滥用于供应链攻击。参见 CVE-2021-42574。
 kubernetes/ingress-nginx
Ingress NGINX Controller for Kubernetes
 jenkinsci-cert/security-3314-3315
禁用CLI以缓解SECURITY-3314/CVE-2024-23897和SECURITY-3315/CVE-2024-23898的变通方案
 jacobtread/l4j-vuln-patch
此工具修复了所有 Minecraft 版本中存在的 CVE-2021-44228 Log4J 漏洞。注意:此工具必须在下载或更新 Minecraft 版本后重新运行,因为它不是永久性补丁。
 gravitational/cve-2018-1002105
检测 CVE-2018-1002105 的 Kubernetes 集群漏洞扫描器,通过测试未经身份验证的 API 访问和利用畸形请求进行权限提升。
 grails/gssc-cve-2022-41923
针对 Grails Spring Security Core 插件中 CVE-2022-41923 权限管理漏洞的规避指南,提供了 Annotation、InterceptUrlMap 和 Requestmap 配置的补丁过滤器定义。
 chef-boneyard/bash-shellshock
已弃用:用于审计和修复“Shellshock”(BASH-CVE-2014-7169)的Chef cookbook
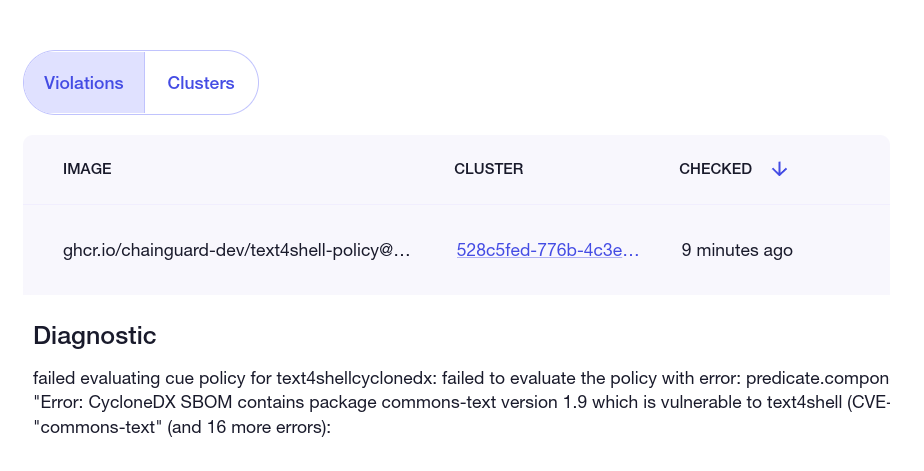 chainguard-dev/text4shell-policy
针对 cve-2022-42889 text4shell 的 ClusterImagePolicy 演示
 tazmidev/cve-2026-53571
CVE-2026-53571 `server.fs.deny`在Windows备用路径上的绕过PoC。
 tlwebdesign/joomla-3.10.12-languagehelper-hotfix
用于修复 Joomla 3.10.12 中安全漏洞 CVE-2023-40626 的插件
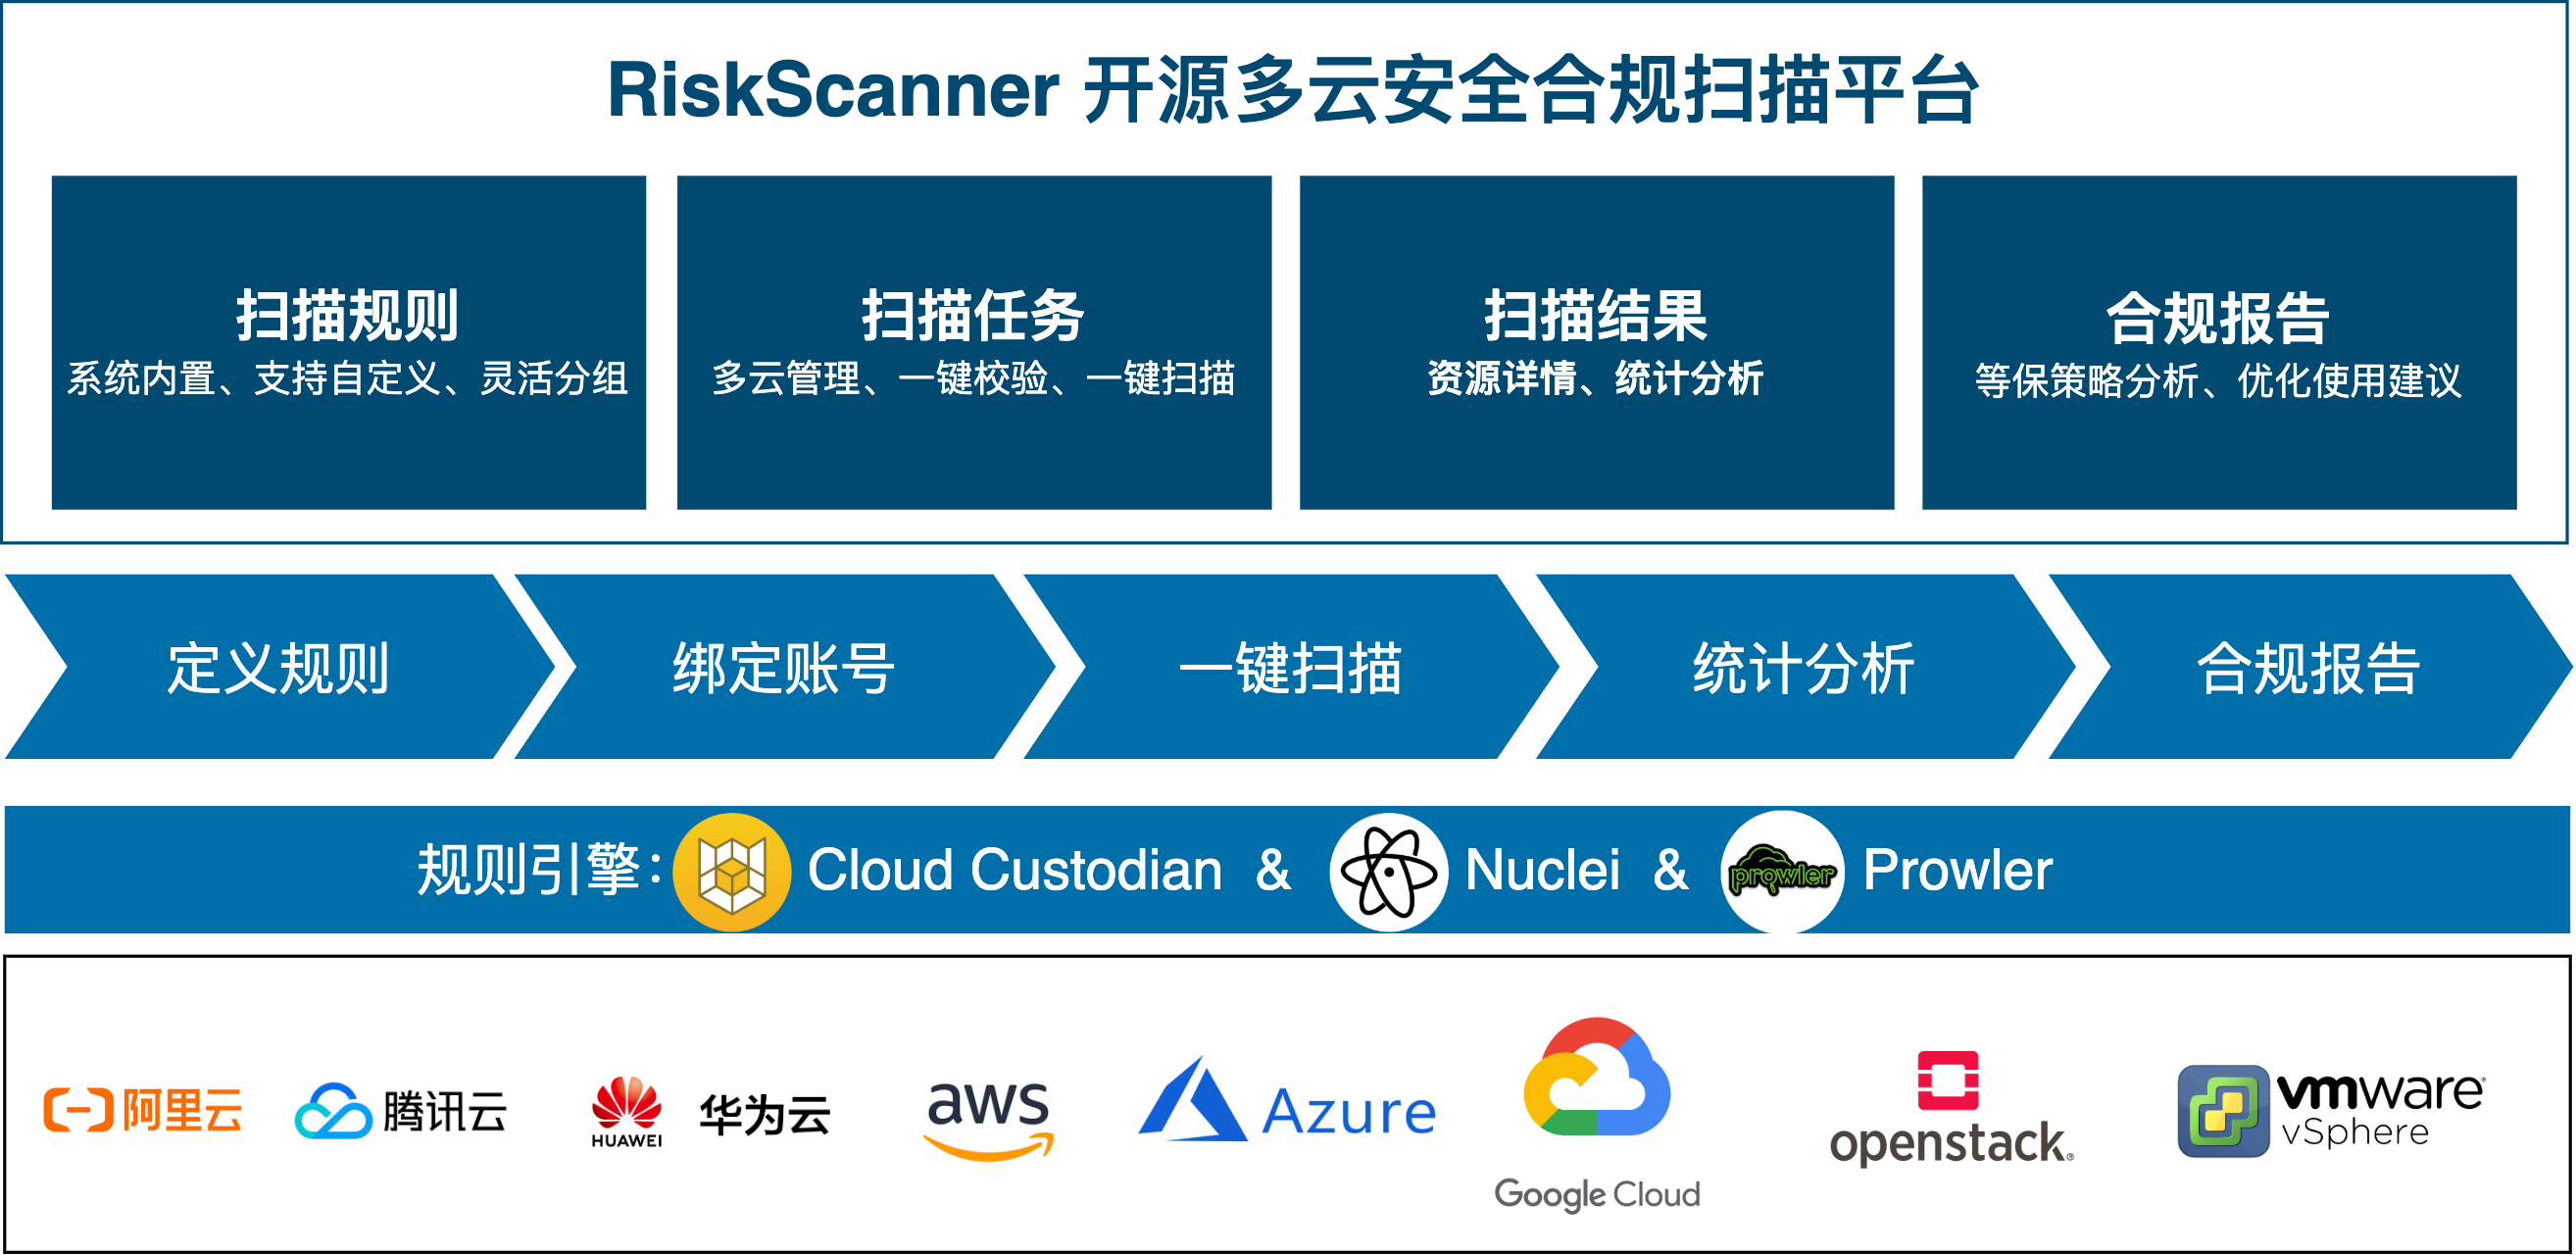 fit2cloud/riskscanner
RiskScanner 是开源的多云安全合规扫描平台,基于 Cloud Custodian 和 Nuclei 引擎,实现对主流公(私)有云资源的安全合规扫描和漏洞扫描。
 tenable/terrascan
检测基础设施即代码中的合规性与安全违规,在预配置云原生基础设施前降低风险。
 openclarity/openclarity
OpenClarity 是一个开源平台,旨在增强云原生应用和基础设施的安全性与可观测性。
 domain-protect/domain-protect
OWASP Domain Protect - 防止子域名接管