#1
 lightspin-tech/red-detector
基于快照的离线分析,利用 Vuls、Lynis 和 Chkrootkit 自动扫描 AWS EC2 实例的漏洞、配置错误和 rootkit。
 jvoisin/snuffleupagus
适用于 PHP7 和 PHP8 的安全模块 - 消灭漏洞类别并虚拟补丁其余部分!
 thebinitghimire/nthim
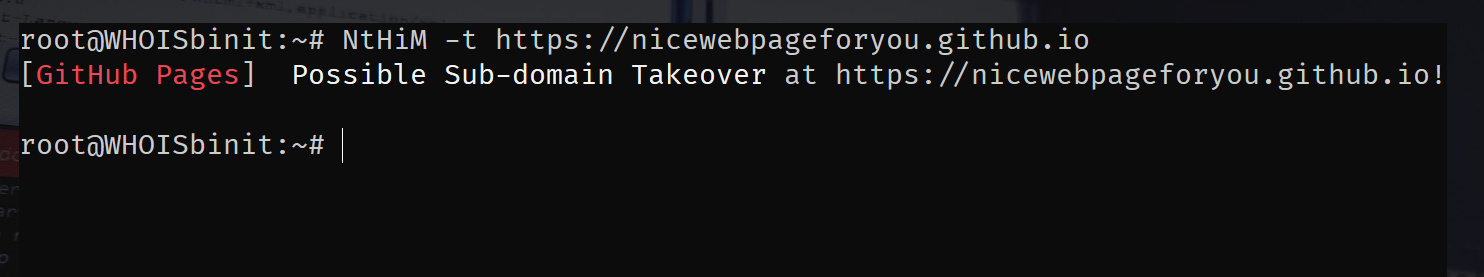
现在,主机是我的! - 超快的子域名接管检测!
 niclas-zone/ci/trivy
用于 Trivy 扫描的 GitLab CI 组件
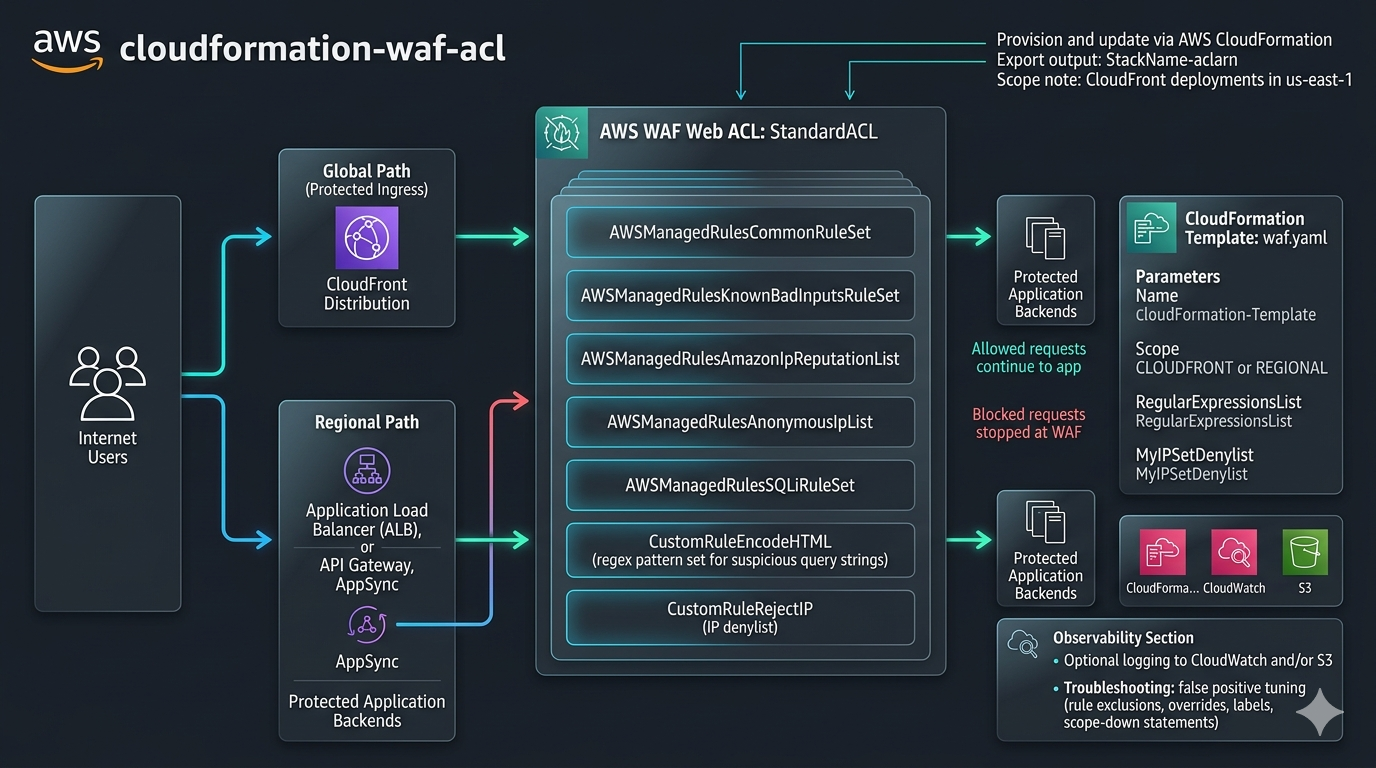 fer1035_aws/cloudformation/cloudformation-waf-acl
一个用于配置和管理AWS WAFv2资源的AWS CloudFormation模板,包括一个Web ACL、托管规则组、自定义正则表达式模式集以及一个IP集。
 sleventyeleven/linuxprivchecker
本地Linux枚举脚本,用于识别权限提升向量,包括配置错误、全局可写文件、明文密码以及适用于安全评估和CTF准备的相关漏洞利用。
 projectdiscovery/nuclei
基于 YAML 的快速漏洞扫描器,采用模板驱动的检测引擎,可对 Web 应用、API、网络、DNS 和云基础设施进行自动化安全测试。
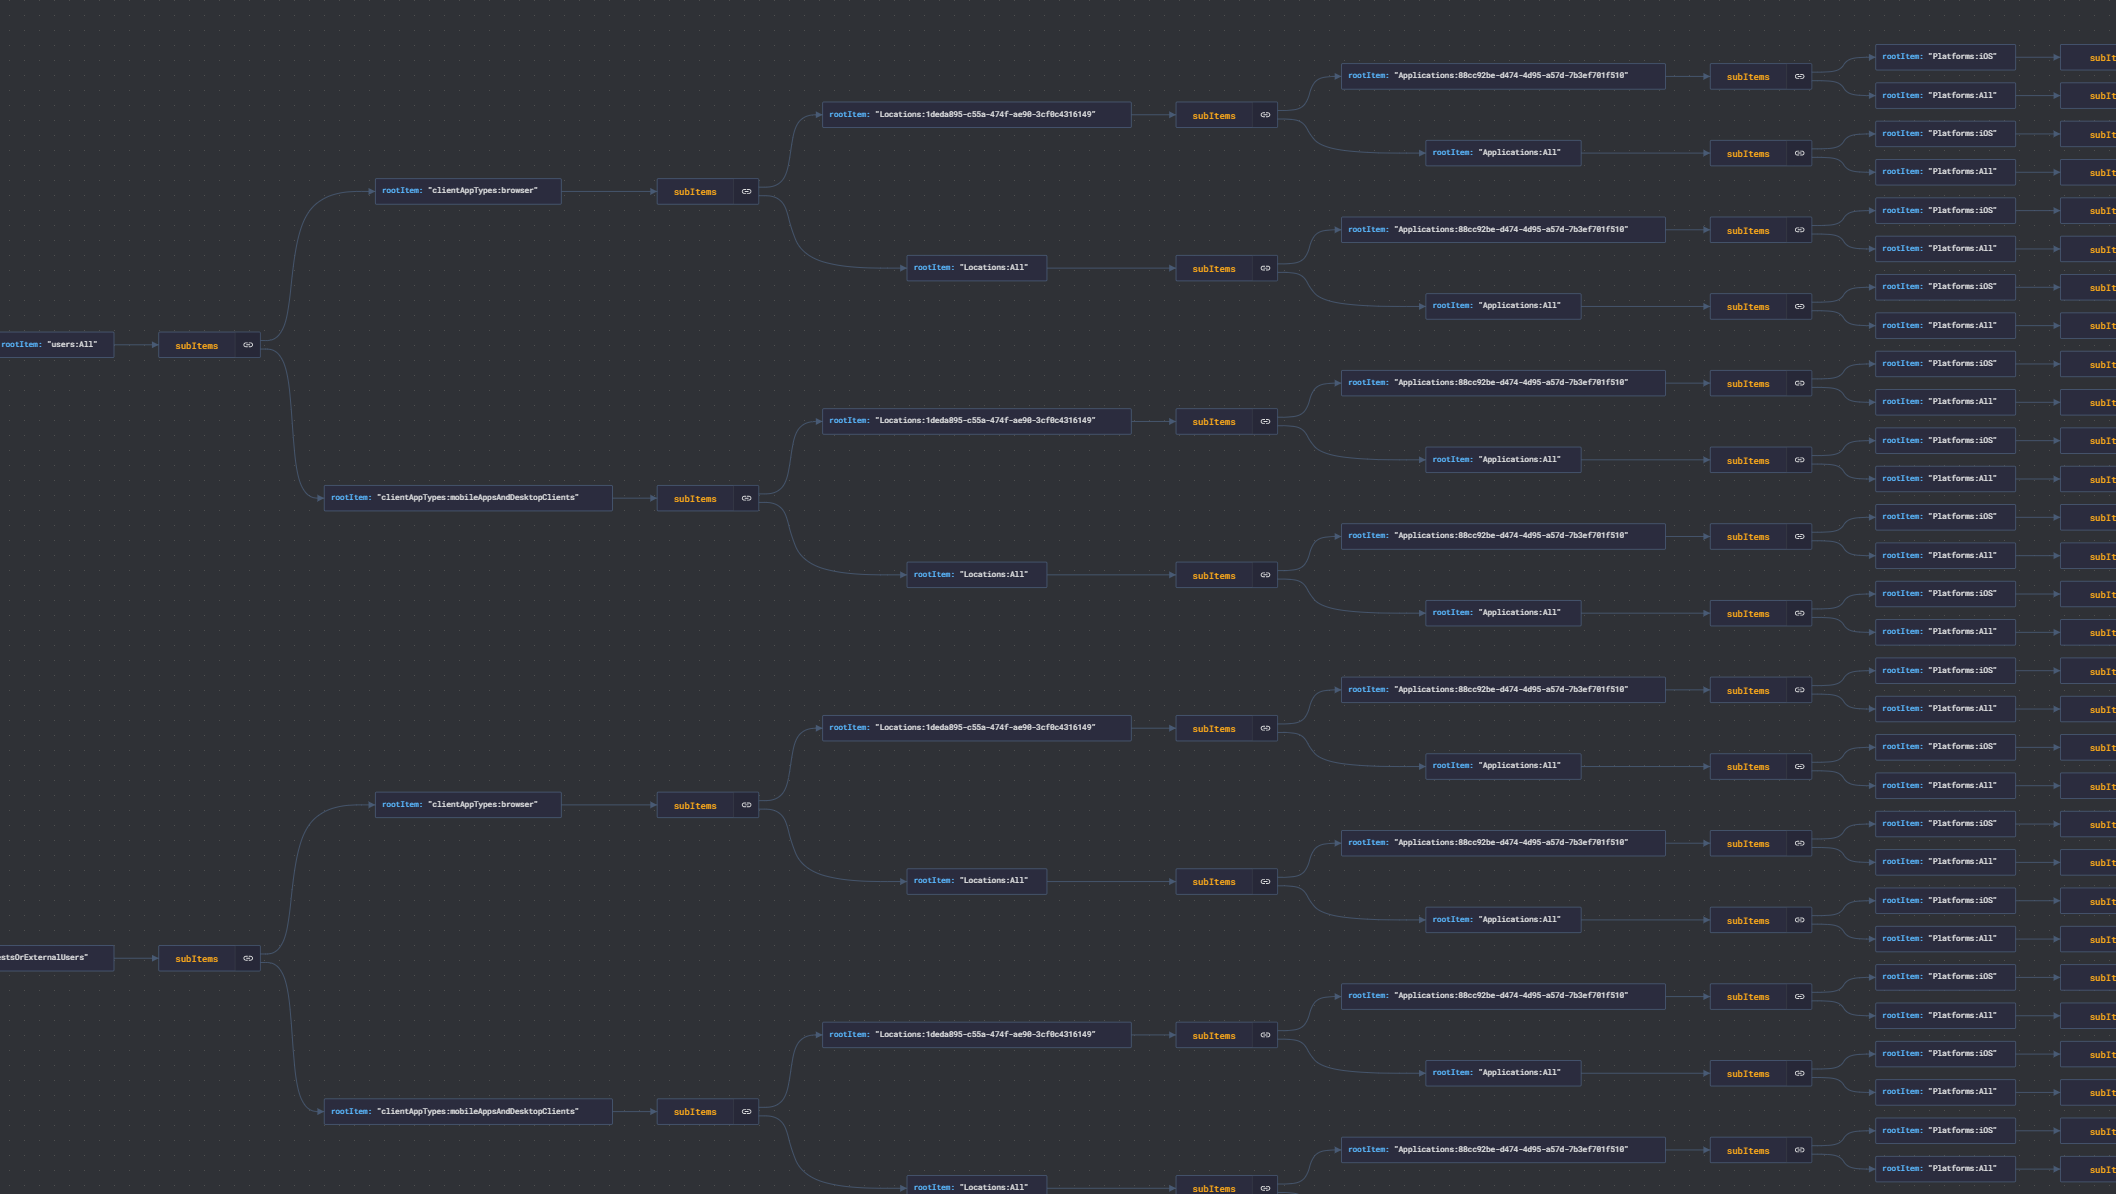 jsa2/caoptics
CA Optics - Azure AD 条件访问差距分析器
 mandiant/azure_workshop
可使用 Terraform 部署的、故意设计为易受攻击的 Azure 实验室环境,包含逼真的攻击路径和常见错误配置,用于演练红队操作与安全检测。
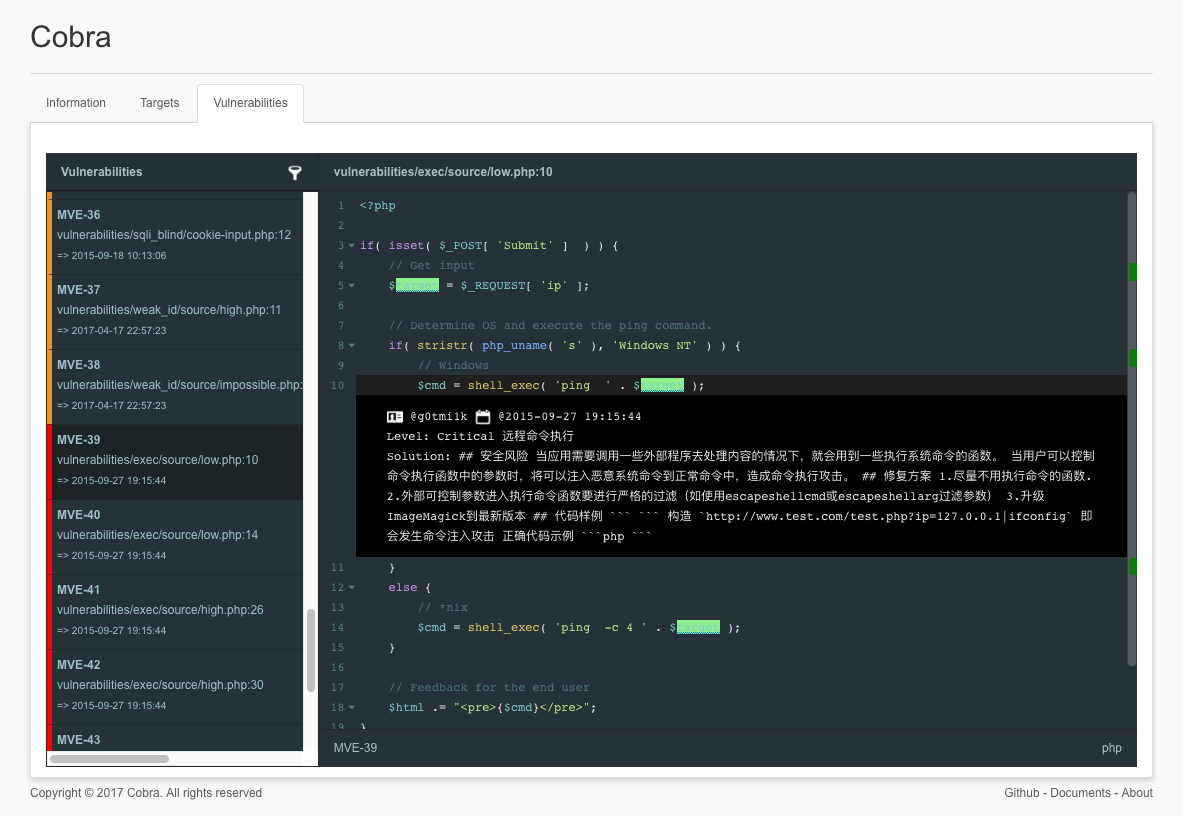 feeicn/cobra
Source Code Security Audit (源代码安全审计)
 jotaqc/cve-2022-30190_temporary_fix_source_code
这些是Python脚本的源代码,用于针对CVE-2022-30190漏洞(Follina)应用临时防护。
 itinerisltd/trellis-cve-2018-6389
缓解 CVE-2018-6389 WordPress load-scripts / load-styles 攻击
 cosmo121/follina-remediation
移除 MSDT 的运行能力,以应对 CVE-2022-30190 (Follina)
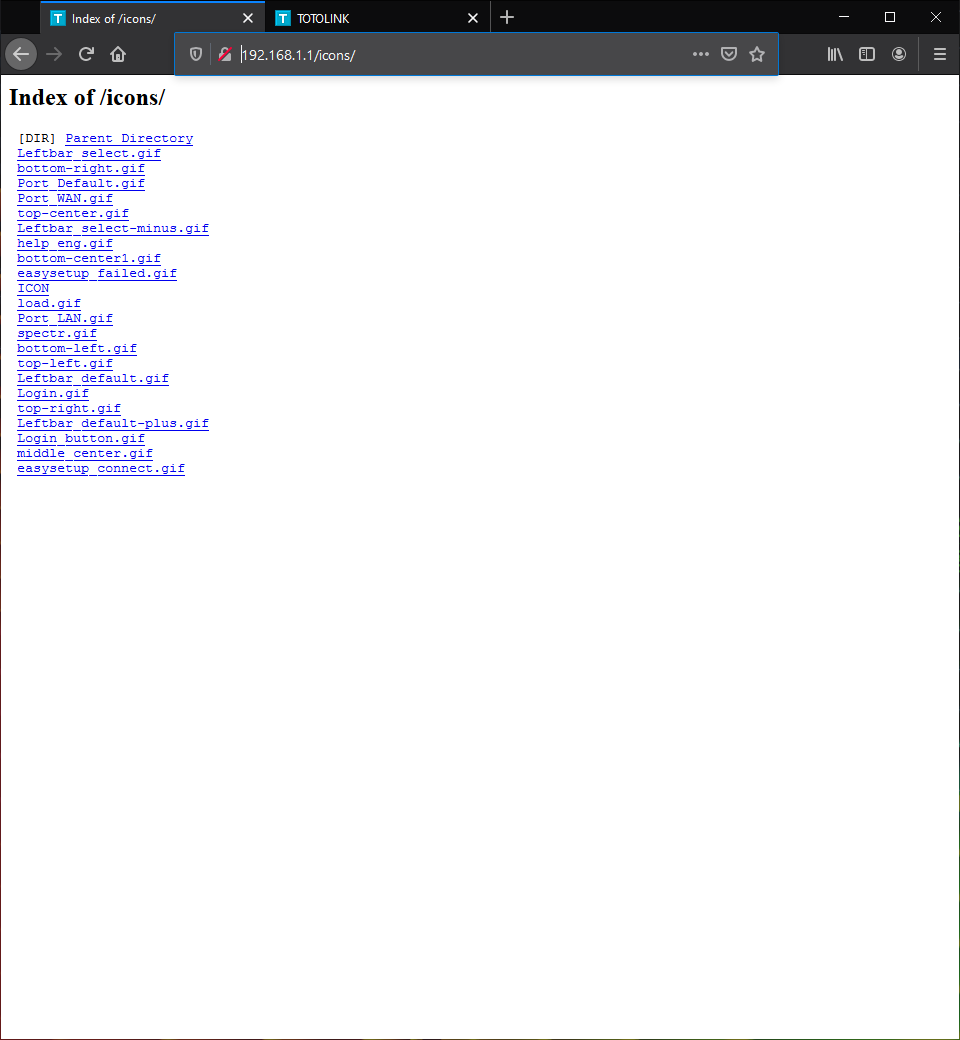 swzhouu/cve-2020-27368
TOTOLINK-A702R-V1.0.0-B20161227.1023 目录索引漏洞
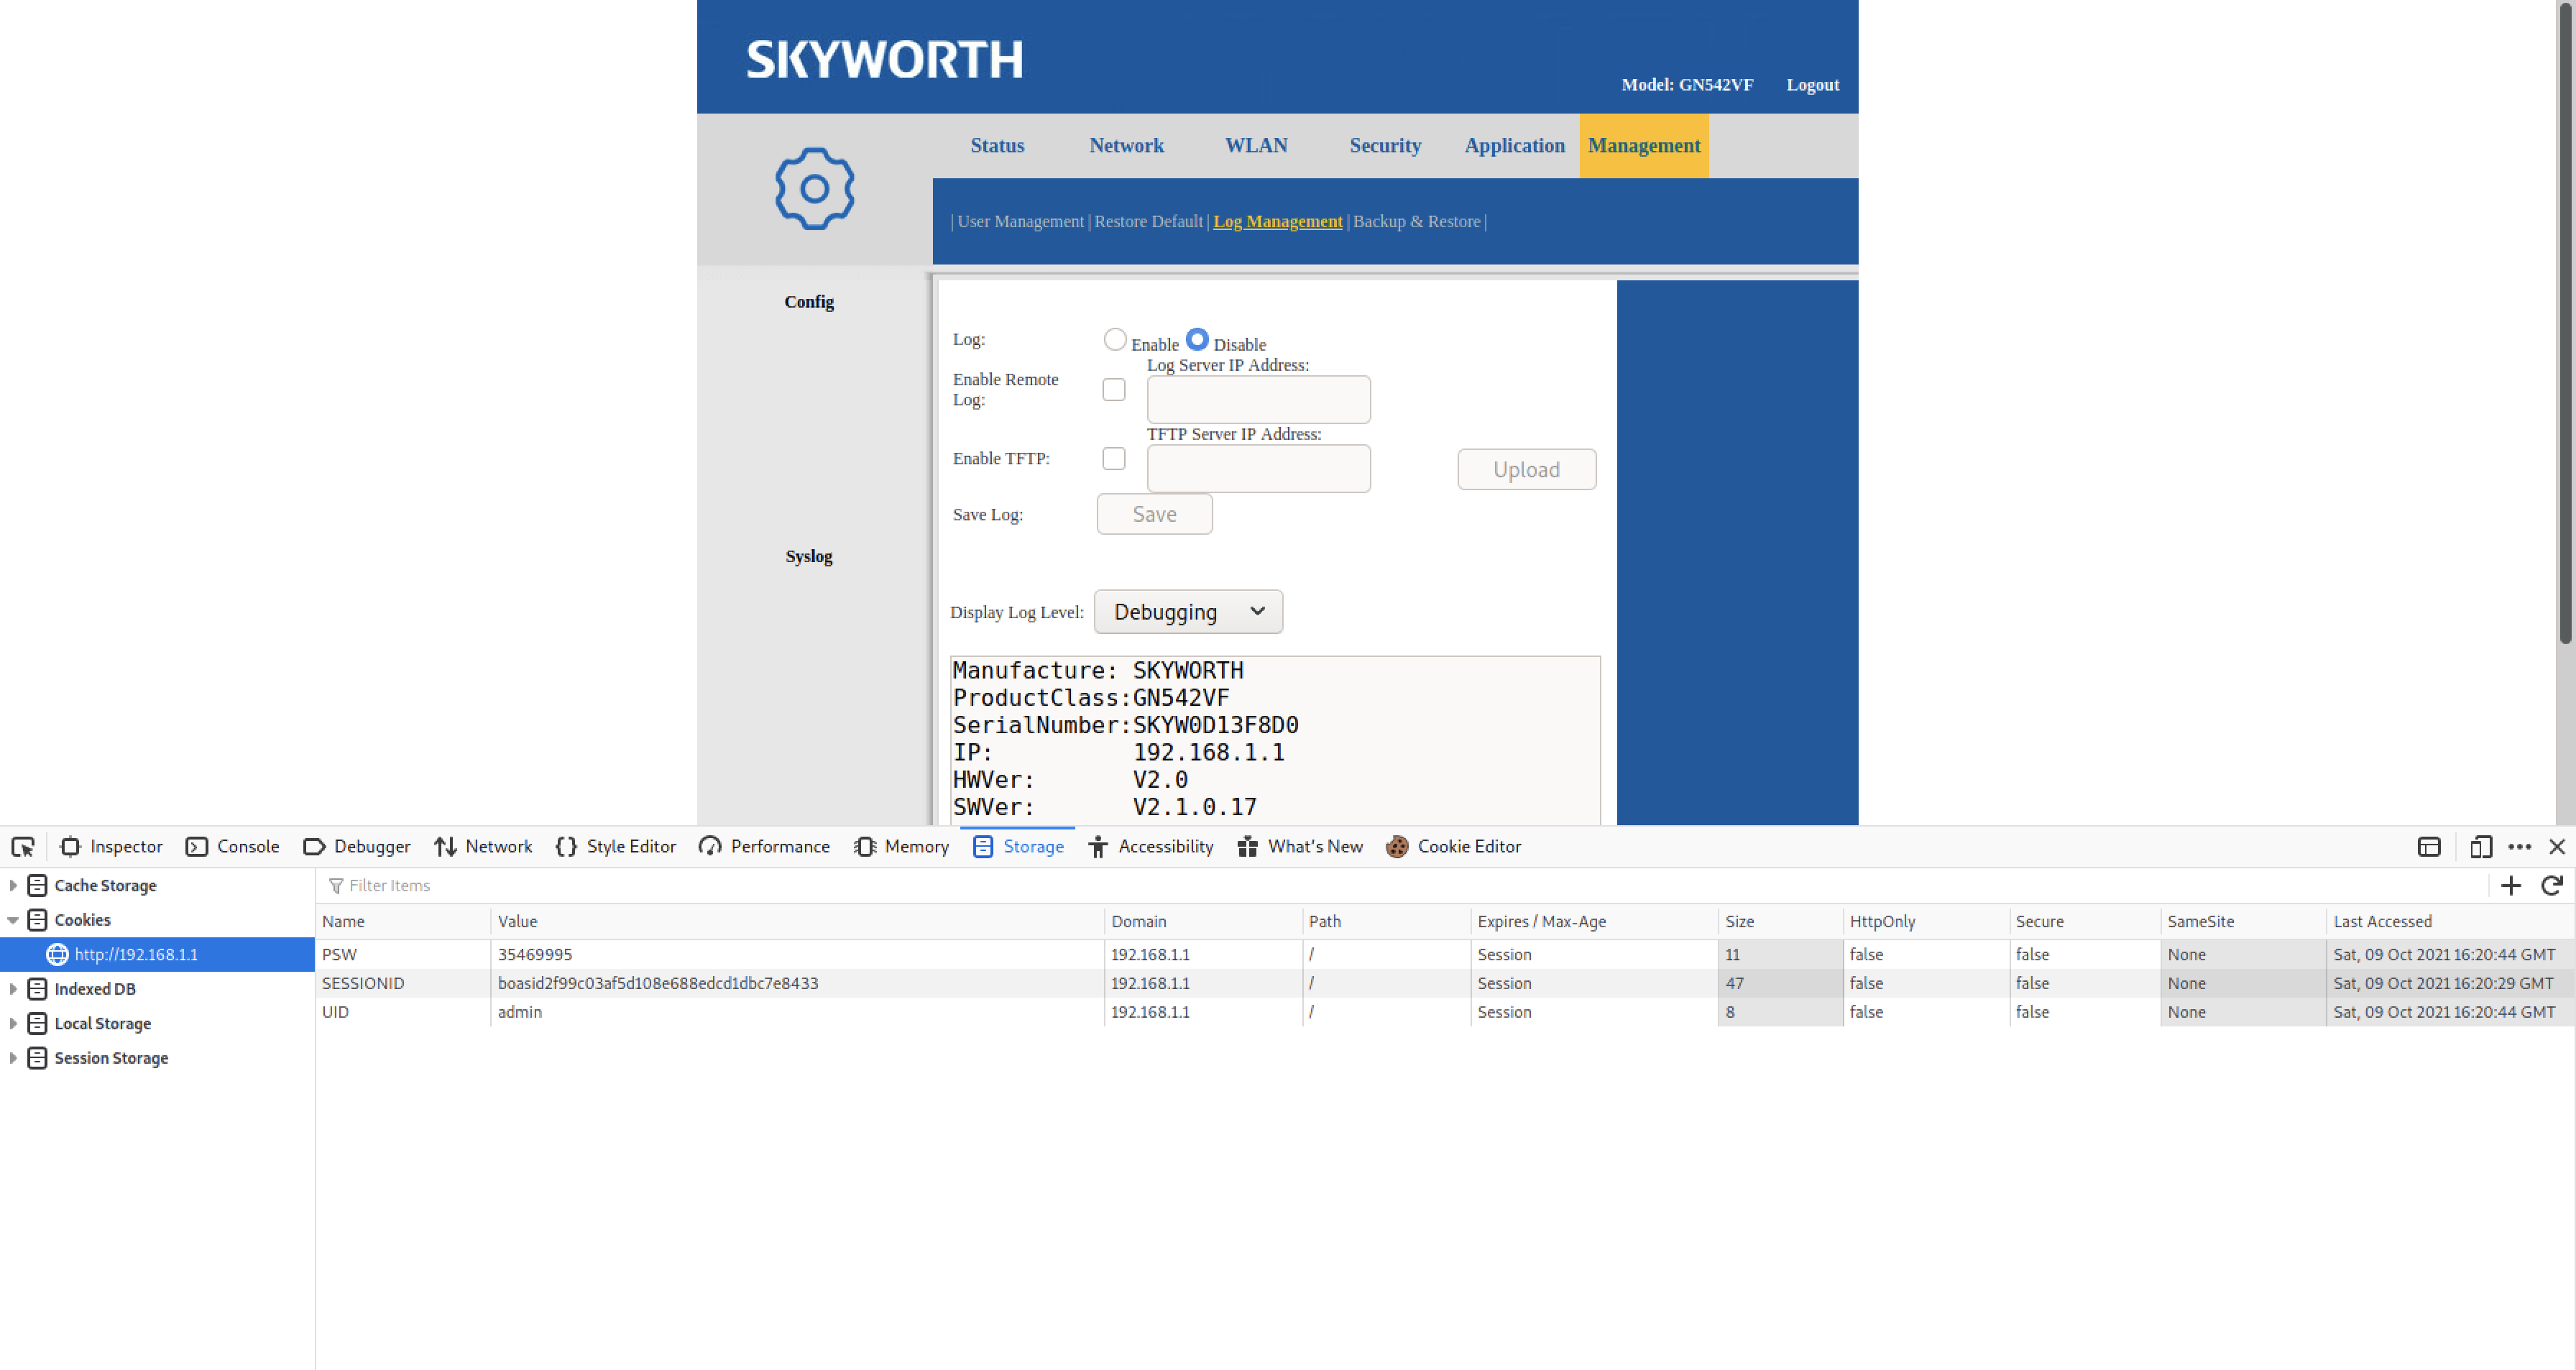 swzhouu/cve-2020-26732
SKYWORTH GN542VF Hardware Version 2.0 和 Software Version 2.0.0.16 未在 HTTPS 会话中为会话 cookie 设置 Secure 标志。
 spiarh/webhook-cve-2022-0811
简单的 webhook,用于阻止 CVE-2022-0811 的漏洞利用。
 rancher/externalip-webhook
CVE-2020-8554: 利用 LoadBalancer 或 ExternalIPs 的中间人攻击