#1
 desmondsanctity/cve-2022-2274
OpenSSL-src RSA 私钥操作中的堆内存损坏:CVE-2022-2274
 business1sg00d/cve-2023-25136
分析 sshd 9.1p1 因双重释放漏洞而中止时的内存情况。
 kuyrathdaro/cve-2025-14847
MongoBleed: CVE-2025-14847 内存泄漏发现工具
 sandesh9978/cve-2022-0185-analysis-and-exploit
针对CVE-2022-0185 Linux内核堆溢出漏洞的研究与概念验证。
 cdipper/cve-2025-67246
CVE-2025-67246。
 gmh5225/linux-kernel-debugger
用于转储 rootkit 操作并检查内核级活动以进行恶意软件分析和逆向工程的内核硬件调试器模块。
 ermensonx/cve-2025-14857-mongobleed
针对 CVE-2025-14847 (MongoBleed) 的功能性概念验证利用工具,这是一个 MongoDB 中预认证堆内存泄露漏洞。包含自动内存泄露检测、模式分析以及基于 Docker 的实验室环境,用于授权的安全测试和研究。
 simoesctt/ctt-heartbleed-temporal-resonance-memory-leak-exploit-heartbleed-cve-2014-0160
Heartbleed(CVE-2014-0160)之所以具有破坏性,是因为它会泄漏相邻内存。而 CTT-Heartbleed 更进一步——它利用 33 层时间共振来跨时间映射、重建并提取特定内存区域,而不仅仅是相邻缓冲区。
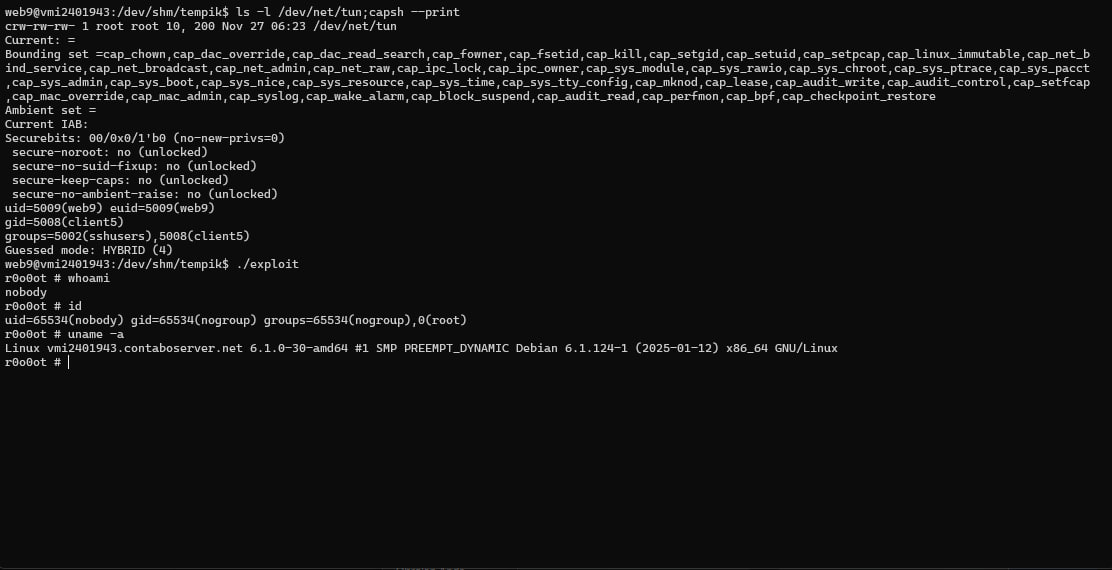 jevil36239/cve-2025-38001
此仓库包含针对 CVE-2025-38001 的概念验证(PoC),该漏洞攻击 Linux 内核的 HFSC 模块。专为学习内核内存损坏和系统安全审计而制作。
 seyyidkadir/filedumper
Windows内存取证工具,用于从进程内存区域转储文件、搜索字节模式(PDF、JPG、SWF),并执行实时进程分析,包括挂起/恢复和内存雕刻。
 saereya/cve-2025-14847---mongobleed
Go 语言编写的 CVE-2025-14847(MongoBleed)概念验证漏洞利用程序,该漏洞为 MongoDB 内存泄露漏洞。通过构造畸形的 BSON 文档,利用错误消息泄露服务器未初始化的内存。
 dark-life944/cve-2025
这是 IOS 0click CVE-2025-43300 的 POC
 whs-segfault/cve-2021-39863
Adobe Acrobat Reader DC 堆缓冲区溢出(CVE-2021-39863)的漏洞利用,包含 ASLR/DEP 绕过,以及根因分析和逆向的易受攻击函数。
 karm/cve-2015-8710
Windows/Linux 复现器
 0xxa/google-poc
此仓库包含复现CVE-2025-13425的说明:我在谷歌的OSV-SCALIBR项目中发现的空指针解引用/数组越界漏洞。
 fy-poc/full-poc-cve-2025_21298
CVE-2025-21298 的完整分析,这是 Windows 中与 ole32 库相关的双重释放漏洞。
 ngtuonghung/cve-2021-3156
CVE-2021-3156的POC——sudo中的基于堆的缓冲区溢出