
 #1
用于分析RAM转储以查找正在运行的进程、网络连接和隐藏恶意软件的工具。
Kitploit 推荐
 bobikl/cve-2026-43499-t807d
Android kernel exploit research package for CVE-2026-43499, containing popsicle exploit source, embedded su payload, root bridge helper, and…
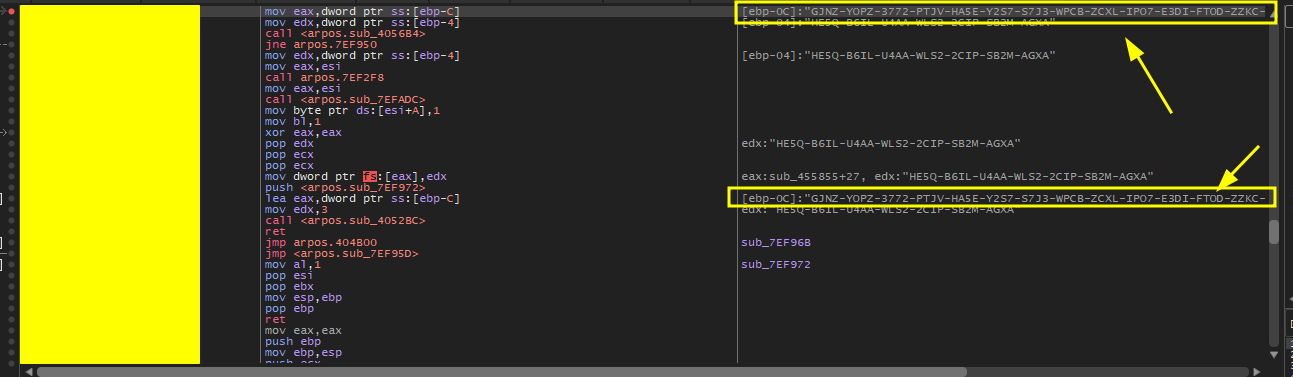 yonathanpy/cve-2025-65320
CVE-2025-65320 概念验证,演示通过调试器附加从进程内存中提取明文许可证密钥,从而在 Abacre Restaurant POS 上实现软件激活绕过。
 shcesama/cve-2023-4863-analysis
CVE-2023-4863(libwebp 堆缓冲区溢出)的教育性分析,包含蓝队检测工具、静态 WebP 扫描器、防御性 Java 验证器以及带有 Valgrind 内存分析的隔离 Docker 实验室。
 cenobyte-vincit/memdumper
滥用 macOS 调试器授权和 DYLD_INSERT_LIBRARIES 来转储或搜索正在运行进程的内存,同时将 EDR 归因转移到已签名的辅助二进制文件。
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
针对 RedLine Stealer 的逆向工程分析,这是一个基于 .NET 的信息窃取程序,使用 C2 域名(198.46.86.63、tempuri.org),绕过 Windows Defender,并提取 7200 KB 的载荷。
 crackercat/cve-2021-44852
在 Biostar RACING GT Evo 2.1.1905.1700 的 BS_RCIO64.sys 中发现了一个问题。低完整性进程可以打开该驱动的设备对象并发送 IOCTL,以读取或写入任意物理内存位置(或调用任意地址),从而导致任意代码执行。这与 0x226040、0x226044 和…
 vardhan0257/upb-any-recursion-audit
Audit harness testing whether the CVE-2026-0994 Any-unwrapping recursion bug class affects upb's C core in Ruby and PHP protobuf bindings, with…
 gmikisilva/cve-2024-33901-proofofconcept
演示 KeePassXC 2.7.7 版本中漏洞 CVE-2024-33901 的简短程序
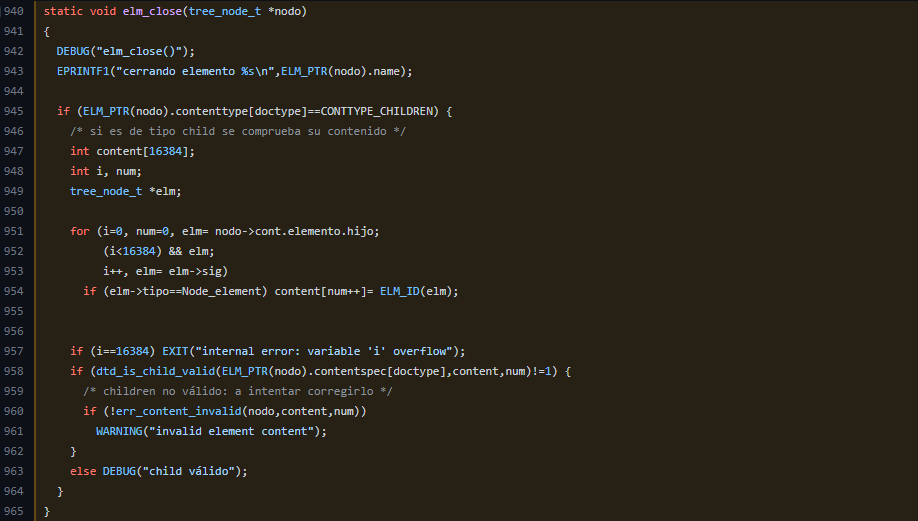 desmondsanctity/cve-2022-44311
html2xhtml 中的越界读取:CVE-2022-44311
 sprushed/cve-2022-30292
CVE-2022-30292 的技术文档与分析,这是 Squirrel 3.2 中的一个基于堆的缓冲区溢出漏洞,可通过精心构造的字节码或源文件导致拒绝服务、沙箱逃逸及任意代码执行。
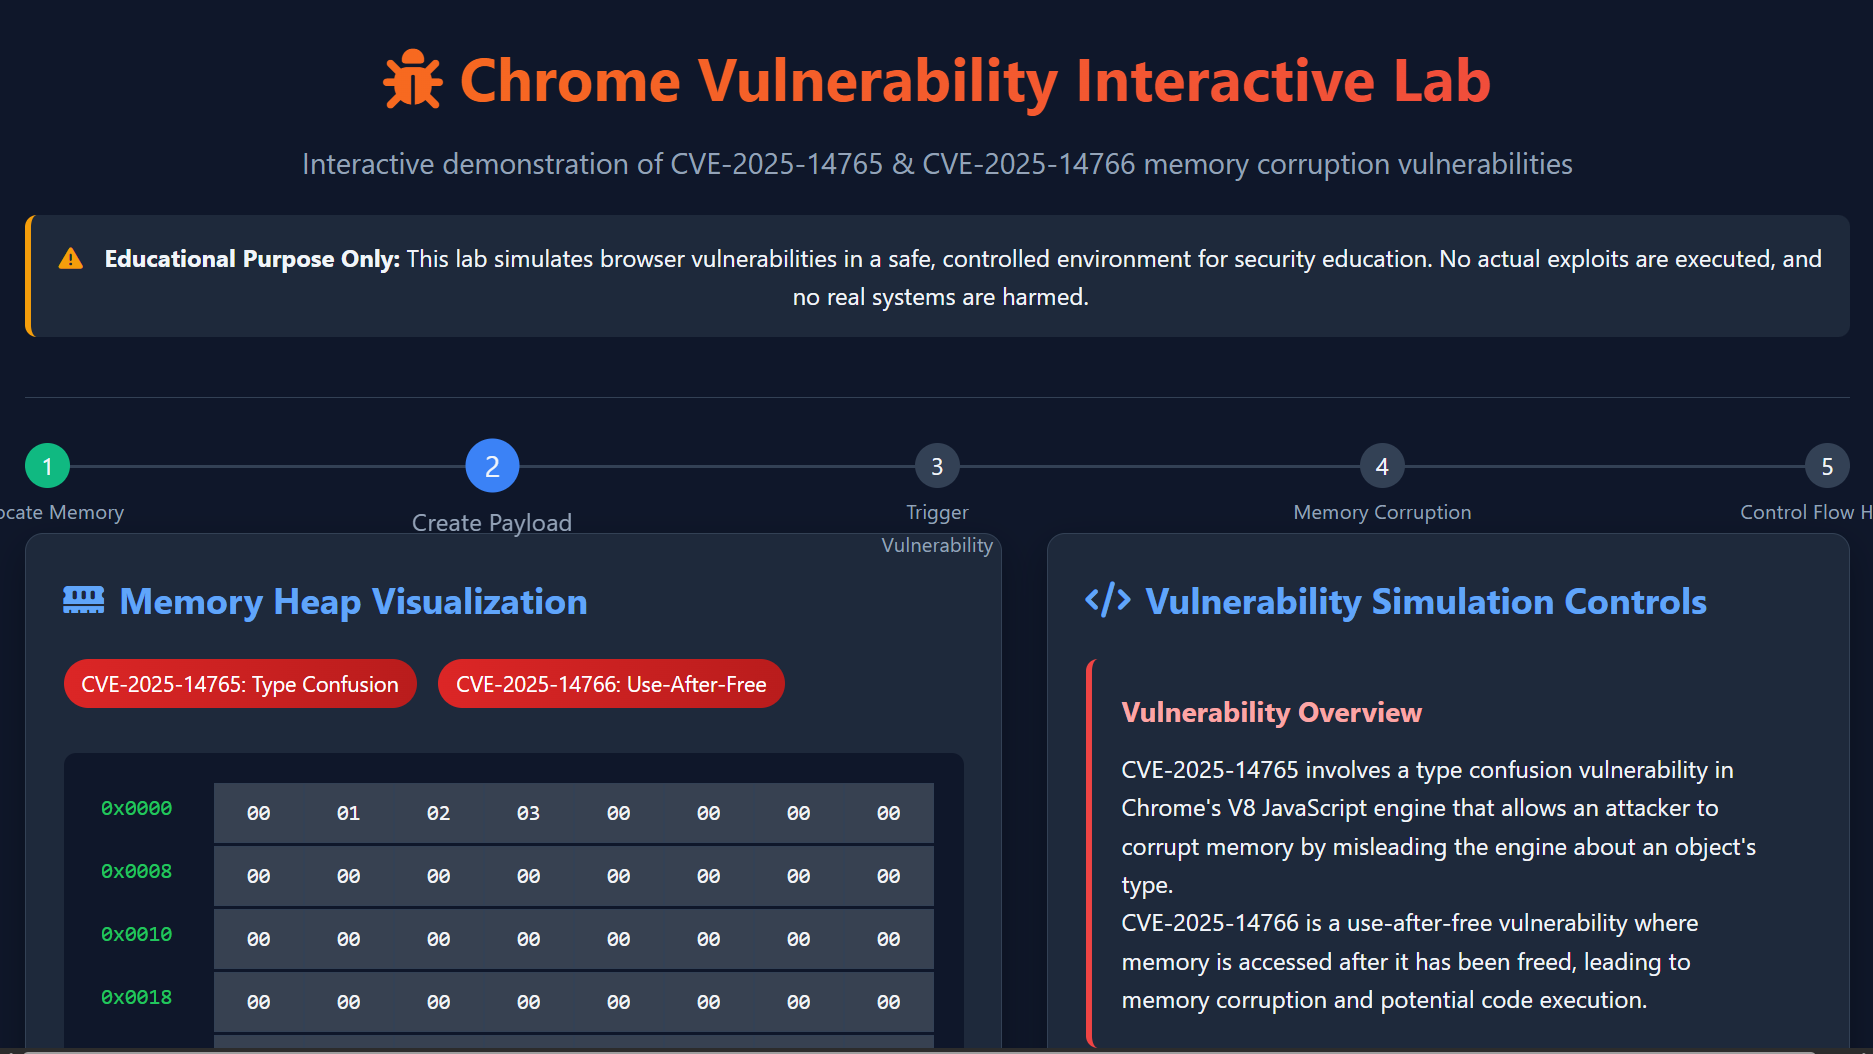 infosecantara/cve-2025-14765-and-cve-2025-14766
交互式浏览器实验室,模拟Chrome内存损坏漏洞(CVE-2025-14765/14766),用于安全培训,具有实时内存可视化和有效载荷构建功能。
 ppwwiinn/cve-2026-2763-poc
CVE-2026-2763 的概念验证漏洞利用程序,针对 Mozilla JavaScript 引擎中的释放后使用(use-after-free)漏洞,演示了受约束的 1 位写入原语,进而导致越界读写。
 alexcyberx/cve-2025-14847_expolit
CVE-2025-14847 的漏洞利用工具,该漏洞为 MongoDB 内存泄露漏洞,支持多线程从易受攻击的实例中提取敏感数据和机密信息。
 k0n9-log/cve-2023-6931
CVE-2023-6931 内核崩溃 PoC
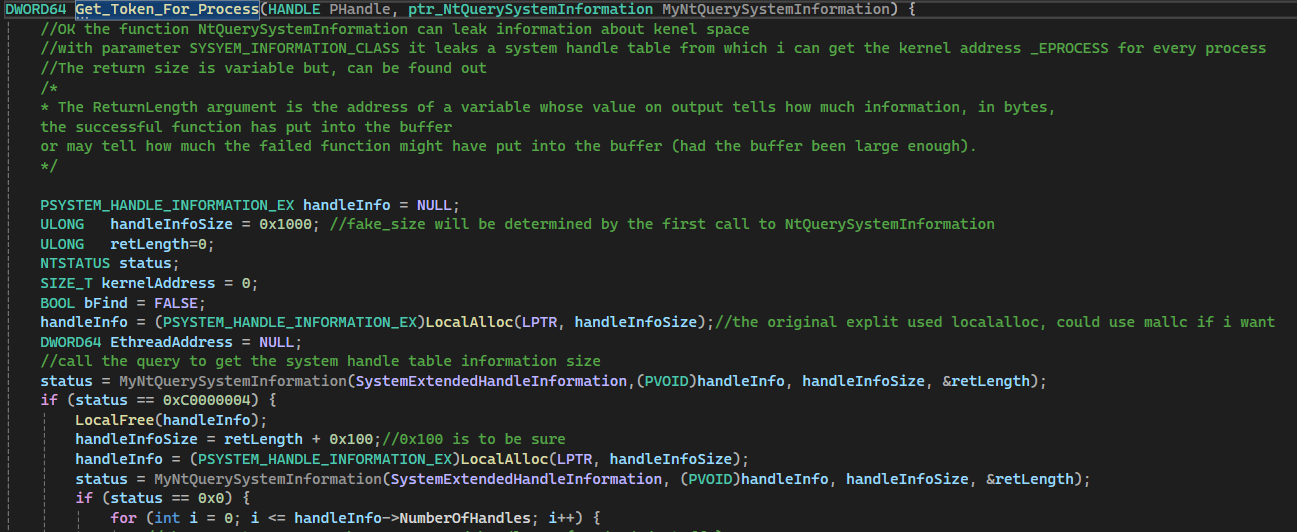 emilc3978/cve-2022-37969poc
关于 CVE-2022-37969 的教程,重点在于内核利用的方法论,而非该CVE的内部原因。
 lsw29475/cve-2020-17057
针对CVE-2020-17057的Windows内核漏洞利用,使用带有悬空数据指针的调色板对象,旨在绕过类型隔离以实现权限提升。
 sho-luv/mongobleed
CVE-2025-14847 (MongoBleed) 扫描器与利用工具。通过 zlib 解压缩实现未认证的 MongoDB 堆内存泄漏。包含检测、内存提取、凭据解析、CIDR/批量扫描、Nuclei 模板以及 CTF 实验室。
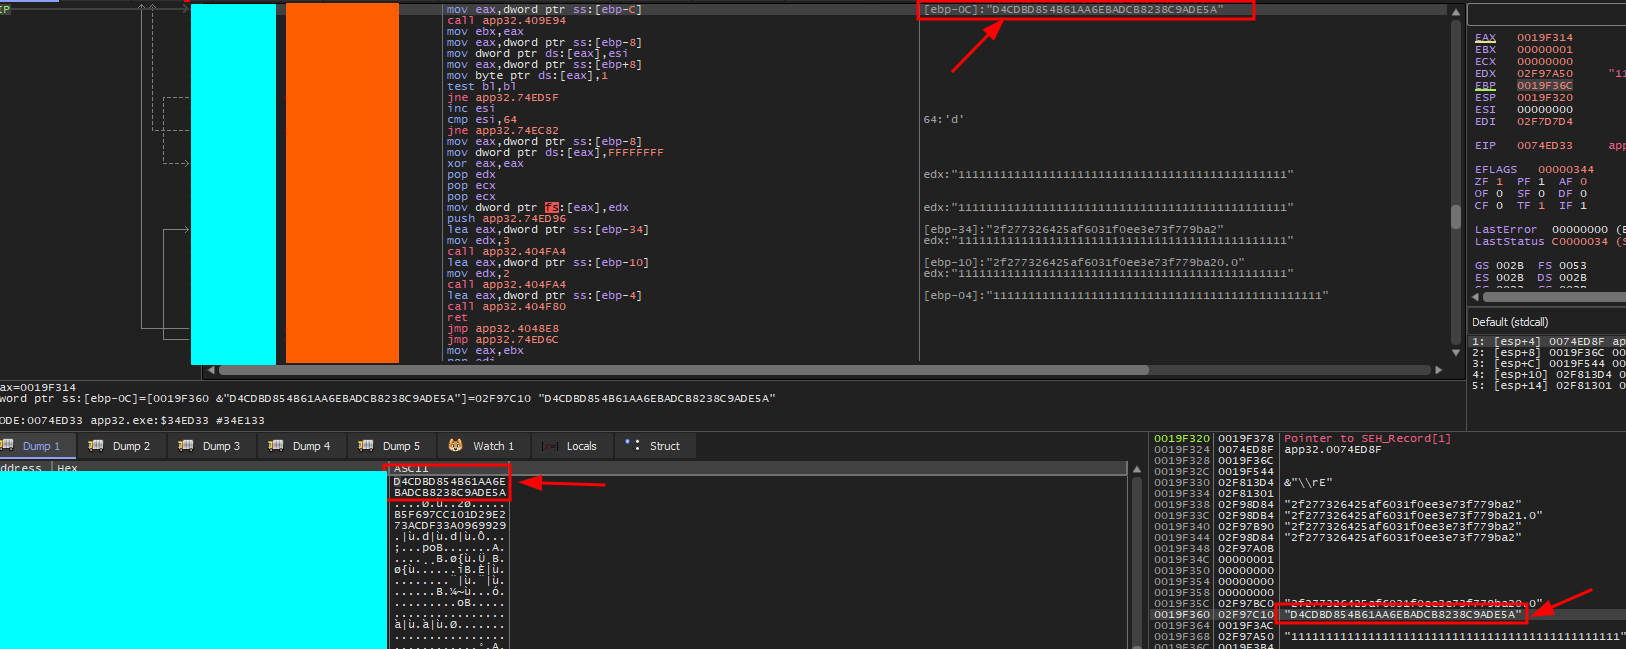 smarttfoxx/cve-2025-60791
Easywork Enterprise 2.1.3.354 存在内存中明文存储敏感信息的漏洞。该应用程序在激活尝试失败后,会将有效的设备绑定许可证密钥留在进程内存中。








