#1
 nanabingies/cve-2018-19321
CVE-2018-19321
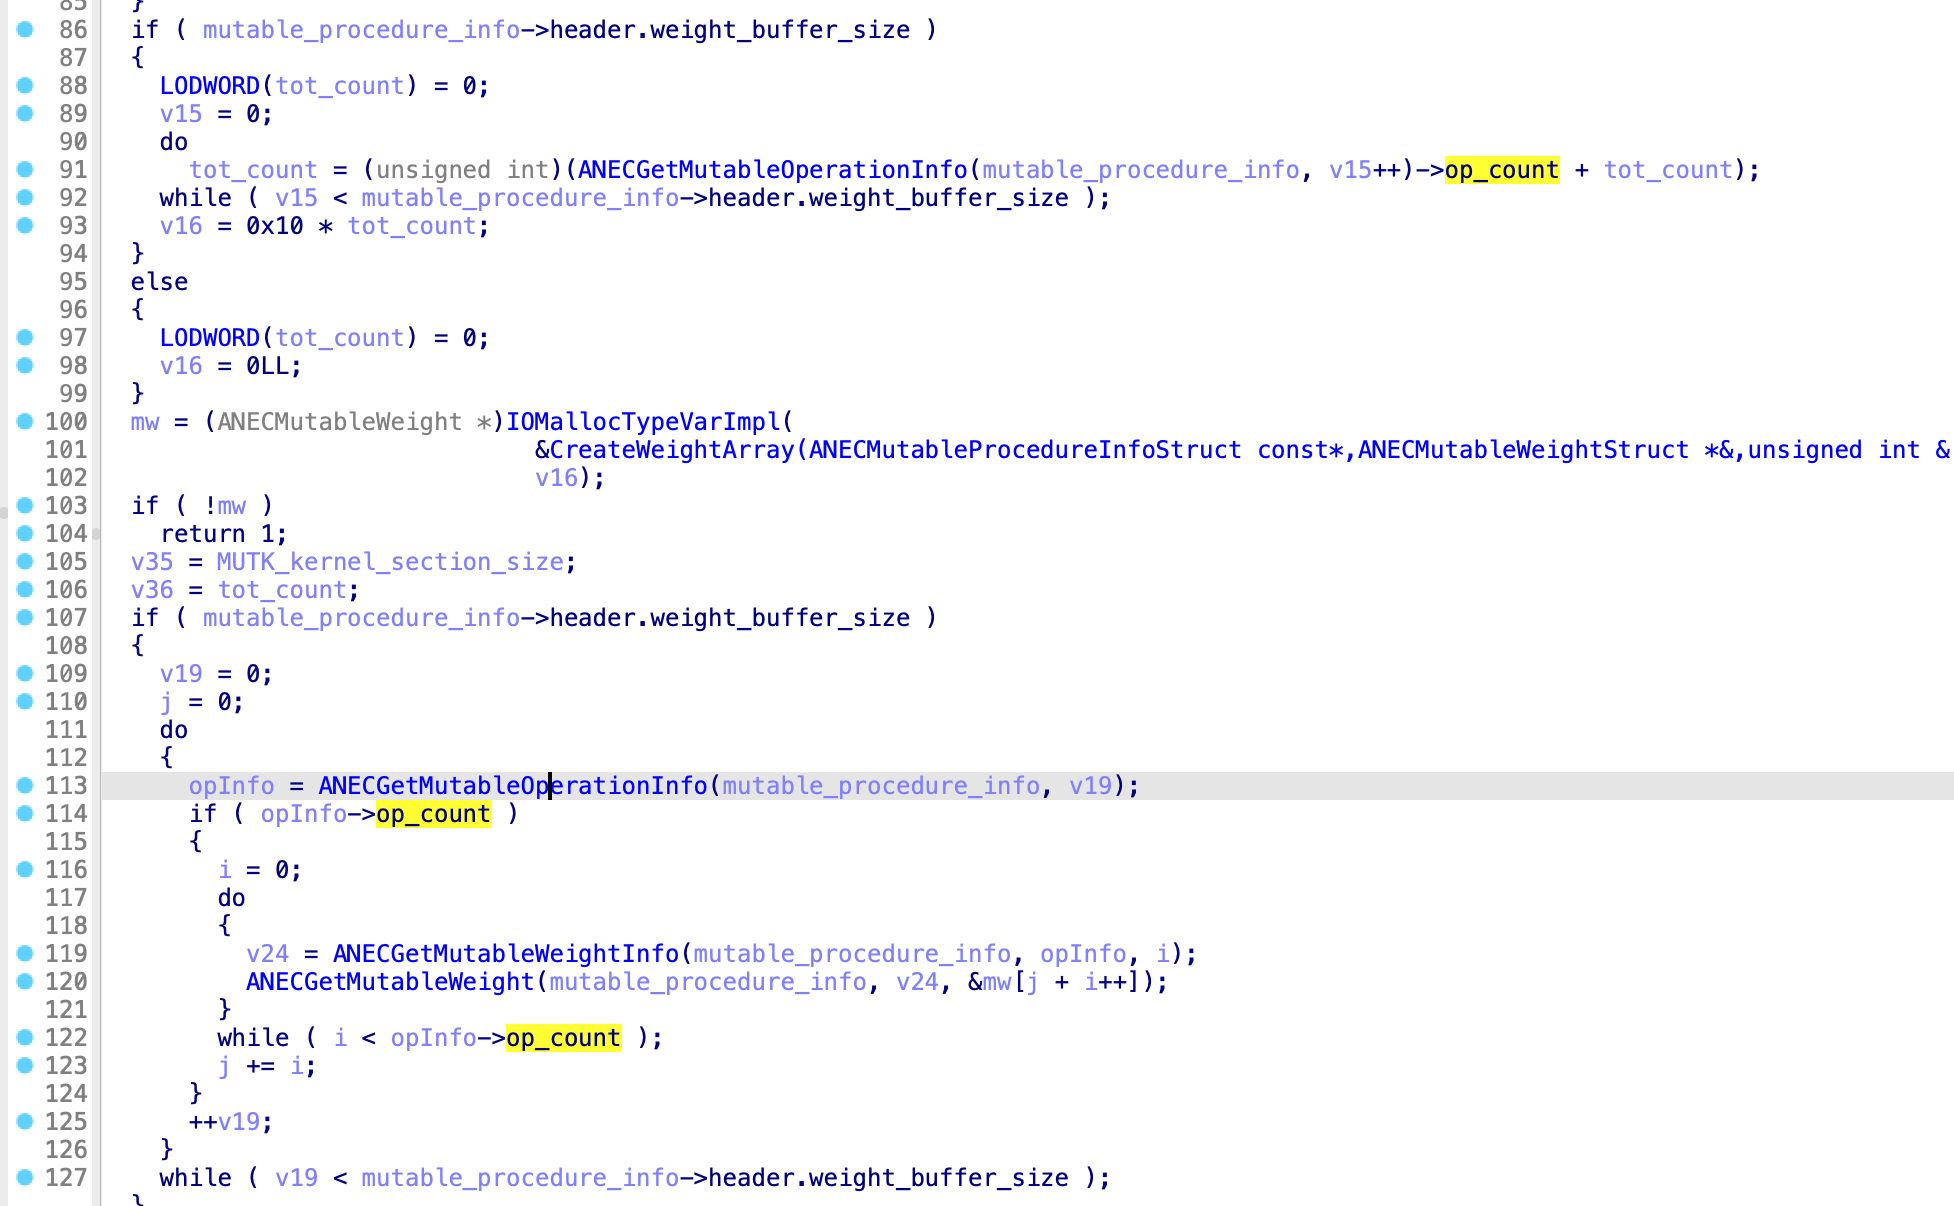 ox1111/cve-2022-32932
CVE-2022-32932的技术分析与概念验证,这是Apple ANE内核驱动程序中的一个双重获取(double fetch)漏洞,可通过共享内存操作导致越界写入。
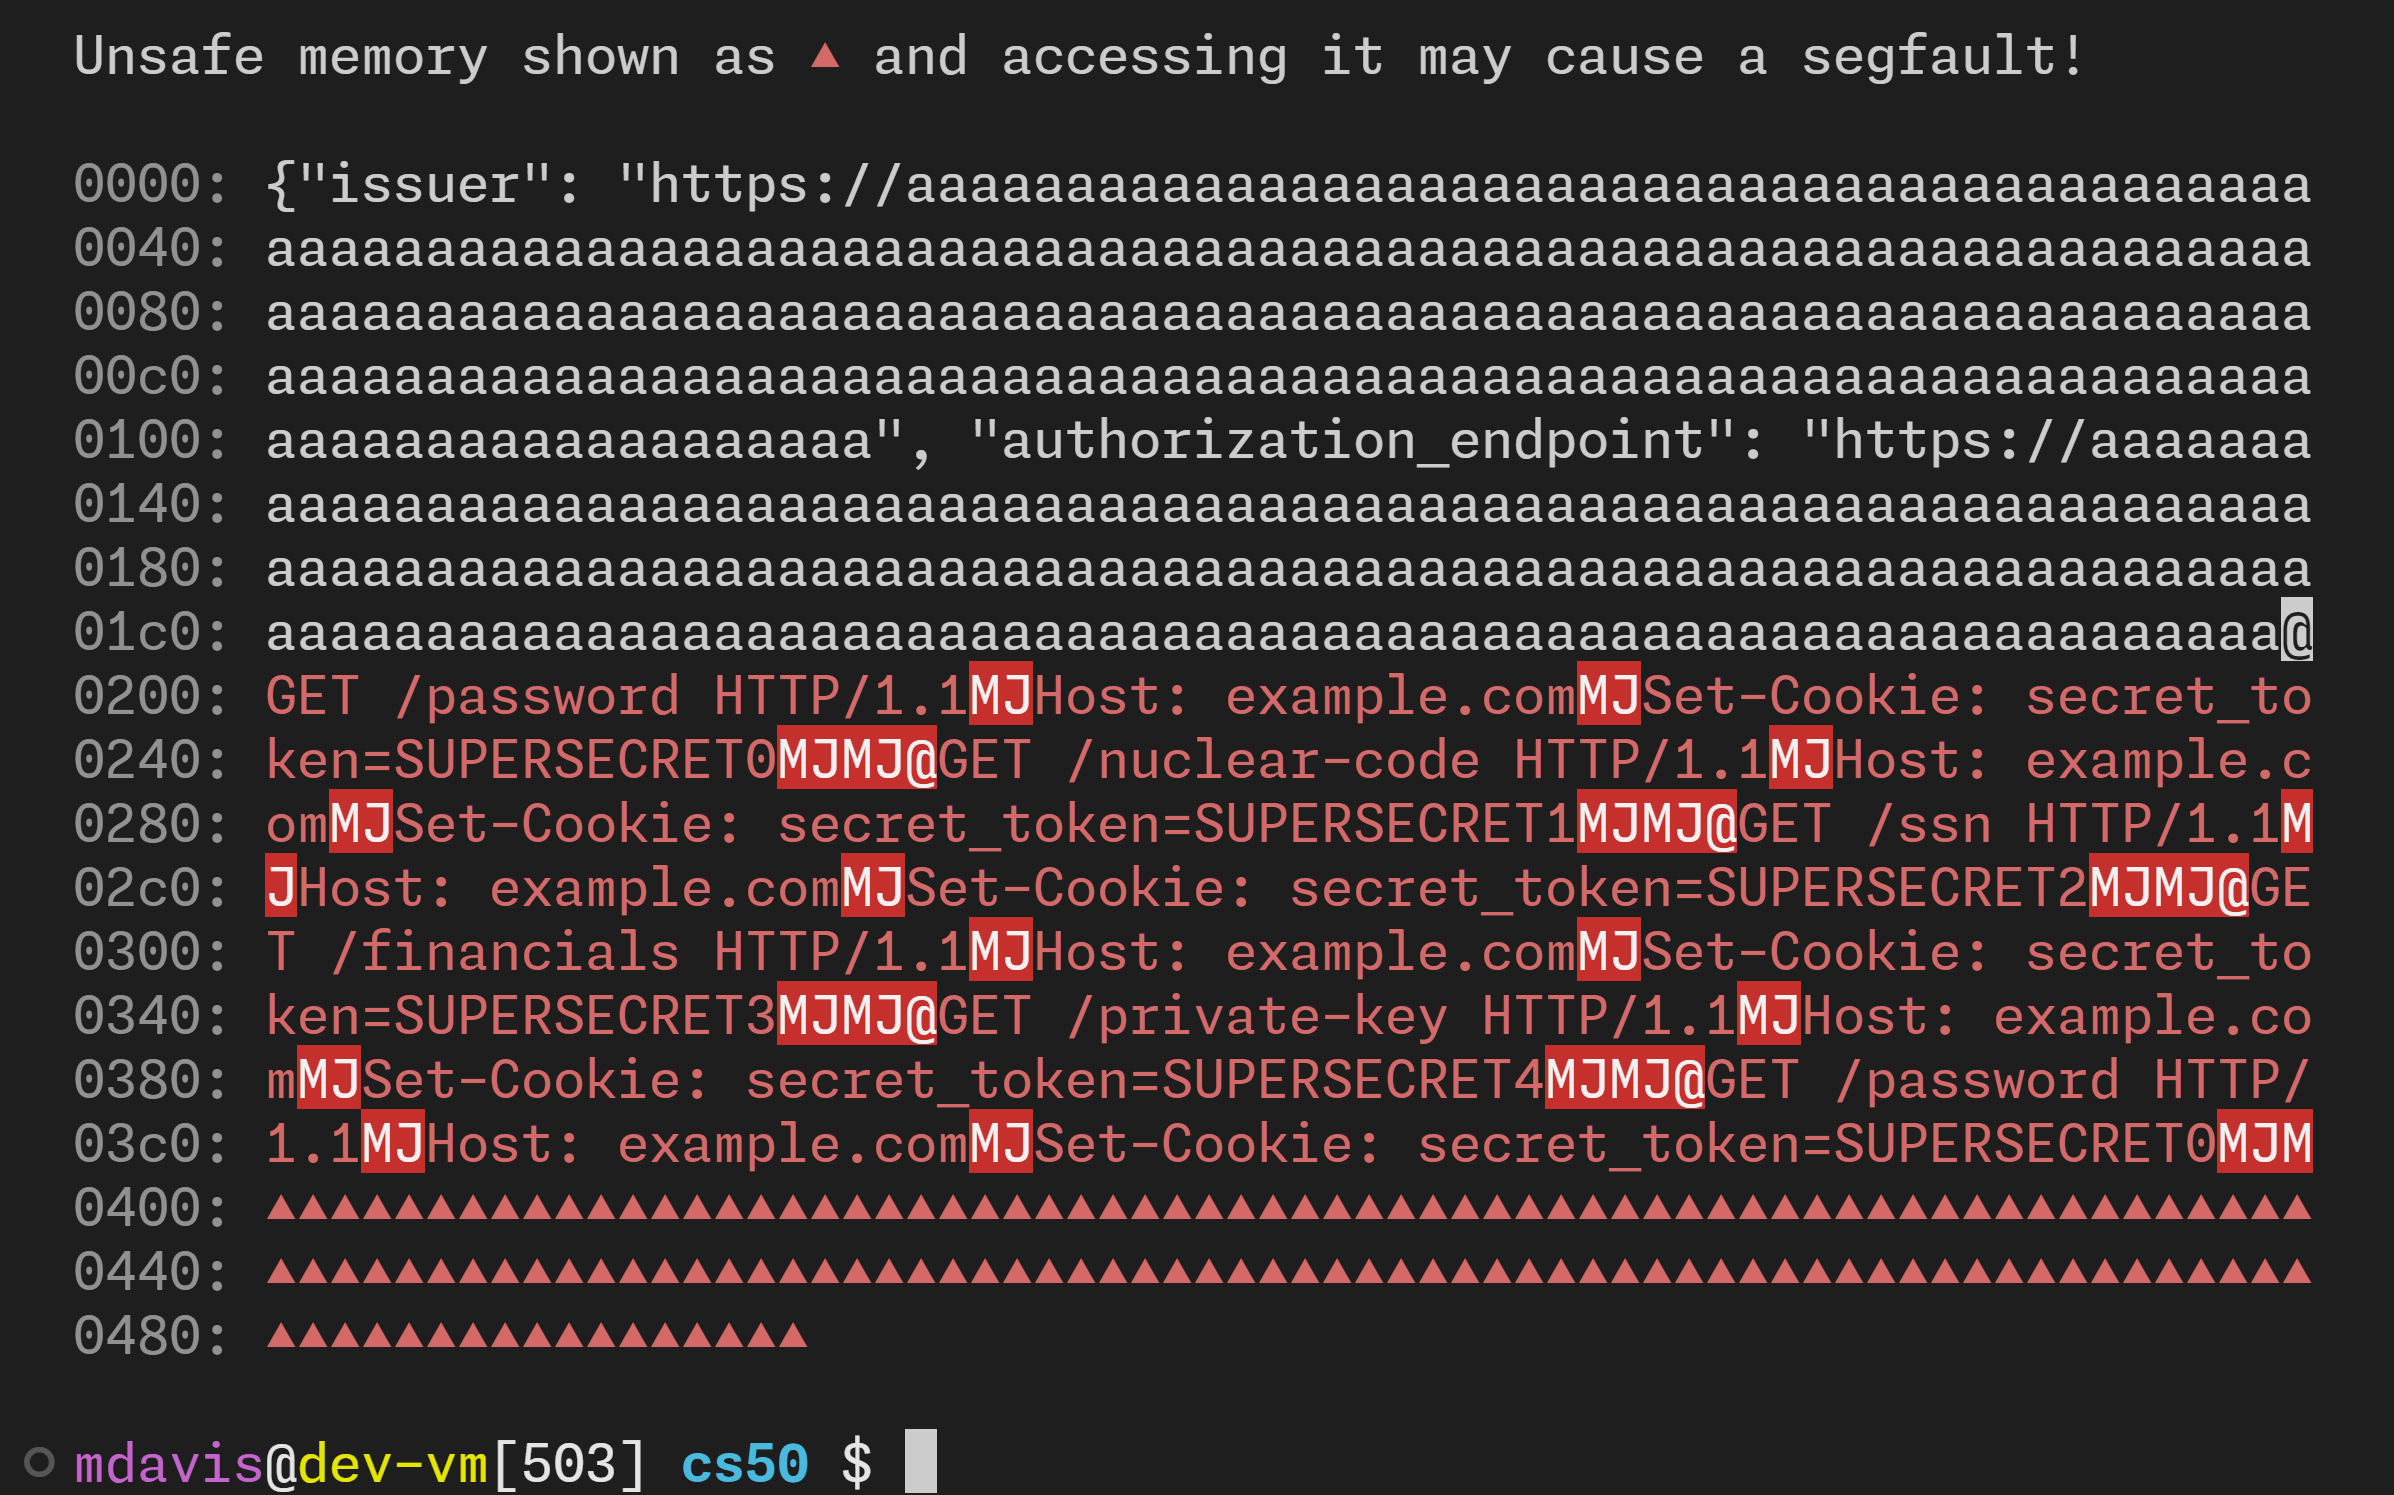 morganwdavis/overread
模拟 CVE-2023-4966 Citrix Bleed 越界读取错误
 gmh5225/memory-relocalloc
一个C语言概念验证,用于定位已映射DLL的.reloc节中的代码洞穴,以分配并执行小型shellcode,从而替代典型的内存分配调用。
 somisomair/cve-2026-43655-applem2scalercscdriver-uaf
CVE-2026-43655 AppleM2ScalerCSCDriver 释放后使用漏洞的公开披露
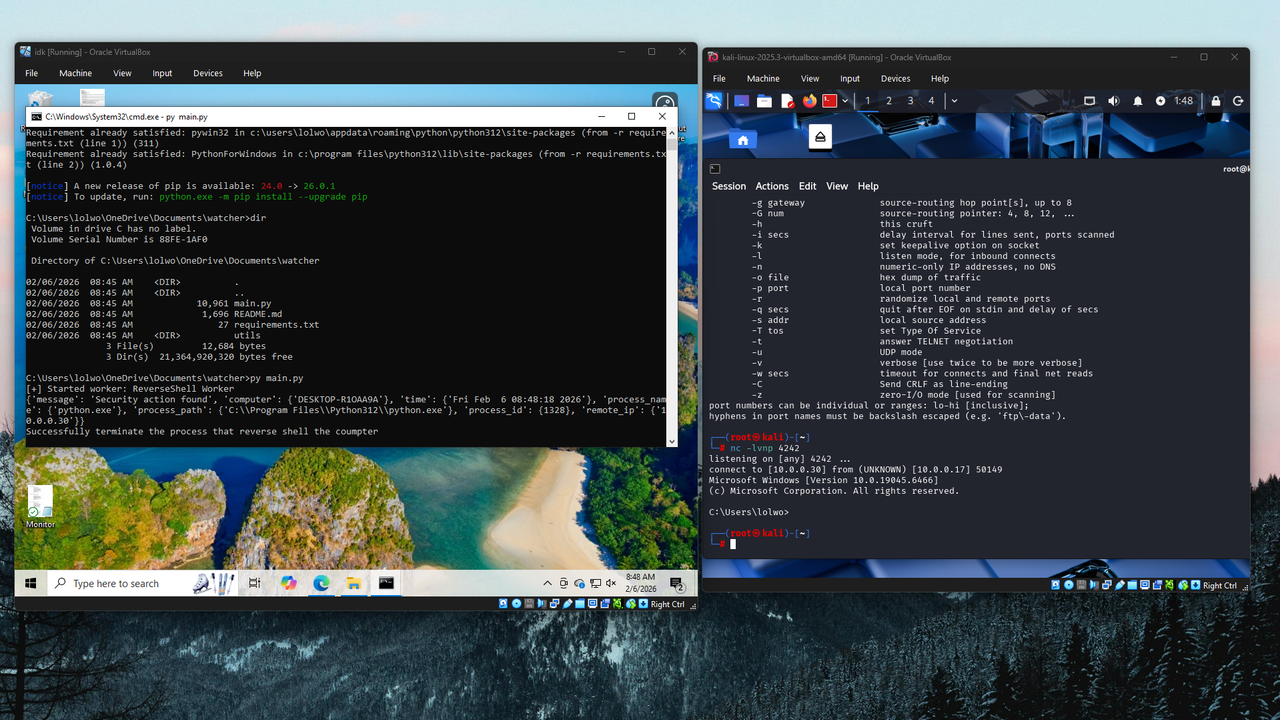 themoonsir/watcher
检测反向 shell 并在尝试 shell 之前将其终止。
 amperclock/cve-2023-32784-kdbxpassdmp
从 Keepass 内存转储中检索主密码,并采用暴力破解提示。
 nestle19/cve-2019-2215
Android 内核针对 CVE-2019-2215 的漏洞利用,该漏洞是 Binder 驱动中的释放后使用(use-after-free),可通过内存破坏和凭据修补在易受攻击的 ARM64 设备上实现权限提升至 root。
 kpatsakis/cve-2026-36834
可复现的 CVE-2026-36834 概念验证,演示 LibRaw 的 Panasonic RW2 解码器中的越界数组读取,附带变异脚本和基于消毒器的崩溃复现。
 adilkurtulmus/linux-copy-fail-cve-2026-31431
CVE-2026-31431(Copy-Fail)的概念验证漏洞利用程序,该漏洞是 Linux 内核中 AF_ALG 与 splice() 的缺陷,可实现页缓存投毒和本地权限提升。包含分析、实验室结果和检测脚本。
 kkaanozturk/hyperos-directory-traversal-analysis
小米HyperOS AVCodec媒体框架中的Use-After-Free(CVE-2025-21082)漏洞的深度分析、Rust模拟和交互式Web面板。
 harbingerse7en/cve-2024-20154
技术分析文章,剖析 CVE-2024-20154——MediaTek MT6769 NB-IoT 基带固件中的栈缓冲区溢出漏洞,涵盖逆向工程与利用链。
 uname1able/cve-2025-21333
用于CVE-2025-21333的概念验证漏洞利用程序,Hyper-V的vkrnlintvsp.sys中存在基于堆的缓冲区溢出,通过I/O Ring和令牌替换导致本地权限提升。
 jaf0rk/cve-2026-5281
CVE-2026-5281 的概念验证漏洞利用程序,针对 Chromium 的 Dawn WebGPU 实现中的堆释放后使用(heap-use-after-free)漏洞,附带 ASAN 日志和构建配置。
 ngtuonghung/cve-2022-27666
针对 Linux 内核 IPsec ESP6 实现中 CVE-2022-27666 的堆缓冲区溢出漏洞利用。包含内核构建、带 GDB 存根的调试设置,以及针对 5.13.19 版本的利用步骤。
 nhh9905/cve-2023-36802
旧 CVE,但泄露一切的新方式。
 0linear/cve-2026-62958
CVE-2026-62958 的概念验证:构造一个畸形的 ELF 文件,以触发 Libriscv 中的越界读取,并通过 SIGSEGV 使沙箱崩溃。