
 #1
用于分析RAM转储以查找正在运行的进程、网络连接和隐藏恶意软件的工具。
Kitploit 推荐

 structio-labs/n0xis
Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…
 r3n3r0/cve-2026-0006-step-2
研究包,演示通过 CVE-2026-0006 APV 解码器堆溢出在 Android media.swcodec 中实现的泄漏辅助 ROP 链,包含载荷生成器和 tombstone 证据。
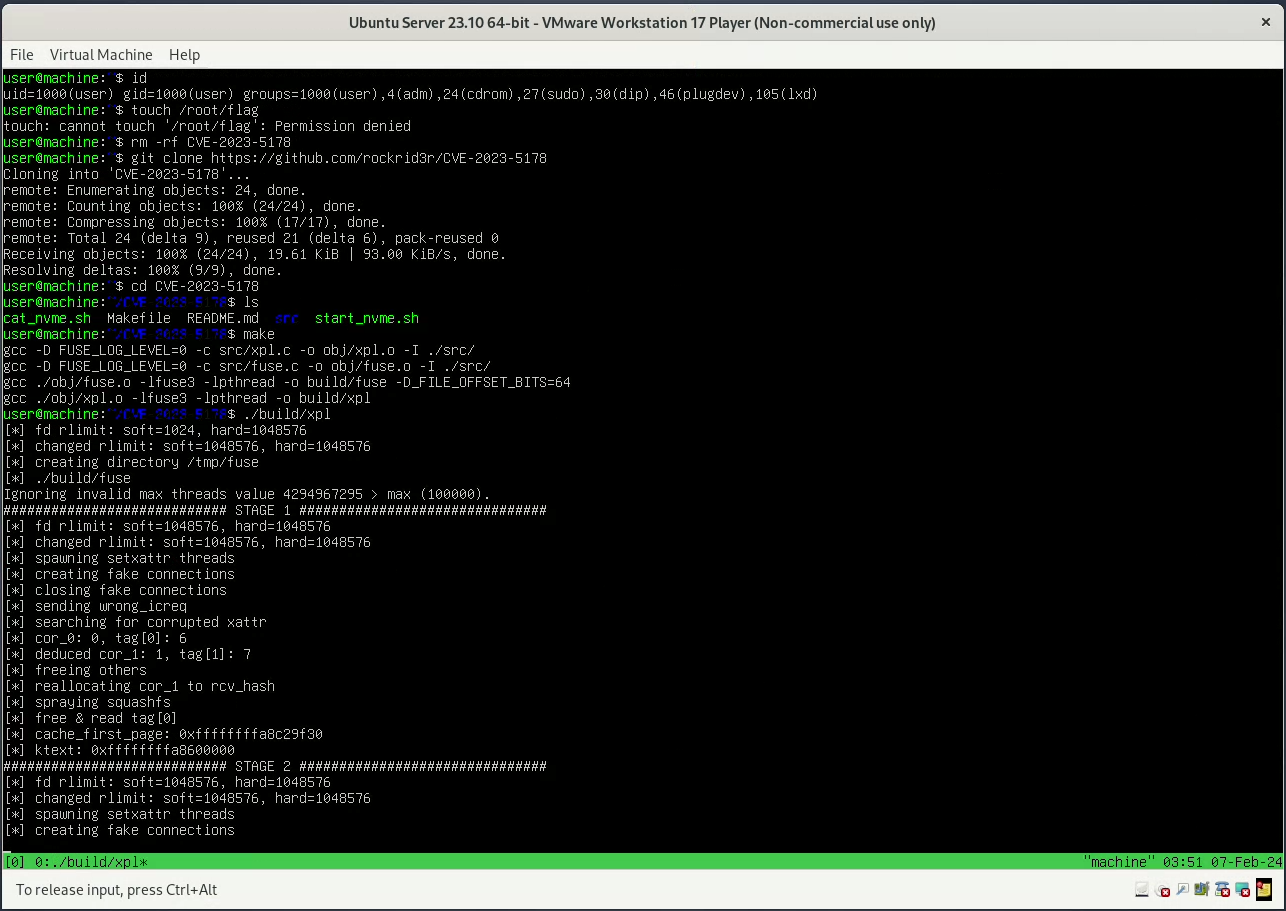 rockrid3r/cve-2023-5178
CVE-2023-5178 的漏洞利用程序
 abraxas/sqlite-rtree-rowid0
SQLite 3.53.4 - 高危 - 本地 - UAF - rtree last_insert_rowid 0 节点哈希
 abraxas/sqlite-session-ncol
SQLite 3.53.4 - 高危 - 本地 - 堆越界写入 - 会话变更集同名 nCol 增长
 abraxas/vbox-hgcm-ssm-cparms
VirtualBox 7.2.20 - 高危 - 本地 - 堆溢出 - HGCM SSM cParms 回绕
 x3ero0/android712-blueborne
安卓 Blueborne 远程代码执行 CVE-2017-0781
 bedazzlinghex/memory-analysis
包含用于在内存中执行恶意软件和取证分析的工具
 adamkadaban/cve-2024-30085
针对 CVE-2024-30085 的概念验证漏洞利用程序,这是 Windows CLDLFT 驱动程序中的堆缓冲区溢出,导致 Windows 11 23H2 上的本地权限提升。
 freax13/cve-2024-21978-poc
针对AMD SEV-SNP固件漏洞CVE-2024-21978的利用程序,通过上下文页的内存损坏实现任意客户机内存的解密。
 kuzeyardabulut/cve-2024-1065
CVE-2024-1065的概念验证利用,演示通过ARM Mali GPU内核驱动程序中的释放后使用进行页缓存利用,无需修改磁盘即可实现以root身份任意代码执行。
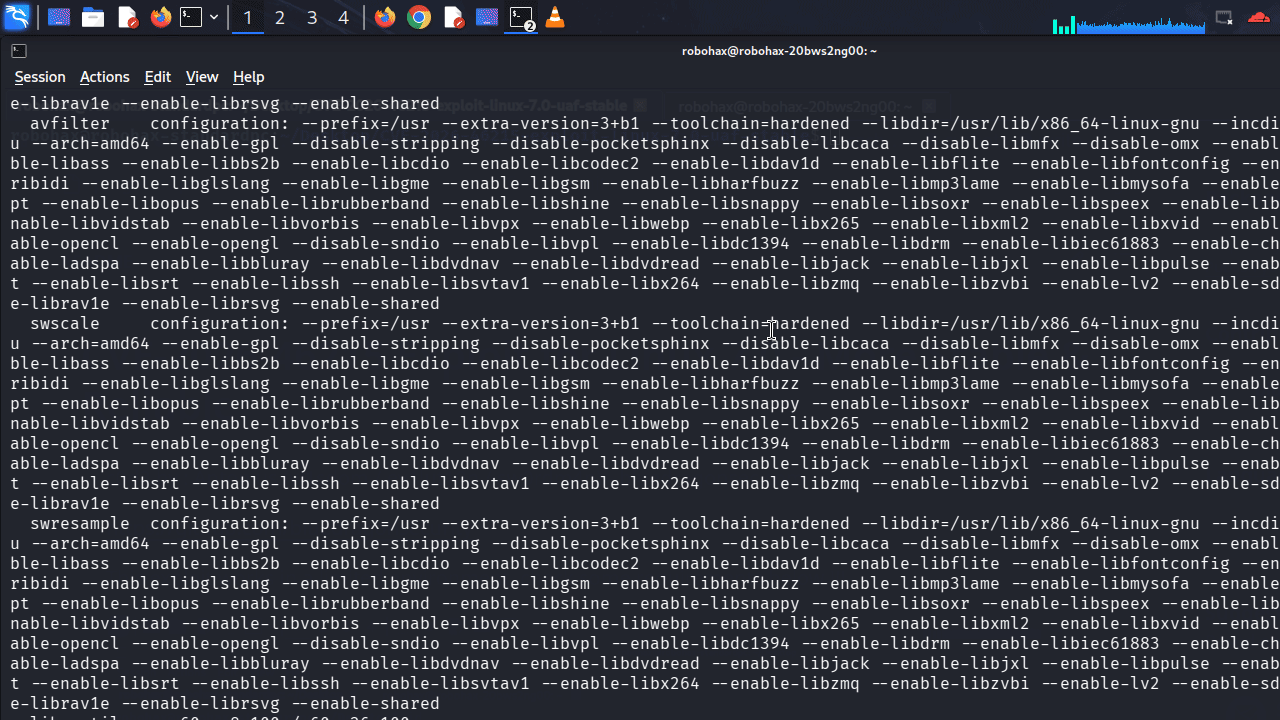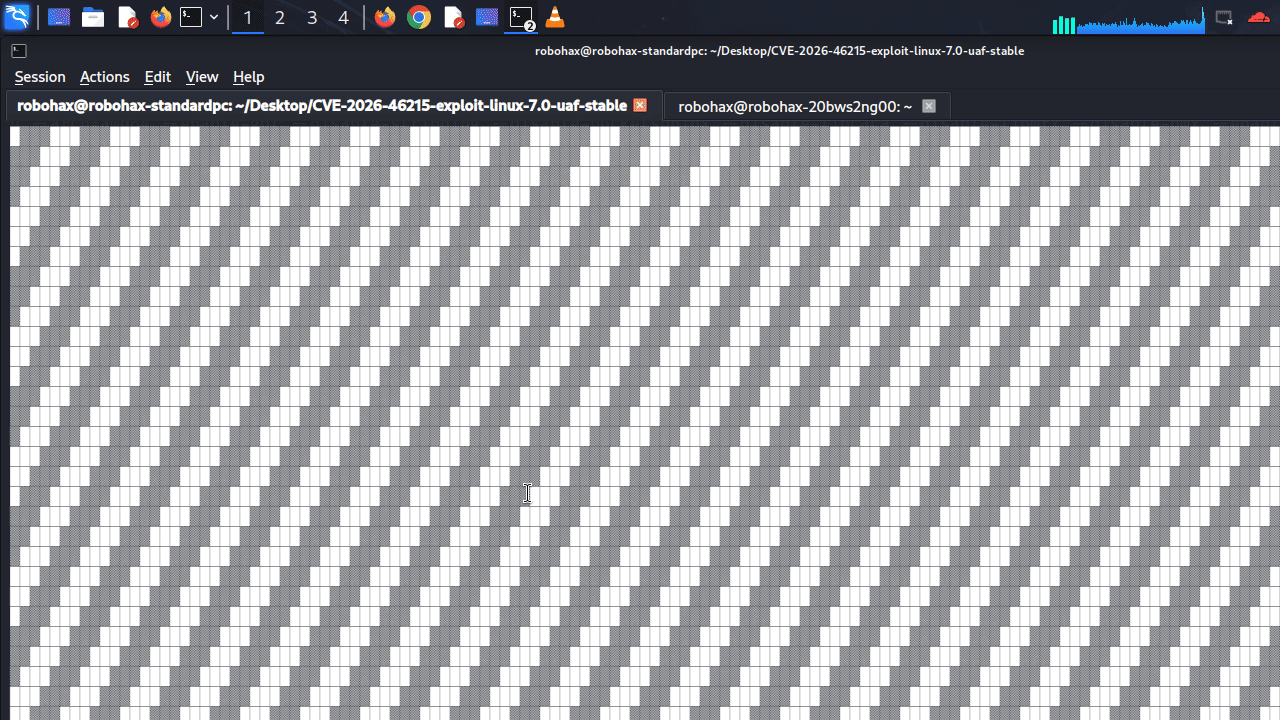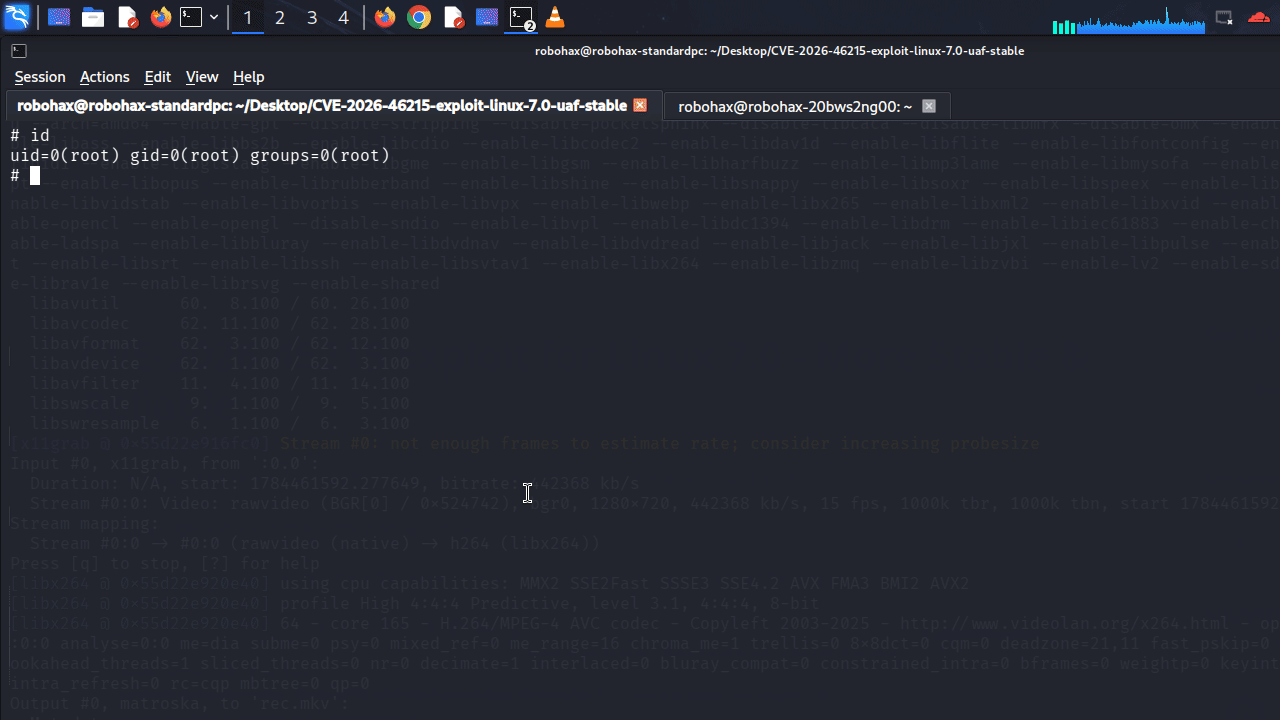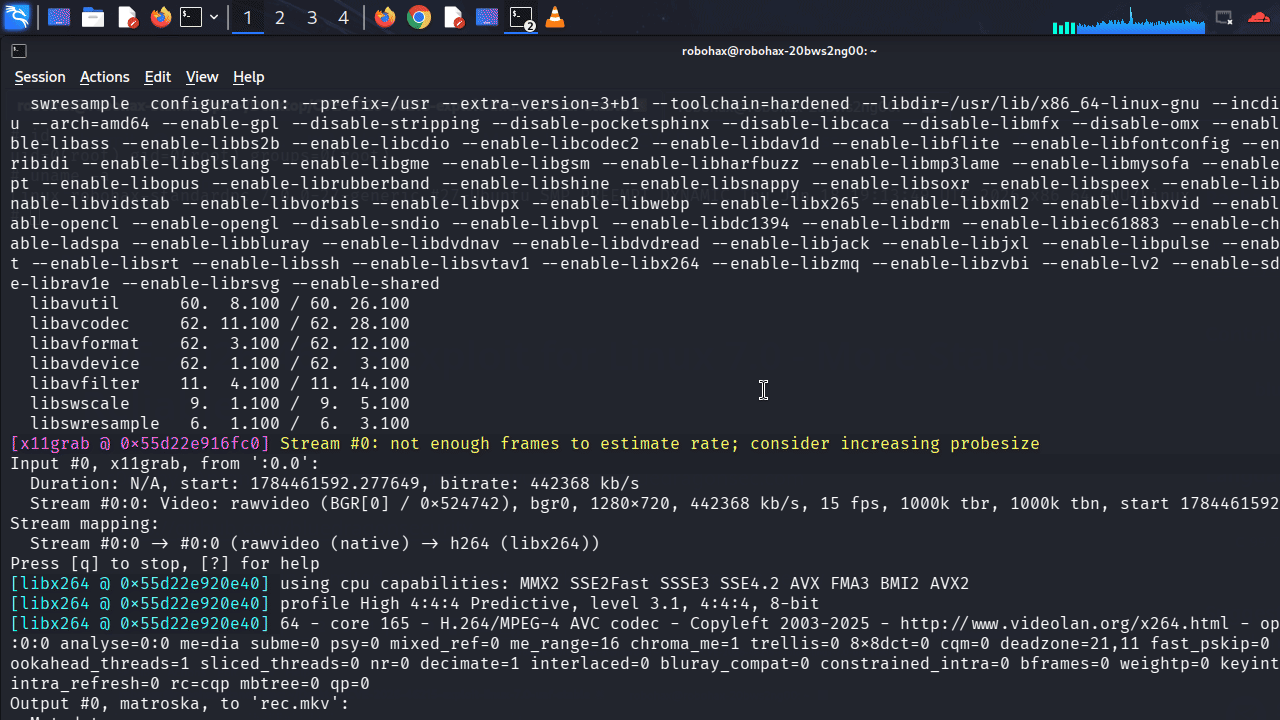 bluedragonsecurity/cve-2026-46215-exploit-linux-7.0-uaf-stable
CVE-2026-46215 DRM GEM UAF Exploit for Linux 7.0 - 针对 Linux 内核 7 释放后使用(use-after-free)漏洞的首个可运行 PoC - 作者:Antonius(sw0rdm4n、w1sdom、ev1lut10n)
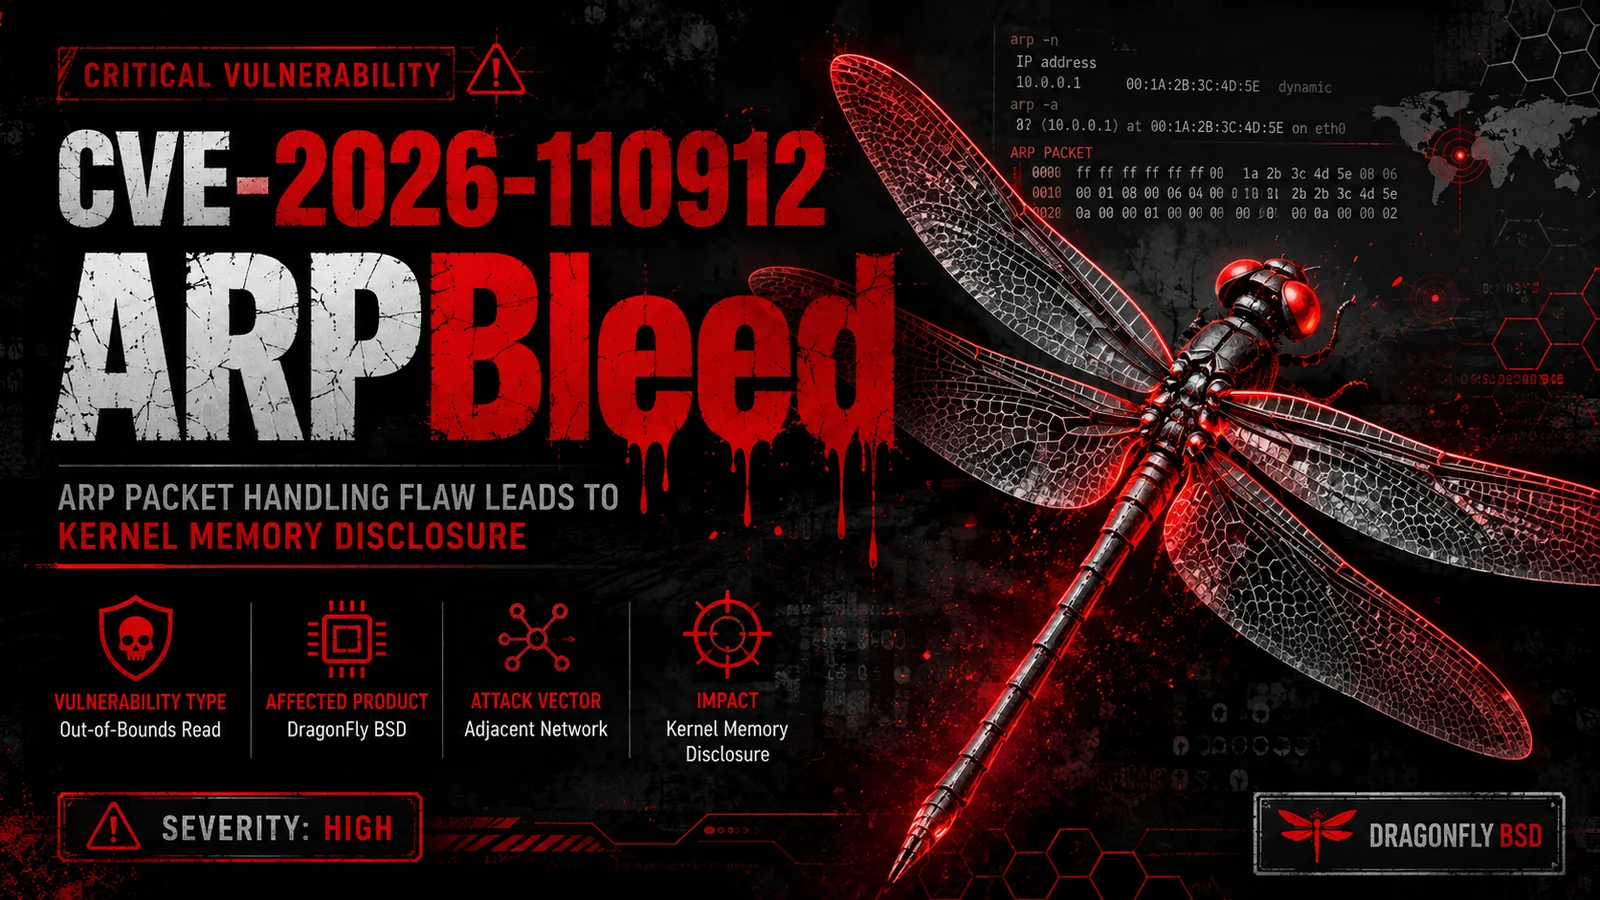 0xblackash/cve-2026-110912
针对 CVE-2026-110912(ARPBleed)的 Python/scapy 概念验证,该漏洞是 DragonFly BSD 中 ARP ar_hln/ar_pln 越界读取,会泄露内核堆和栈内存。
 the-maxu/cve-2025-24201-webkit-vulnerability-detector-poc-
CVE-2025-24201 WebKit 漏洞检测器(PoC)
 tare05/intel-cve-2015-2291
CVE-2015-2291 的 PoC 漏洞利用
 pwntoday/cve-2025-43300
CVE-2025-43300:iOS/macOS DNG 图像处理内存损坏
 benschlueter/cve-2021-33624
针对 CVE-2021-33624 的概念验证
 hoangprod/cve-2021-31956-poc
针对 CVE-2021-31956 的概念验证漏洞利用程序,该漏洞是 Windows 内核 NTFS 权限提升漏洞。演示了包括 WNF 滥用和令牌窃取在内的利用技术,以实现权限提升。








