
 #1
 mein-0/gvcidrv64
针对技嘉 GVCIDrv64.sys 内核驱动程序的漏洞利用概念验证,通过任意物理内存和 I/O 端口读写实现本地权限提升。
 withsecurelabs/volatility-plugins
Volatility 内存取证插件,包括检测 Gargoyle 内存扫描规避技术。
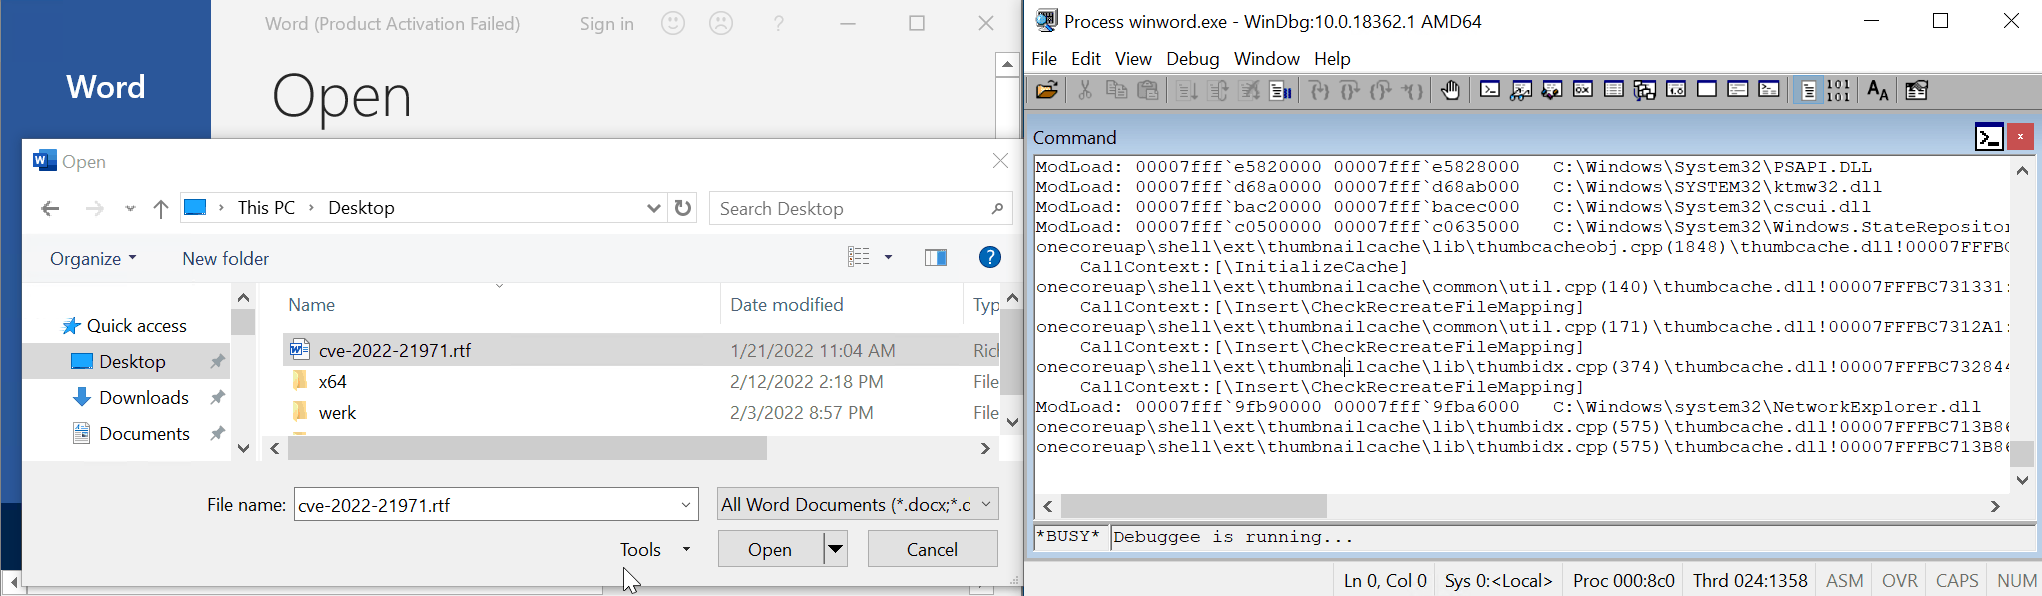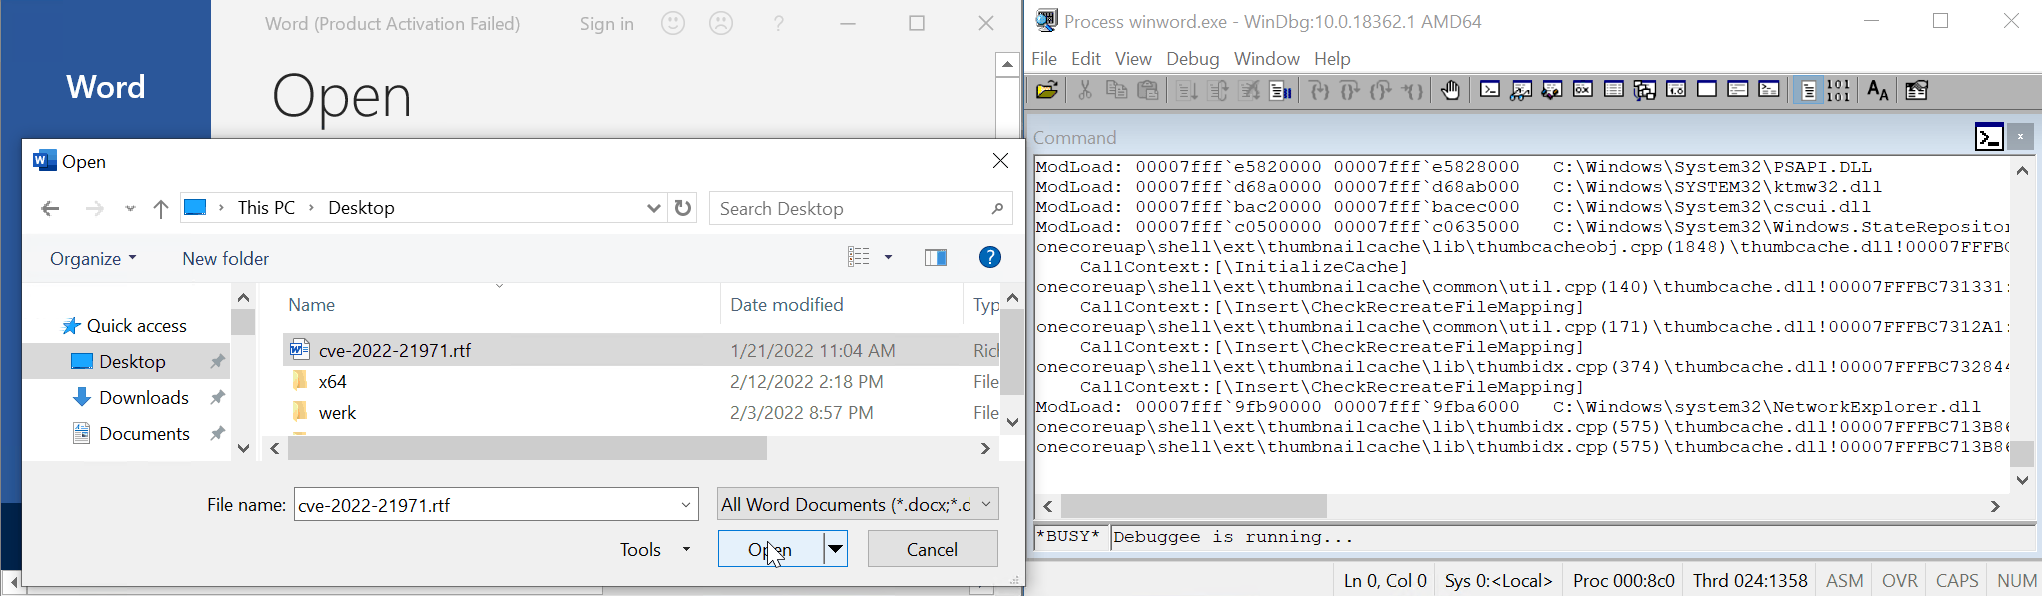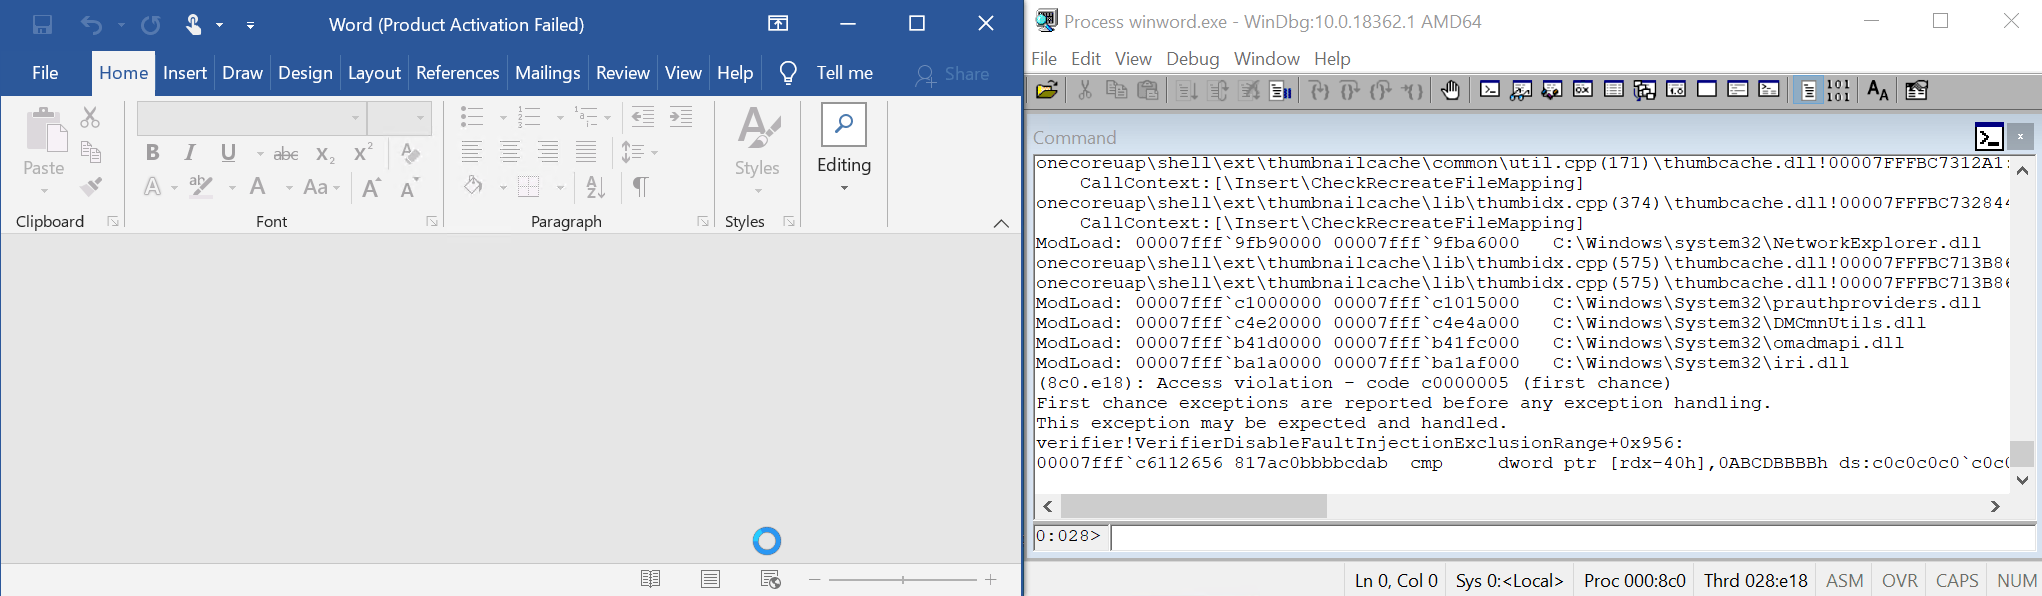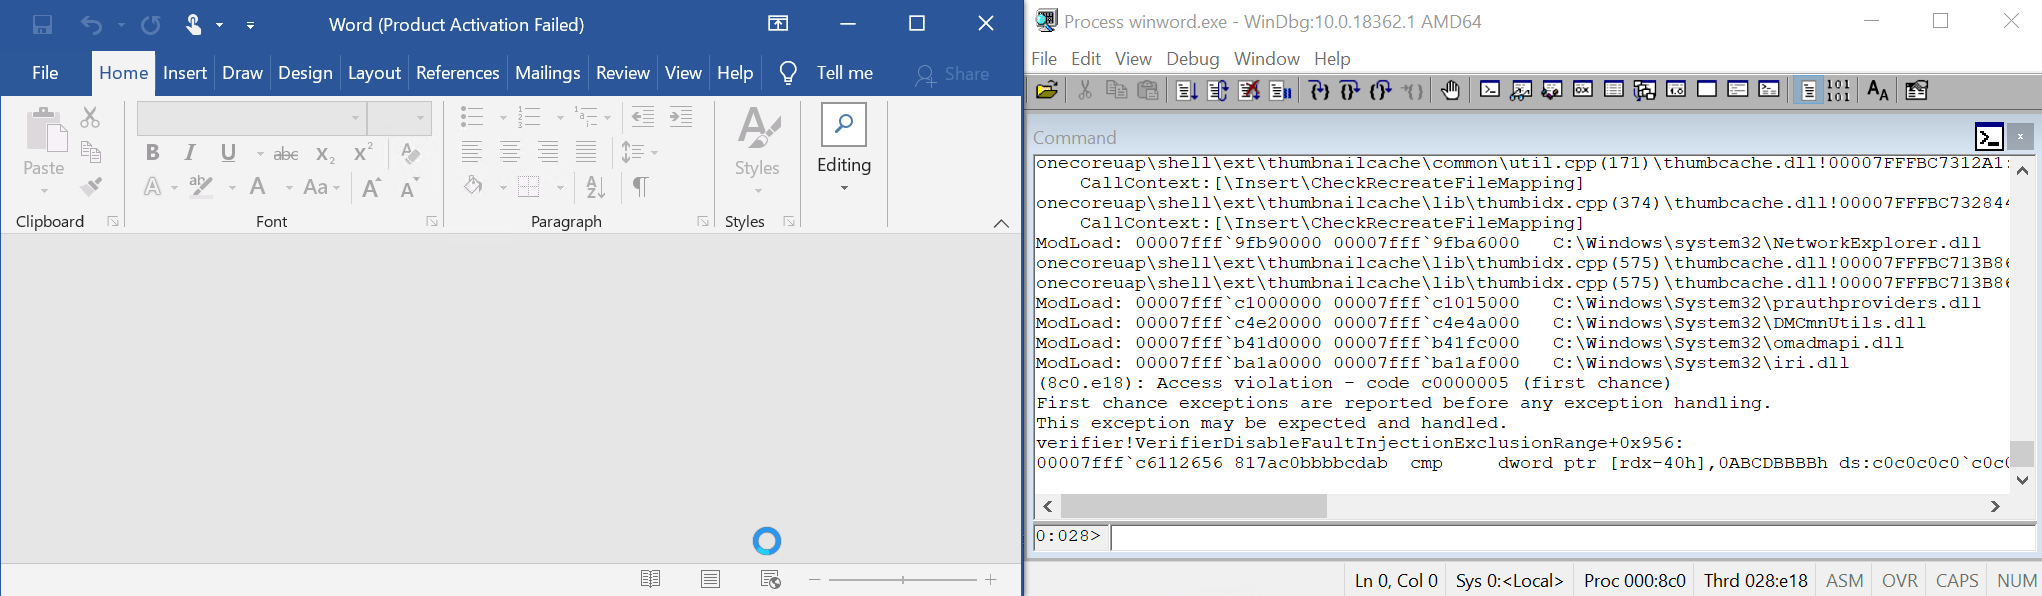 malwareman007/cve-2022-21971
CVE-2022-21971 的 POC
 maherazzouzi/cve-2024-26817-amdkfd
AMD KFD 中可能导致堆溢出的潜在整数溢出。
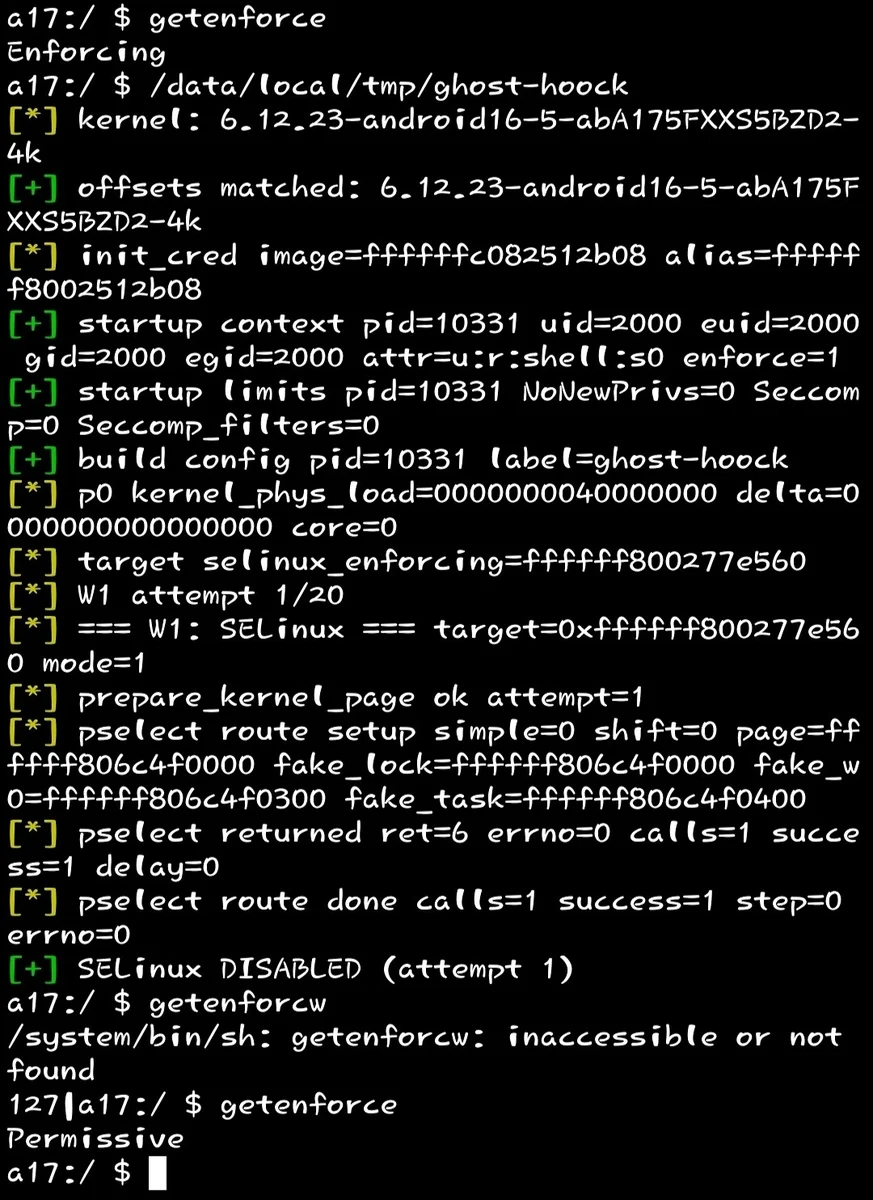 genksome/ghost-hoock
GhostLock 精简为一个原语:通过 futex PI UAF(CVE-2026-43499)在 Galaxy A17(BZA5)上关闭 SELinux。无需 root,无需 cred 补丁,无需 rwforge。
 bbaranoff/cve-2023-4863
CVE-2023-4863 的概念验证漏洞利用,这是 libwebp 中的堆缓冲区溢出,演示了崩溃触发和带有 AddressSanitizer 的复现步骤。
 se1ims/pixelsmash
CVE-2026-8461 的概念验证与实验测试框架,该漏洞是 FFmpeg MagicYUV 解码器中的越界写入,附带载荷生成器和 Qt 演示播放器。
 liverwortenuresis371/copyfail-rs
使用一个静态二进制文件来利用和检测 CVE-2026-31431 漏洞,该二进制文件可监控系统完整性并绕过 PAM 认证。
 alonhr/secdrvpoolleak
CVE-2018-7250 的 PoC
 jvidhan/cve-2026-43687
macOS NFS 客户端访问缓存竞争条件(CVE-2026-43687)的逆向工程笔记及自包含 PoC,包含 kext 反汇编差异和 dtrace 竞争捕获。
 abraxas/cve-2026-19445-sni-uaf
CVE-2026-19445 的概念验证实验环境,该漏洞是 CPython ssl SNI SSLContext 中的释放后使用漏洞,远程 TLS 客户端可在握手期间释放服务器的调度上下文。
 learningdisordercapital35/cve_2025_24257----not-mine
展示 CVE-2025-24257,使用公开 PoC 进行 IOGPUFamily 内核堆越界读/写及恐慌分析
 abraxas/vbox-lsilogic-sas-config
VirtualBox 7.2.20 - 严重 - 本地 - 类型混淆 / 任意读写 - SAS1068 CONFIG SCSI-SPI 覆盖
 abraxas/qemu-xhci-complete-uaf
QEMU 11.1.2 - 高危 - 本地 - UAF - xhci_complete 遗留自 CVE-2026-17588 doorbell DMA
 abraxas/qemu-nvme-sgl-bar
QEMU 11.1.2 - 高危 - 本地 - UAF - NVMe SGL 跨度进入 BAR0 不完整 CVE-2021-3929
 abraxas/sqlite-fts5-securedel
SQLite 3.53.4 - 高危 - 本地 - 崩溃 - FTS5 secure-delete PutVarint 页脚越界
 pwnhacker0x18/ios-kernel-crash
CVE-2018-4407 内存损坏漏洞的利用程序









