#1
 fishermavis/bsod_bitlocker_recover
用于提取Bitlocker VMK密钥的Python脚本
 habanada/nativepe
Object Pascal (Delphi) 库,用于解析、映射、加载和转储 Windows PE 文件,支持重定位、导入、TLS 以及远程进程内存读取。
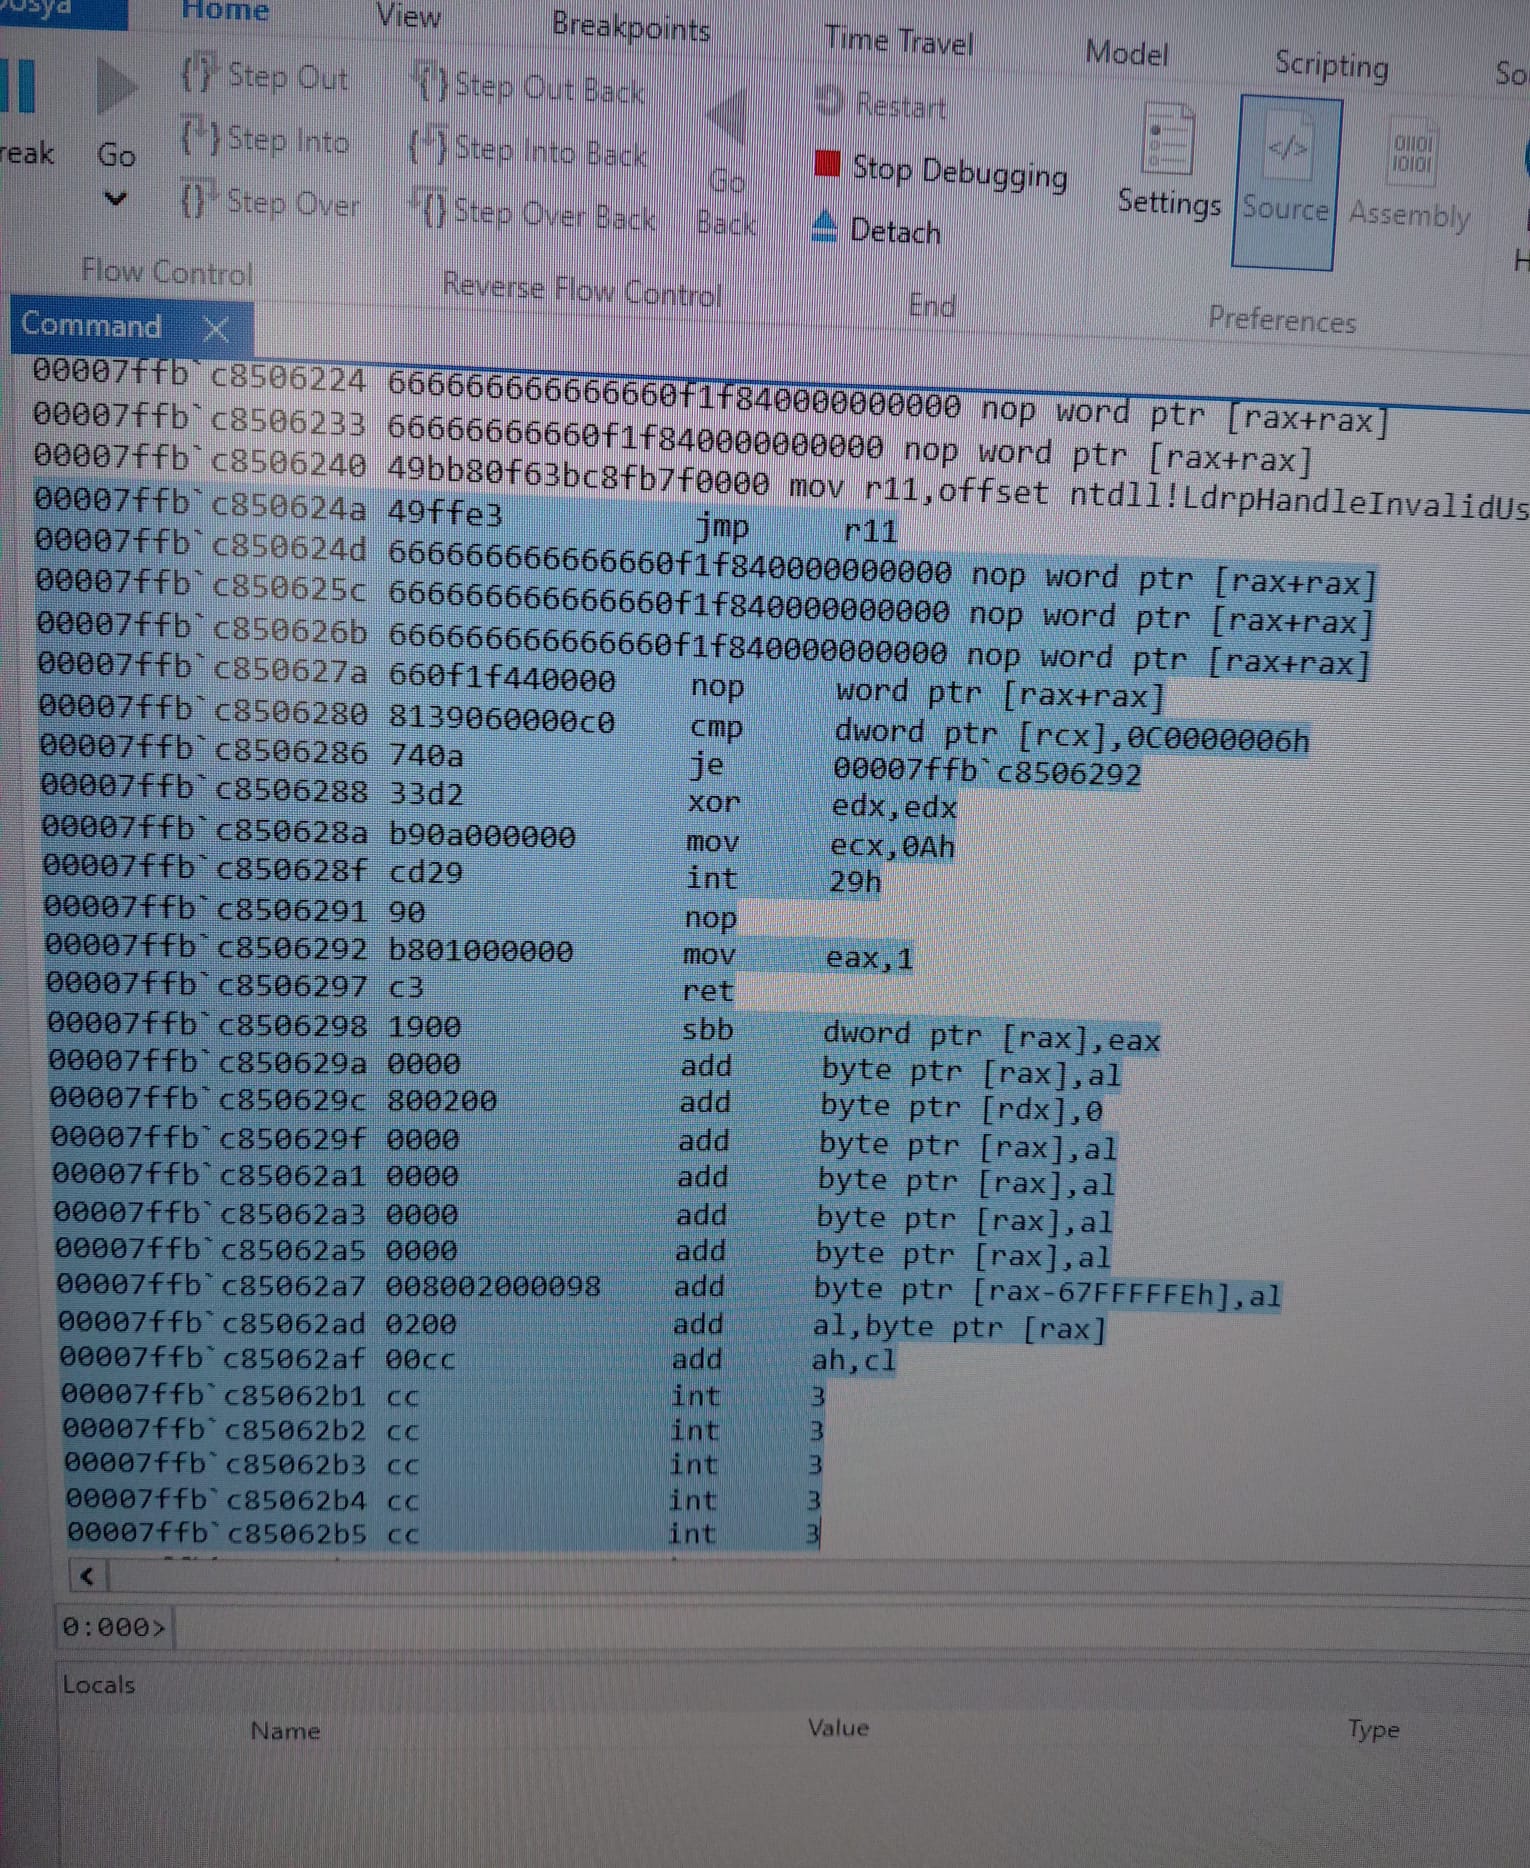 kaandemir993/advanced-loader-reverse-engineering
针对Shellhost.exe、amsi.dll、mstscax.dll和clbcatq.dll的高级多阶段加载程序的深入逆向工程分析,使用了模块踩踏、CFG绕过、COM劫持和降级攻击。
 hdbreaker/webkit-cve-2016-4622
CVE-2016-4622 的深入分析与利用演练,该漏洞是 WebKit JavaScriptCore 中通过 Array.slice TOCTOU 竞态条件导致的内存泄露漏洞,包含 PoC 代码与调试环境搭建。
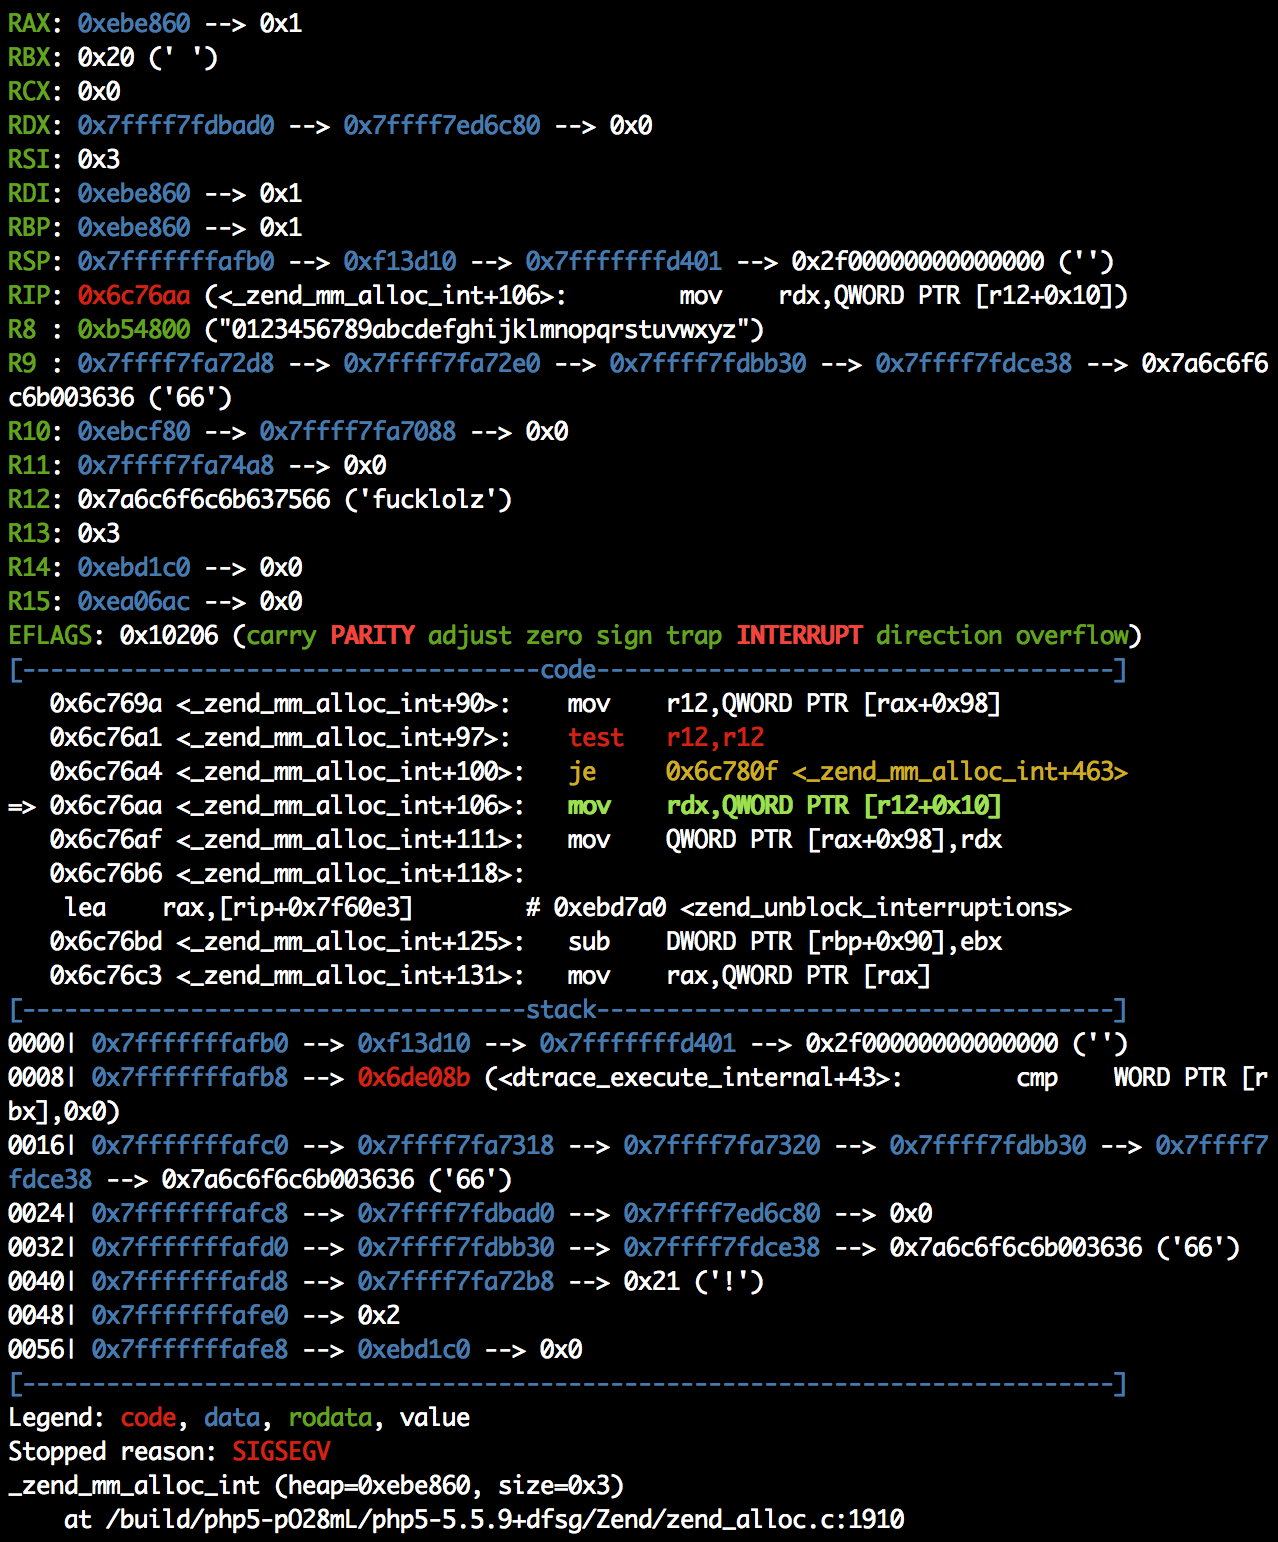 peternguyen93/cve-2016-3141
CVE-2016-3141
 ccp-p/ghostlock-cve-2026-43499-4.19-k40
Android 内核 LPE PoC,针对 CVE-2026-43499,即 4.19 高通内核中的 rtmutex 释放后使用漏洞,已适配 Redmi K40,并带有 LD_PRELOAD root 载荷。
 ping-2o/ios.cve-2026-84616-84607
关于发现并修复 CVE-2026-84616 和 CVE-2026-84607 漏洞的研究
 xyjl-ly/cve-2021-22555-exploit
CVE-2021-22555 漏洞利用
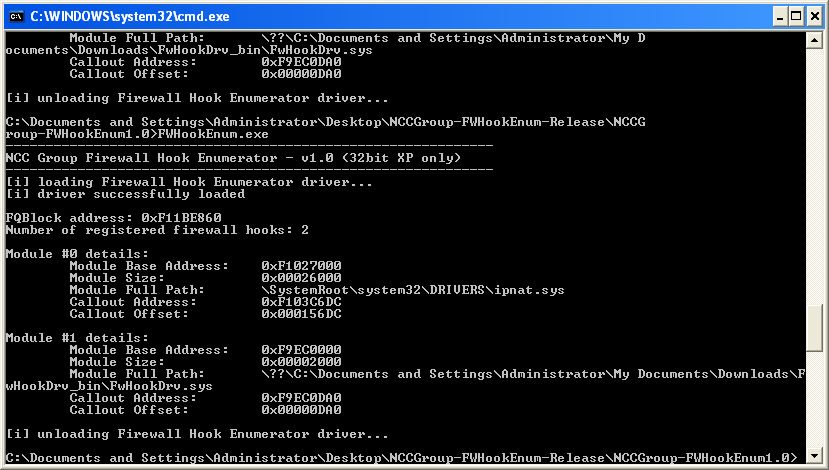 nccgroup/windowsfirewallhookdriverenumeration
用于枚举 Windows 2000、XP 和 2003 上 Windows 防火墙钩子驱动程序的工具
 fxrstor/throttlestoppoc
CVE-2025-7771:通过 ThrottleStop 驱动实现任意物理内存和 I/O 端口读写
 nccgroup/libtalloc
libtalloc 是一个用于 GDB 的 Python 脚本,可用于分析“简单分配器”(talloc)。
 ntfargo/uaf-2023-28205
PoC CVE-2023-28205:Apple WebKit 释放后使用漏洞
 dukptkey/cve-2020-9273
对 ProFTPd 中一个释放后使用(use-after-free)漏洞的分析与利用
 nccgroup/memaddressanalysis
内存地址分析相关的研究项目
 feliam/cve-2013-2730
CVE-2013-2730的概念验证利用程序,演示了内存损坏漏洞,采用C语言实现,用于安全研究和测试。