#1
 peterpan0927/cve-2017-2370
在 Mac 10.12.2 上
 jailbreaks/empty_list
empty_list - 针对 p0 issue 1564(CVE-2018-4243)iOS 11.0 - 11.3.1 内核读写的漏洞利用
 robertmotr/zirconium
适用于Plutonium BO2僵尸模式的DLL注入式内部游戏作弊程序。
 spawn451/cve-2025-8061-exploit
利用有漏洞的 LnvMSRIO.sys 驱动程序
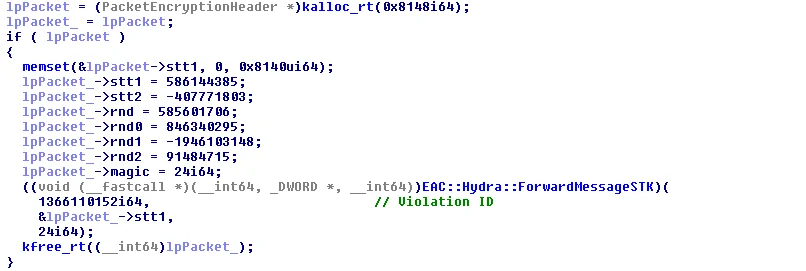 gmh5225/eac-kernel-packet-fucker
逆向工程 Easy Anti-Cheat 内核驱动绕过,通过拦截内存分配来抑制违规数据包,并包含报告解密例程和分析笔记。
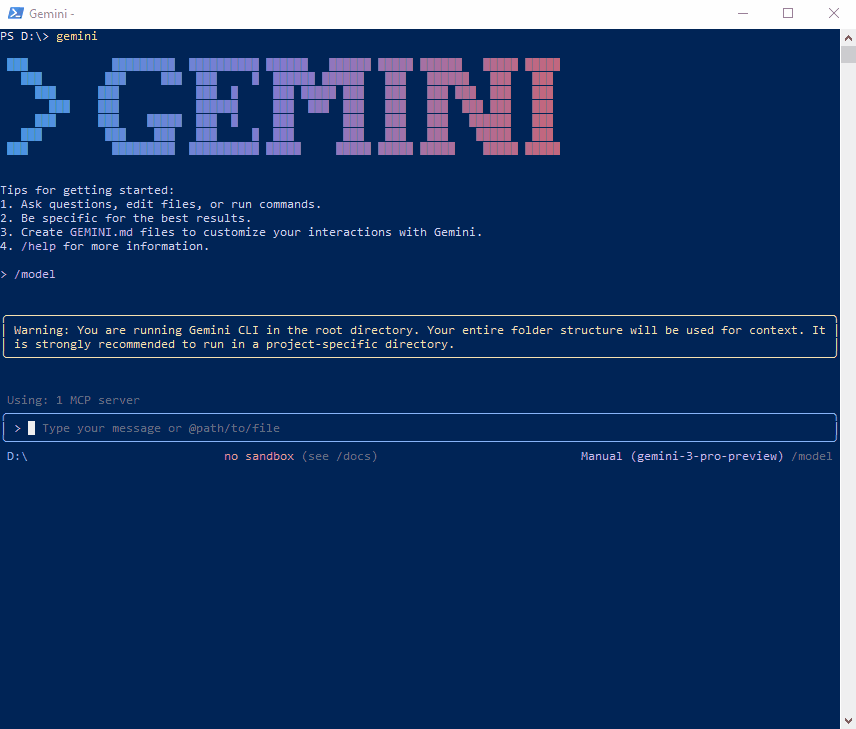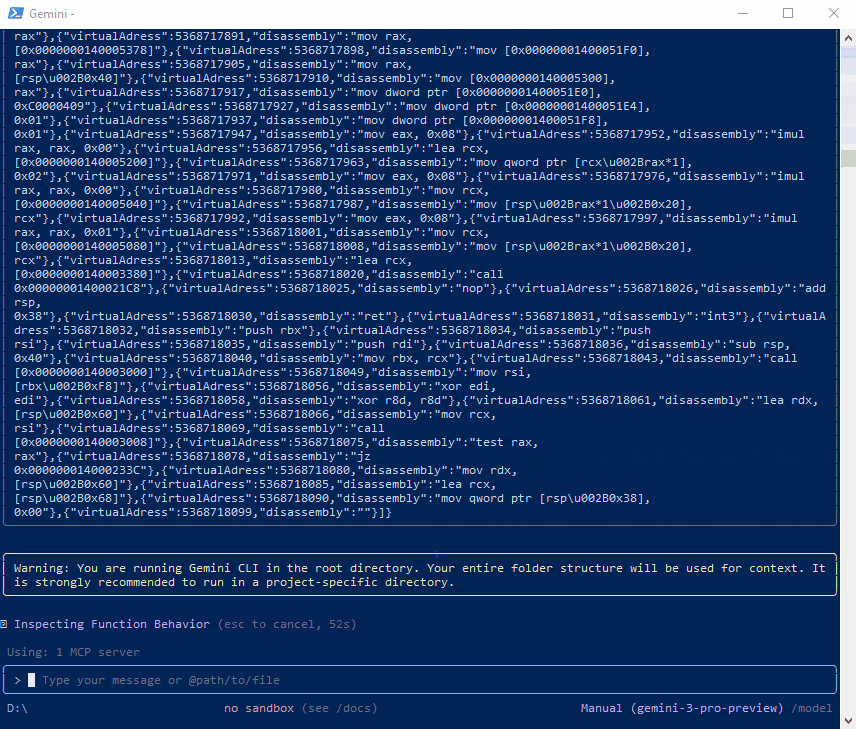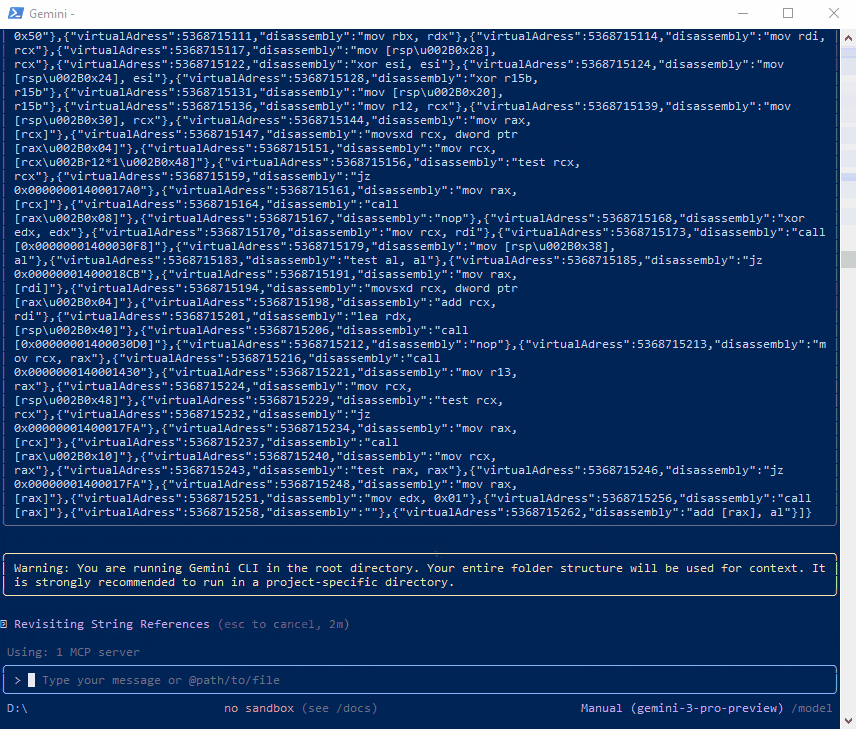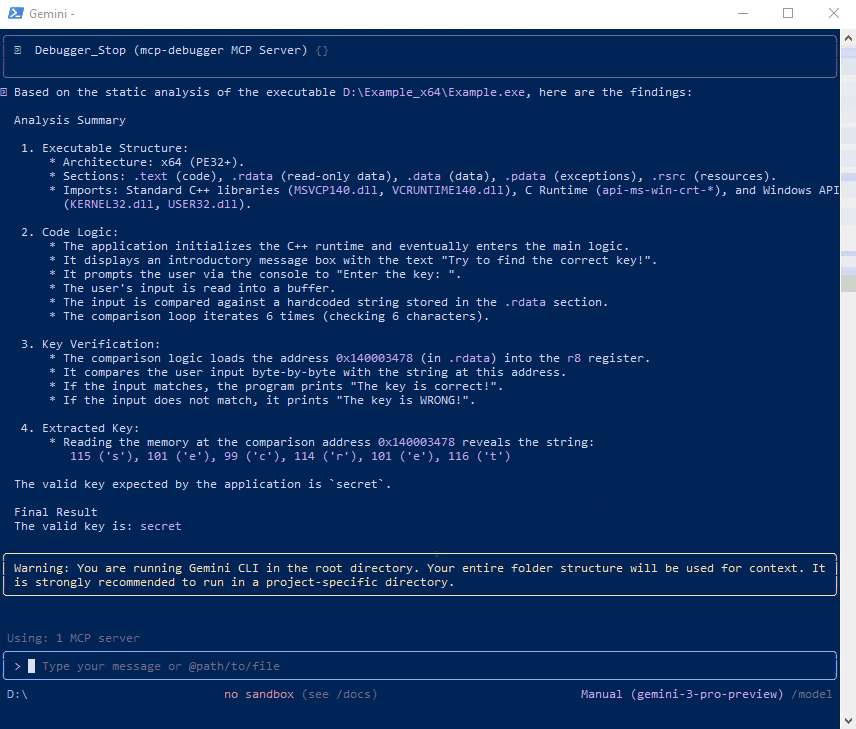 fatmike-gh/mcpdebugger
一个用于Windows可执行文件(x86和x64)的MCP调试器服务器。通过干净的接口,将调试器功能暴露为MCP工具,用于对调试对象进行静态/动态分析以及内存检查。
 gmh5225/frida-il2cpp-datacollector
基于 Frida 的工具,将 Cheat Engine 的 MonoDataCollector 移植到 Android 和 iOS,实现对移动应用的运行时 Mono/IL2CPP 数据收集和内存检查。
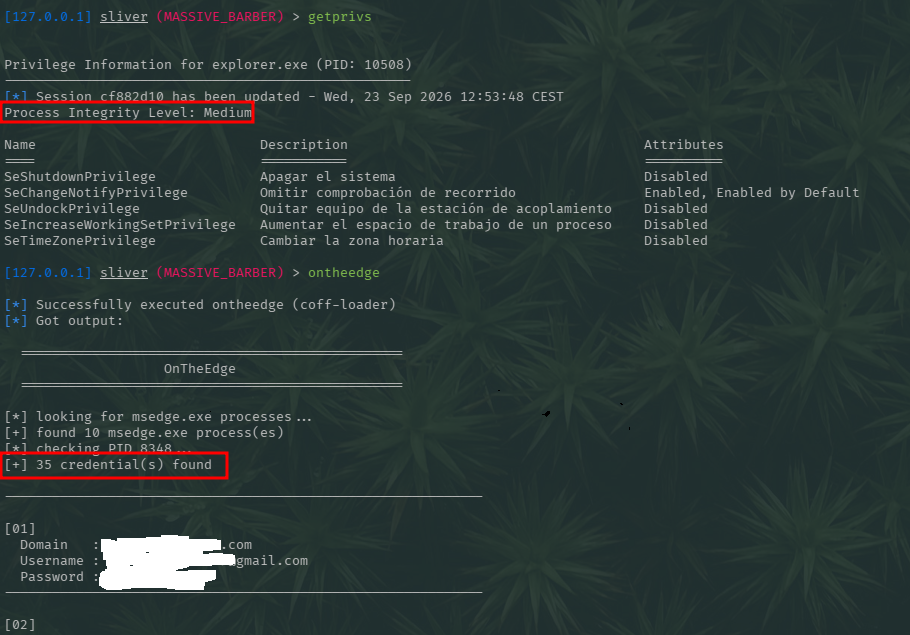 jssngc/ontheedge
Windows 研究性 PoC,使用 C 语言扫描 Microsoft Edge 进程内存中的凭据相关数据,包含独立可执行文件和适用于 C2 实验环境的 BOF 变体。
 securityronin/memory-forensic
浏览任意内存转储。发现隐藏之物。通过单个静态 Rust 二进制文件进行 Linux + Windows 内核取证——无需 Python。
 watchtowrlabs/watchtowr-vs-netscaler-cve-2026-8451
用于CVE-2026-8451 Citrix Netscaler内存过度读取漏洞的Python利用工具。通过从目标ADC/网关设备泄漏内存来生成检测特征,以验证暴露风险。
 whu-enjoy/cve-2016-5195
这里保留着部分脏牛漏洞的利用代码
 s1lkys/cve-2023-30367-mremoteng-password-dumper
CVE-2023-30367 的原始 PoC
 0xcyberstan/cve-2026-46215-poc
针对CVE-2026-46215的漏洞利用,这是Linux内核DRM GEM释放后使用本地权限提升漏洞。利用竞态、slab喷射和Dirty Pipe风格的文件覆盖,将无特权的render-node用户变为无密码root。
 manizada/pppoeject
Linux 内核本地权限提升 PoC,针对 CVE-2026-68121,通过串联 PPPoE、FUSE 和 IP6GRE 来破坏内核内存并获取 root 权限。
 hunters-sec/cve-2025-31200
IOS 音频缓冲区溢出 CVE-2025-31200 POC