
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
分类

内存取证

用于分析RAM转储以查找正在运行的进程、网络连接和隐藏恶意软件的工具。

Kitploit 推荐

精选工具

10 已选择
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3k16天前
avml preview#3

avml

GitHubmicrosoft/avml
1.1k5天前
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2k15小时45分前
LiME preview#6

LiME

GitHubjtsylve/lime
2.1k6个月前
community preview#7

community

GitHubvolatilityfoundation/community
3786年前
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
1592年前
dissect preview#9

dissect

GitHubfox-it/dissect
1.1k6天前
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1k6天前
capa preview#11

capa

GitHubmandiant/capa
6.1k7天前
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2k6小时48分前
最新相关性最受欢迎最近更新
716 结果
EventHorizon preview

EventHorizon

GitHubhullabrian/eventhorizon

用于收集可自定义的ETW遥测数据并生成用户自定义检测规则的工具。

defensive-toolsmemory-forensicsforensics+5
569个月前
umbra preview

umbra

GitHubymsniper/umbra

Linux 外部只读游戏覆盖层。派生偏移量、组合骨架、可选内核模块,用于不依赖 ptrace 的内存读取和指针级输入。
memory-forensicsexploitationreverse-engineering+1
1822天前
CVE-2026-5201 preview

CVE-2026-5201

GitHubkagancapar/cve-2026-5201

CVE-2026-5201:gdk-pixbuf JPEG 加载器中的堆缓冲区溢出(CWE-122,CVSS 7.5)
memory-forensicsvulnerability-analysisexploitation+3
132个月前
WhacAMole preview

WhacAMole

GitHubignacioj/whacamole

实时内存分析,检测进程、模块、句柄、令牌、线程、.NET程序集、内存地址空间和环境变量中的恶意软件IOCs。转储、检测并反汇编挂钩、Shellcode、内存区域、模块和进程。
ioc-managementdynamic-analysis-sandboxingmemory-forensics+9
452年前
CovenantDecryptor preview

CovenantDecryptor

GitHubnaacbin/covenantdecryptor

通过从 minidump 中提取 RSA 私钥、恢复 AES 会话密钥,并将网络抓包转换为明文,解密 Covenant C2 通信。
encryption-decryption-toolsmemory-forensicsnetwork-forensics+4
372年前
CVE-2020-1493 preview

CVE-2020-1493

GitHub0neb1n/cve-2020-1493

CVE-2020-1493 的技术分析与 PoC 详情,这是一个由畸形 MS-TNEF 附件触发的零点击 Outlook 远程代码执行漏洞,可导致远程代码执行。
memory-forensicsvulnerability-analysisexploitation+3
256年前
page_table_walk preview

page_table_walk

GitHubjazho76/page_table_walk

手动在 qemu 和 gdb 中遍历 x86-64 页表。分解虚拟地址,跟随 cr3 遍历物理内存的所有层级,并从原始字节中提取 flag。
memory-forensicsreverse-engineeringdebuggers+4
287个月前
CVE-2025-21333 preview

CVE-2025-21333

GitHubnu1lptr0/cve-2025-21333

因 vskrnlintvsp.sys 中的整数截断导致的 LPE
privilege-escalationmemory-forensicsvulnerability-analysis+2
235个月前
NotEnough preview

NotEnough

GitHubcaoweiquan322/notenough

该工具计算 CVE-2023-4863 中棘手的规范霍夫曼直方图。
memory-forensicsvulnerability-analysisexploitation+3
252年前
keepass_dump preview

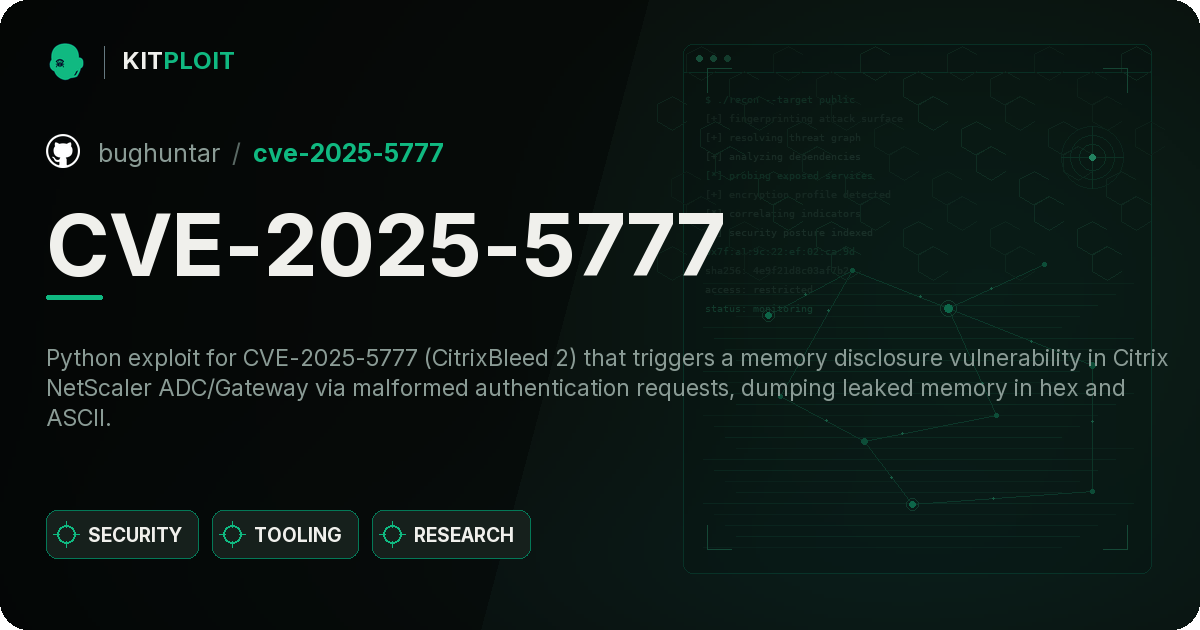
keepass_dump

GitHubz-jxy/keepass_dump

KeePass 2.X 转储工具(CVE-2023-32784)
password-crackingmemory-forensicsvulnerability-analysis+3
293年前
CVE-2025-5777 preview

CVE-2025-5777

GitHubbughuntar/cve-2025-5777

CVE-2025-5777 Citrix NetScaler 内存泄漏漏洞利用(CitrixBleed 2)
memory-forensicsvulnerability-analysisexploitation+3
301年前
CVE-2025-14847_Expolit preview

CVE-2025-14847_Expolit

GitHubcybertechajju/cve-2025-14847_expolit

MongoDB的zlib压缩处理中存在一个严重的内存泄露漏洞。该工具允许安全研究人员从易受攻击的MongoDB实例中提取敏感数据。
memory-forensicsvulnerability-analysisexploitation+6
3310个月前
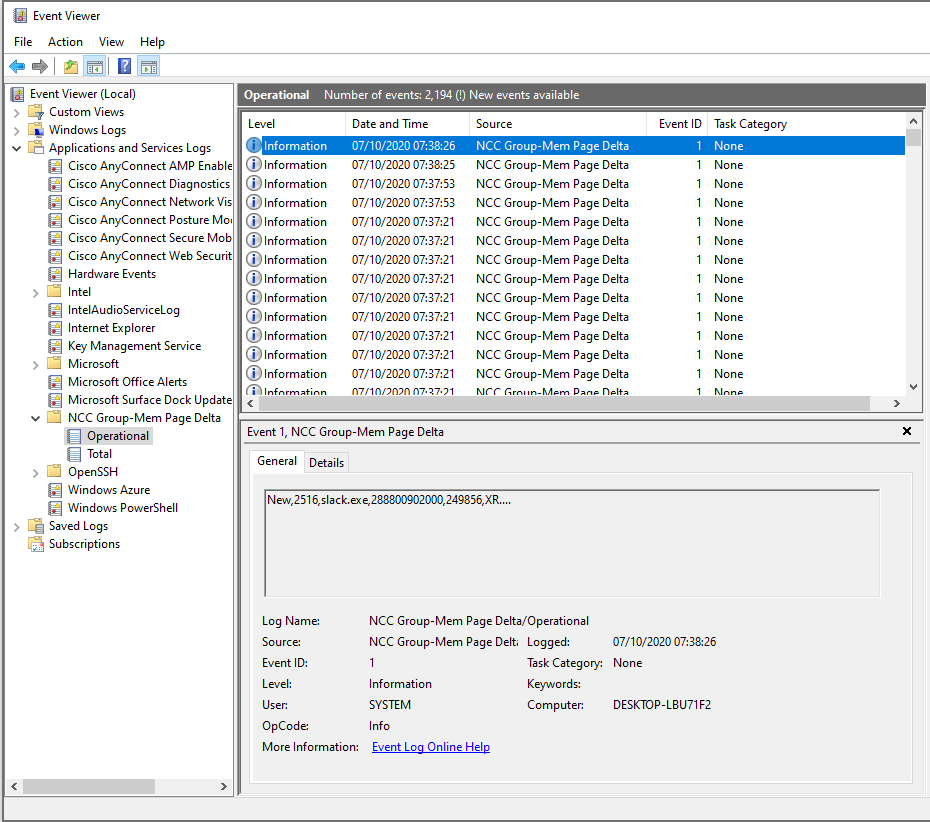
WindowsMemPageDelta preview

WindowsMemPageDelta

GitHubnccgroup/windowsmempagedelta

一个 Microsoft Windows 服务,用于提供 Windows 可执行内存页更改的遥测数据,以促进威胁检测。
defensive-toolsmemory-forensicsanomaly-detection+1
336年前
pesieve-go preview

pesieve-go

GitHubhasherezade/pesieve-go

Golang 对 PE-sieve 的绑定
memory-forensicsdynamic-code-analysismalware-analysis+1
432年前
cve-2019-6207 preview

cve-2019-6207

GitHubdimitrifourny/cve-2019-6207

macOS 内核内存泄漏(4 字节)
ios-securitymemory-forensicsvulnerability-analysis+2
306年前
bw-dump preview

bw-dump

GitHubmarkuta/bw-dump

一个针对 (CVE-2023-38840) 的概念验证,可以从锁定的 Bitwarden 保险库中提取明文主密码。
password-crackingmemory-forensicspassword-attacks+4
422年前
WindowsPatchDetector preview

WindowsPatchDetector

GitHubnccgroup/windowspatchdetector

实验性 Windows .text 节补丁检测器
defensive-toolsmemory-forensicsforensics+3
2311年前
ltm preview

ltm

GitHubagent-hellboy/ltm

ltm 是一款面向 Linux 的机器历史调试器。它通过 eBPF 记录进程、文件、网络、内存和块 I/O 元数据,然后允许你查询时间线。

disk-forensicsosintdynamic-analysis-sandboxing+7
233个月前
上一页1…171819…40下一页
内存取证 — 第 18 页 | Kitploit