#1
 stfnw/reproducer-poc-cve-2022-0847
通过随机生成系统调用和针对模型的差异模糊测试来检测/复现CVE-2022-0847 (dirty pipe) 的非常初步的PoC。
 aniket2912/all-cehv13-module-wise-pdf-reports
为CEH v13模块提供的实践实验室、笔记和报告——涵盖Web黑客、网络渗透测试、恶意软件分析、社会工程学以及安全工具使用。
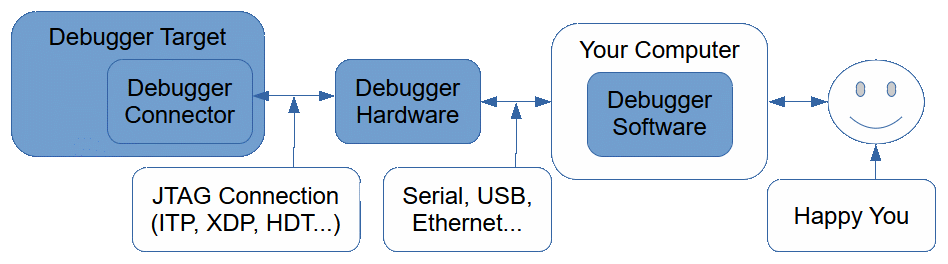 x86-jtag-open-research/x86-jtag-information
记录 Intel 和 AMD x86 JTAG 调试器硬件、连接器、探测软件及目标平台,用于底层系统调试和固件分析。
 simoesctt/ctt-mailpit-rce-v1.0---temporal-resonance-mail-server-takeover
利用 SMTP 头注入实现远程代码执行并具备自我传播蠕虫能力的漏洞利用工具,内置持久化机制与规避技术,适用于授权渗透测试。
 lfi-project/lfi
LFI 顶级仓库:实用、高效且安全的基于软件的沙箱
 tom025/ply_exploit_rejection
拒绝 CVE-2025-56005 的论据
 joakimbulow/cve-2026-23907
Apache PDFBox 路径遍历漏洞(CVE-2026-23907)的概念验证漏洞利用,演示了通过包含嵌入文件的恶意 PDF 实现任意文件写入。
 kimstars/ashwesker-cve-2026-21509
CVE-2026-21509 的概念验证漏洞利用程序,用于绕过 Microsoft Office 安全功能。生成包含嵌入式 OLE 对象的恶意 DOCX 文件,以测试安全控制并验证补丁。
 star-sg/challenges
圣诞主题CTF降临节日历,包含12个结构化挑战,涵盖二进制利用、密码学、逆向工程、取证、OSINT和Web利用,旨在帮助网络安全领域的女性建立专业技能。
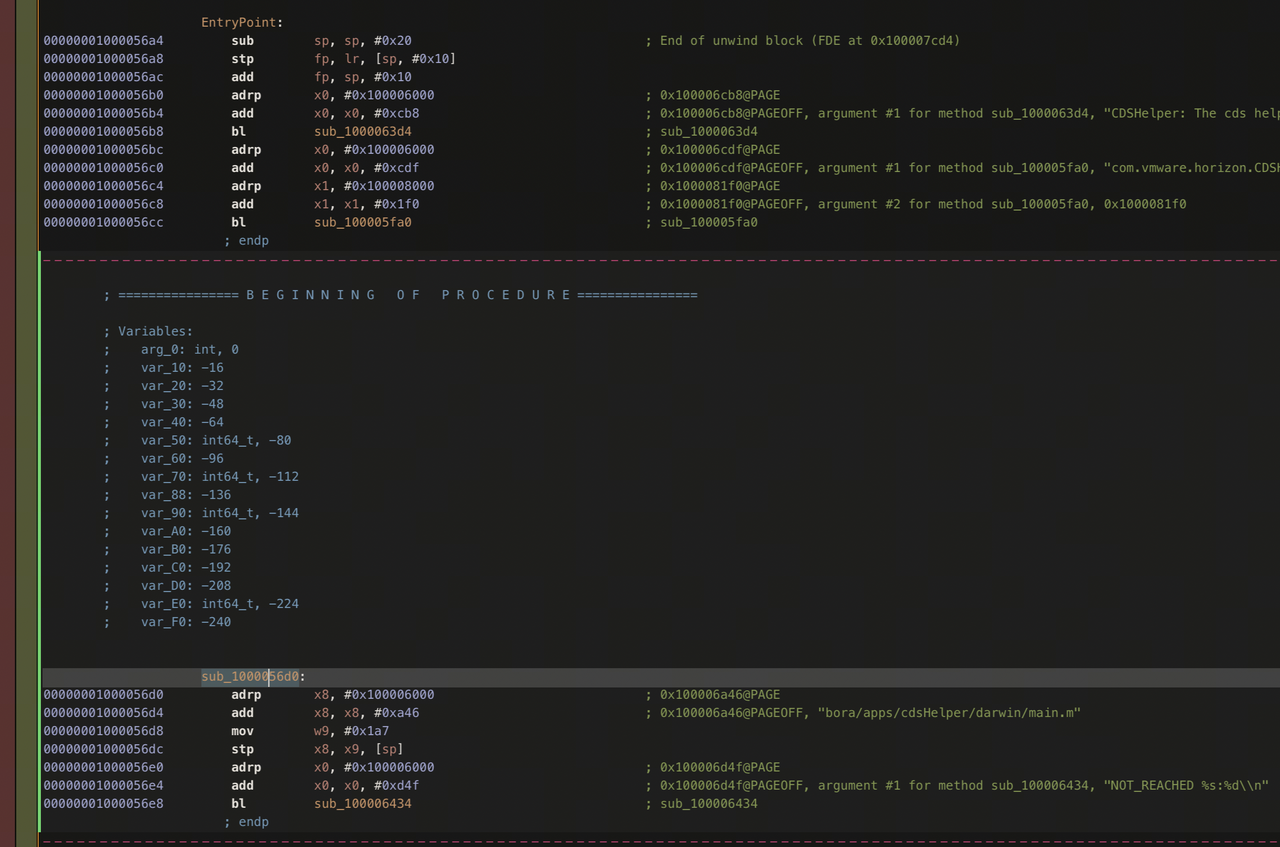 null-event/cve-2024-11467
针对macOS的VMWare Horizon客户端,由于XPC逻辑缺陷导致的本地权限提升漏洞。这是我在负责任地向Omnissa披露后,延迟发布的一个零日漏洞概念验证。
 decalage2/oletools
Python工具包,用于分析MS OLE2和Office文档、提取VBA宏、检测漏洞利用,并对结构化存储文件进行取证分析。
 ax/apk.sh
使逆向工程 Android 应用更简单,自动执行拉取、解码、重建和修补 APK 等重复性任务。
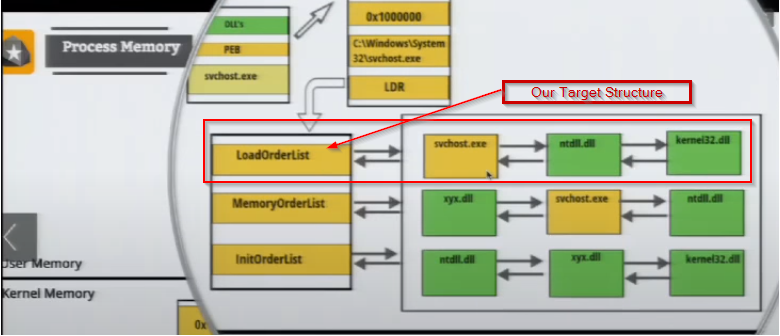 reveng007/darkwidow
间接动态系统调用,通过改进的TartarusGate方法进行SSN + Syscall地址排序 + 通过APC Early Bird进行远程进程注入 + 生成一个牺牲进程作为目标进程 + 在生成的进程上实施(ACG+BlockDll)缓解策略 + PPID欺骗 + 从TIB解析API + API哈希
 tkmru/awesome-edr-bypass
精心整理的EDR绕过资源合集,包括概念验证(PoC)、工具、工作坊、演示文稿和博客,适用于道德黑客和红队行动。
 hackura/xz-cve-2024-3094
模拟 CVE-2024-3094 的 Python 演示:XZ Utils 中的供应链后门,具有基于触发器的隐蔽激活机制。