#1
 s3n4t0r-0x0/pixelcode-attack
Malicious PixelCode 是一个安全研究项目,演示了一种隐蔽技术,将可执行文件编码为像素数据并存储在图片或视频中。一个轻量级加载器获取媒体文件,重建原始二进制文件并在内存中执行。该项目强调了非传统的数据传输方式。
 daem0nc0re/tangledwinexec
用于研究 Windows 进程执行技术的 PoC 和工具
 gracenolan/notes
为安全工程岗位精心整理的学习笔记和面试准备指南,涵盖网络、Web安全、密码学、恶意软件分析、漏洞利用、威胁建模及编码挑战。
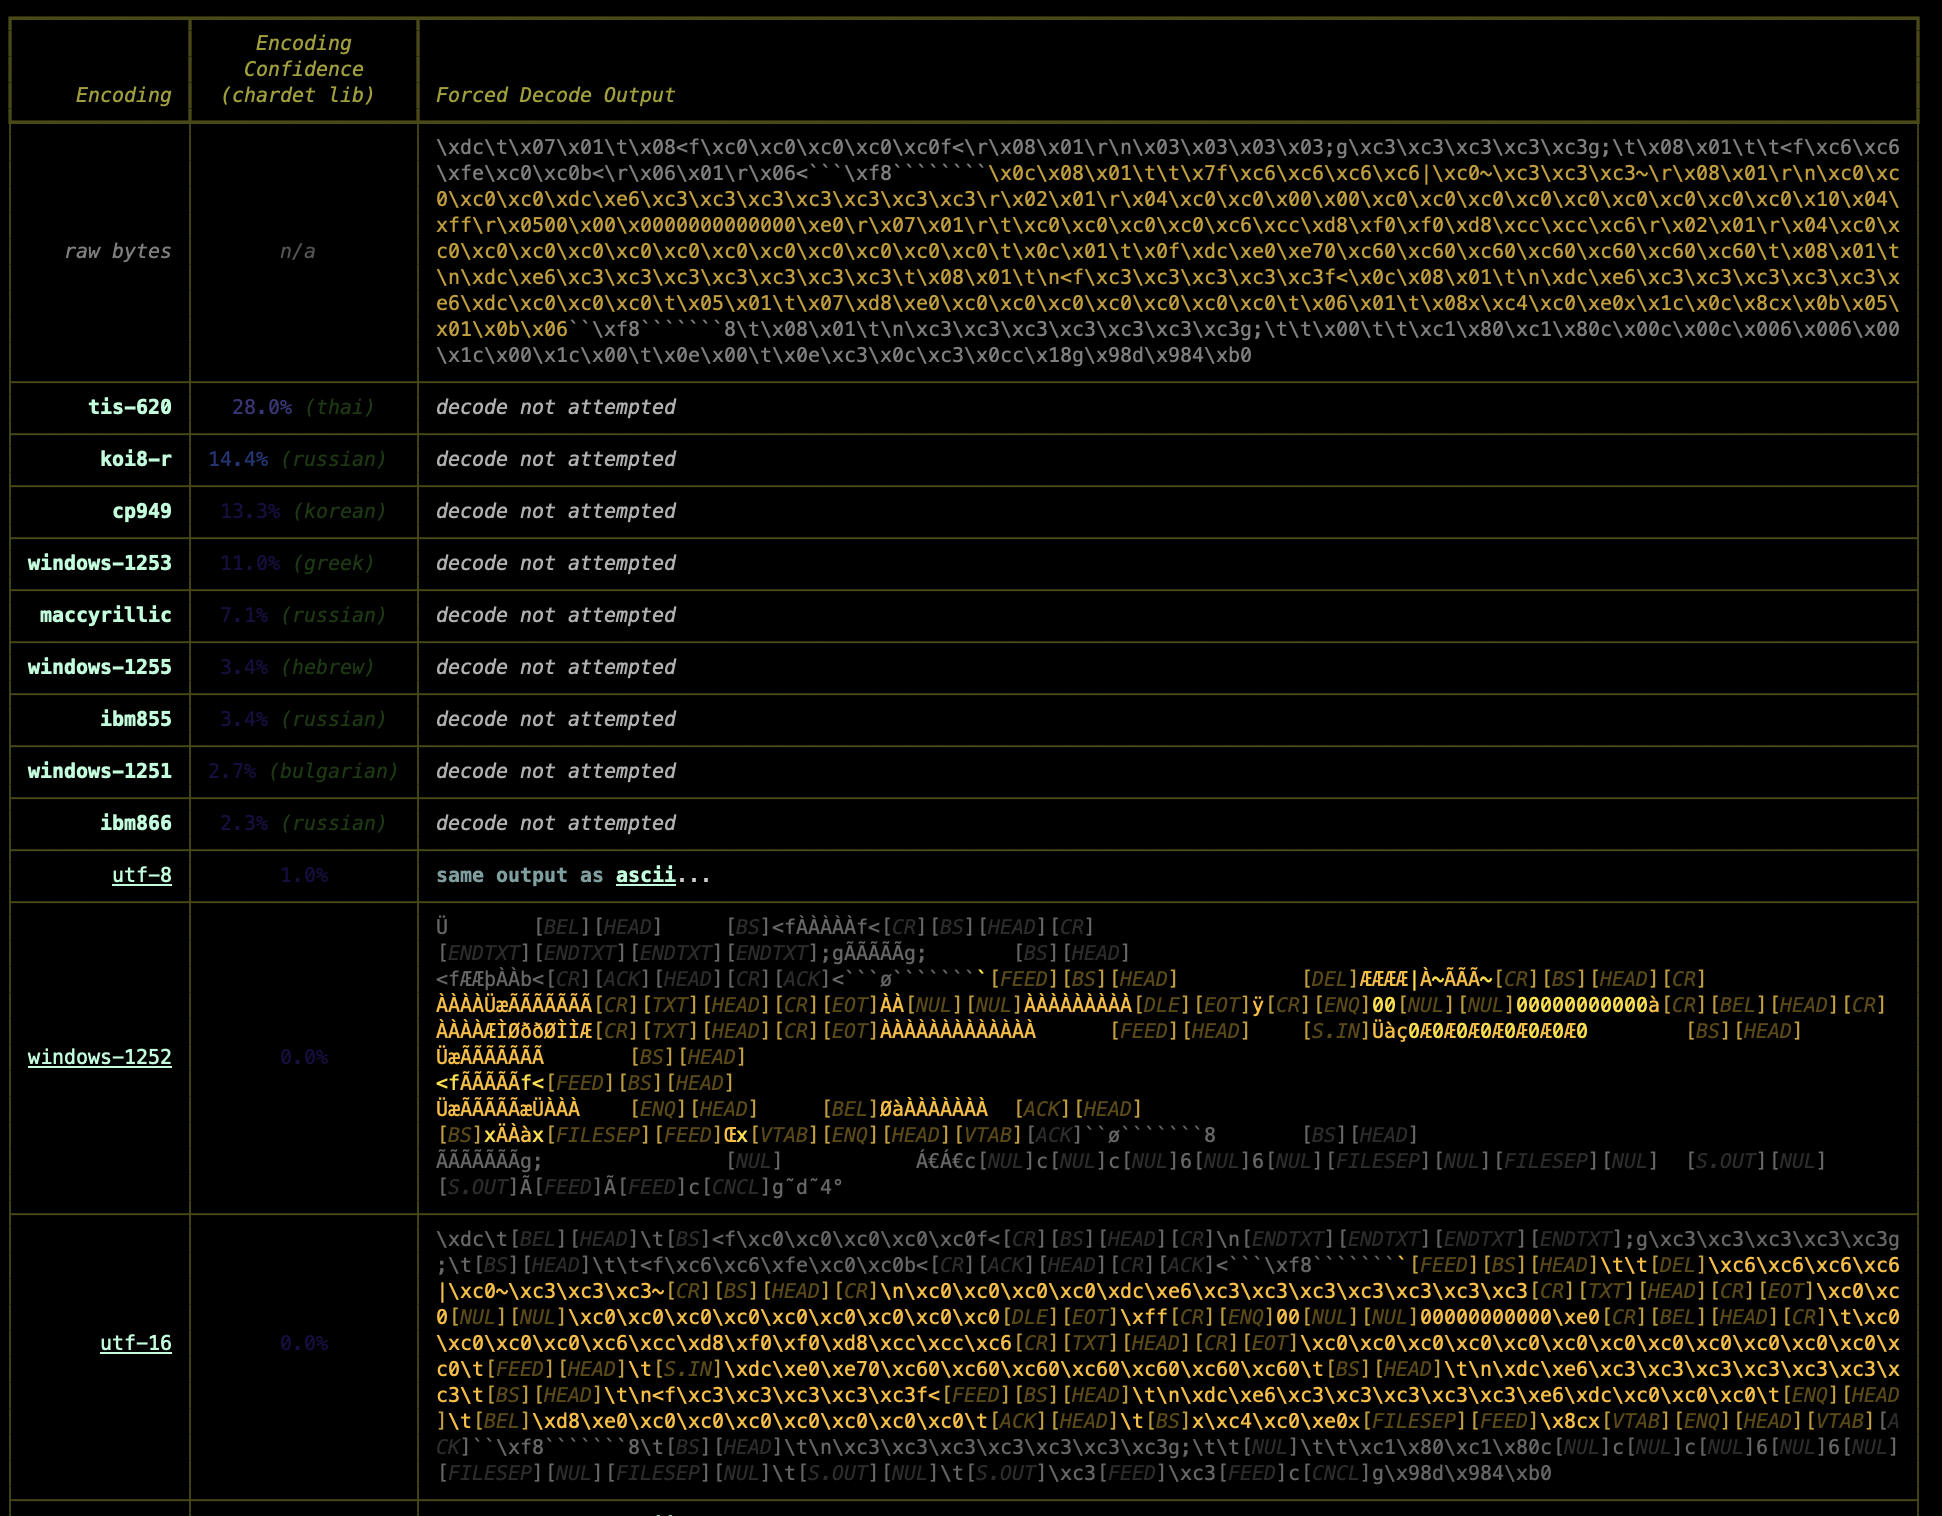 michelcrypt4d4mus/yaralyzer
通过彩色显示直观检查并强制解码 YARA 和正则表达式在二进制和文本数据中的匹配结果。大量色彩。
 xernary/cve-2025-15545
CVE-2025-15545 的概念验证
 sastraadiwiguna-purpleeliteteaming/dissecting-cve-2026-0628-chromium-extension-privilege-escalation
CVE-2026-0628(Chromium WebView 权限提升漏洞)的技术剖析,包括根本原因分析、PoC 漏洞利用、检测规则及缓解策略。
 simoesctt/sctt-2026-33-0007-the-ole-vortex-laminar-bypass-
微软刚刚发布了针对 CVE-2026-21509 的紧急补丁,这是 Office 套件中的一个零日漏洞,当用户仅打开文件时即可绕过 OLE/COM 缓解措施。他们认为针对 Office 2021+ 的“服务端变更”是一道坚固的防线。
 finngineering/apxutil
一个用于操作 Schneider Electric PLC 存档文件的工具
 hydrabus/hydrafw
HydraBus 的开源固件,HydraBus 是一款用于嵌入式硬件调试、黑客攻击和渗透测试的多功能工具,支持 SPI、I2C、CAN 等协议。
 seanheelan/anamnesis-release
用于研究从漏洞报告中自动生成可运行利用的LLM代理的评估框架,能够绕过CFI、影子栈和沙箱等现代安全缓解措施。
 echowei/deeptraffic
用于网络流量分类的深度学习模型
 crocodyli/threatactors-ttps
创建的仓库,用于分享威胁行为者使用的战术、技术和程序信息。最初专注于勒索软件团伙,随后扩展到其他类型的威胁。
 whatishope/bido
基于图像的Android恶意软件检测框架,应对混淆与概念漂移问题。包含精选数据集及用于训练机器学习模型的Python代码。
 blakebratcher/wcw-cyberring-pav-decryptor
1999年专有视频数字版权管理系统的密码分析。通过静态二进制分析和已知明文攻击,从WCW互联网力量光盘CD-ROM中恢复了61个加密的摔跤视频。
 hullabrian/eventhorizon
用于收集可自定义的ETW遥测数据并生成用户自定义检测规则的工具。
 gavz/cve-2026-21509-poc
教育性 PoC,生成包含虚拟 OLE 工件的无害 DOCX,用于测试 EDR/AV 可见性、ASR 规则以及针对 CVE-2026-21509 的沙箱分析。仅限隔离实验室使用。