#1
 d3ckx1/omniscan
多引擎漏洞扫描器,内置Nuclei Lite、Afrog和XRay引擎。功能包括通过FOFA/Shodan进行资产发现、OOB交互检测、Python插件系统以及为红队行动提供实时结果管理。
 adrihd/shiningappmask-reverseengineering
Shining App Mask 的逆向工程
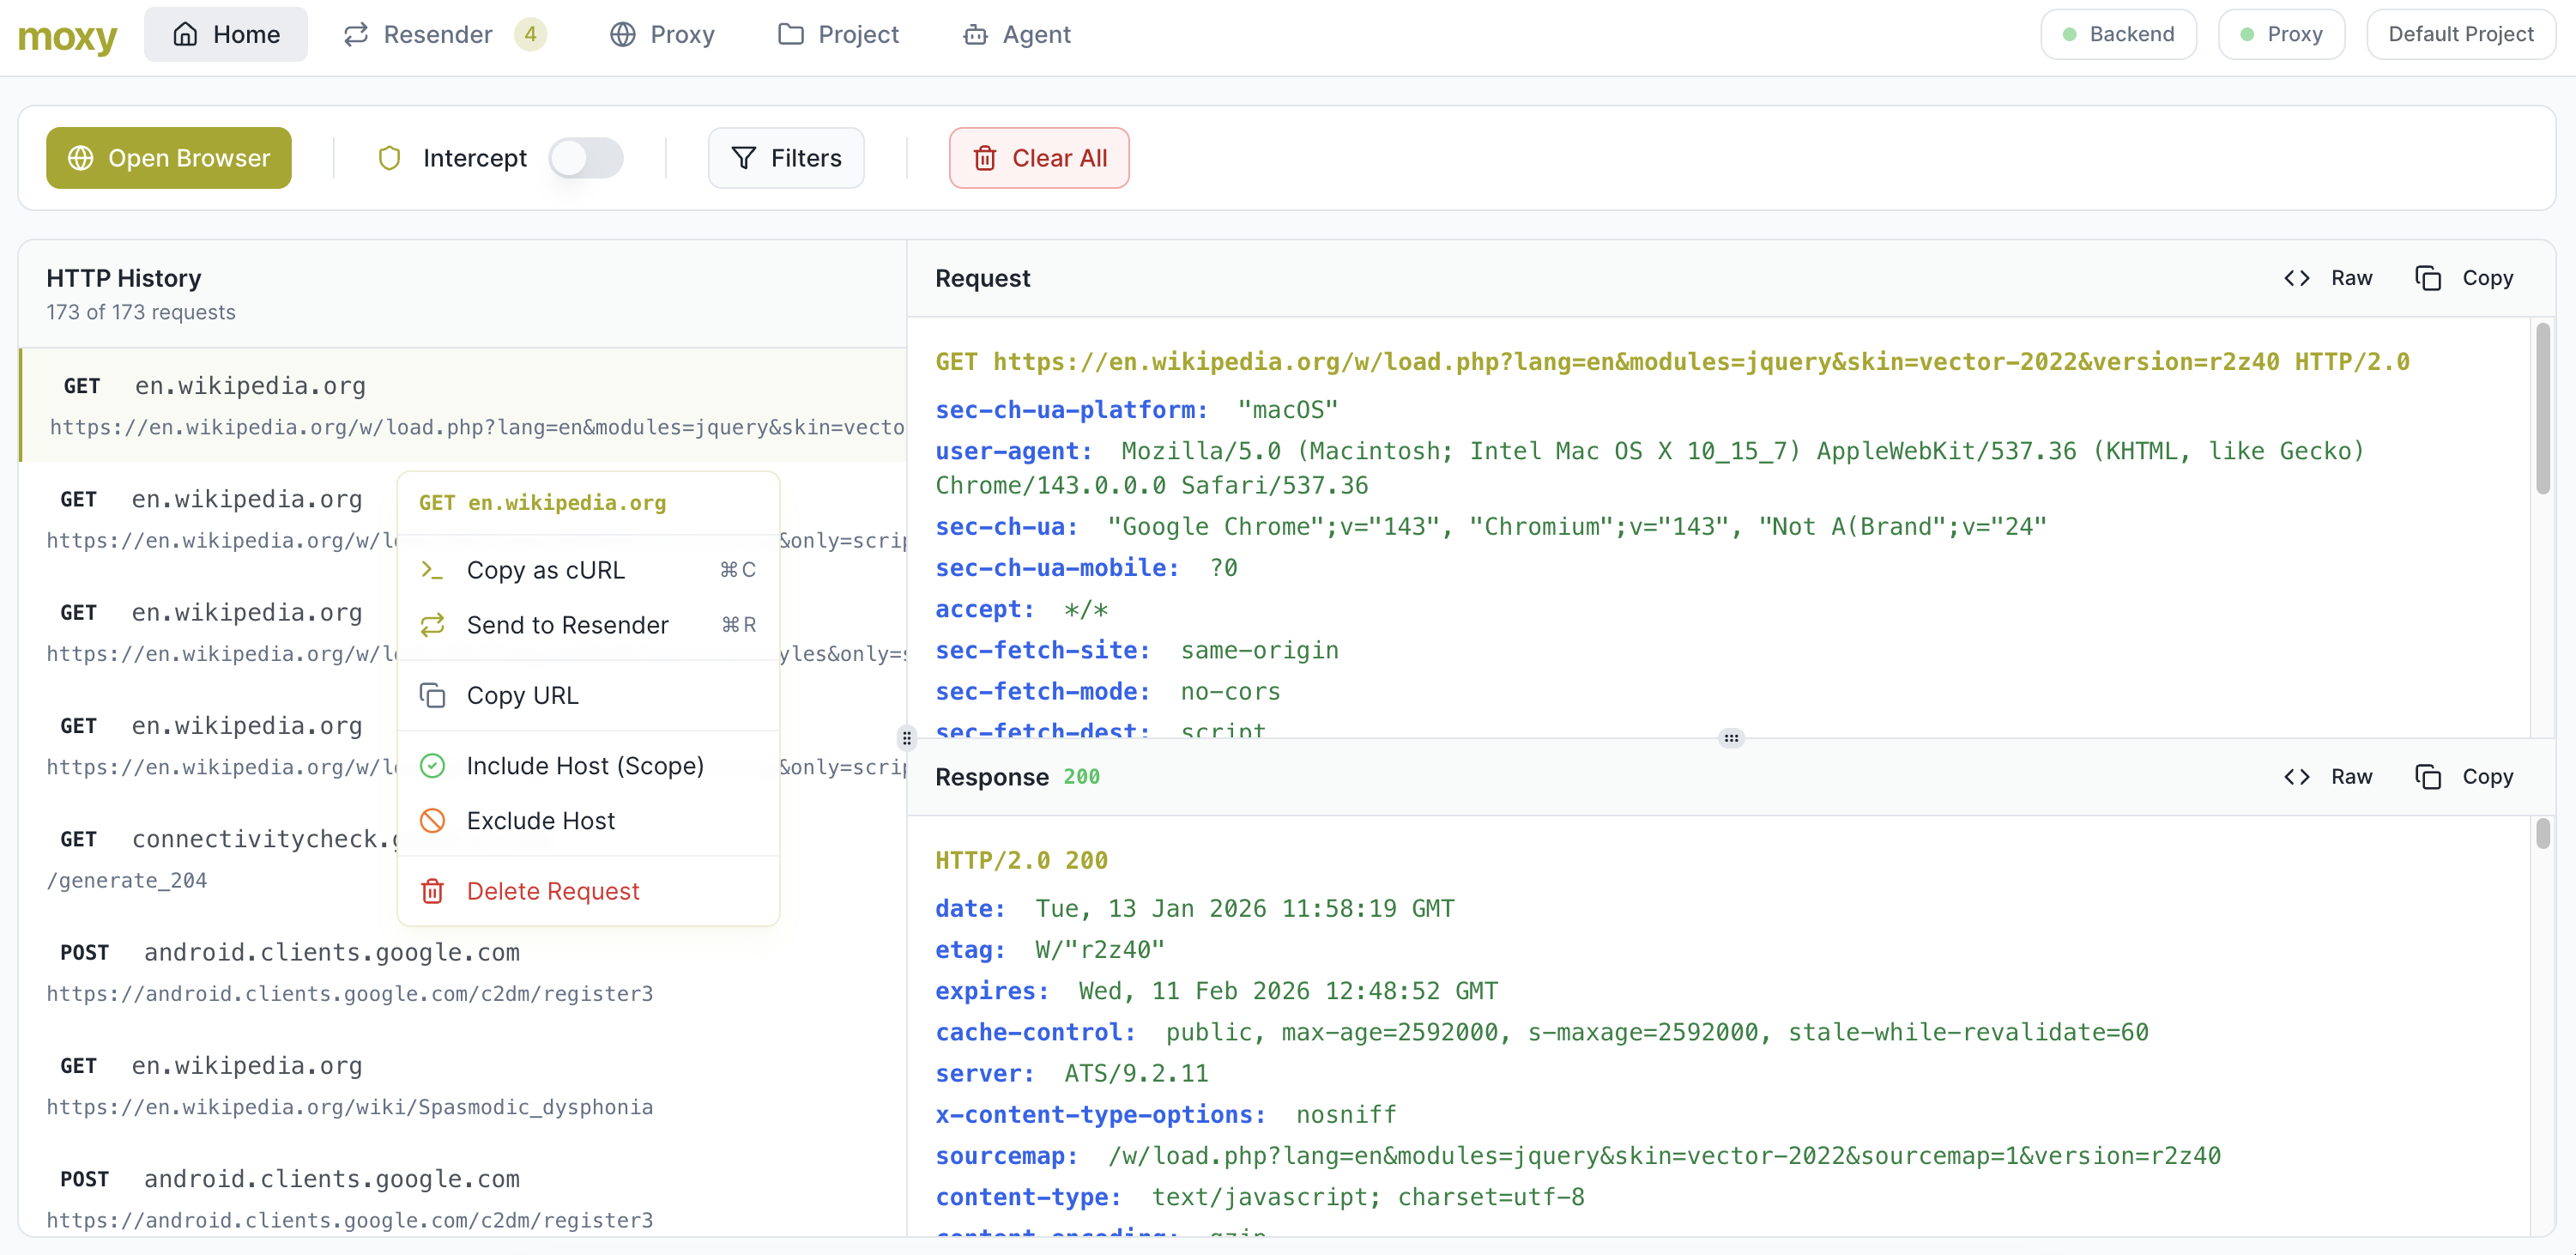 matank001/moxy
Moxy 是一款开源的 DAST 工具,专为现代 Web 应用安全测试而设计。它提供易于使用的界面,并具备代理能力,以辅助和自动化渗透测试工作流程。
 mishra0230/cve-2023-38831
CVE-2023-38831 - WinRAR
 lzty/cve-2025-7771
基于 Rust 的 CVE-2025-7771 PoC 漏洞利用,通过易受攻击的驱动程序提供任意读写原语,并包含虚拟地址到物理地址转换及 Win32 服务管理封装。
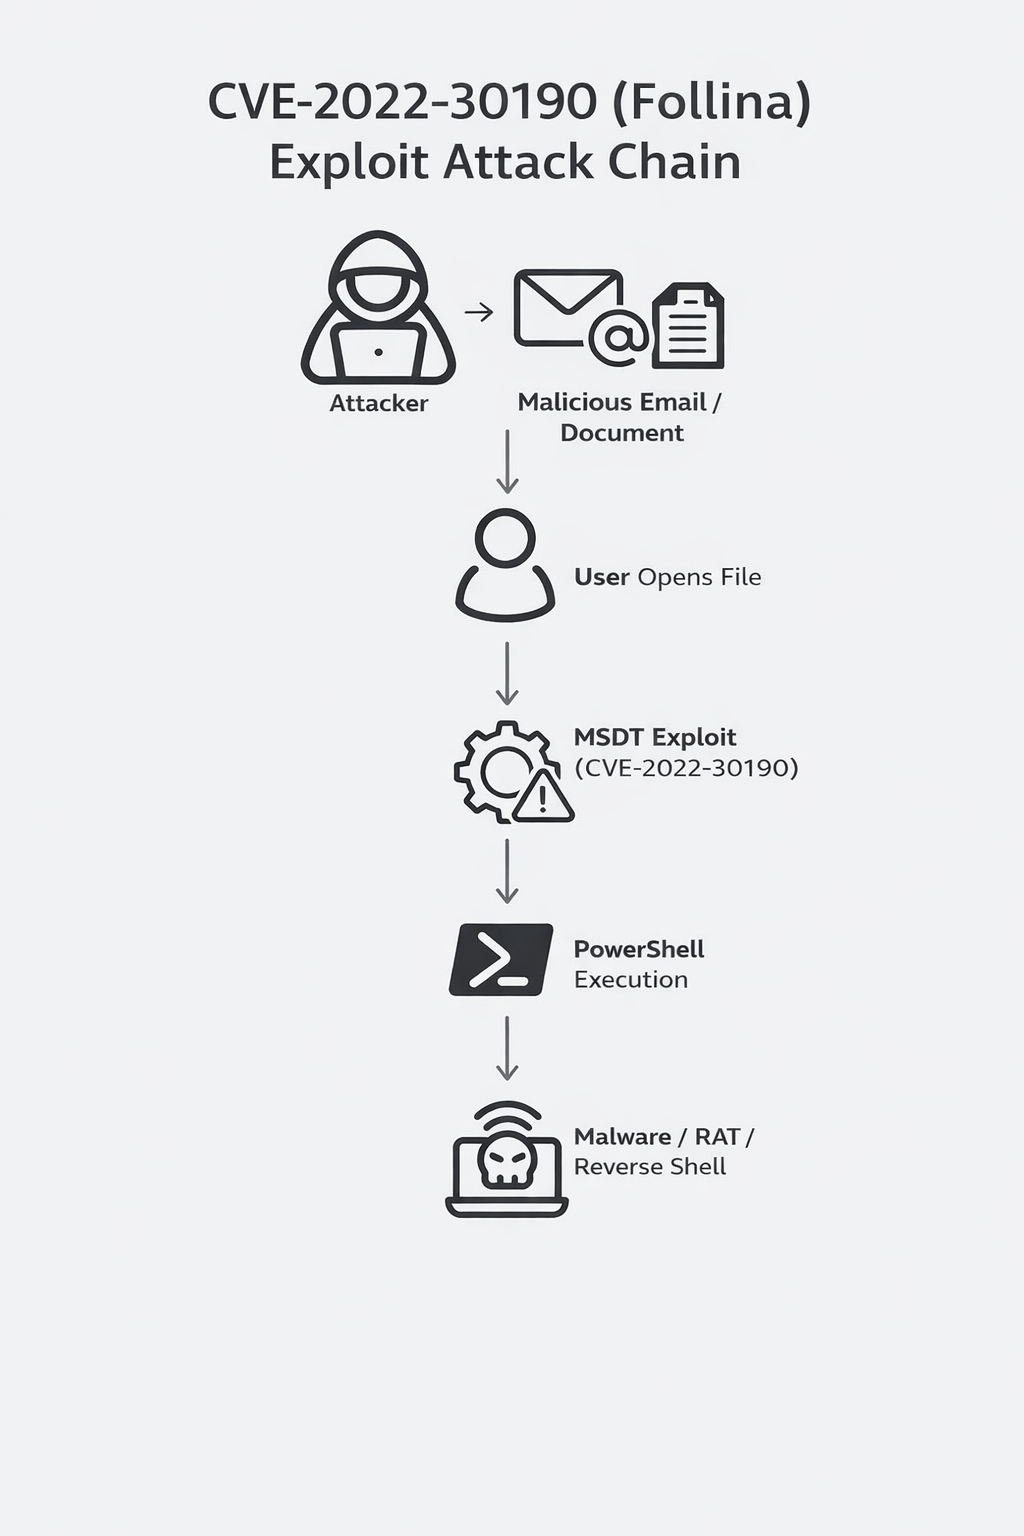 nimesh895/malware-analysis-follina-cve-2022-30190
对Follina(CVE-2022-30190)漏洞利用文档进行逐步静态恶意软件分析,涵盖文件提取、VirusTotal关联、MITRE ATT&CK映射和指标识别。
 thannikudam/topazterminator
基于C语言的工具,利用存在漏洞的wsftprm.sys内核驱动程序,通过反向的IOCTL分发逻辑,终止Windows上受保护的EDR/AV进程,包括PPL进程。
 vladjrfhfg/react-site-cve-2025-55182
# 故意存在漏洞的 Next.js 企业落地页,演示 CVE-2025-55182——一种通过 React 服务端组件中不安全反序列化导致 RCE/SSRF 的 JSON 注入漏洞。
 jwalker/frida-ios-dump-modern
一个更新后的 Frida iOS 转储工具,支持最新的 Frida 17.5.2 API
 airineiandrei/tarmageddon-cve-2025-62518-
CVE-2025-62518 的 PoC,演示了通过 tokio-tar PAX 头解析进行的 tar 归档走私,创建恶意载荷和一个易受攻击的解压器,以展示供应链注入。
 zx0cf1/shredder-rs
一个高保真度的x86_64多态变异引擎,专注于指令级碎片化与上下文保留。
 ashizzz/cve-2026-22610
扫描 Angular 项目,检测 SVG 元素和危险绑定中的 XSS 漏洞,并生成包含行号和修复建议的漏洞报告。
 sastraadiwiguna-purpleeliteteaming/cisco-ios-exploitation-jaguar_tooth-cve-2017-6742-reconstruction
对JAGUAR_TOOTH恶意软件(APT28)的全面100%无限制技术分析。由SASTRA_ADI_WIGUNA对Cisco IOS SNMP漏洞利用、ROP链构建和内存驻留间谍战术的高精度重构。
 kai-one001/react-router-cve-2025-61686-
关于 CVE-2025-61686 的详细分析,这是 React Router 文件会话存储中的一个路径遍历漏洞,涵盖根本原因、攻击场景及代码审计发现。
 xm0kht4r/cve-2025-7771
一个简单的PoC,演示ThrottleStop.sys驱动程序中的漏洞,展示任意物理内存读写能力,以及使用Superfetch的虚拟地址到物理地址转换。