#1
 softscheck/tplink-smartplug
TP-Link WiFi 智能插座客户端和 Wireshark 解析器
 xpcmdshell/cve-2022-26711
Apple ImageIO WebP 解析中的整数溢出 (macOS/iOS)
 ma1am/cve-2022-26134-exploit-detection
该仓库包含安全调查人员可用的Yara规则和方法,用于在其Linux Confluence服务器上对CVE-2022-26134进行威胁追踪。
 renat0z3r0/notepadpp-supply-chain-iocs
用于Notepad++供应链攻击(CVE-2025-15556)的IoC和检测规则——Lotus Blossom APT,2025年6月至12月。包含Falcon LogScale查询、YARA/Sigma规则以及MITRE ATT&CK映射。
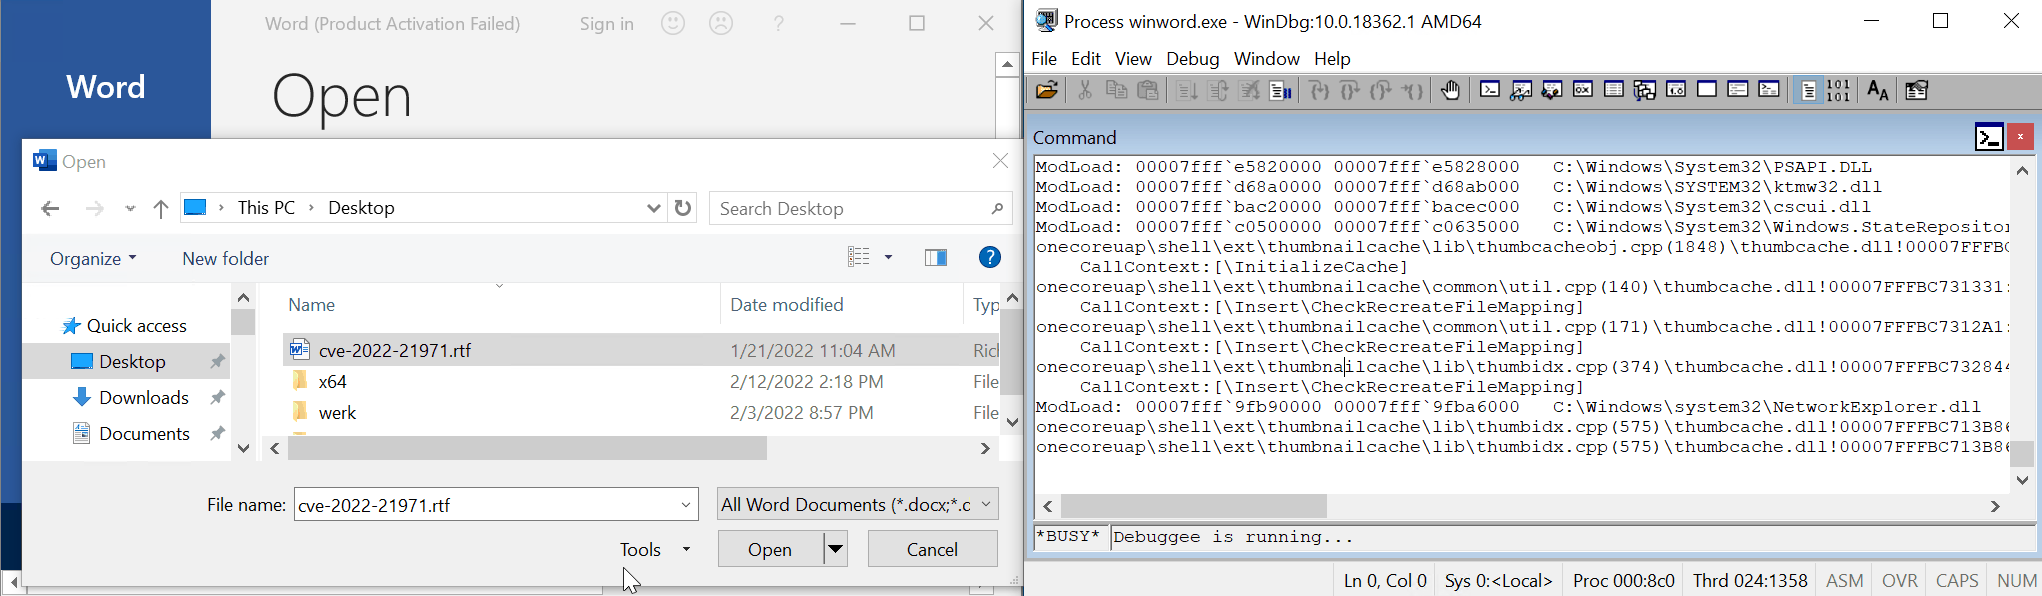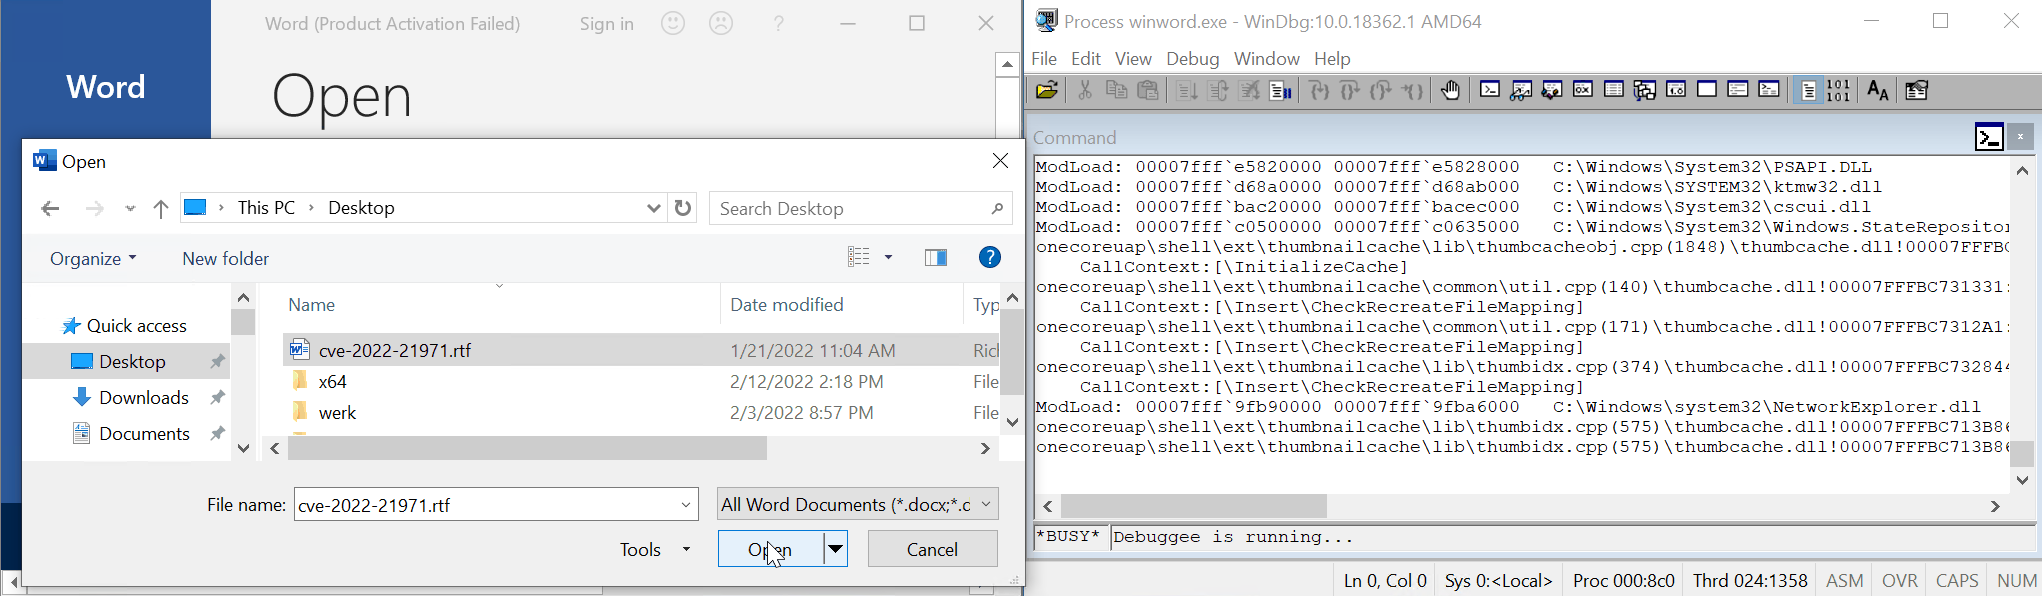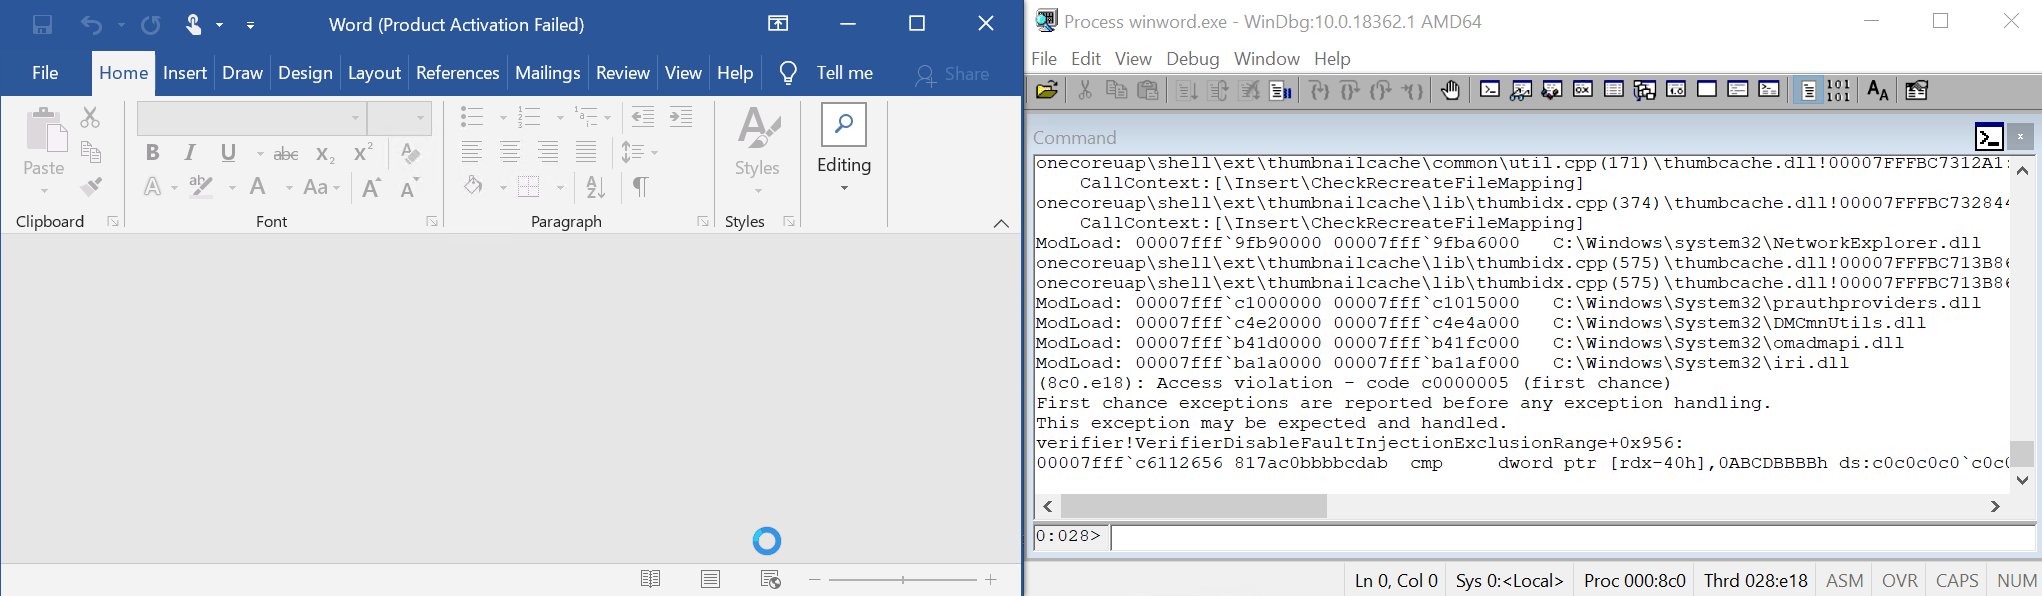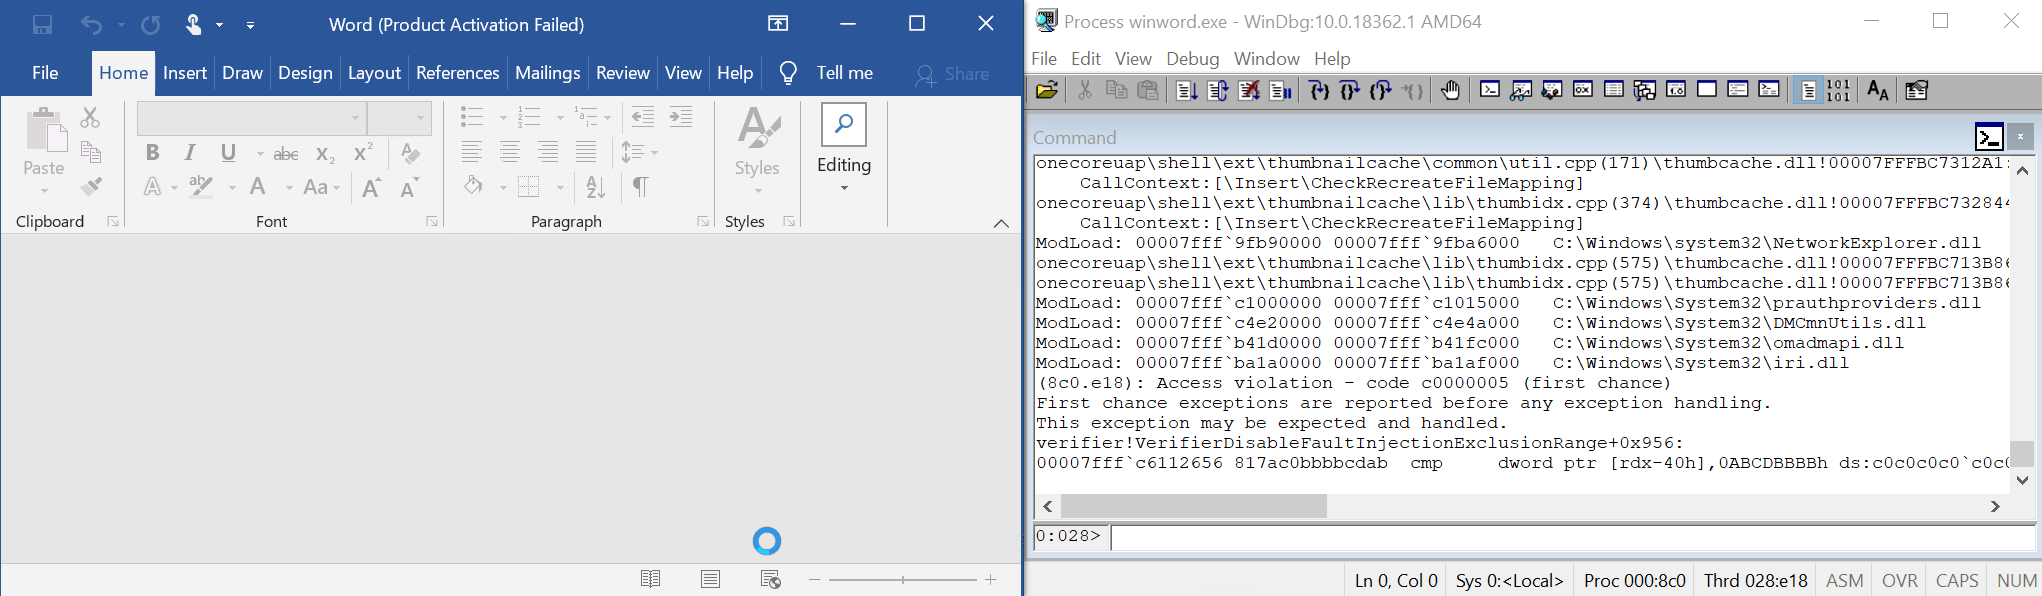 tufanturhan/cve-2022-21971-windows-runtime-rce
针对CVE-2022-21971的概念验证利用程序,这是Windows运行时中prauthproviders.dll的一个未初始化指针释放漏洞,通过Word或写字板中精心构造的RTF文档触发。
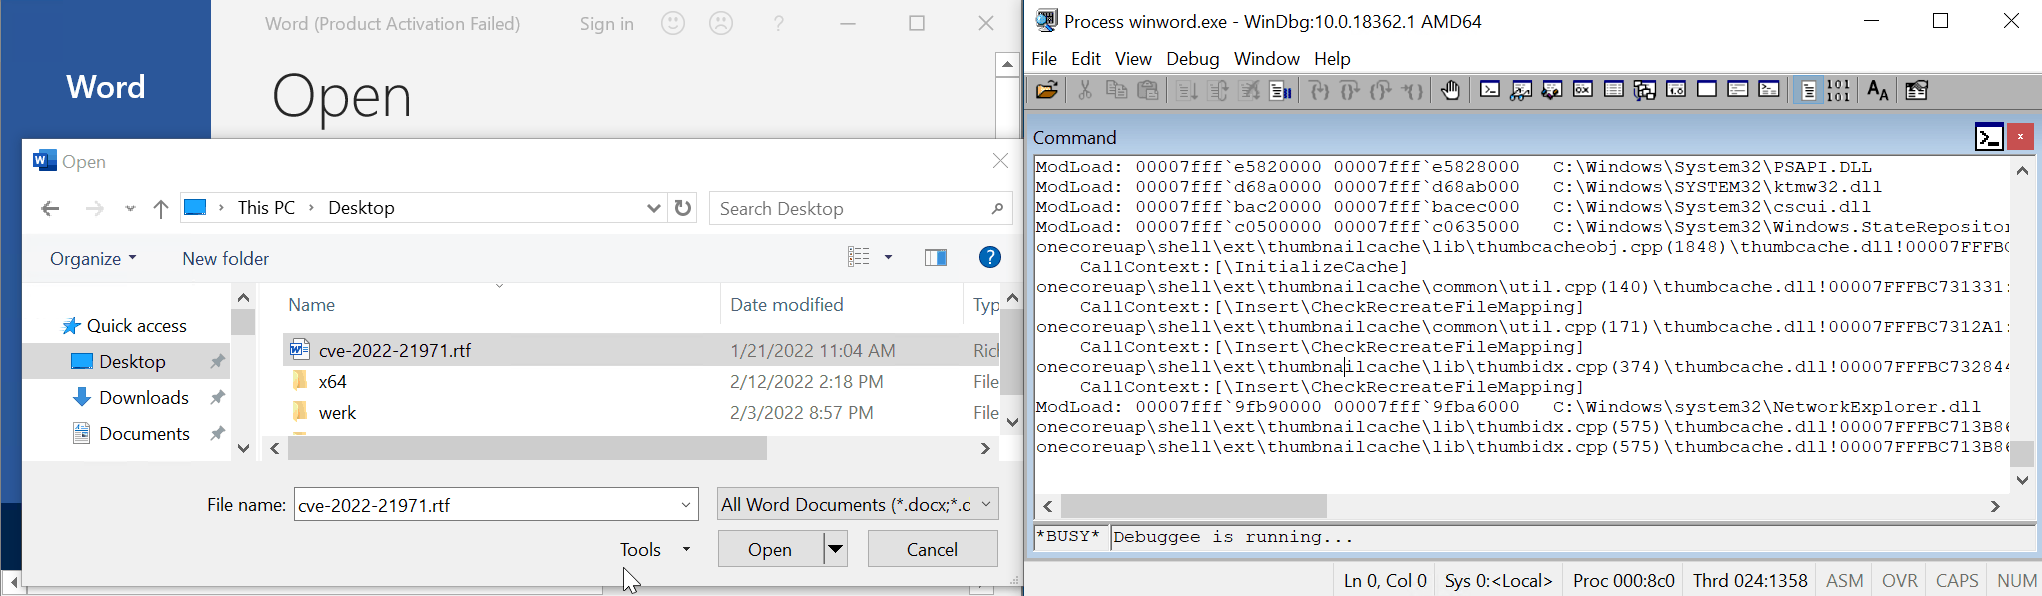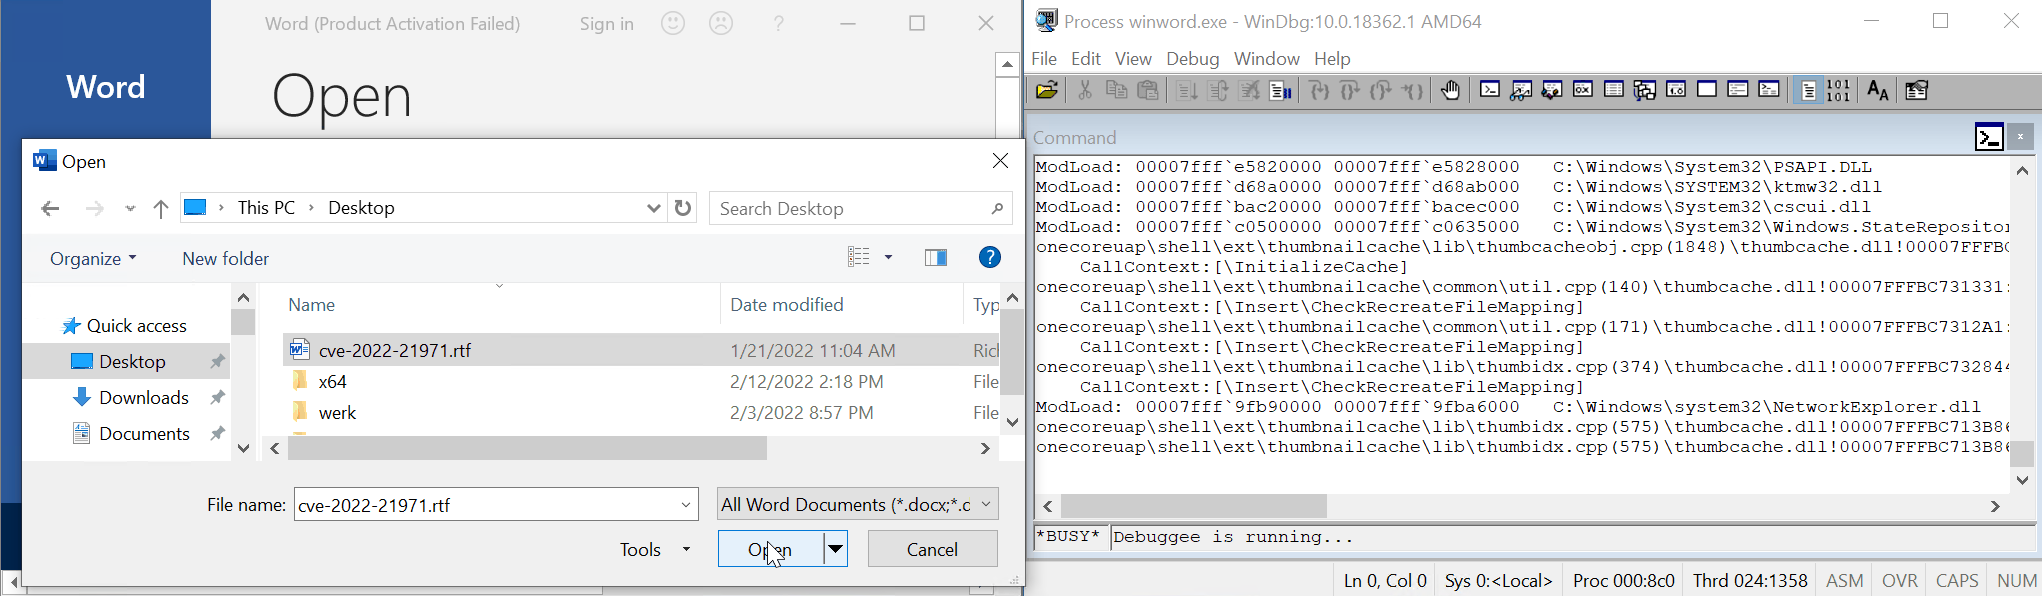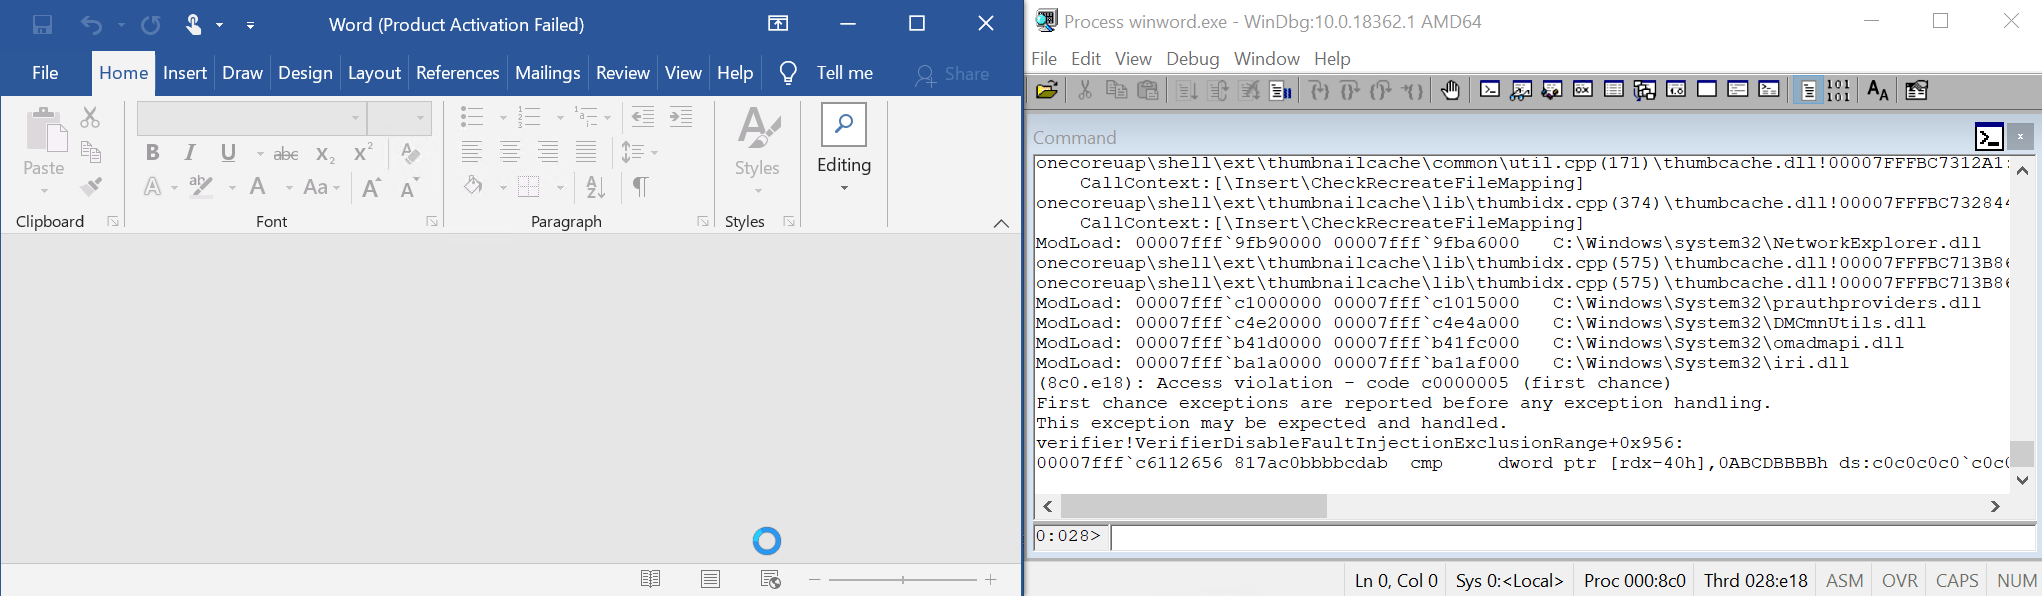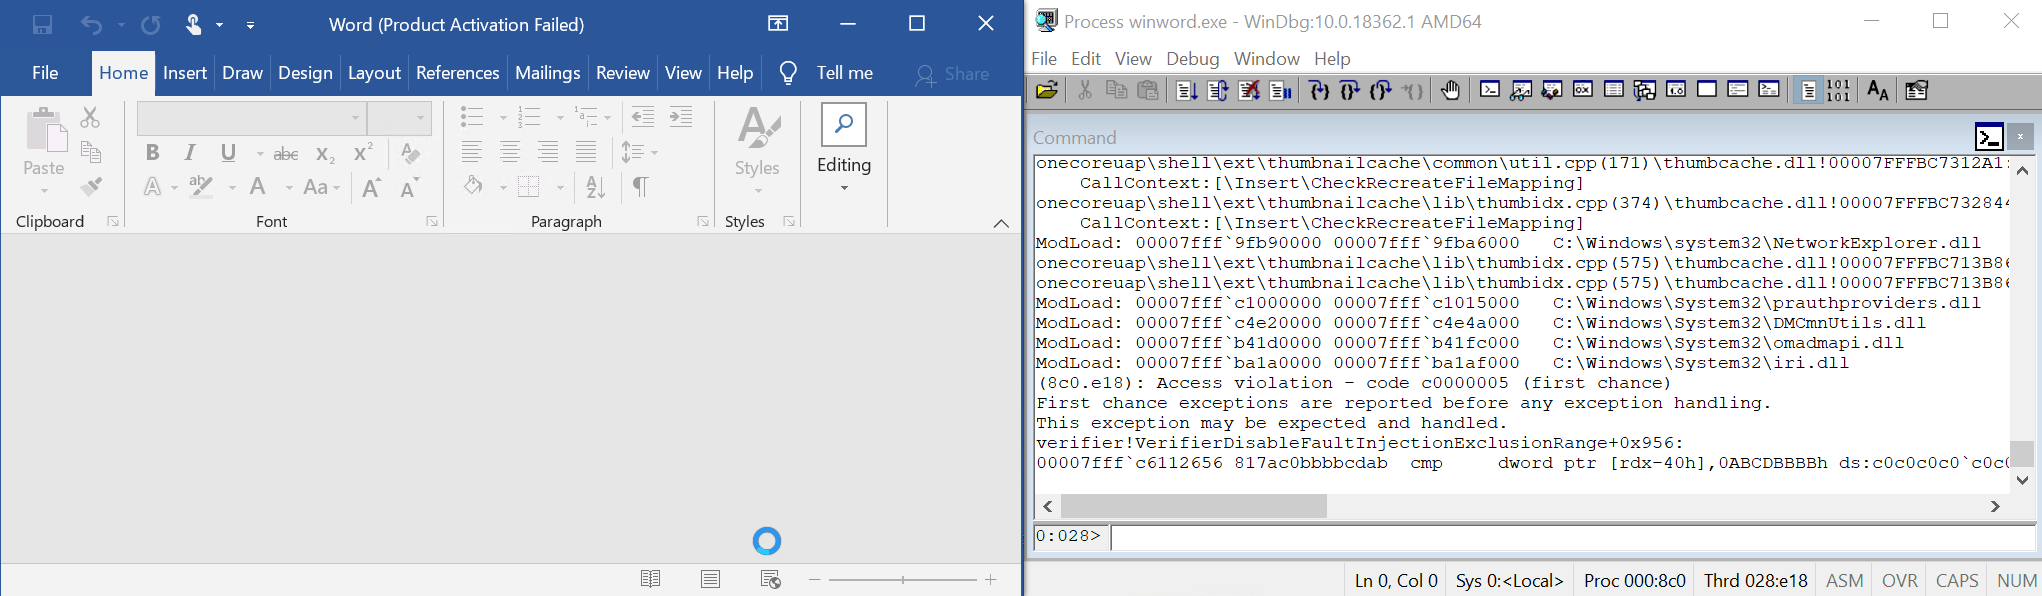 malwareman007/cve-2022-21971
CVE-2022-21971 的 POC
 rfxn/cpanel-sessionscribe
用于 CVE-2026-41940(SessionScribe)的检测、缓解与逆向工程工具集:该 cPanel/WHM 未认证会话伪造漏洞于 2026-04-28 披露。包含纵深防御主动缓解垫片、ModSec 规则包、远程探针、主机内 IOC 扫描器以及分层 RE 快照收集器。GPL v2。
 robertdfrench/ifuncd-up
GNU IFUNC 是 CVE-2024-3094 背后的真正元凶
 haxatron/cve-2022-0219
针对CVE-2022-0219的概念验证漏洞利用代码,这是Jadx中的一个XXE漏洞,当通过CLI导出恶意APK文件时,会导致本地文件泄露。
 mbadanoiu/cve-2021-46364
CVE-2021-46364:Magnolia CMS 中的 YAML 反序列化
 secunnix/cve-2024-27398
CVE-2024-27398 POC
 sentinel-aidefense/cve-2026-21509
CVE-2026-21509 研究文章
 sf0rzin/cve-2025-61155
CVE-2025-61155 — GameDriverX64.sys中的任意进程终止(幻塔反作弊)。原始IDA Pro逆向、PoC、YARA、IOC、缓解措施。
 dave_m/clamtk
一个易于使用、轻量级、按需的Linux系统病毒扫描器。 如需更多帮助,请参阅<a href="https://gitlab.com/dave_m/clamtk/wikis/home">wiki</a>。
 immersive-labs-sec/cve-2021-40444-analysis
去混淆的CVE-2021-40444漏洞利用代码,附带详细分析和支持性博客文章,记录了攻击向量和恢复过程。
 mracumen/cve-2021-40444
Microsoft-Office-Word-MSHTML-Remote-Code-Execution-Exploit