
 #1

 corelight/conn-burst
一个 Bro 软件包,用于识别突发连接(传输大量数据且传输速度很快的连接)。
 synacktiv/forensic-msvpn
本仓库包含 Velociraptor artifact 和 Chainsaw 规则,用于帮助检测 Microsoft 远程访问 VPN 活动。
 wubinworks/magento2-cosmic-sting-patch
一个替代方案(作为Magento 2扩展)来修复XXE漏洞CVE-2024-34102(又名Cosmic Sting)。如果你无法升级Magento或无法应用官方补丁,试试这个。
 shanika04/apache_skywalking
CVE-2020-9483 OR CVE-2020-13921
 verveindustrialprotection/cve-2021-44228-log4j
提供BigFix Fixlets和分析,以检测Windows和Linux系统上的Log4j漏洞(CVE-2021-44228、CVE-2021-45046、CVE-2021-45105),具有多种检测方法用于分类和修复。
 trnguyen03/activemq-ids-ips-lab
IDS/IPS 实验室,用于使用 GVM、Nmap、Snort、iptables 和 UFW 检测及防御 Apache ActiveMQ RCE(CVE-2023-46604)。
 shoucheng3/ff4j__ff4j_cve-2022-44262_1_8_13_fixed
Java的特性开关框架,支持运行时特性激活、基于角色的访问、AOP驱动的切换、监控、审计跟踪,以及带有REST API的Web控制台。
 shoucheng3/apache__nifi_cve-2022-33140_1-16-22
自动化数据流处理与分发系统,具备安全配置、来源追踪及可扩展的插件架构,适用于网络安全、可观测性和事件流管道。
 trinadh465/external_tcpdump_cve-2018-14880
命令行数据包分析器,用于网络监控和数据采集,捕获并显示网络流量,以进行故障排查和安全分析。
 trinadh465/external_tcpdump_cve-2018-14469
命令行数据包分析器,用于网络监控和数据采集,捕获并显示网络流量,以进行故障排查和安全分析。
 thecyberfairy/cve-lfi-lab
一个从一级 SOC 分析师视角调查 CVE-2025-39507 的实操实验室。包括 Microsoft Sentinel 中的日志审查、IP 分析、真实截图,以及 WordPress 插件中本地文件包含漏洞的简单剖析。
 cert-hr/log4shell
此仓库包含与利用CVE-2021-4428相关的IoCs。
 kevin9480/security_incident_report
基于 React2Shell(CVE-2025-55182) 漏洞复现入侵场景,并通过 Wazuh/Sysmon/Coraza WAF 日志进行事件分析与响应的 DFIR 项目
 tugcantopaloglu/openclaw-dashboard
🔐 为OpenClaw AI代理提供的安全、实时监控仪表盘。包含身份验证、TOTP多因素认证、成本追踪、实时动态、内存浏览器等功能。
 sleuthco/clawshield-public
AI 代理的安全代理。扫描每条消息,检测提示注入、个人身份信息(PII)和机密信息。纵深防御:Go 代理 + iptables 防火墙 + eBPF 内核监控器。YAML 策略引擎、审计日志、5 个带 RAG 知识库的 AI 代理。
 neo23x0/mongobleed-detector
MongoBleed 漏洞利用检测脚本
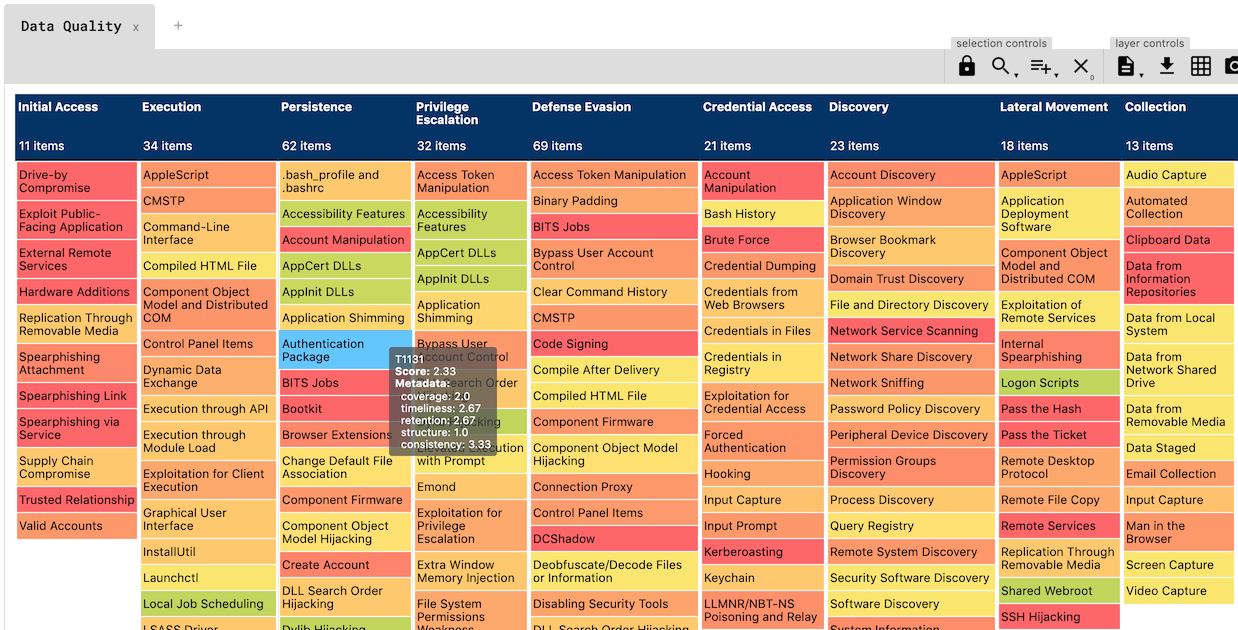 hxnoyd/ossem-power-up
一个基于优秀的OSSEM构建的数据质量评估工具。









