
 #1
用于学习网络安全、防御安全和授权测试的课程体系、课程和结构化路径。
Kitploit 推荐
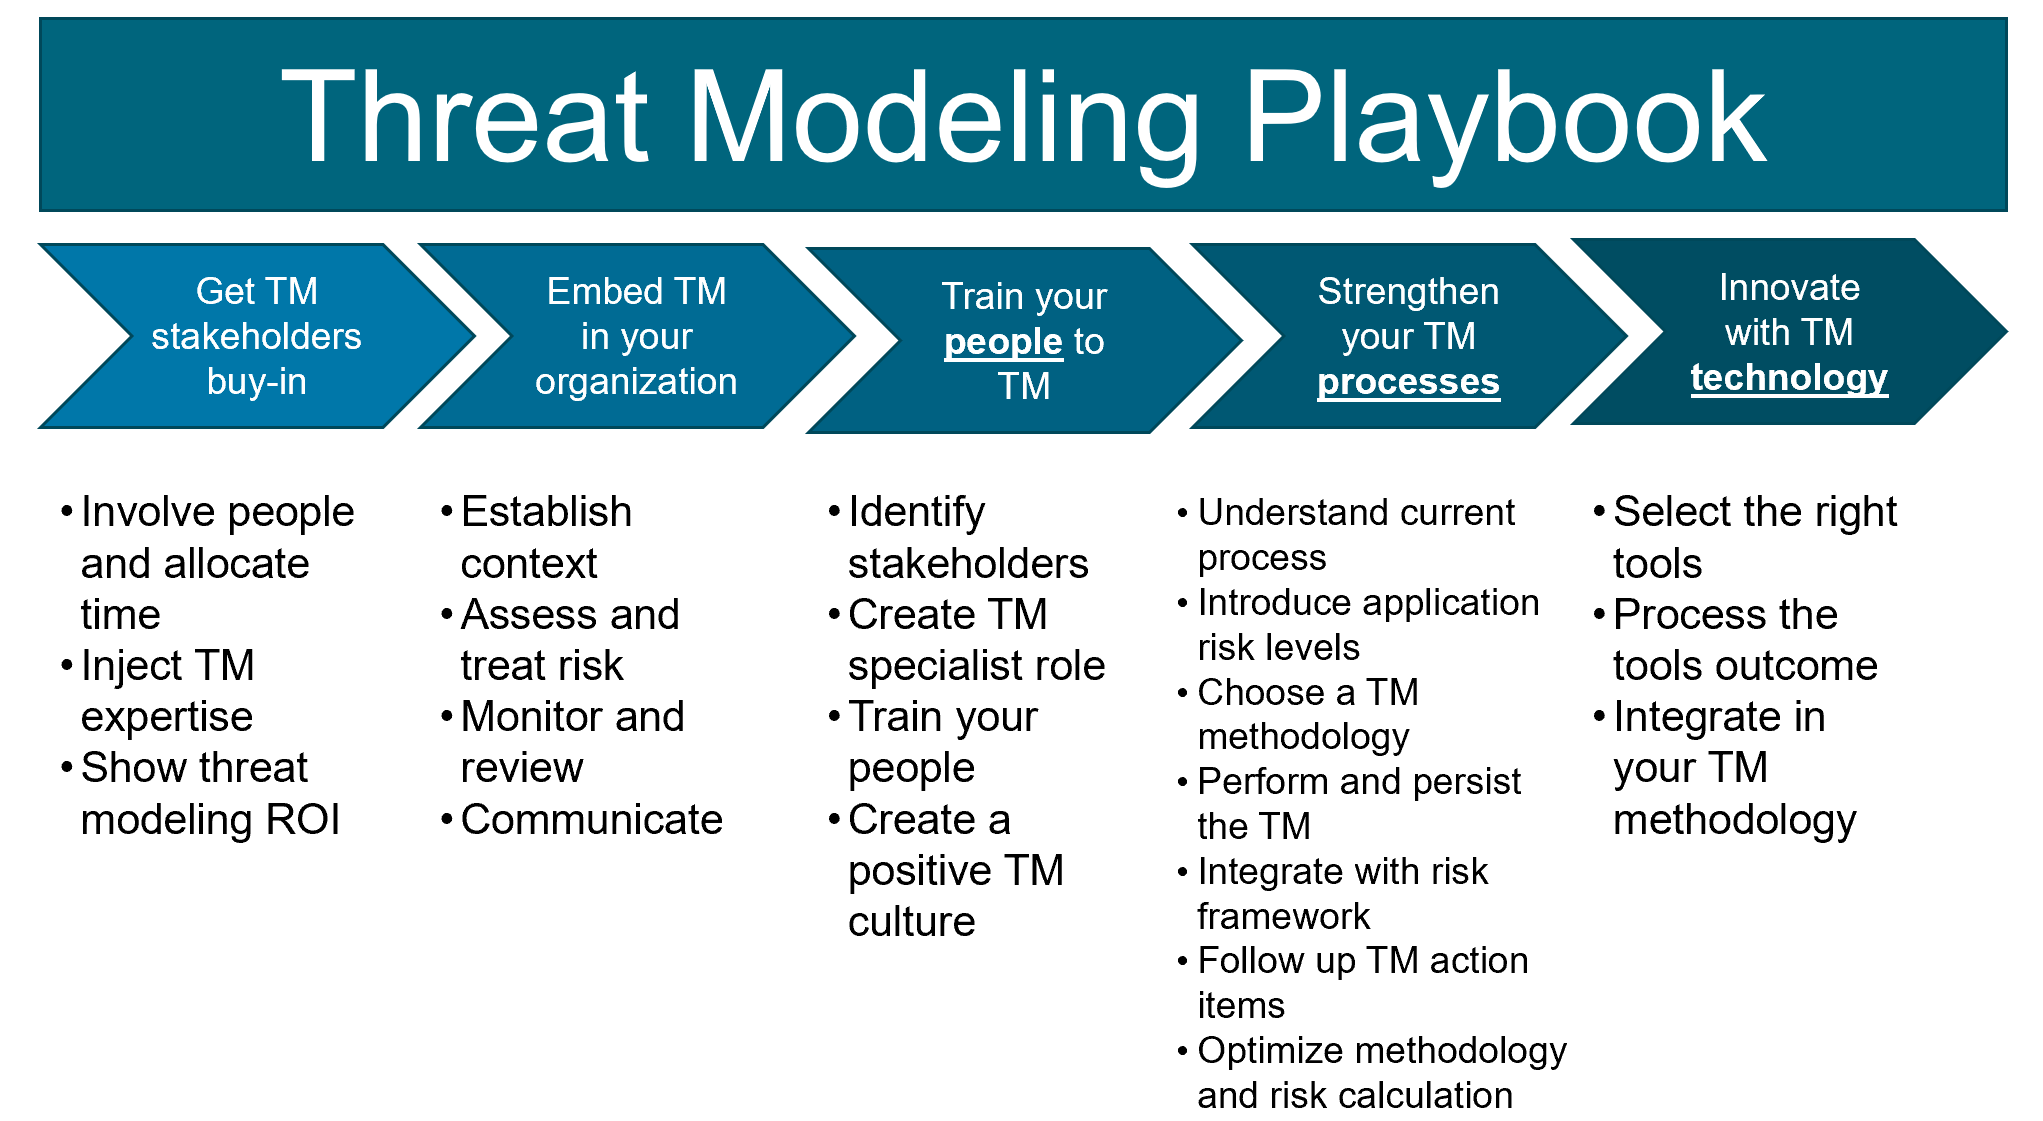
 owasp/threat-modeling-playbook
将威胁建模整合到产品安全中的结构化手册,涵盖利益相关者认同、组织嵌入、培训、流程强化和技术创新。
 owasp/secure-coding-practices-quick-reference-guide
来自 OWASP 的安全编码实践快速参考指南
 doretox/atomicvulns
原子 Web 漏洞实验环境。每个应用对应一个 OWASP 漏洞——极简 Flask + Docker,故意留有缺陷,供使用 Burp Suite 进行动手学习。
 g-les/100daysofyara
100 天 YARA——将随着这一年的推进持续更新规则与想法
 owasp/security-champions
面向安全捍卫者的 OWASP 指南,提供精选资源和学习路径,以在开发团队中培养安全文化和实践。
 owasp/vulnerable-container-hub
VULCONHUB 提供文件访问权限,用于构建您自己的实践型易受攻击容器镜像,以学习和练习安全技能。
 mahmoudimus/static_asm
仅头文件的C++2x编译时汇编器,用于x86/x86-64指令编码
 sylwia-budzynska/codeql-workshop
通过编写查询来查找 CVE-2024-32022,迈出 CodeQL for Python 的第一步。
 owasp/fiasse
一个用于将应用程序安全集成到软件工程中的框架(FIASSE),基于可安全软件工程模型(SSEM)实现。
 ransomleak/training-application-security
交互式安全编码培训,提供动手实操的 SCORM 练习,涵盖 OWASP Top 10 Web 与 API 漏洞、Git/敏感信息泄露,以及 10 多种语言的修复示例。
 100daysofyara/2022
每日 YARA 规则挑战与社区合集,恶意软件分析师在此分享检测模式、技巧及非常规 YARA 用法,以提升检测工程技能。
 anpa1200/aidebug
以证据为核心的恶意软件逆向工程,具备深度PE/.NET检查、Ghidra重构、AI交叉验证、YARA及ELF调试能力
 parasimpaticki/awesome-appsec-interview
一份经过精选的资源、练习题和学习材料列表,旨在帮助你准备应用安全(AppSec)面试。
 zilbonn/owasp-wstg-rag
OWASP Web Security Testing Guide RAG系统,带有ChromaDB和用于Claude Code的MCP
 b4sith-sec/gu3ssweak
用于移动安全研究和漏洞赏金练习的故意存在漏洞的 Android 应用 - OWASP Mobile Top 10
 cliffe/breakescape
可挂载的Rails引擎,提供24+个网络安全密室逃脱场景,包含随机密码、即时编译的NPC对话以及用于游戏状态管理的RESTful API。专为实践性安全培训设计。








