#1
 cross-samuel1/soc-analyst-hub
免费、离线的 Tier 1 SOC 分析师中心 —— 包含事件响应检查清单、告警分类剧本、威胁狩猎查询及分析师入职指南。单个 HTML 文件,无需任何依赖。
 toxicbishop/supply-chain
软件供应链安全综合指南。这份开源手稿为安全专业人员和开发人员提供了防御生态系统威胁的实用策略。
 roninforge/roninforge-hono
Cursor 插件,适用于 Hono v4(TypeScript 边缘 Web 框架)。包含 59 个 LLM 回归测试,配有 BAD/CORRECT 配对。固定使用 hono ^4.12.19(>= 4.9.7 以修复 CVE-2025-59139)。涵盖 Express 中间件泄漏、v3…
 roninforge/roninforge-angularjs-migration
AngularJS 1.x → Angular 18 迁移指南,适用于 GitHub Copilot。github/awesome-copilot/instructions/angularjs-to-angular-18.instructions.md 的权威来源仓库。3 种模式下共 62 项…
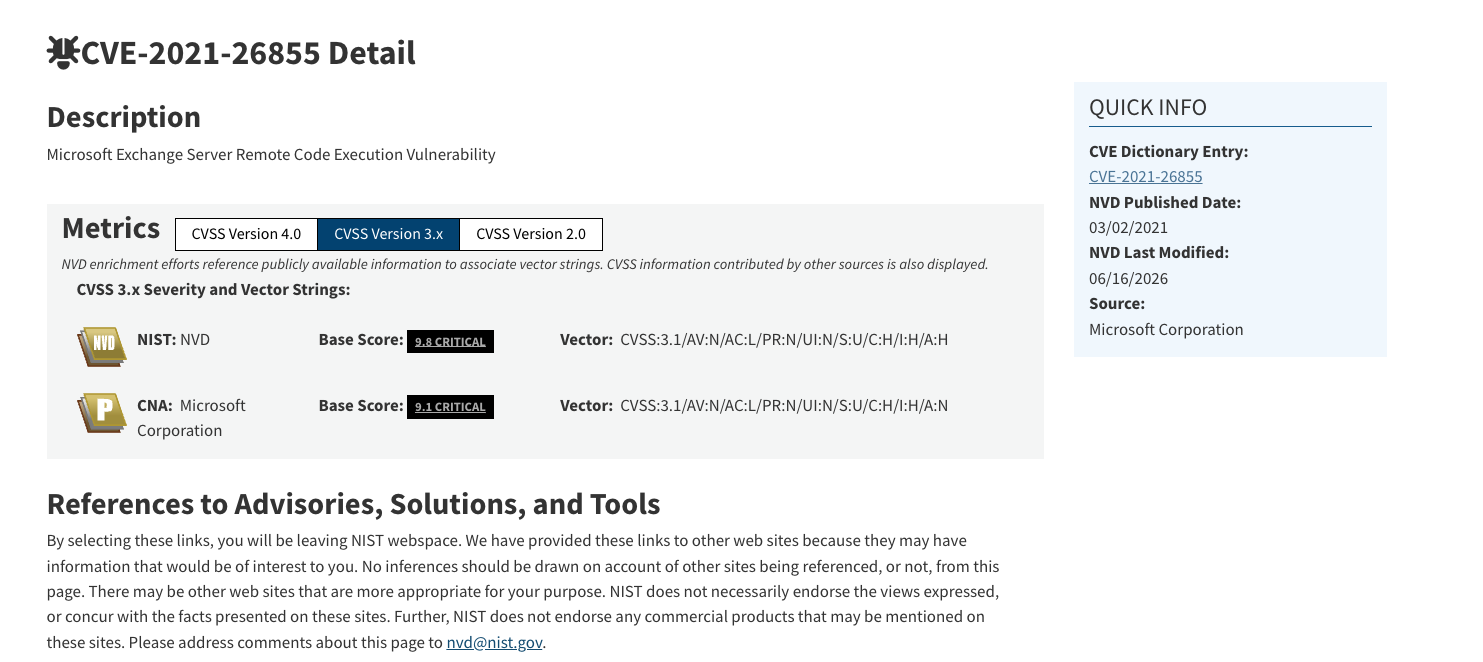 probablysecure/triage-cve-2021-26855-proxylogon---microsoft-exchange-
动手实践的 CVE 分类实验室:分析 NVD 条目、解码 CVSS 向量、映射 CWE 弱点,并为 ProxyLogon 等高知名度漏洞利用提供风险背景分析。
 the-cyber-ledger/tcl-xss-labs
一个交互式、自托管的XSS训练平台,包含33个难度递增的挑战
 hrmtz/snet
AI引导的CTF - 与Claude Code一起突破真实服务器,它作为你的教练
 jas502n/2024informationsecurityengineer
2024年信息安全工程师、2024InformationSecurityEngineer
 owasp/teach-appsec
OWASP 教学模块,涵盖应用程序安全基础知识,包括风险管理、安全软件开发和安全运营,适用于结构化学习路径。
 exp-docs/cve-2019-15588
CVE-2019-15588 靶场:RCE命令注入漏洞
 gmh5225/kernel-ctf
Linux 内核漏洞利用 CTF 挑战合集,涵盖缓冲区溢出、释放后使用和竞争条件漏洞,用于动手安全学习。
 mbrandner-group/juiceshopgl
为安全培训、CTF竞赛和测试安全工具而设计的故意存在漏洞的Web应用程序。涵盖OWASP十大漏洞及真实世界的缺陷。
 bunbuncodes/cpsc253_cybersecurityfinalprojectreports
关于CVE-2024-38112的报告
 ahmedmansour93/-unveiling-the-lessons-from-log4shell-a-wake-up-call-for-cybersecurity-
2021年12月,网络安全界因发现广泛使用的Apache Log4j库中存在的Log4Shell漏洞(CVE-2021-44228)而震动。该漏洞的CVSS评分为10。
 zishanadthandar/pentest
基于 Jekyll 的渗透测试知识库,包含方法论指南、速查表、工具索引、认证路线图以及精选的练习实验室和 CTF 资源。
 dev-angelist/ejptv2-notes
eLearnSecurity 初级渗透测试员(eJPT)v2 笔记