#1
 harbor-framework/terminal-bench-2
评估AI代理在真实世界任务中的基准,包括漏洞修复、代码调试以及在容器化环境中的蛋白质组装。被前沿实验室用于衡量代理能力。
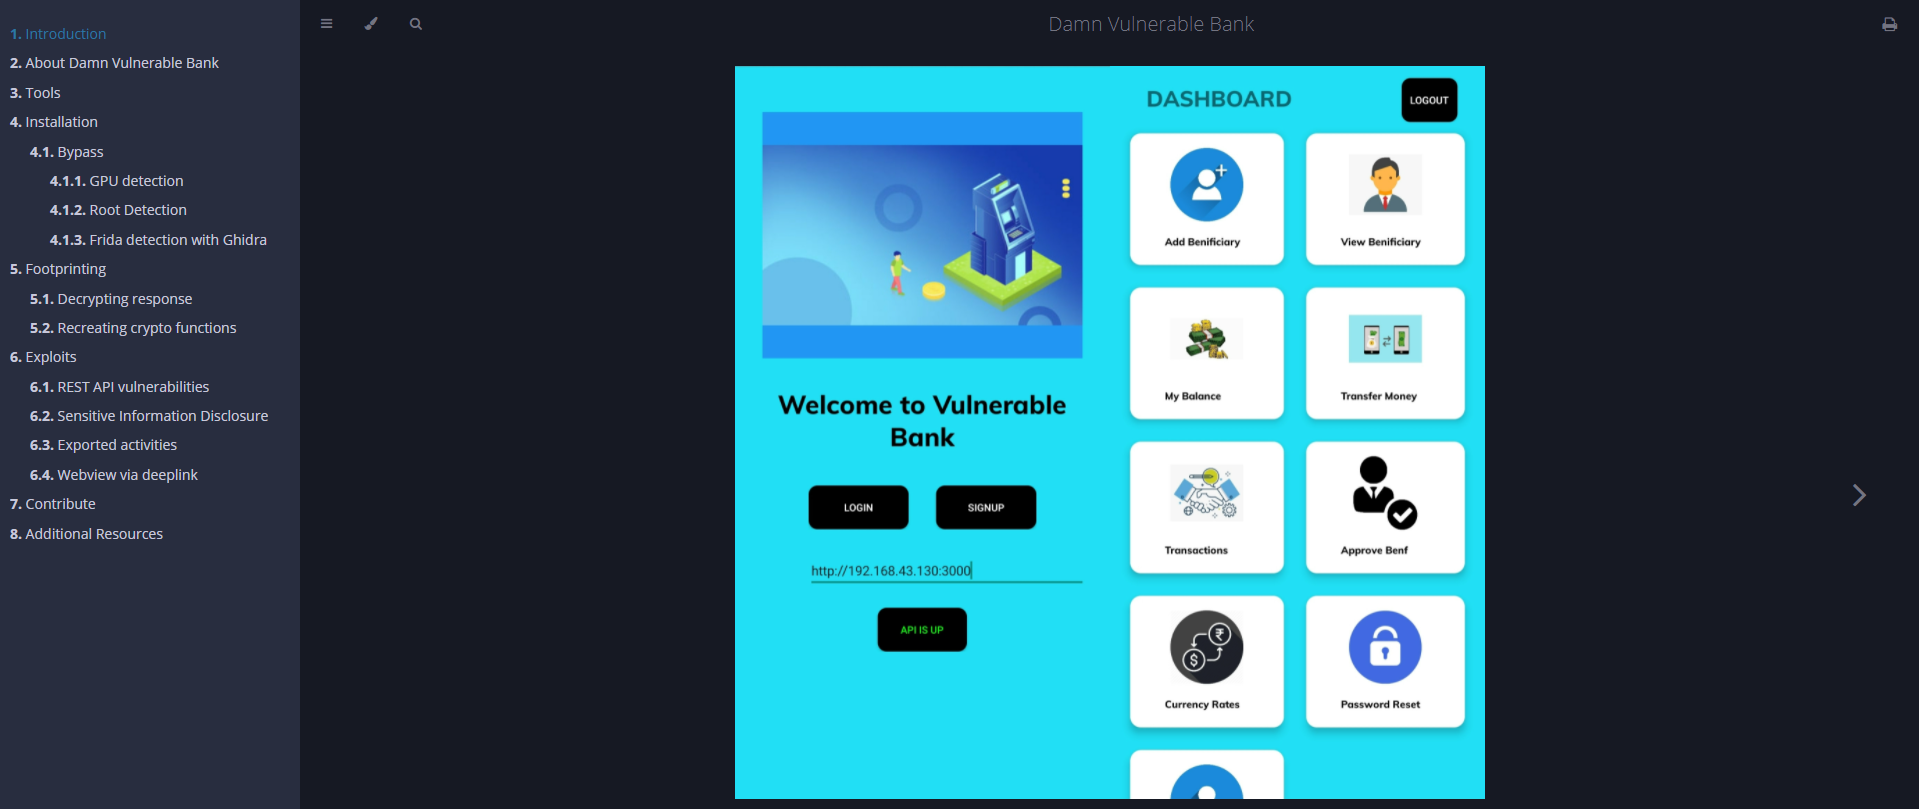 rewanthtammana/damn-vulnerable-bank
专门为练习移动安全测试而设计的存在漏洞的Android银行应用,具备root检测、反调试、SSL证书绑定以及常见的Web/移动端漏洞。
 bishopfox/iam-vulnerable
使用 Terraform 创建你自己设计的易受攻击的 AWS IAM 权限提升演练环境。
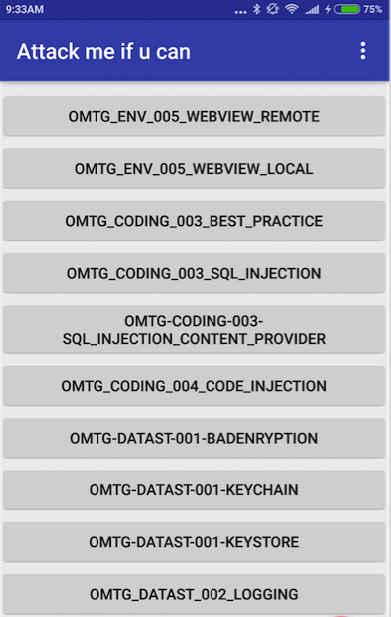 owasp/mastg-hacking-playground
一系列故意设计不安全的iOS和Android应用,用于学习移动安全测试、逆向工程和漏洞分析,并与OWASP MASTG指南保持一致。
 whgojp/javaseclab
全面的 Java 漏洞实验环境,包含易受攻击和已修复的代码、攻击场景、source/sink 审计笔记,以及用于安全培训和工具评估的安全编码指南。
 bishopfox/cloudfoxable
创建你自己的、设计上存在漏洞的 AWS 渗透测试靶场
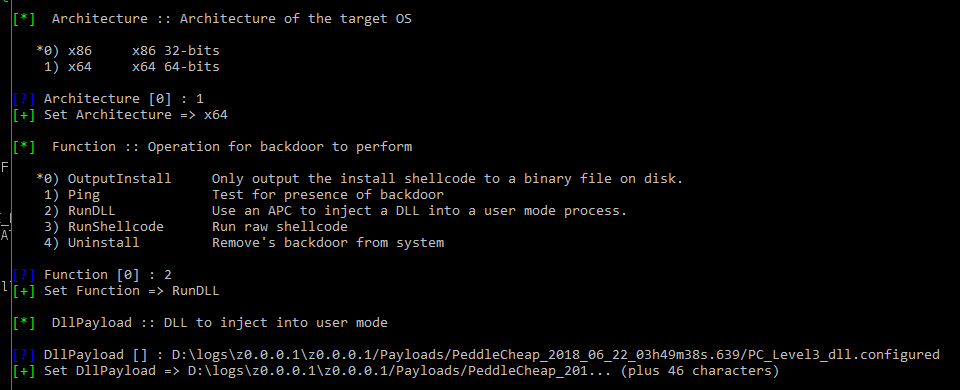 francisck/danderspritz_lab
一个只需2条命令即可运行的全功能DanderSpritz实验室
 wrongbaud/hackaday-u
hackaday.io Ghidra 培训的课程资料
 ine-labs/gcpgoat
GCPGoat : 一个极度脆弱的 GCP 基础设施
 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 远程代码执行漏洞利用和易受攻击的容器
 stealthsploit/oneruletorulethemstill
对我原创的 OneRuleToRuleThemAll hashcat 规则进行翻新和更新后的版本
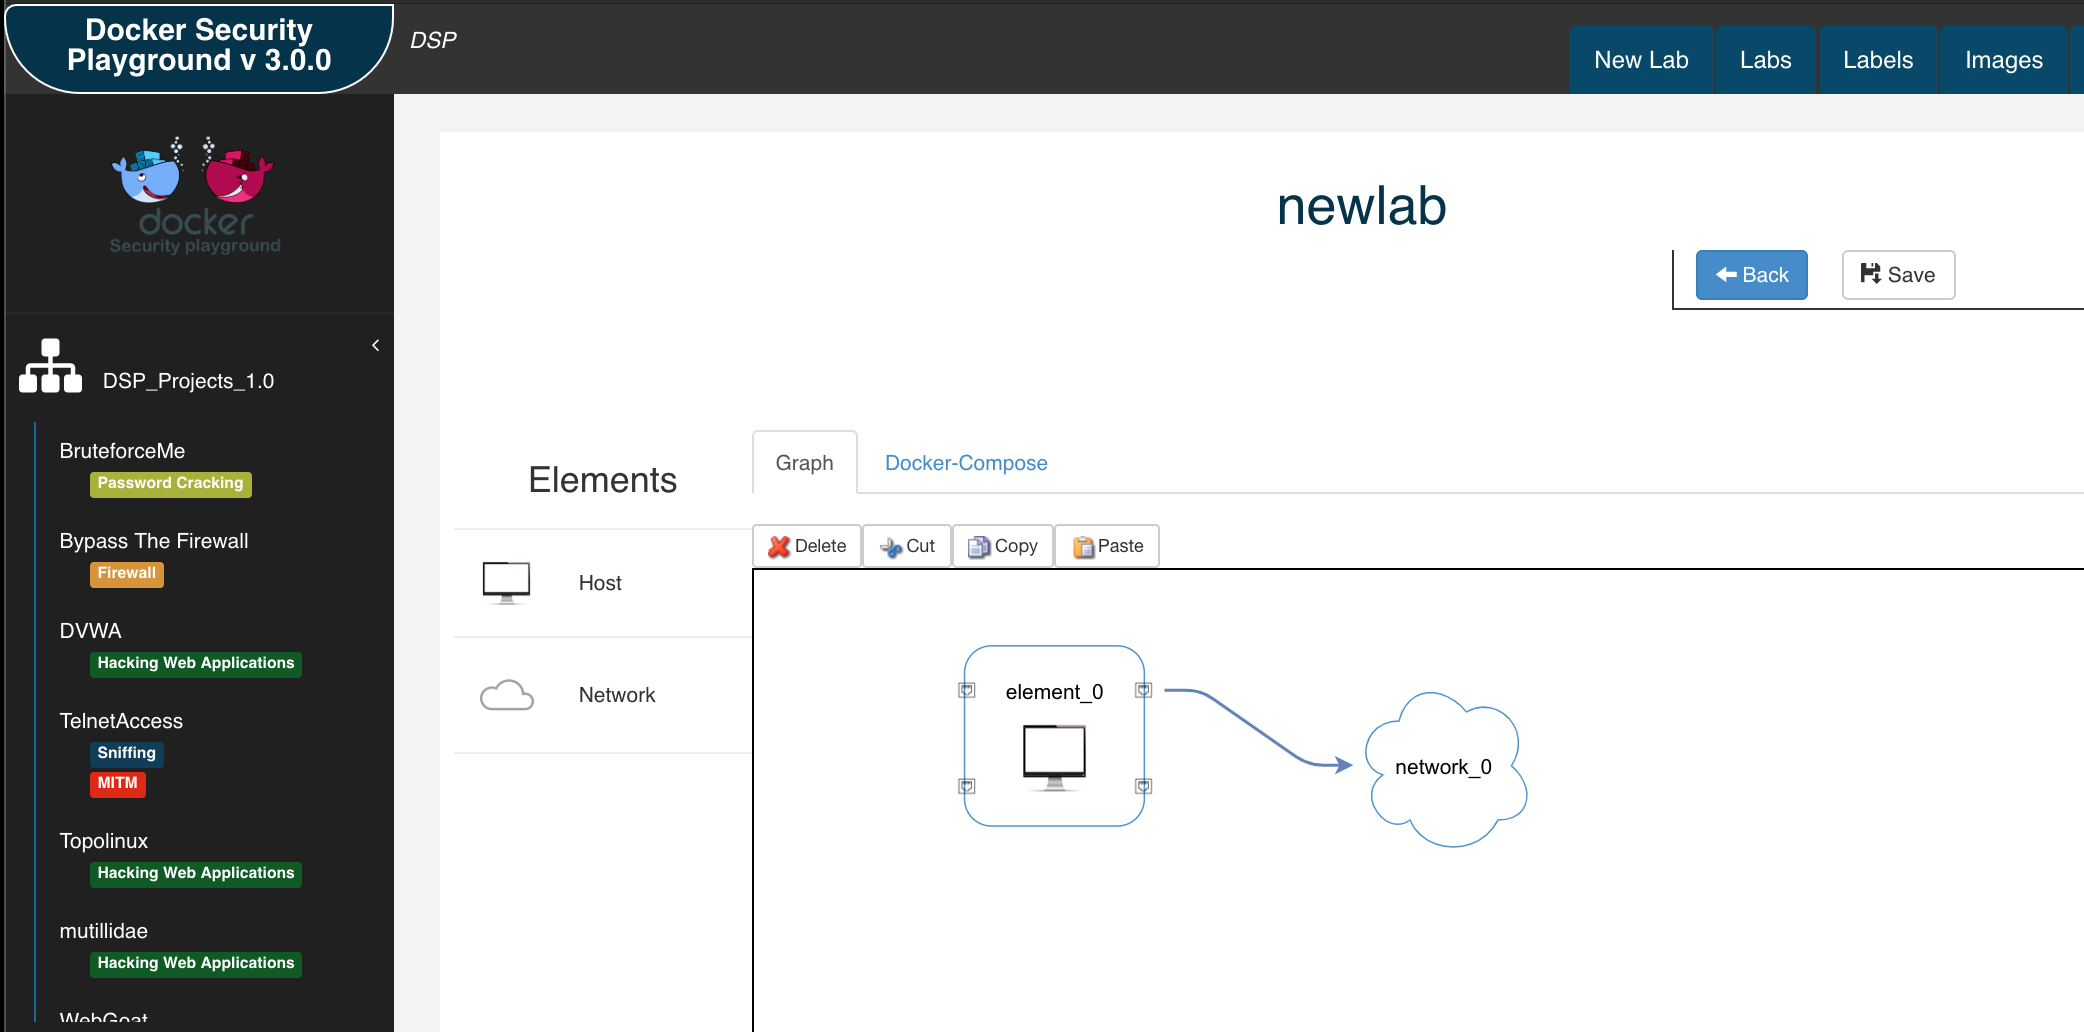 dockersecurityplayground/dsp
一个基于微服务的框架,用于研究网络安全和渗透测试技术。
 hugsy/defcon_27_windbg_workshop
DEFCON 27 研讨会 - 使用 WinDbg Preview 进行现代调试
 sqlmapproject/testenv
一个存在 SQL 注入漏洞的网页集合
 iknowjason/purplecloud
一个用于玩转Azure Identity的小工具 - Azure和Entra ID实验室创建工具。 博客: https://medium.com/@iknowjason/sentinel-for-purple-teaming-183b7df7a2f4