
 #1
用于授权且安全的网络安全实践的训练实验室、动手环境和可复现挑战。
Kitploit 推荐
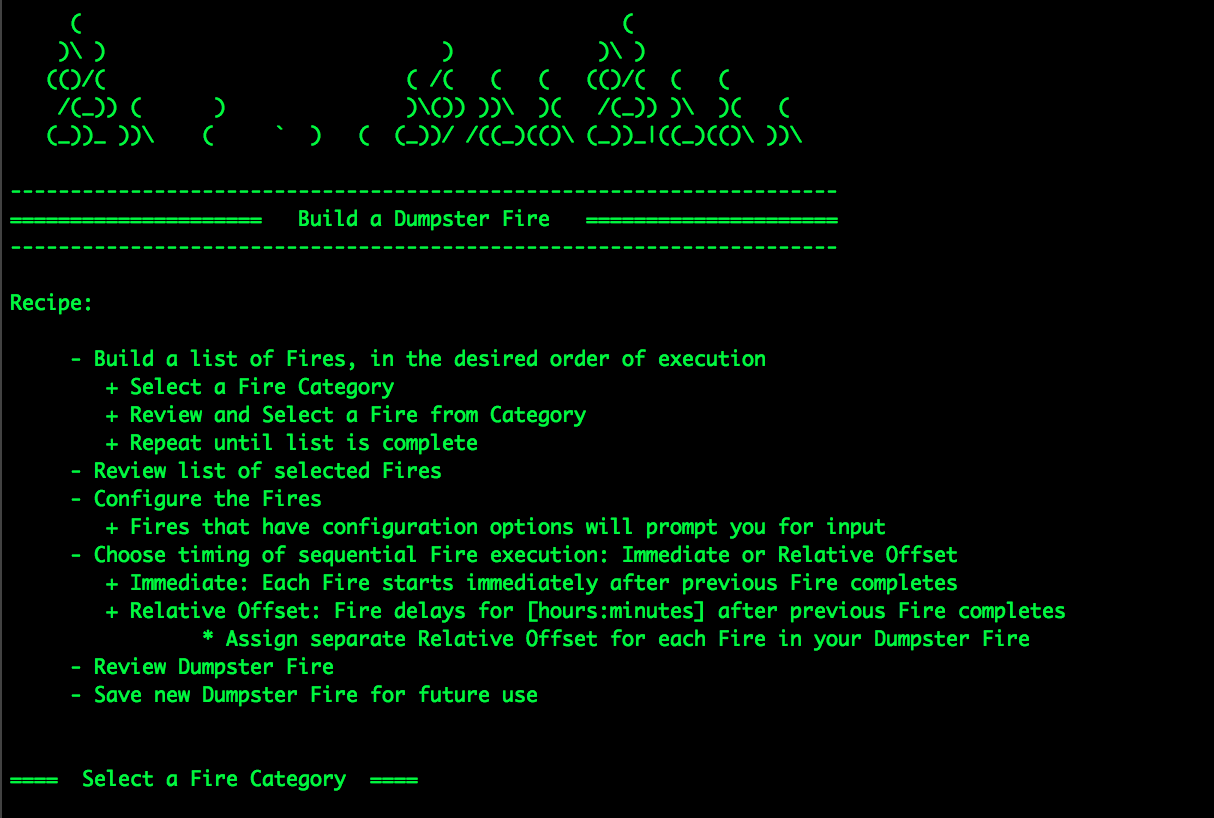
 trycatchhcf/dumpsterfire
"箱中安全事件!" 一个模块化、菜单驱动、跨平台的工具,用于构建自定义、定时触发、分布式安全事件。轻松为蓝队与红队演练以及传感器/告警映射创建自定义事件链。红队可创建诱饵事件、干扰和诱饵,以支持并扩展其行动。构建事件序列("叙事")模拟真实场景,并生成相应的网络和文件系统痕迹。

 mvelazc0/badzure
BadZure 自动化部署故意错误配置的 Entra ID 租户和 Azure 订阅,并使用多样化的实体以及可配置、可遍历的攻击路径来填充它们。
 cloudfuzz/android-kernel-exploitation
动手实践工作坊,用于学习 Android 内核漏洞分析与利用,包含基于 Docker 的构建环境和实践练习。
 the-viper-one/pentest-everything
一份 CTF 文章、渗透测试主题、指南和笔记的合集。笔记汇集了多个来源和我自己的实验室研究。这些主题同样适用于 OSCP、Active Directory、CRTE、eJPT 和 eCPPT。
 cyberdefenders/detectionlabelk
DetectionLabELK 是 DetectionLab 的一个分支,使用 ELK 堆栈替代 Splunk。
 virtualalllocex/defcon-31-syscalls-workshop
包含 DEF CON 31 工作坊"(In)direct Syscalls: A Journey from High to Low"的全部资料。
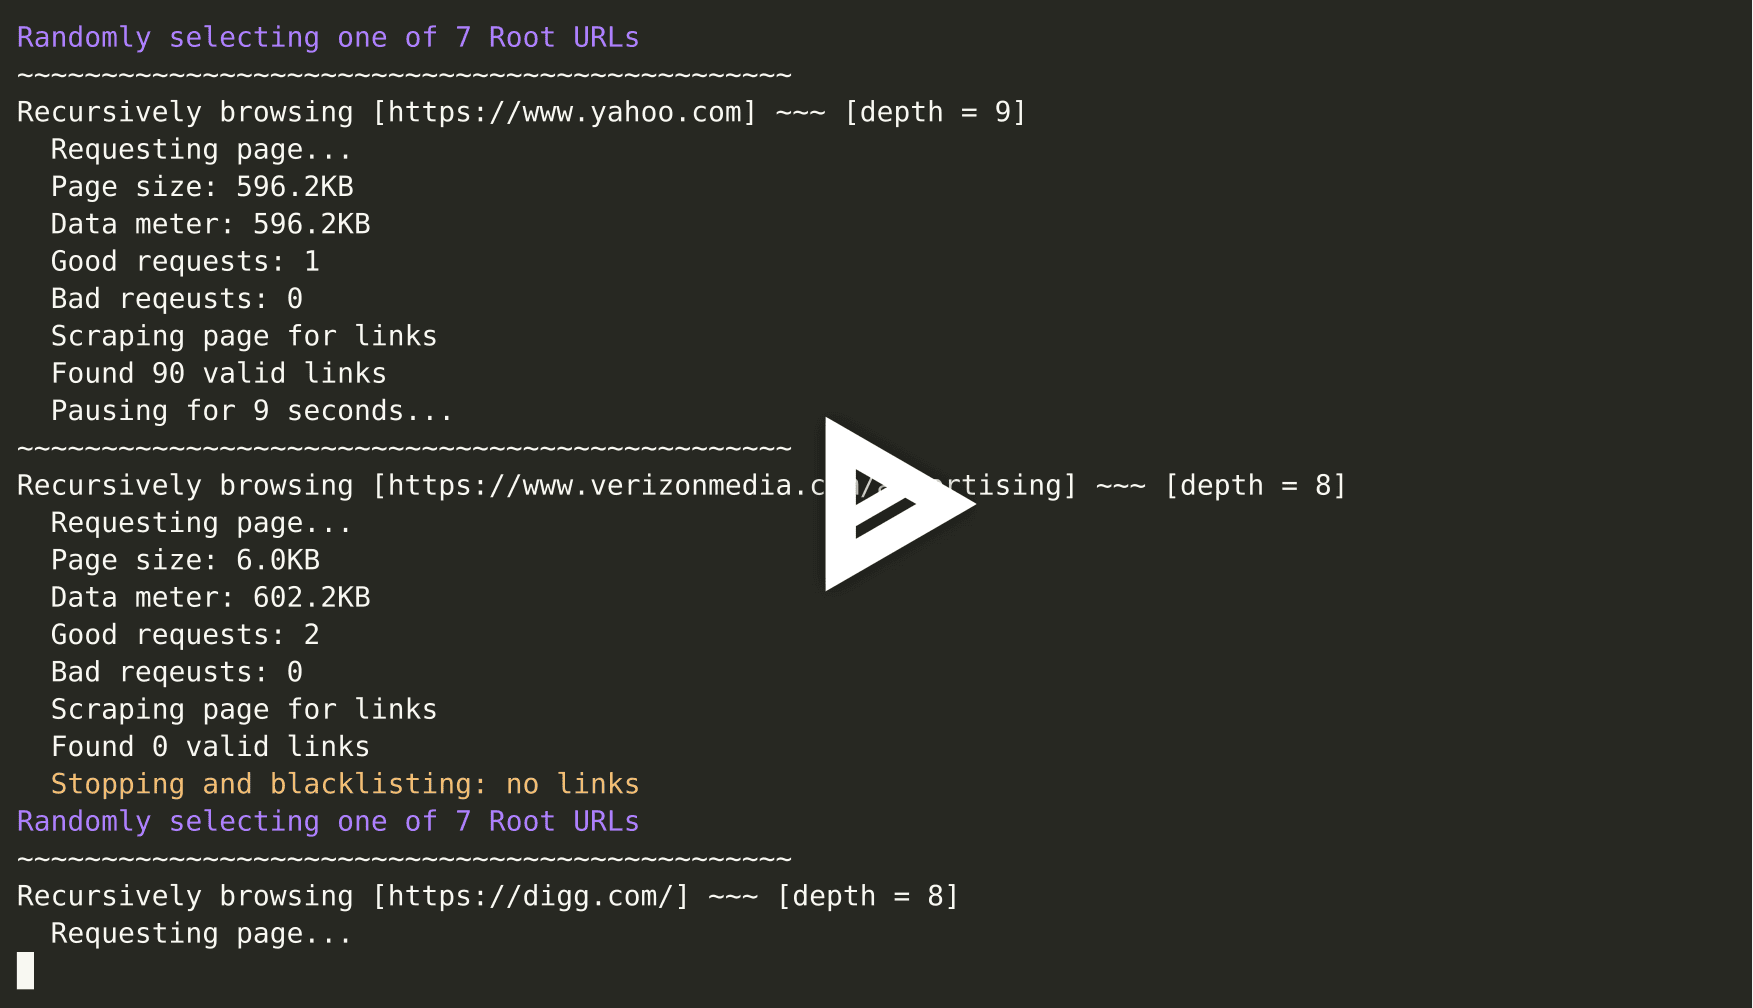 reconinfosec/web-traffic-generator
一个快速且简陋的 HTTP/S “有机”流量生成器。
 mfthomps/labtainers
Labtainers:一个基于Docker的网络实验室框架
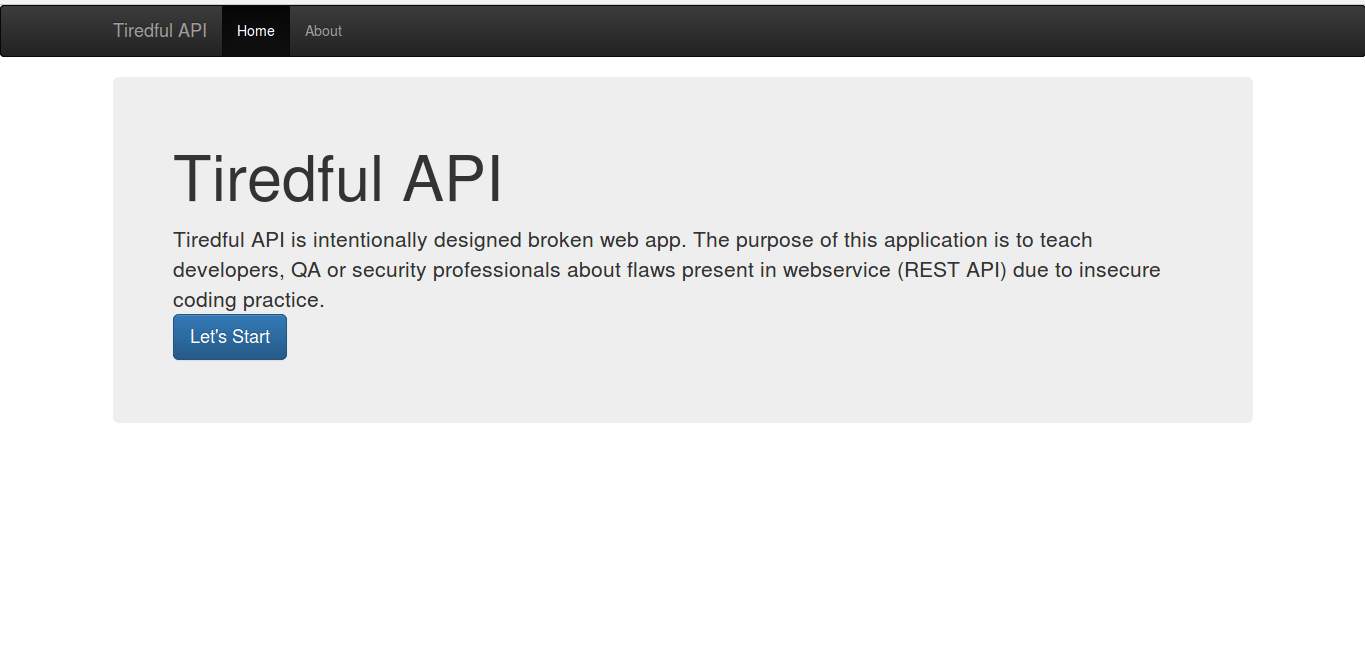 payatu/tiredful-api
一个有意设计存在漏洞的基于REST API的Web应用程序。
 devcop95/bugbounty-lab101
面向HackerOne研究人员的完整漏洞赏金工作区。包含范围强制执行、自动化侦察/漏洞流水线(400+工具)、报告模板、CVE/CWE监视列表,以及本地VM练习实验室。专为有纪律、合乎道德的狩猎而构建。
 maldev-academy/dumpbrowsersecrets
从现代Chromium和Gecko内核浏览器(Chrome、Microsoft Edge、Firefox、Opera、Opera GX和Vivaldi)中提取浏览器存储的数据,如刷新令牌、Cookie、已保存的凭证、信用卡信息、自动填充条目、浏览历史记录和书签。
 secdevops-cuse/cyberrange
开源AWS网络靶场
 cy-clon3/awesome-ios-security
精选的 iOS 应用安全资源列表
 controlplaneio/simulator
Kubernetes 安全培训平台 - 专注于安全缓解措施
 owasp/iotgoat
基于 OpenWrt 的刻意不安全的固件,用于动手实践的物联网安全培训。提供映射到 OWASP IoT Top 10 的漏洞挑战,适用于静态和动态分析。








