#1
 orange-cyberdefense/bof
BOF (Boiboite Opener Framework) 是一个用于工业协议实现和设备的测试框架。
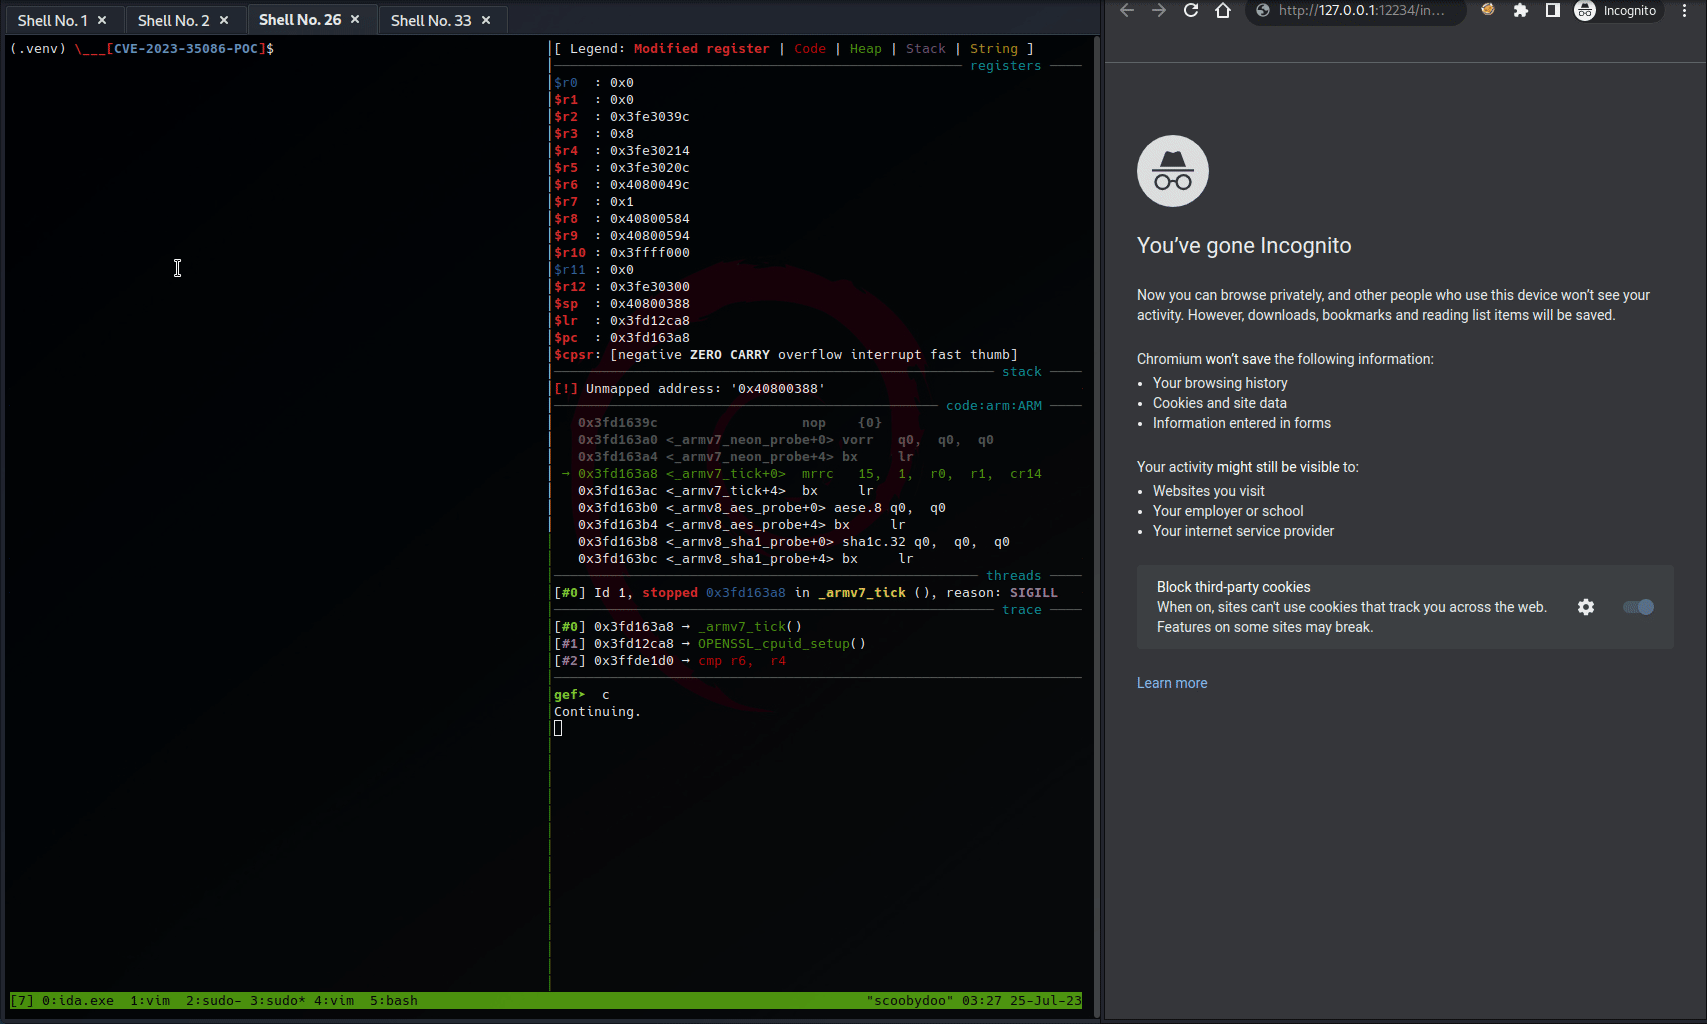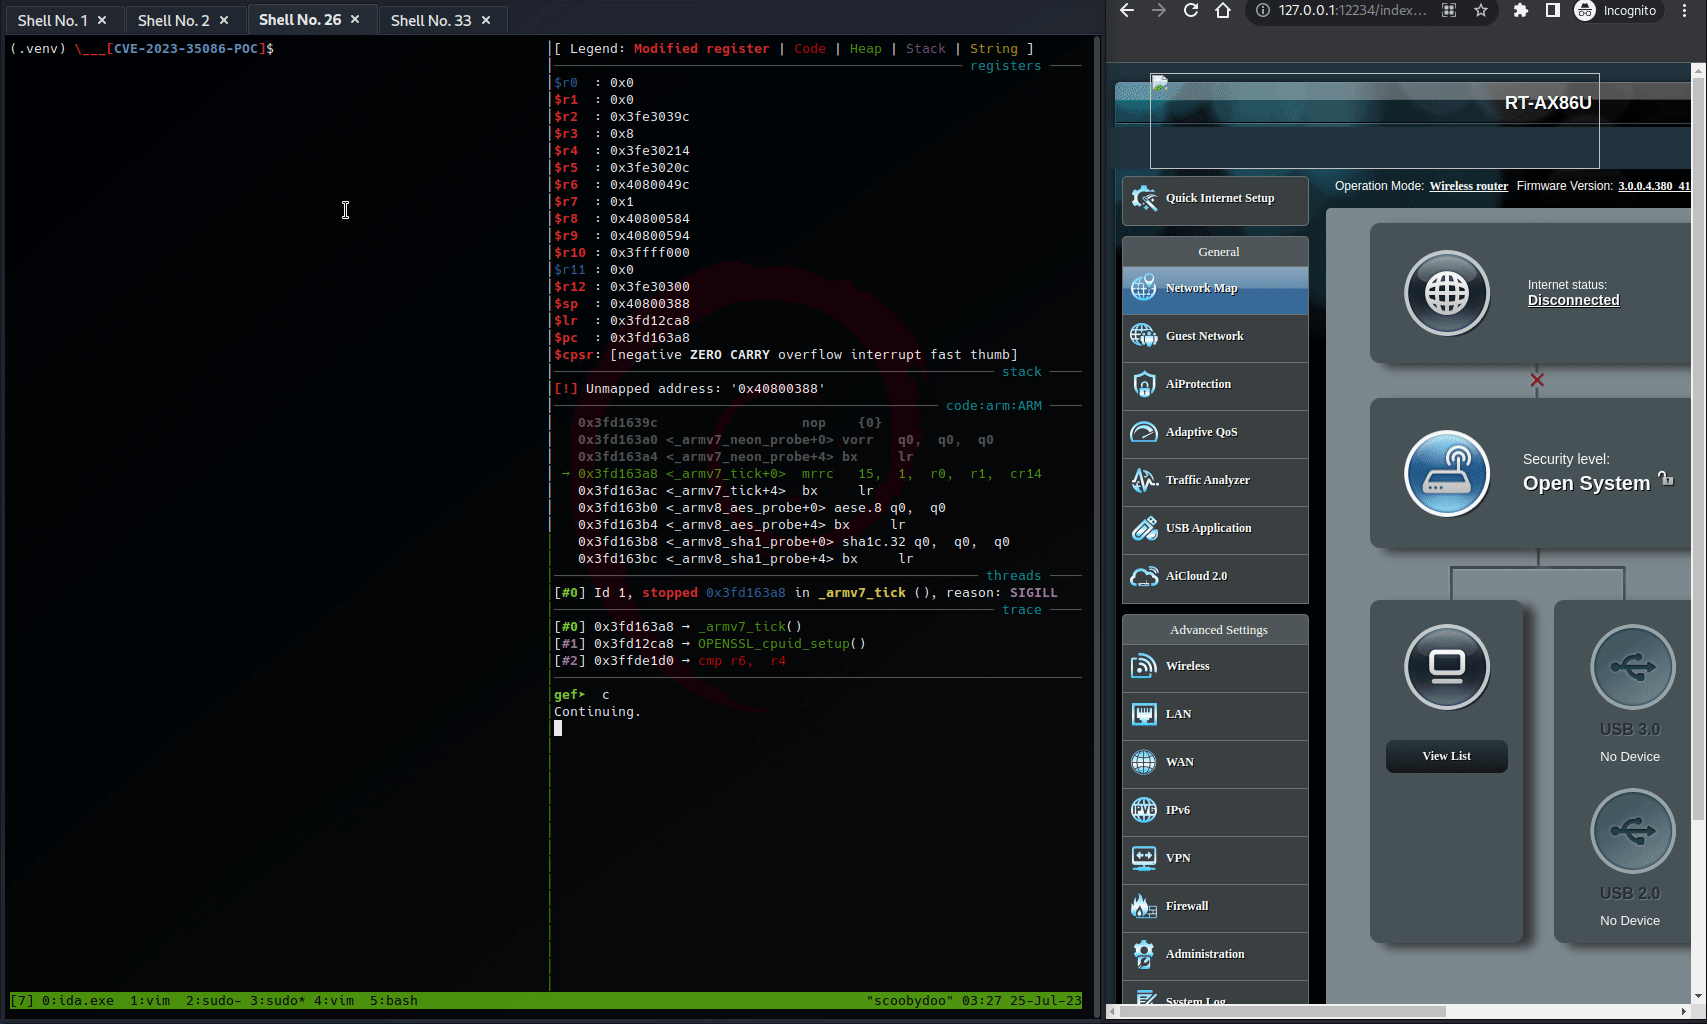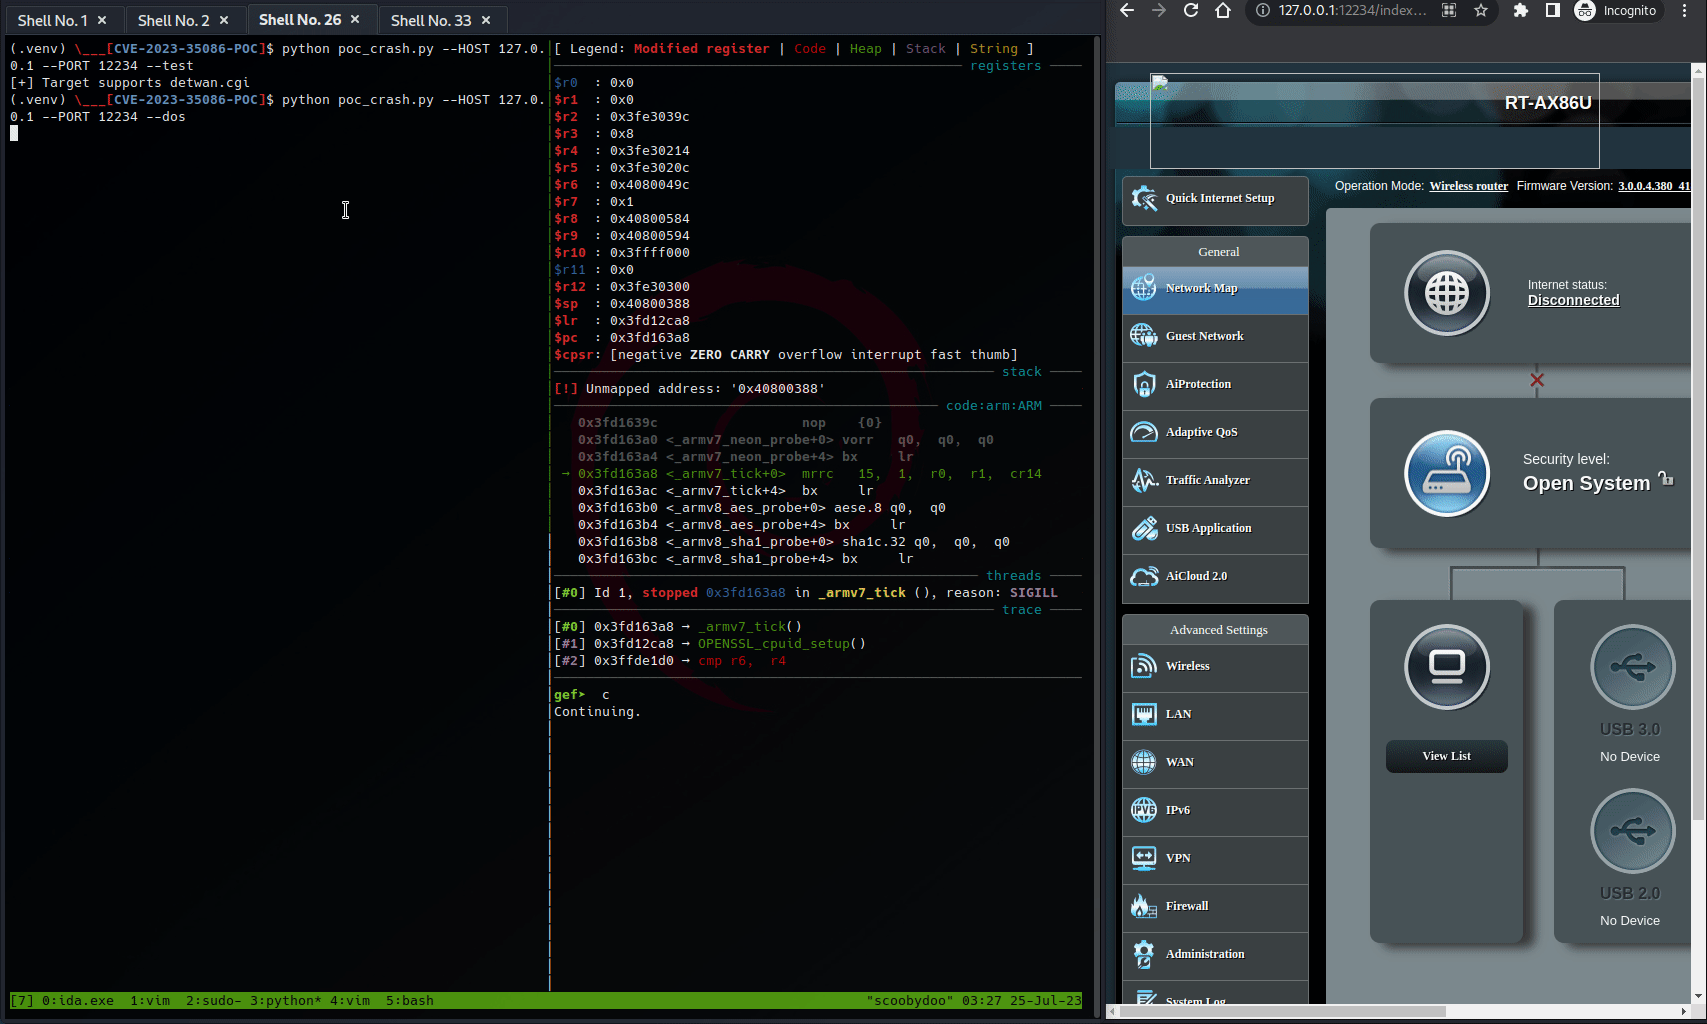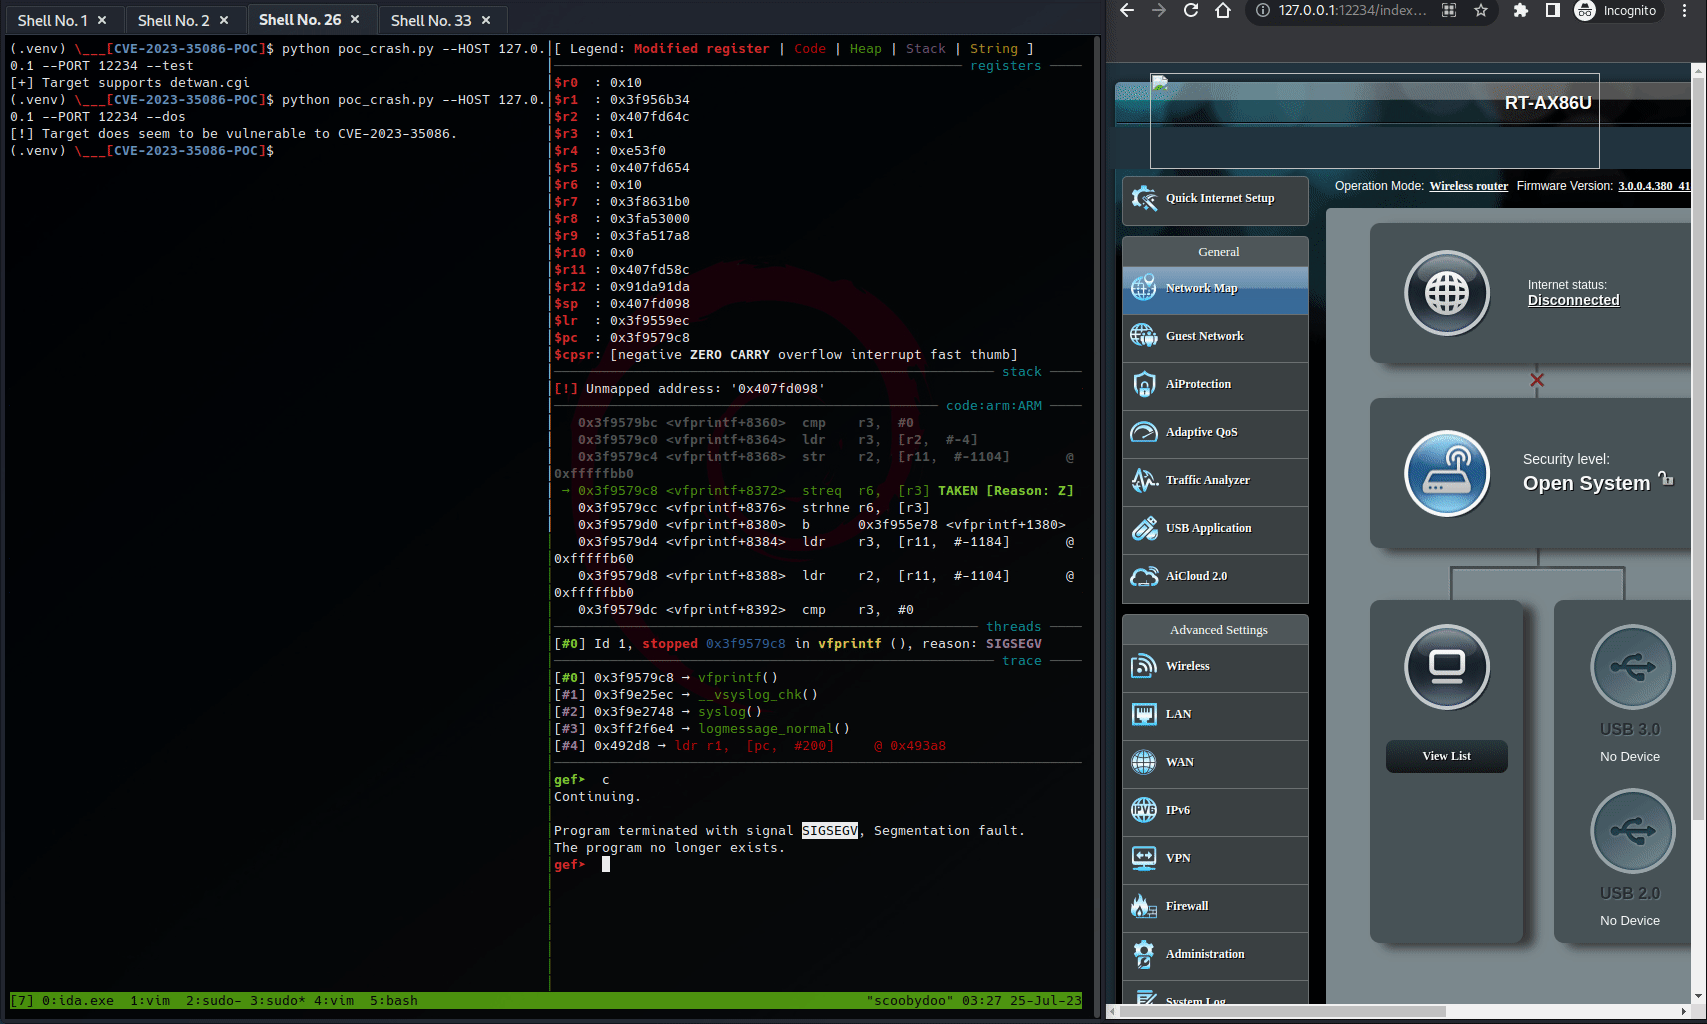 tin-z/cve-2023-35086-poc
CVE-2023-35086 的 POC,仅 DoS
 boginw/zyxel-vmg8825-keygen
Zyxel VMG8825-T50 的密钥生成器
 umair-aziz025/dahua-cve-research
大华IP摄像头CVE研究工具包(CVE-2021-33044/33045、CVE-2025-31700/31701)
 corelight/ripple20
一个用于被动检测 Treck TCP/IP 协议栈中“Ripple20”漏洞的 Zeek 包。
 nccgroup/cecster
一款基于GUI的工具,用于对HDMI CEC(消费电子控制)和HEC(HDMI以太网通道)协议进行安全测试。
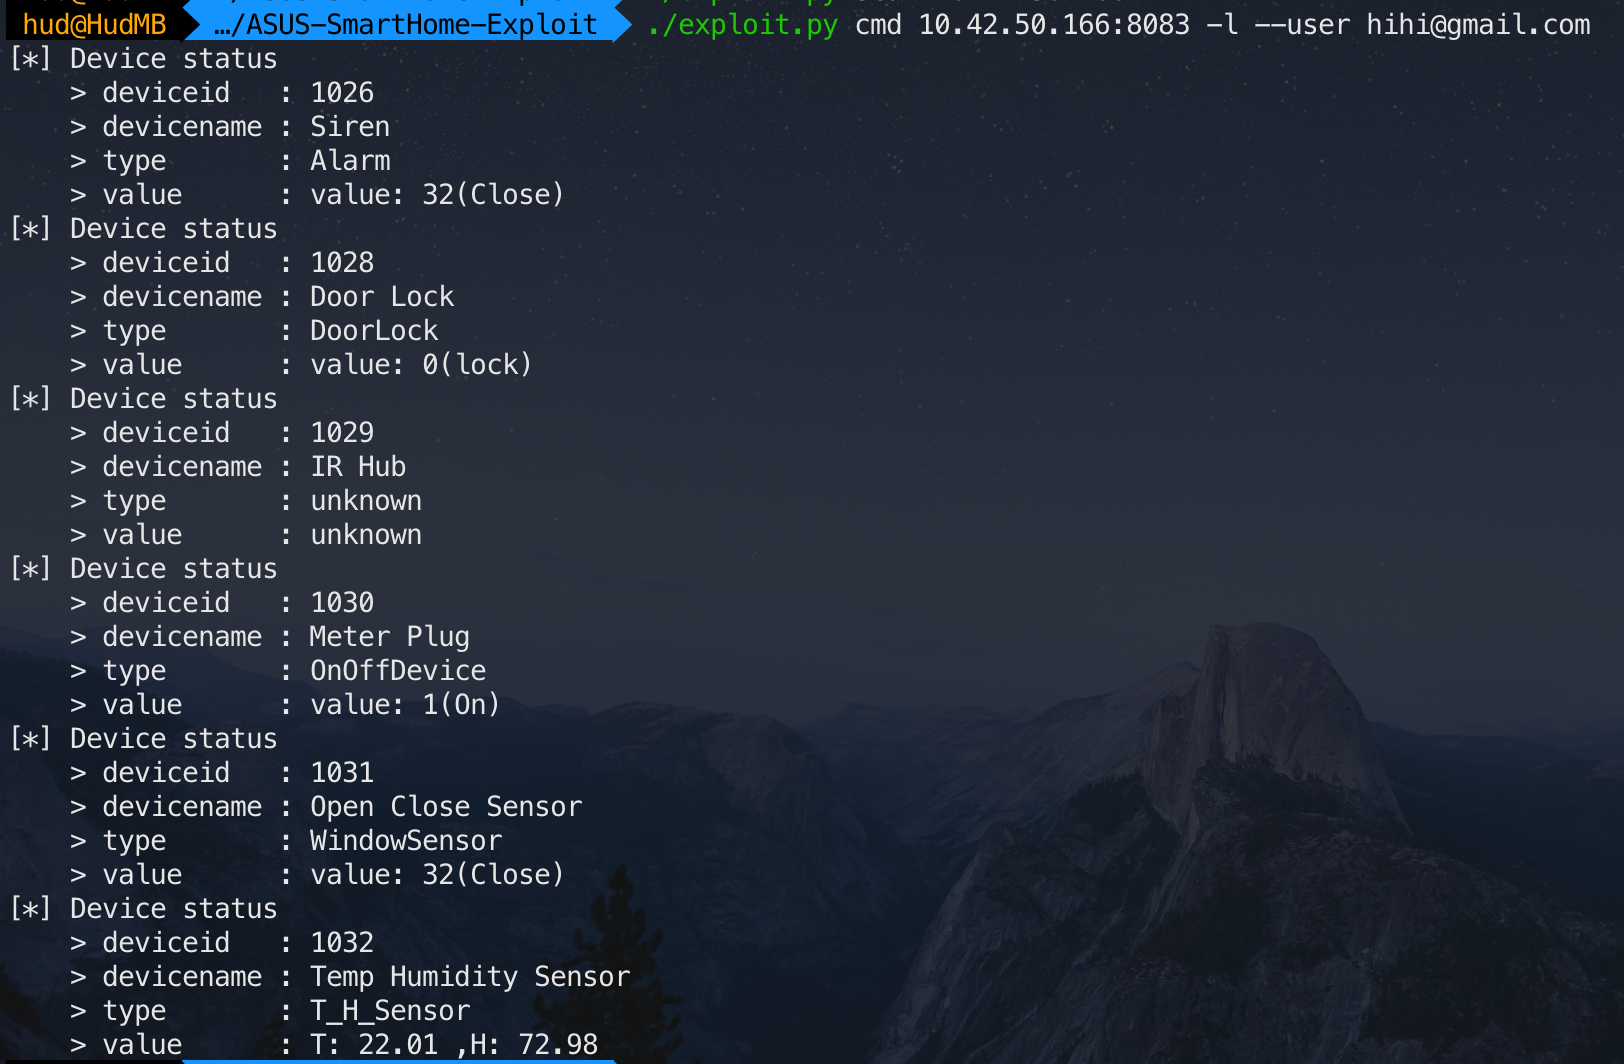 tim124058/asus-smarthome-exploit
ASUS SmartHome 漏洞利用(CVE-2019-11061 和 CVE-2019-11063)
 yslxotwod/wifisting
GTK4 wireless security toolkit with 57 standalone shell modules for Wi-Fi, Bluetooth, RF, Zigbee, NFC and router-side attacks, plus MITM, recon,…
 woolf/rtspbrute
用于RTSP的工具,可暴力破解路由和凭据,并截图!
 sfewer-r7/brothervulnerabilities
多款Brother设备:多重漏洞(CVE-2024-51977, CVE-2024-51978, CVE-2024-51979, CVE-2024-51980, CVE-2024-51981, CVE-2024-51982, CVE-2024-51983, CVE-2024-51984)
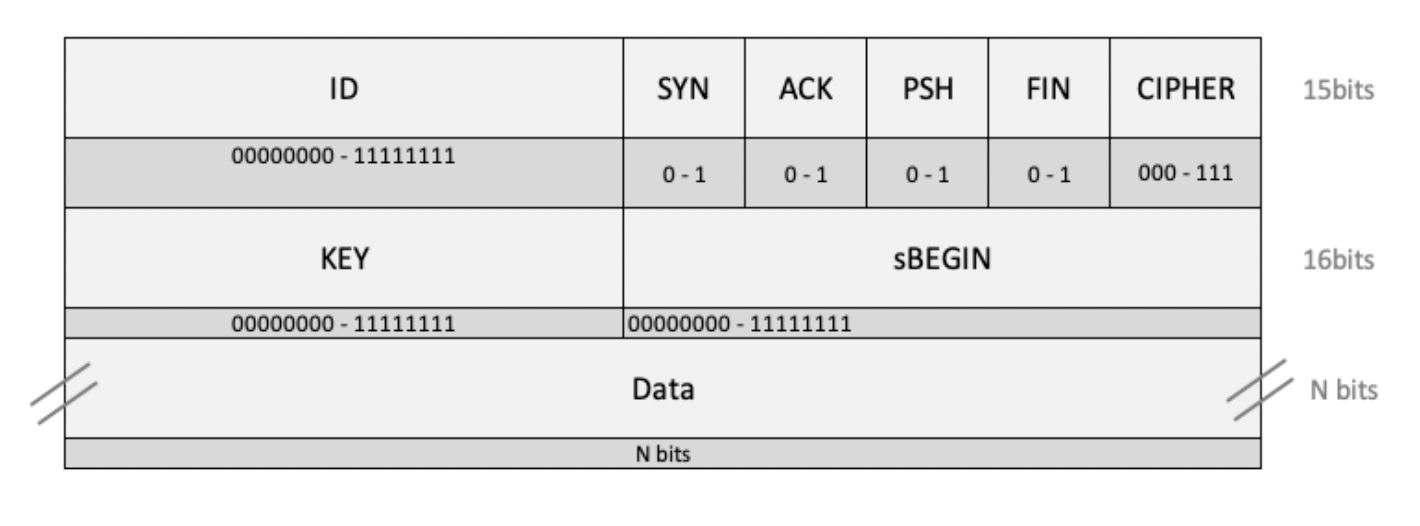 telefonica/sdk-sms-stack
提供基于GSM SMS的TCP/IP类特性框架,采用AES+CTR加密,支持在TypeScript、Python和Android之间实现安全有序的设备间消息流。
 golioth/signy
用于在嵌入式设备上生成签名URL的非对称加密库,可使用PSA Crypto API实现有时间限制的资源访问,并支持Zephyr和ESP-IDF。
 superkhung/luadec-tplink
修改版 luadec,用于反编译 TP-Link Archer C7 的 LUA 固件。
 badchemical/iot-vulnerability-research-public
独立物联网安全研究、漏洞披露和PoC,专注于固件分析、硬件接口和加密缺陷。
 gl-inet/cve-issues
用于跟踪和报告 GL.iNet 硬件和固件特定的常见漏洞和暴露(CVE)的仓库。
 mr-xn/cve-2022-25064
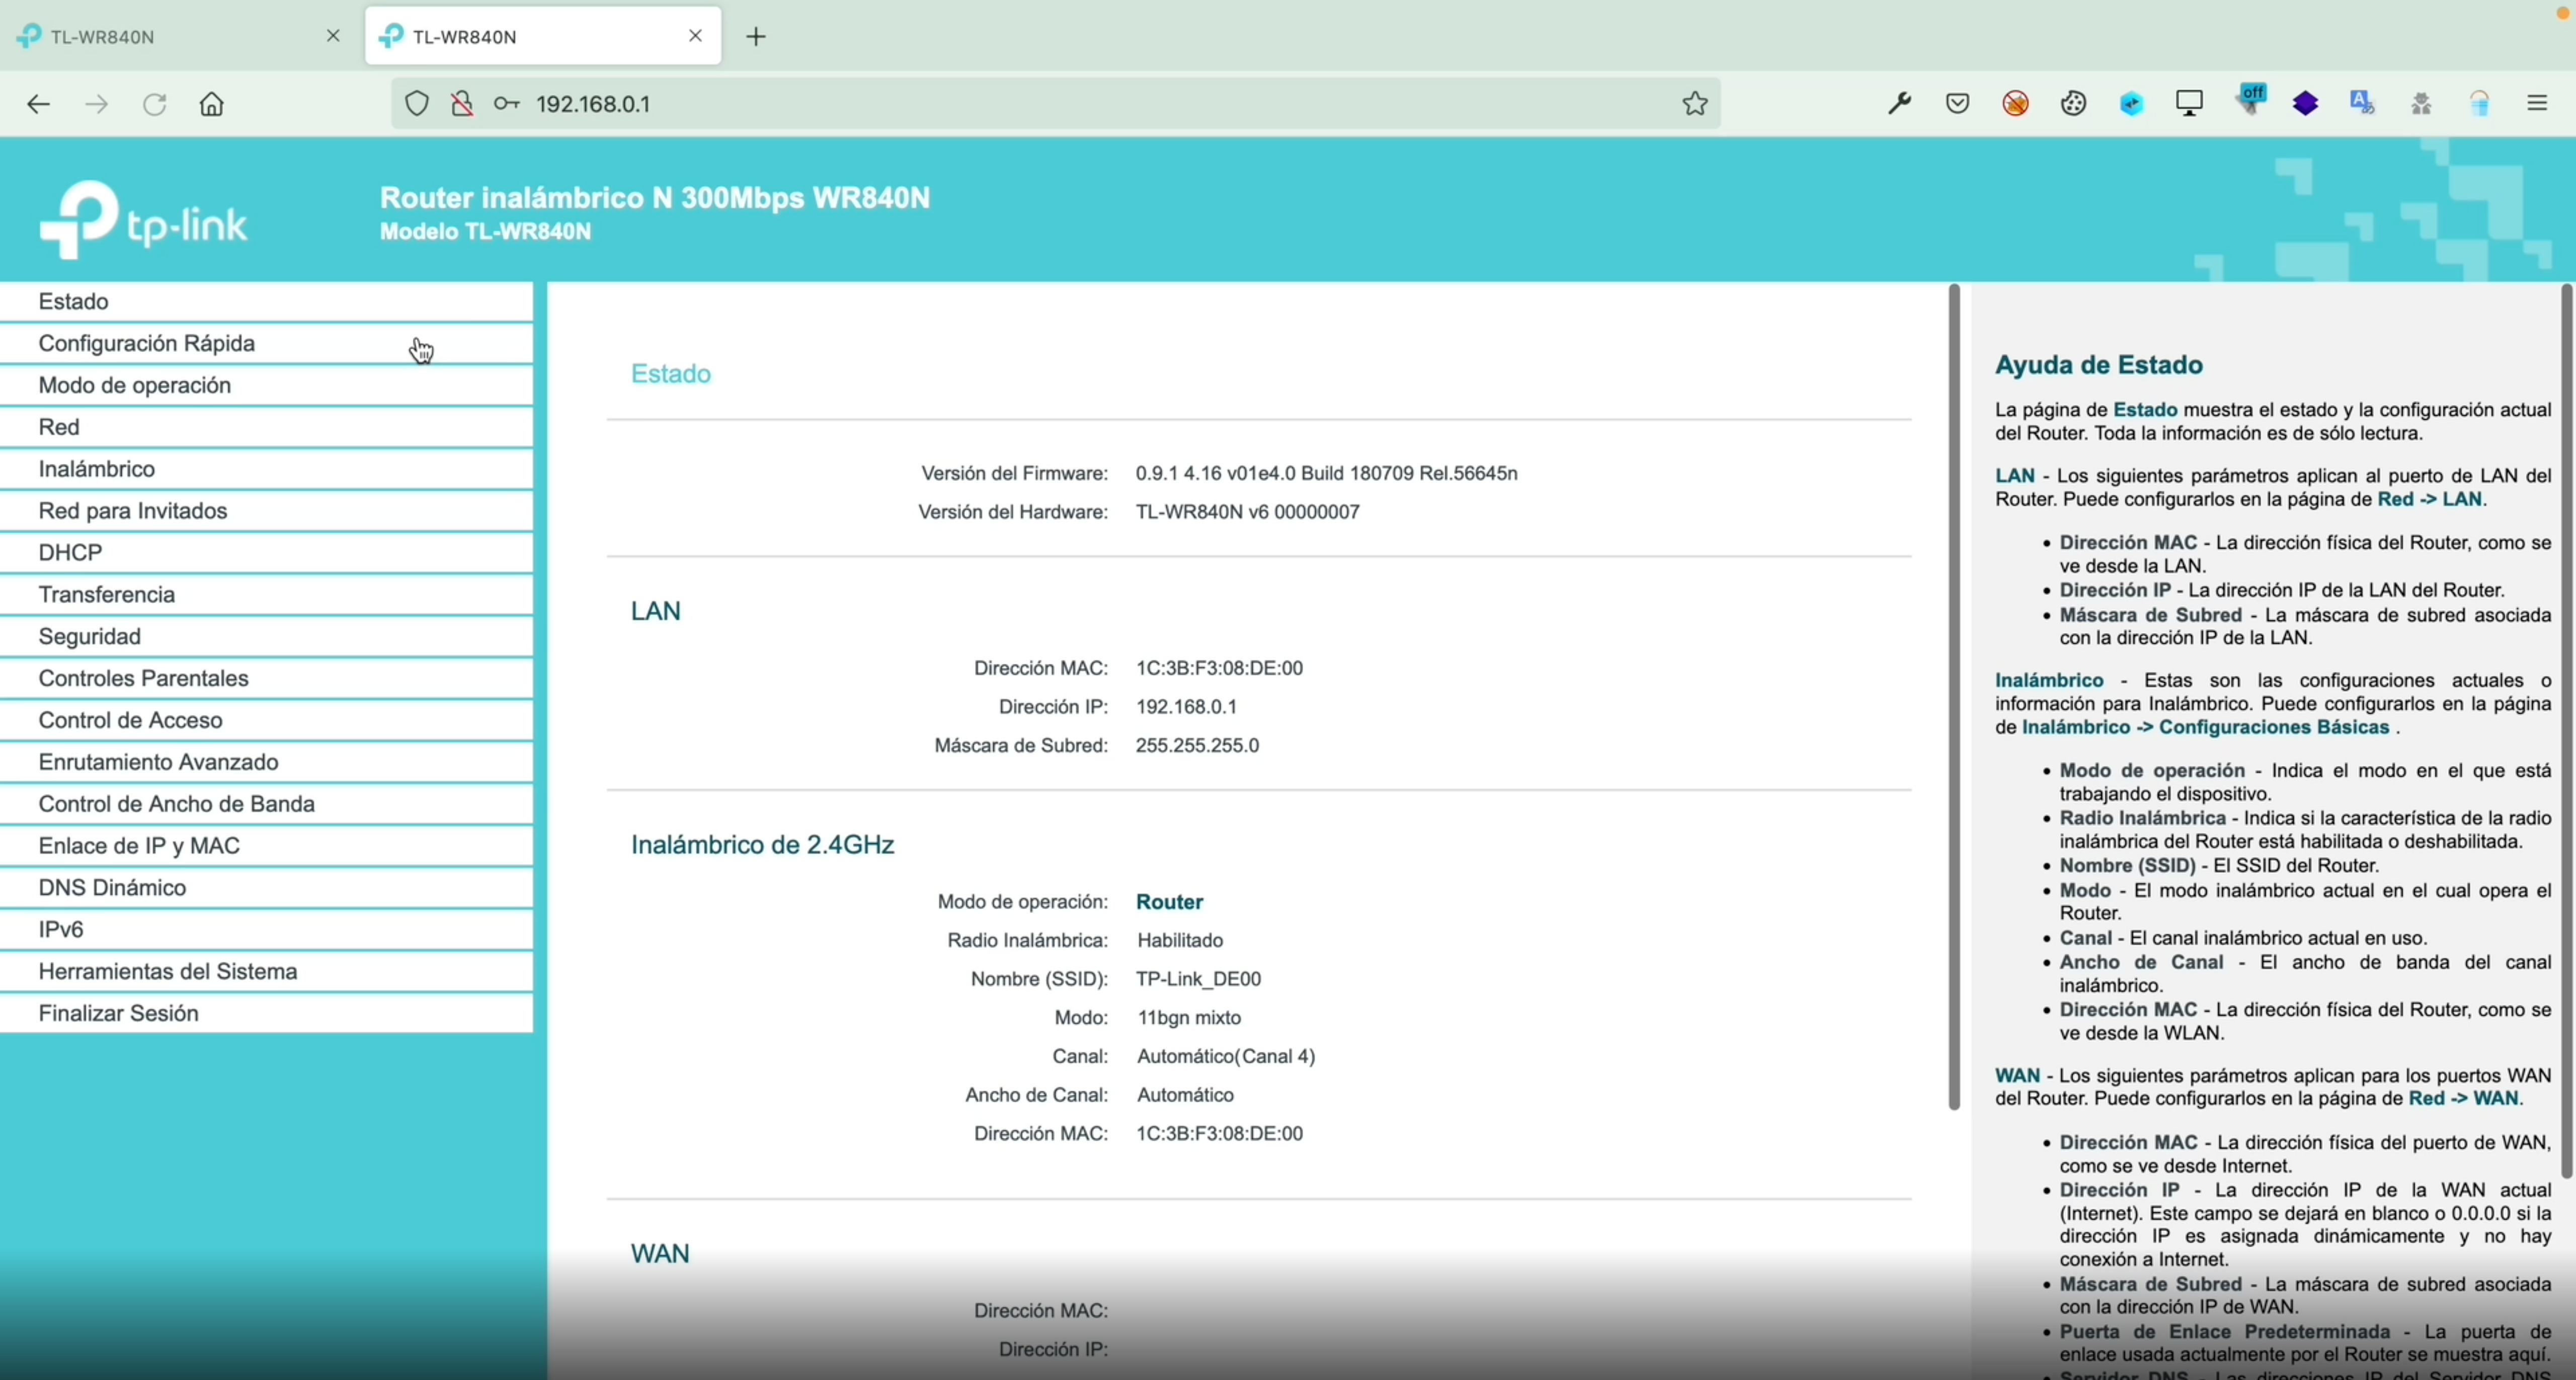
针对 TP-Link TL-WR840N RCE (CVE-2022-25064) 的 Python 漏洞利用,通过路由器 CGI 接口中的特制 IPv6 地址负载实现远程命令执行。