
 #1

 certtools/intelmq
IntelMQ 是面向 IT 安全团队的解决方案,使用消息队列协议收集和处理安全情报源。
 gendigitalinc/ioc
威胁情报IoC + 暗物质的零碎信息。由Gen Threat Labs发布。
 mitre-attack/attack-stix-data
MITRE ATT&CK 知识库的 STIX 2.1 集合,为企业、移动和 ICS 威胁情报提供对手战术与技术。
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 mgeeky/protectmytooling
多重打包器封装工具,允许我们串联使用各类打包器、混淆器及其他红队武器。具备工件水印、IOC收集及PE后门植入功能。你输入自己的植入物,它会执行大量隐蔽操作,最终生成混淆后的可执行文件。
 magicsword-io/lolrmm
精选的远程监控与管理工具目录,这些工具被威胁行为者滥用,并附有 YAML 配置文件、Sigma 检测规则和 API 访问,用于威胁狩猎和防御。
 volexity/threat-intel
来自公开 Volexity 博客文章的特征码和入侵指标(IoCs)。
 stanfrbd/cyberbro
一个简单的应用程序,可从垃圾输入中提取您的IoC,并使用多种CTI服务检查其信誉。
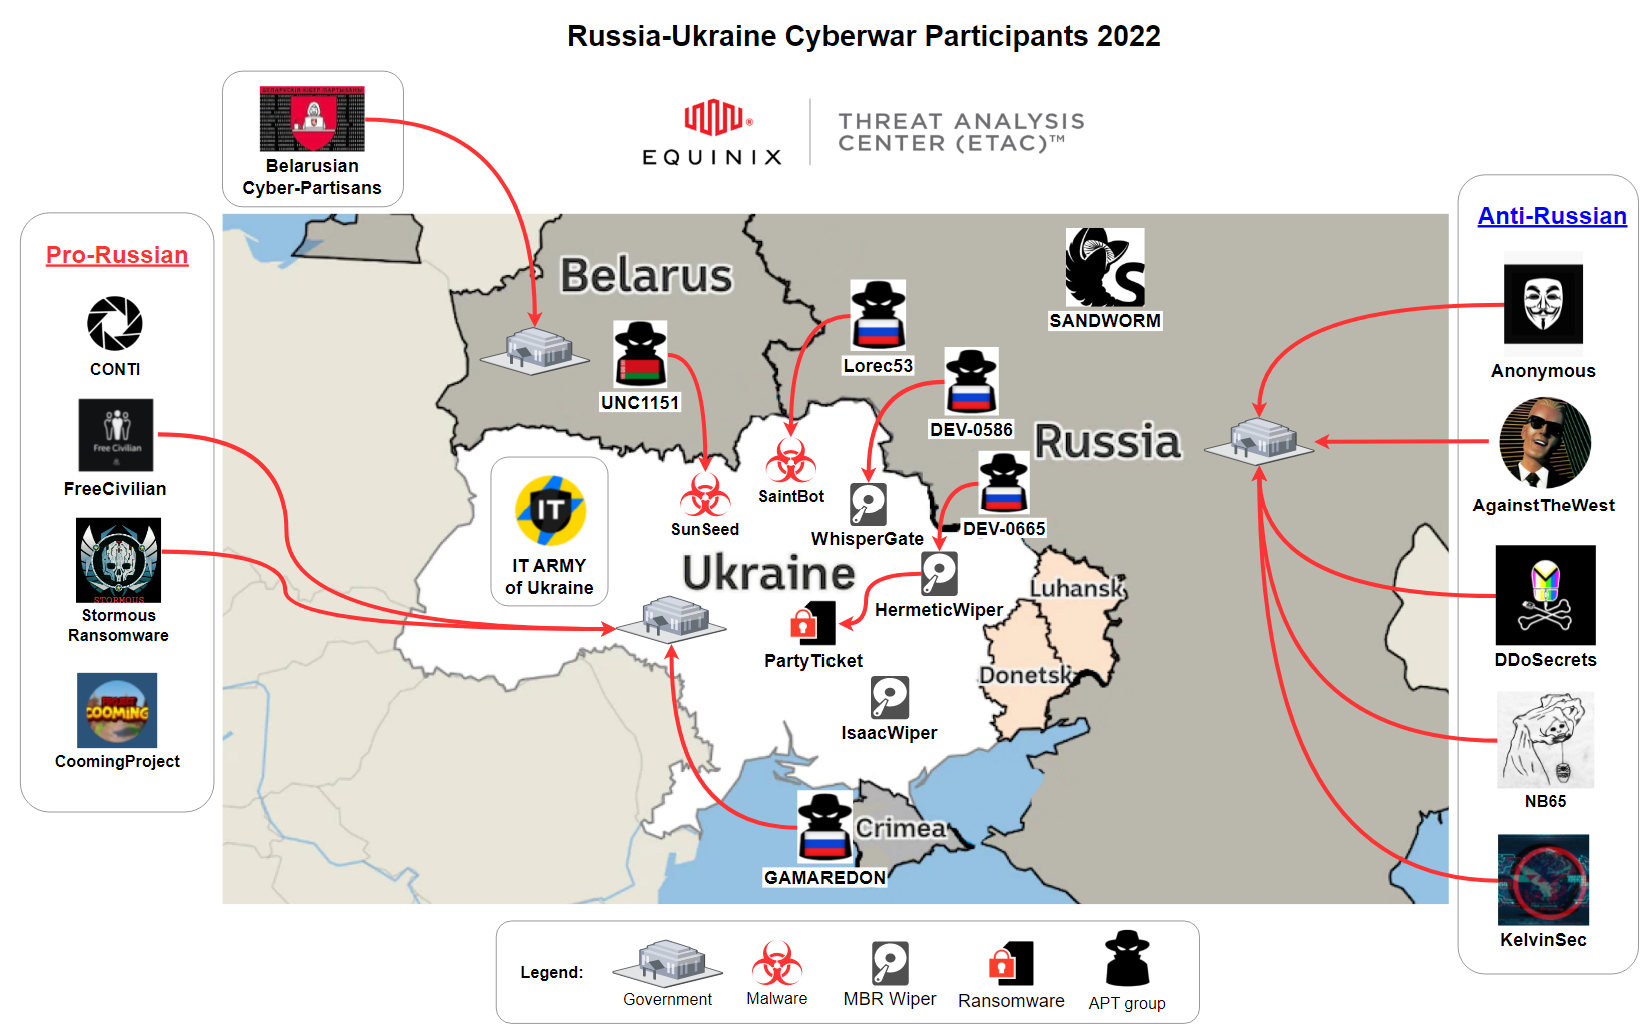 curated-intel/ukraine-cyber-operations
Curated Intelligence 正在与来自世界各地的分析师合作,为乌克兰境内寻找更多免费威胁情报的组织提供有用的信息。Slava Ukraini。荣耀归于乌克兰。
 pedramamini/threatingestor
自动化威胁情报聚合工具,从多种来源(OSINT 源、恶意软件报告)提取并标准化指标,统一格式以进行分析和共享。
 aquasecurity/vuln-list-update
自动化漏洞数据聚合器,从NVD、OSV、Alpine、Red Hat等20多个来源收集公告,统一为可解析格式,用于安全扫描和威胁情报。
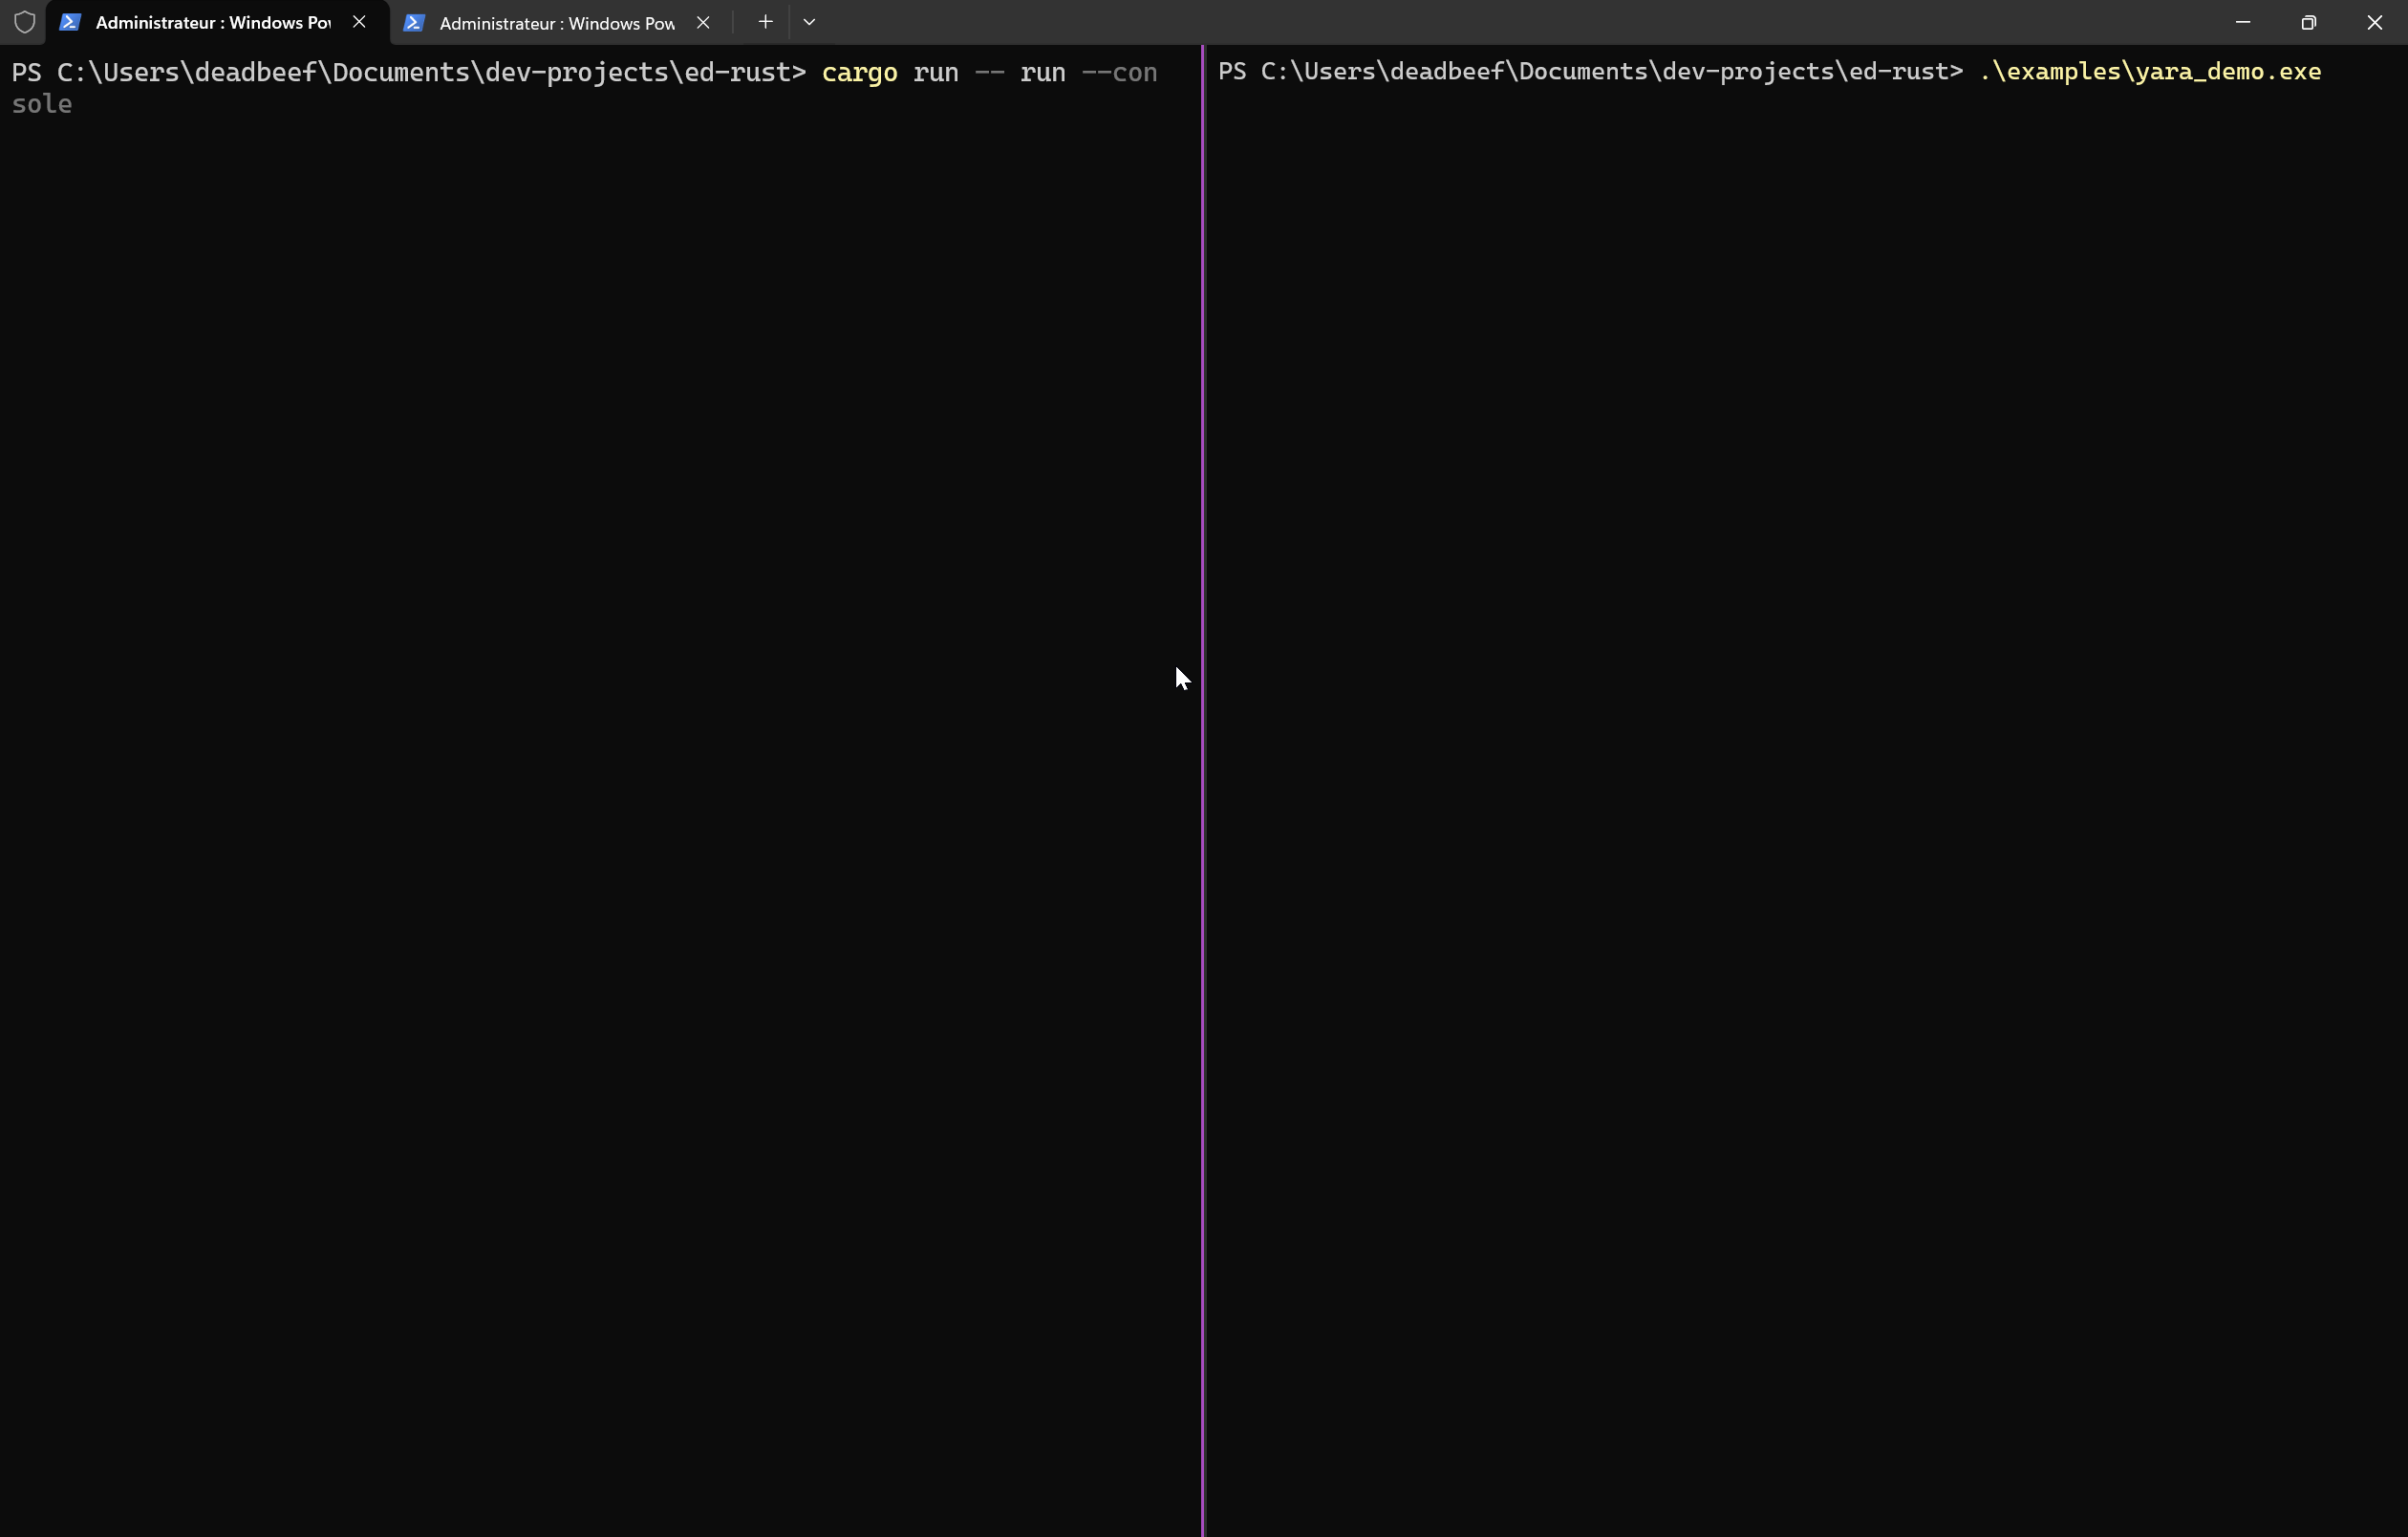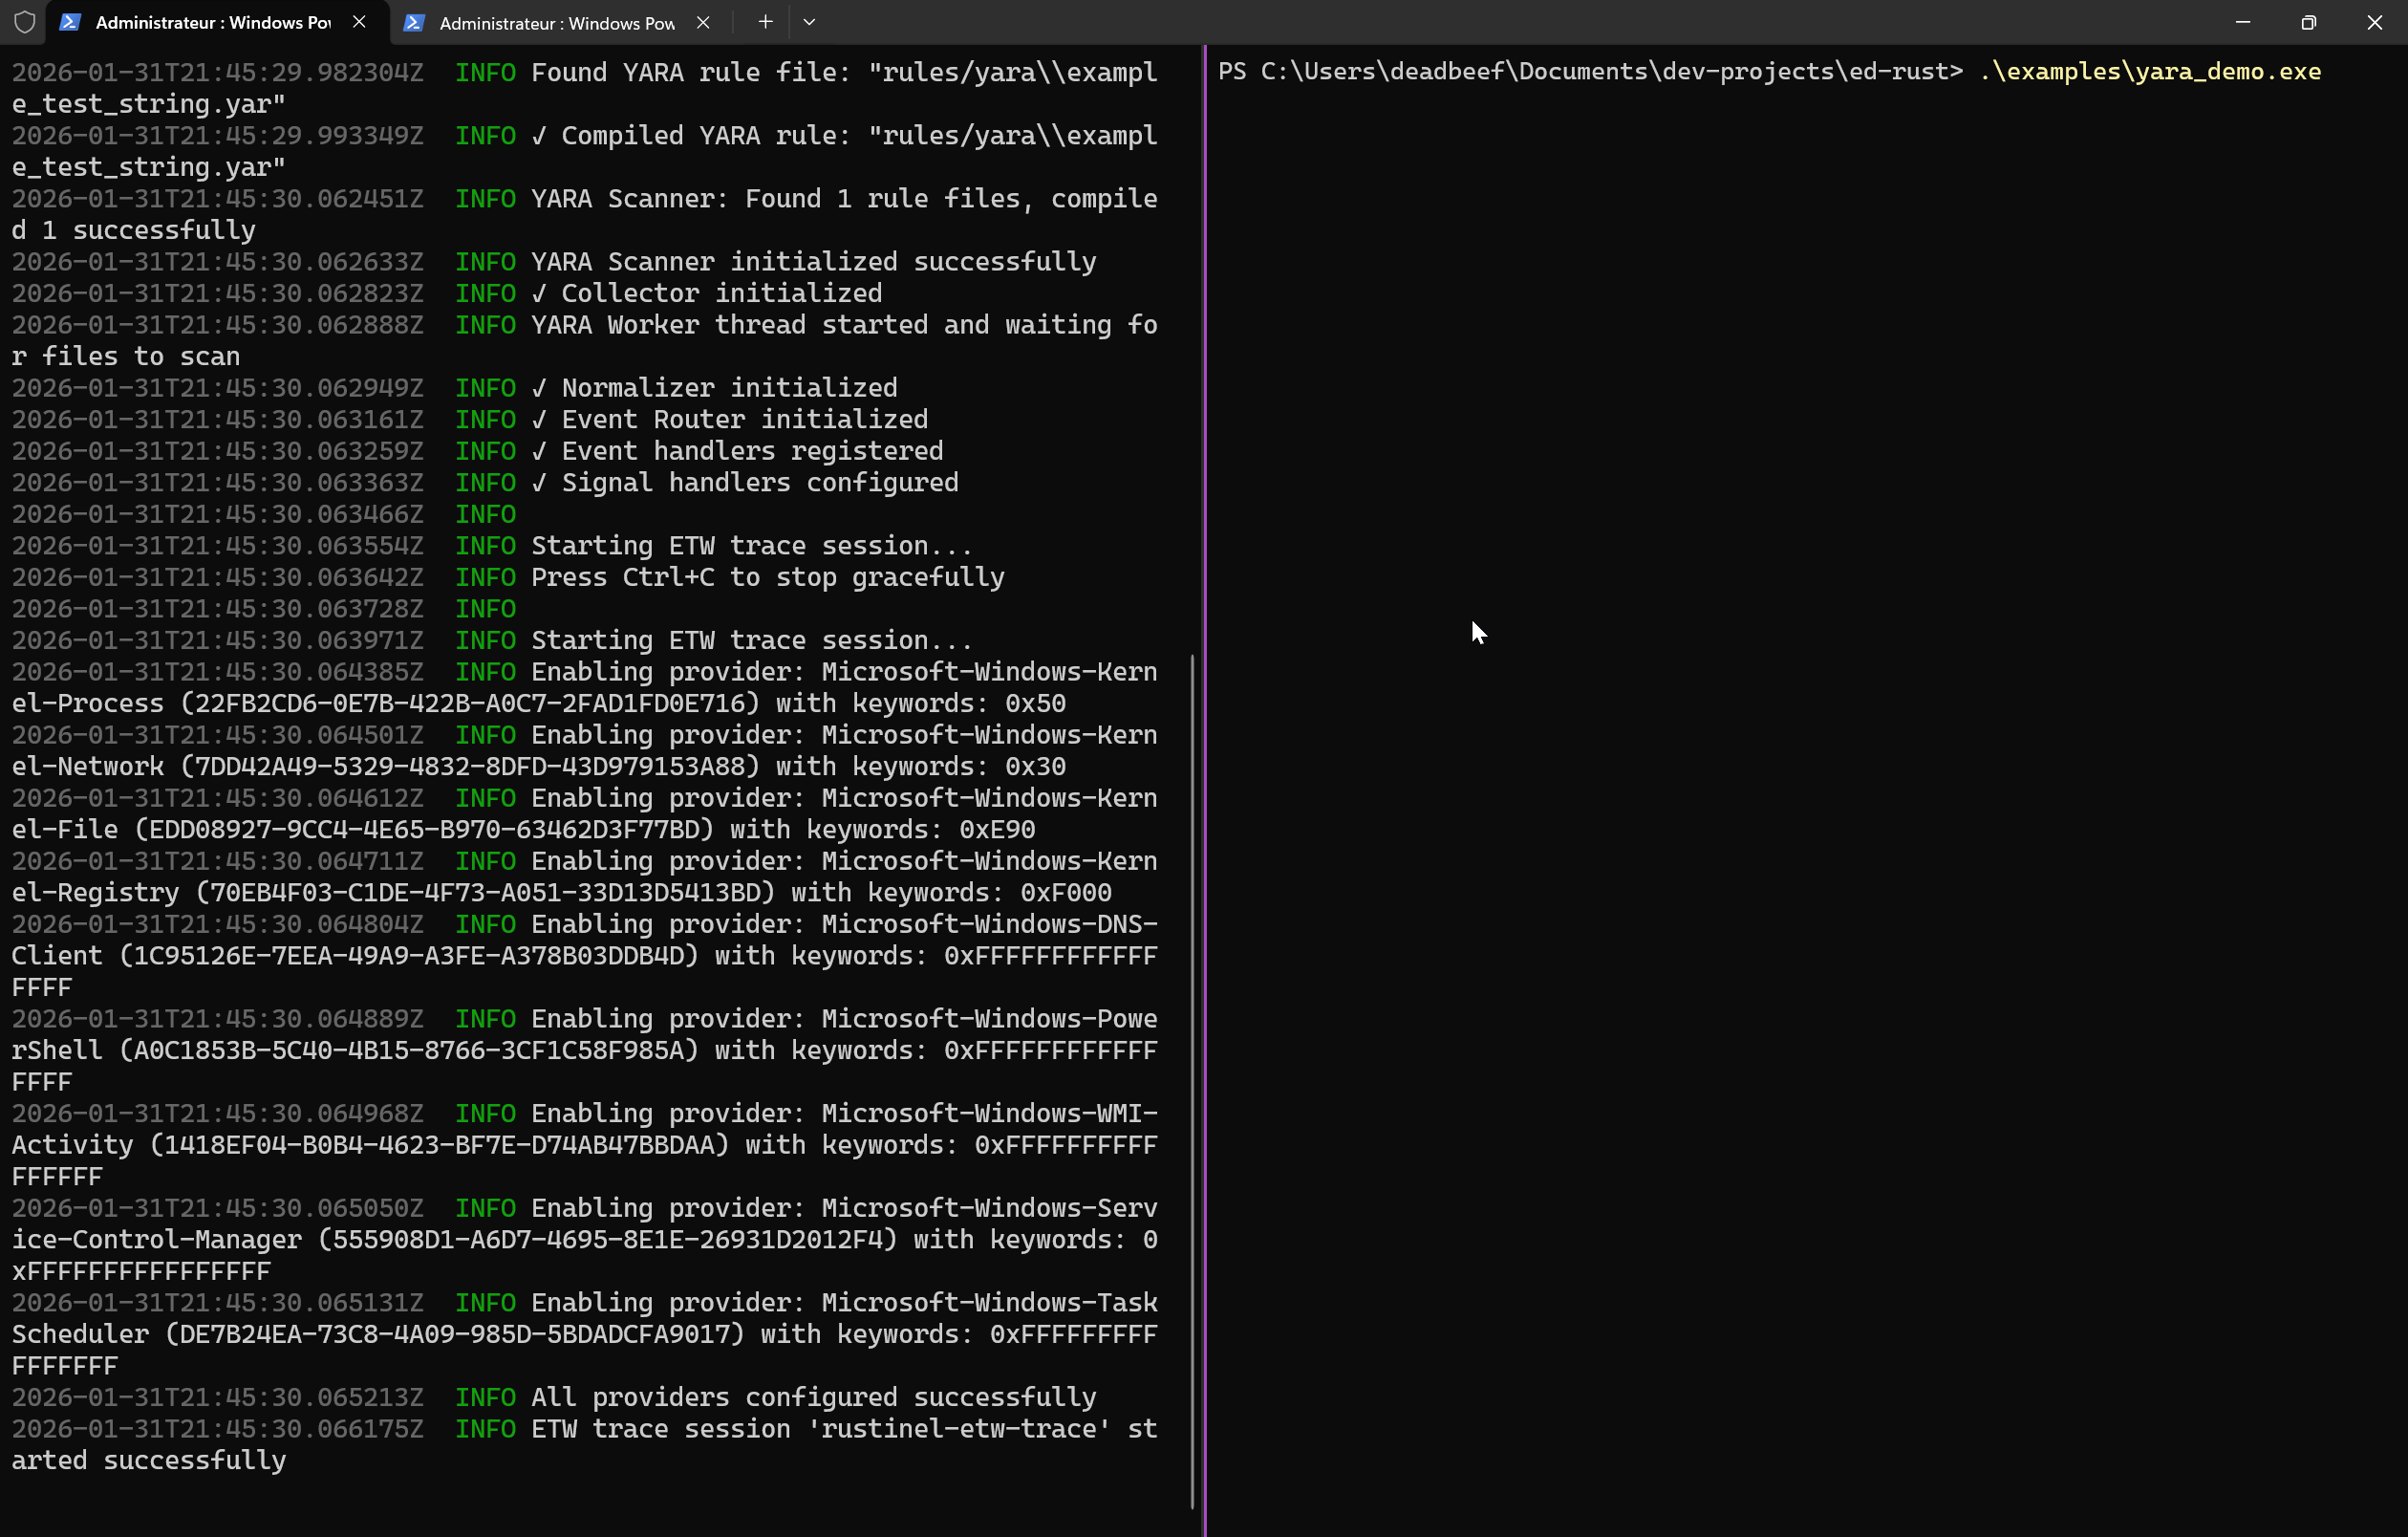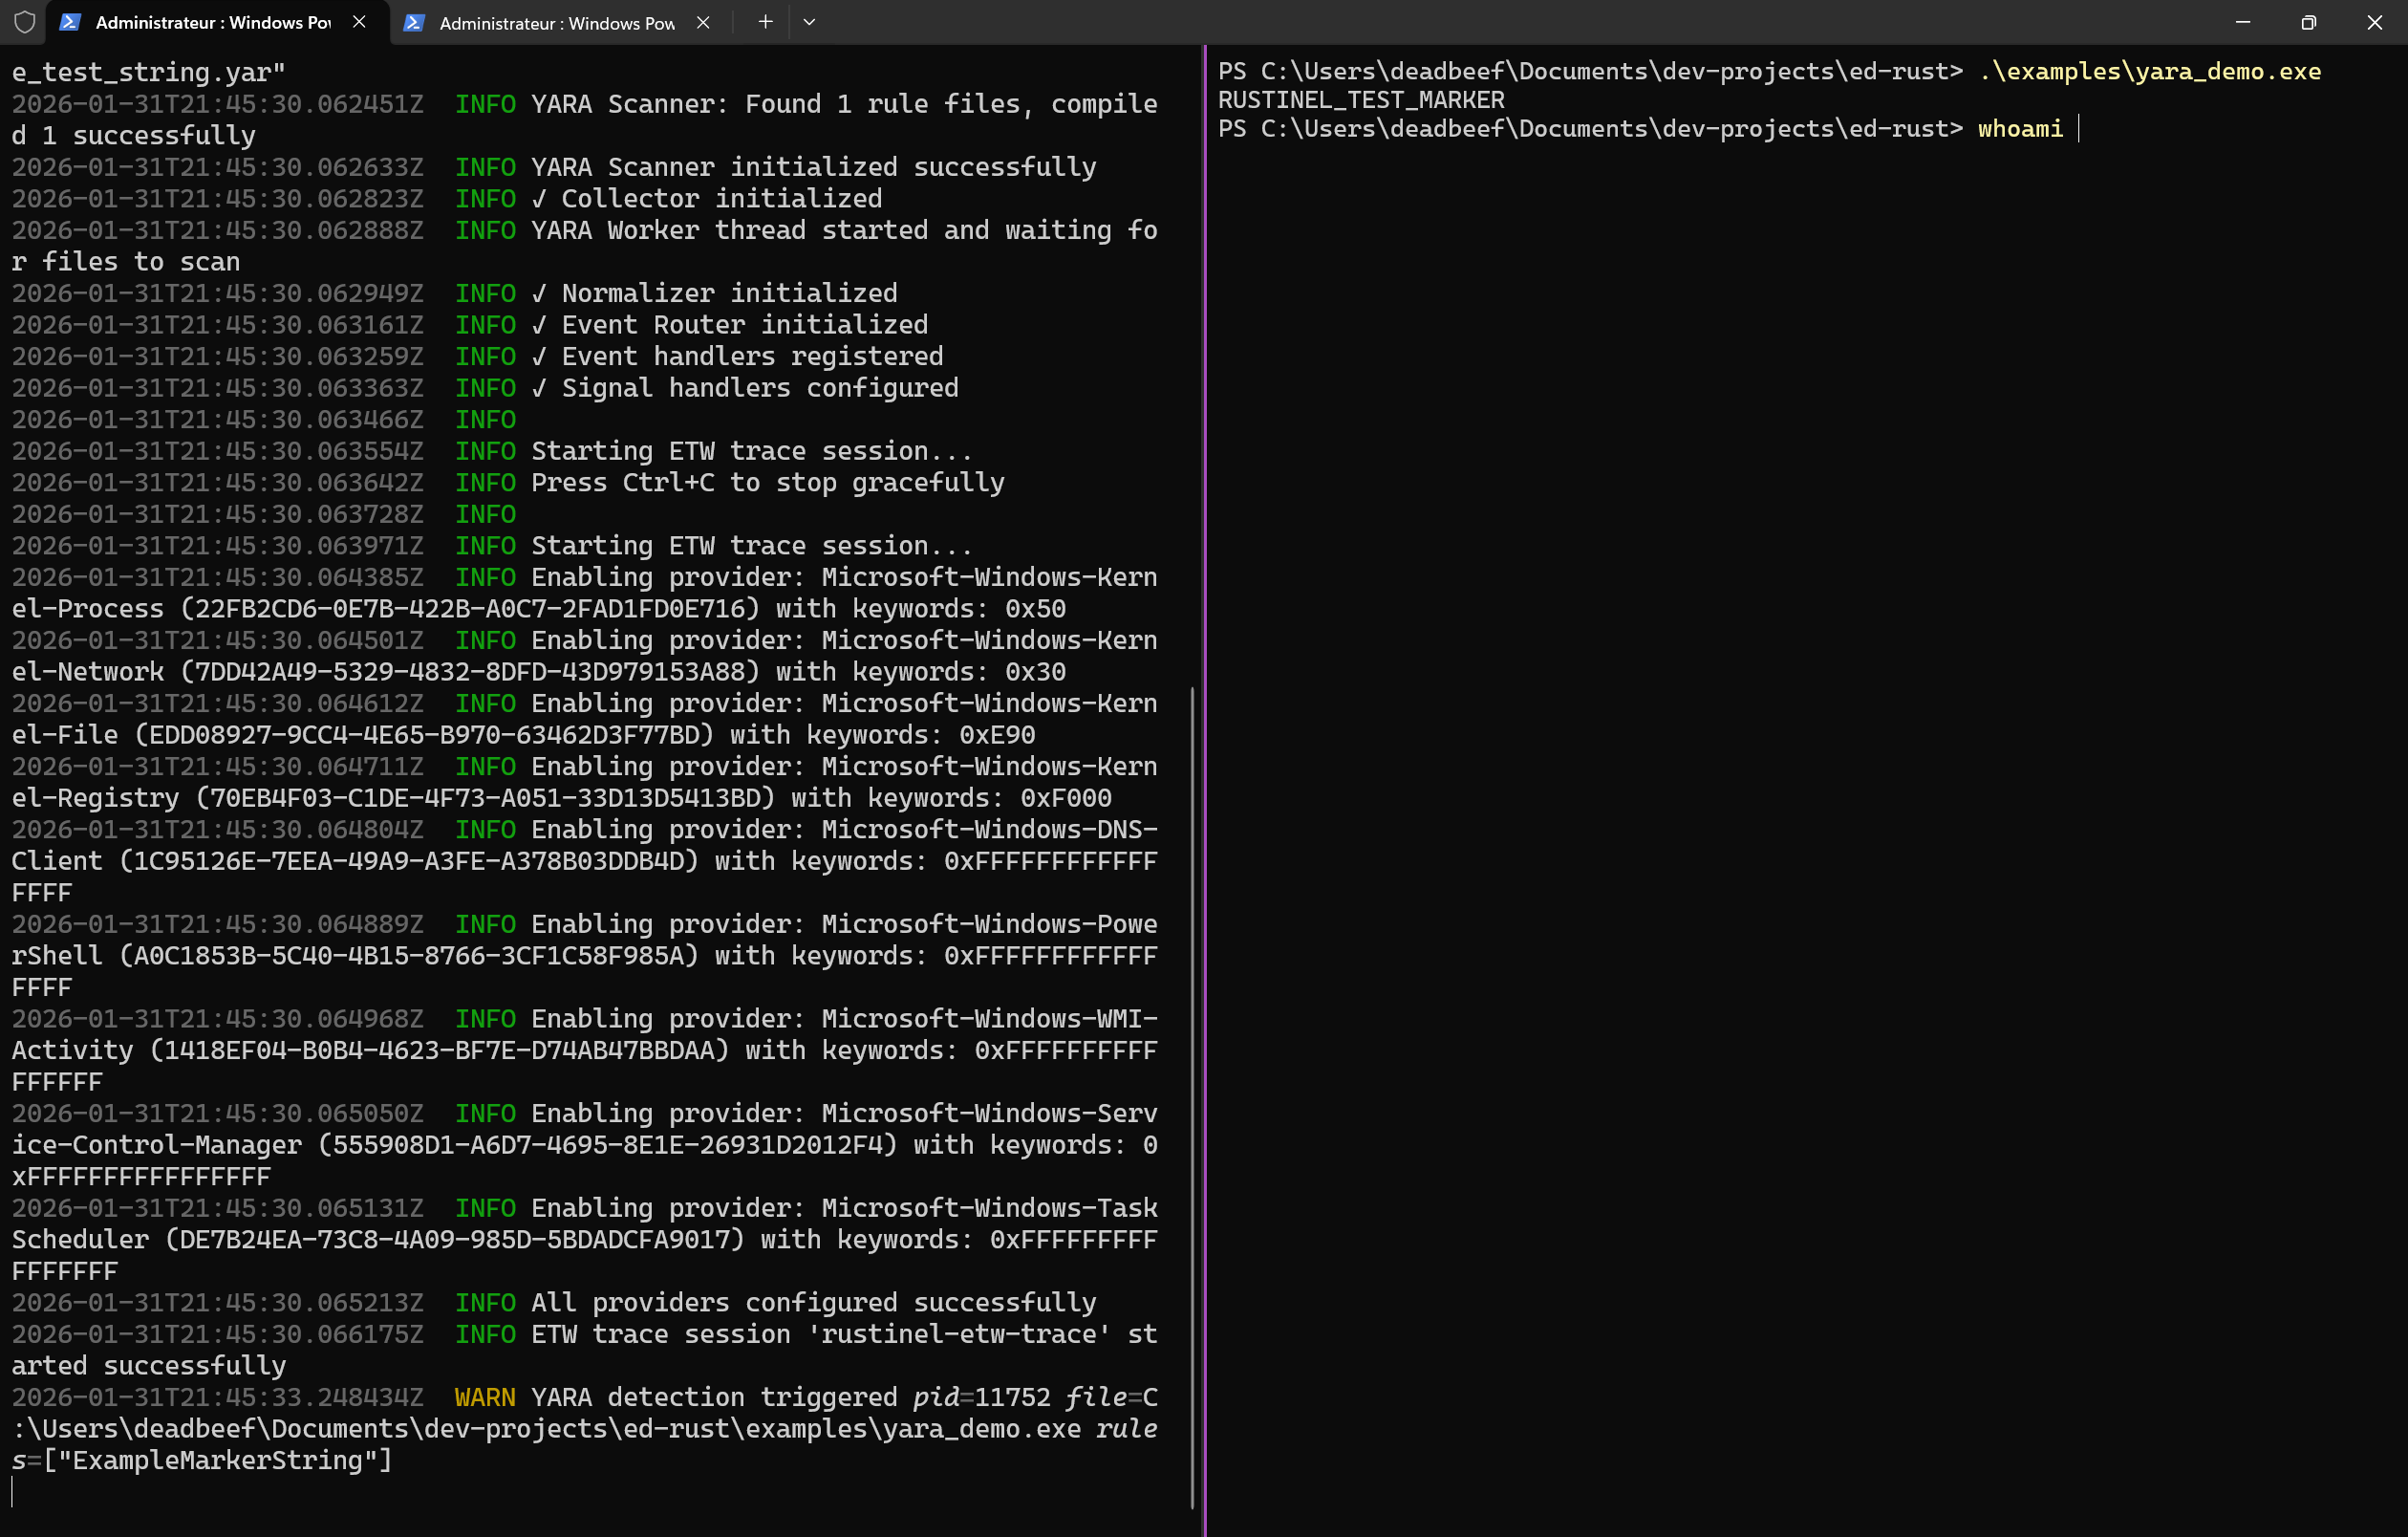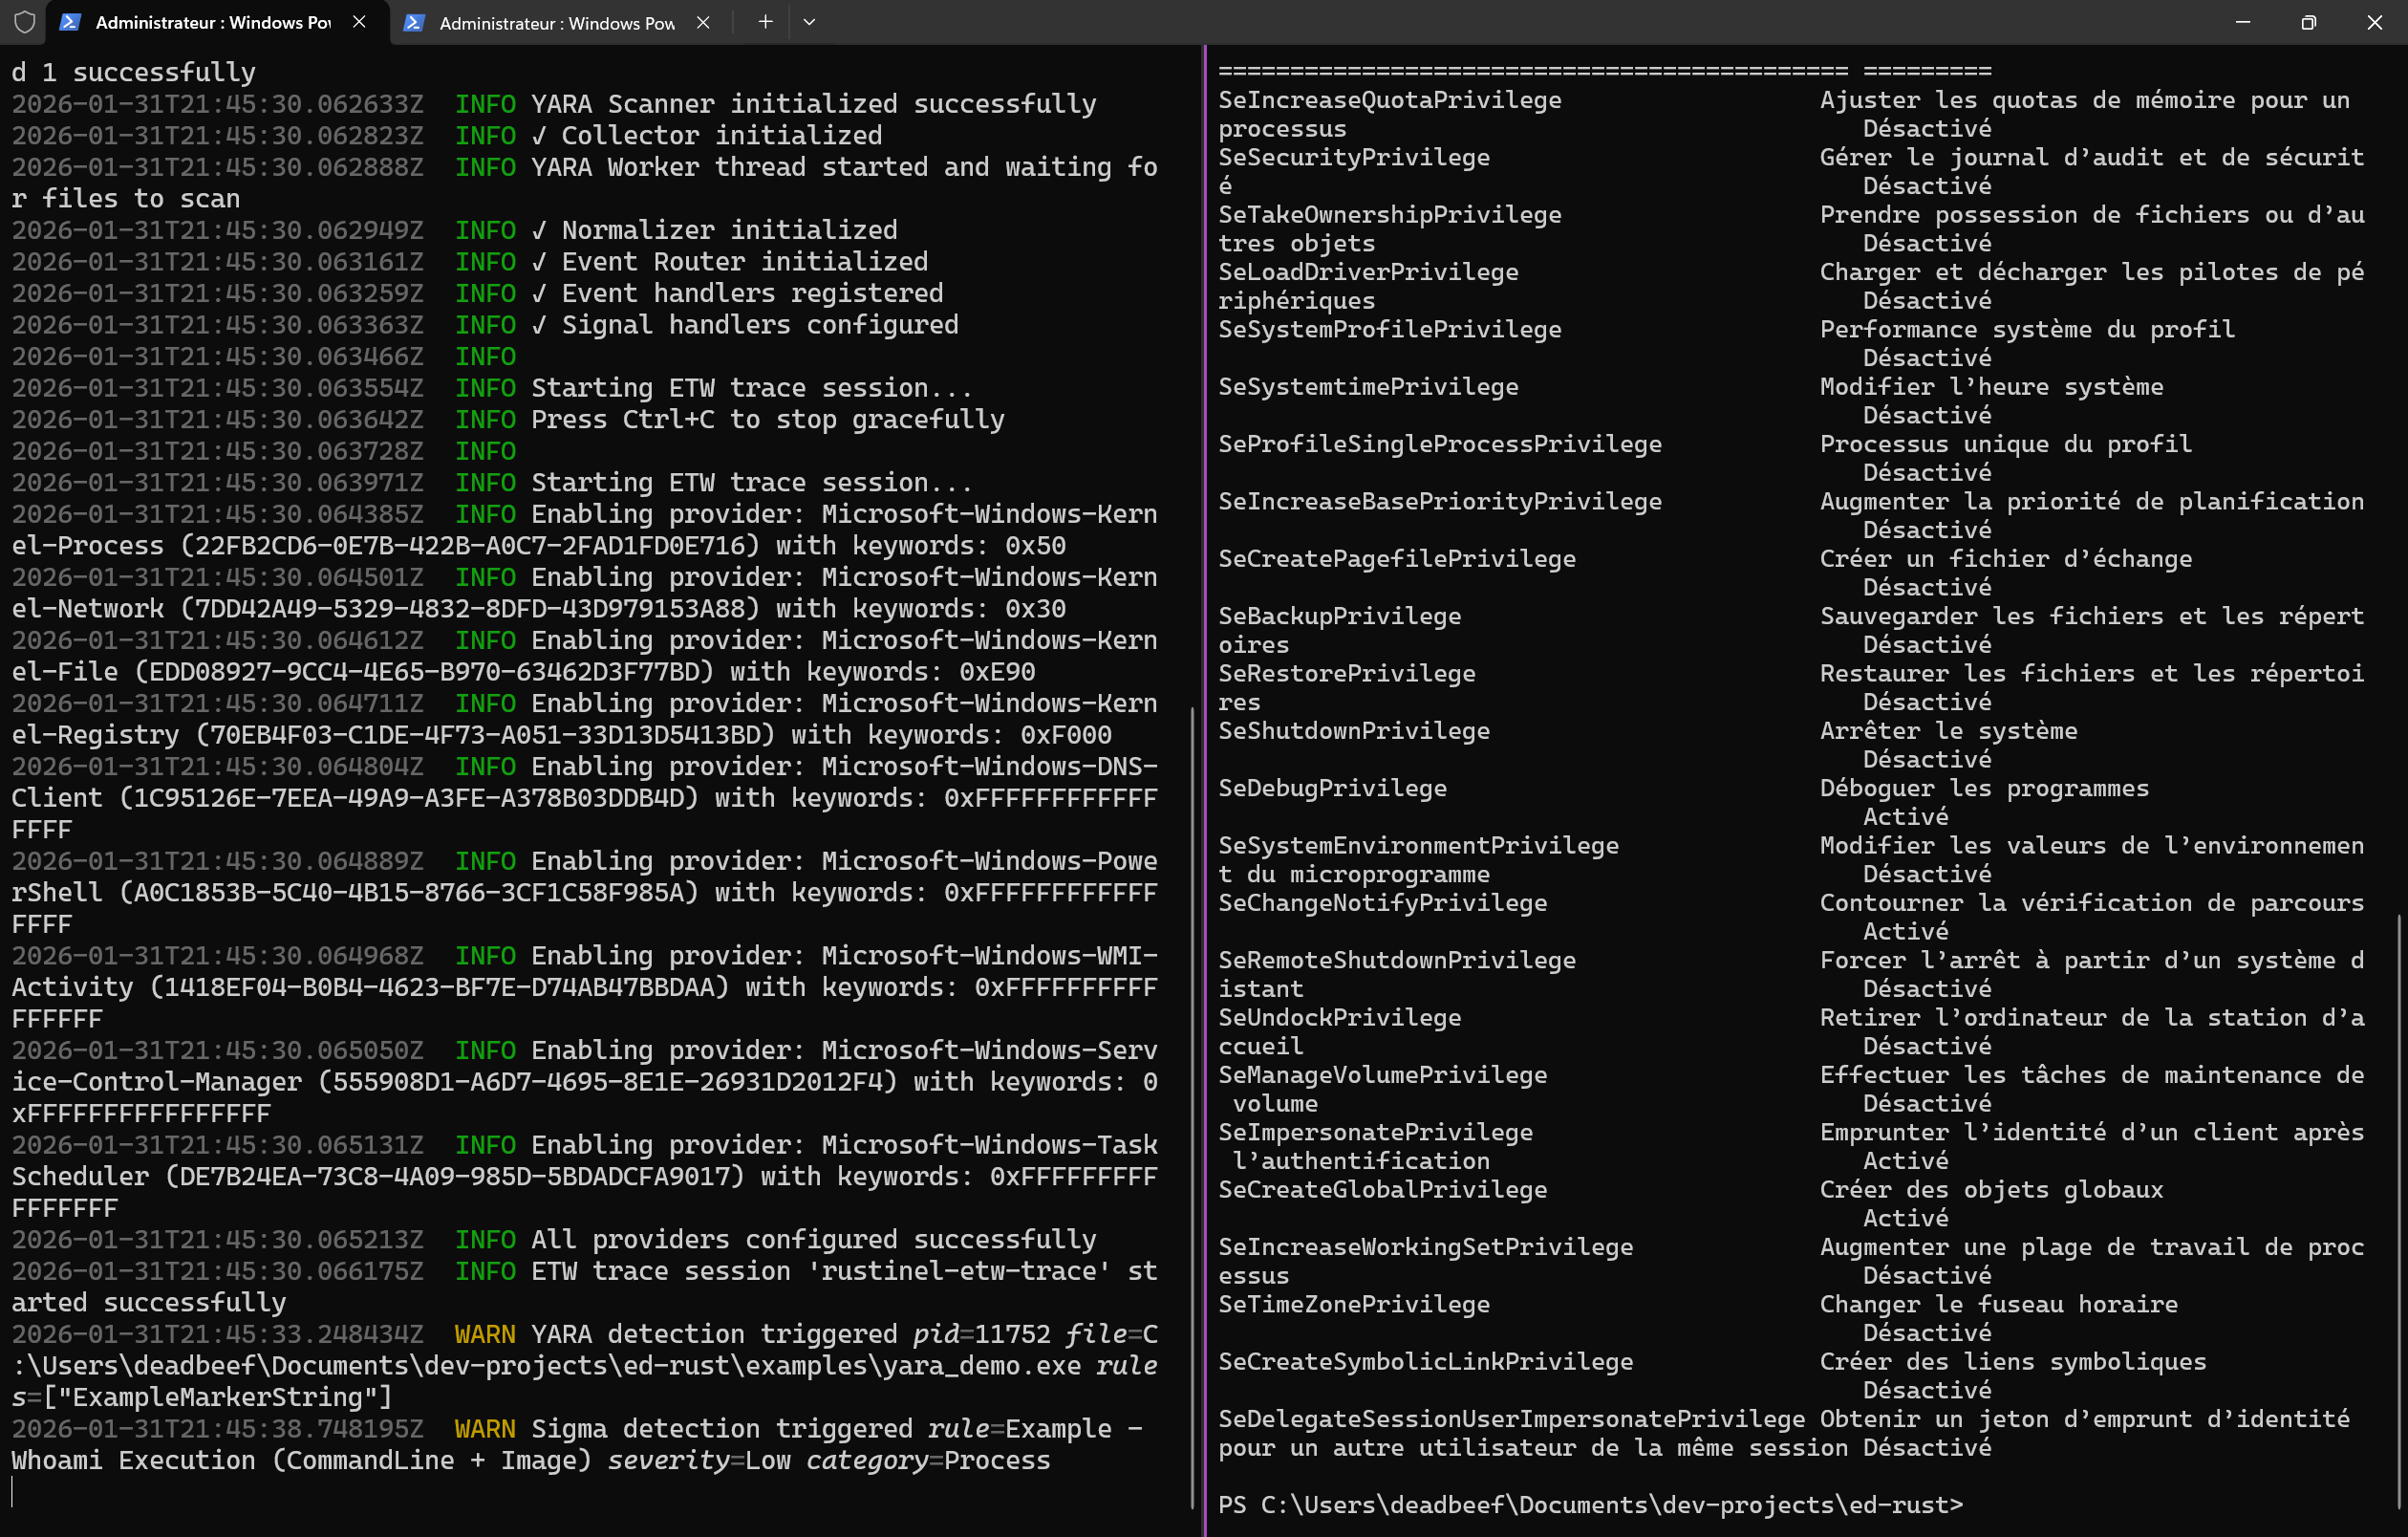 karib0u/rustinel
Windows、Linux 和 macOS 的端点检测。基于原生遥测数据的 Sigma、YARA 和 IOC 规则。使用 Rust 编写。无需云账户。
 misp/misp-taxonomies
用于 MISP 分类系统中的分类法,也可供其他信息共享工具使用。
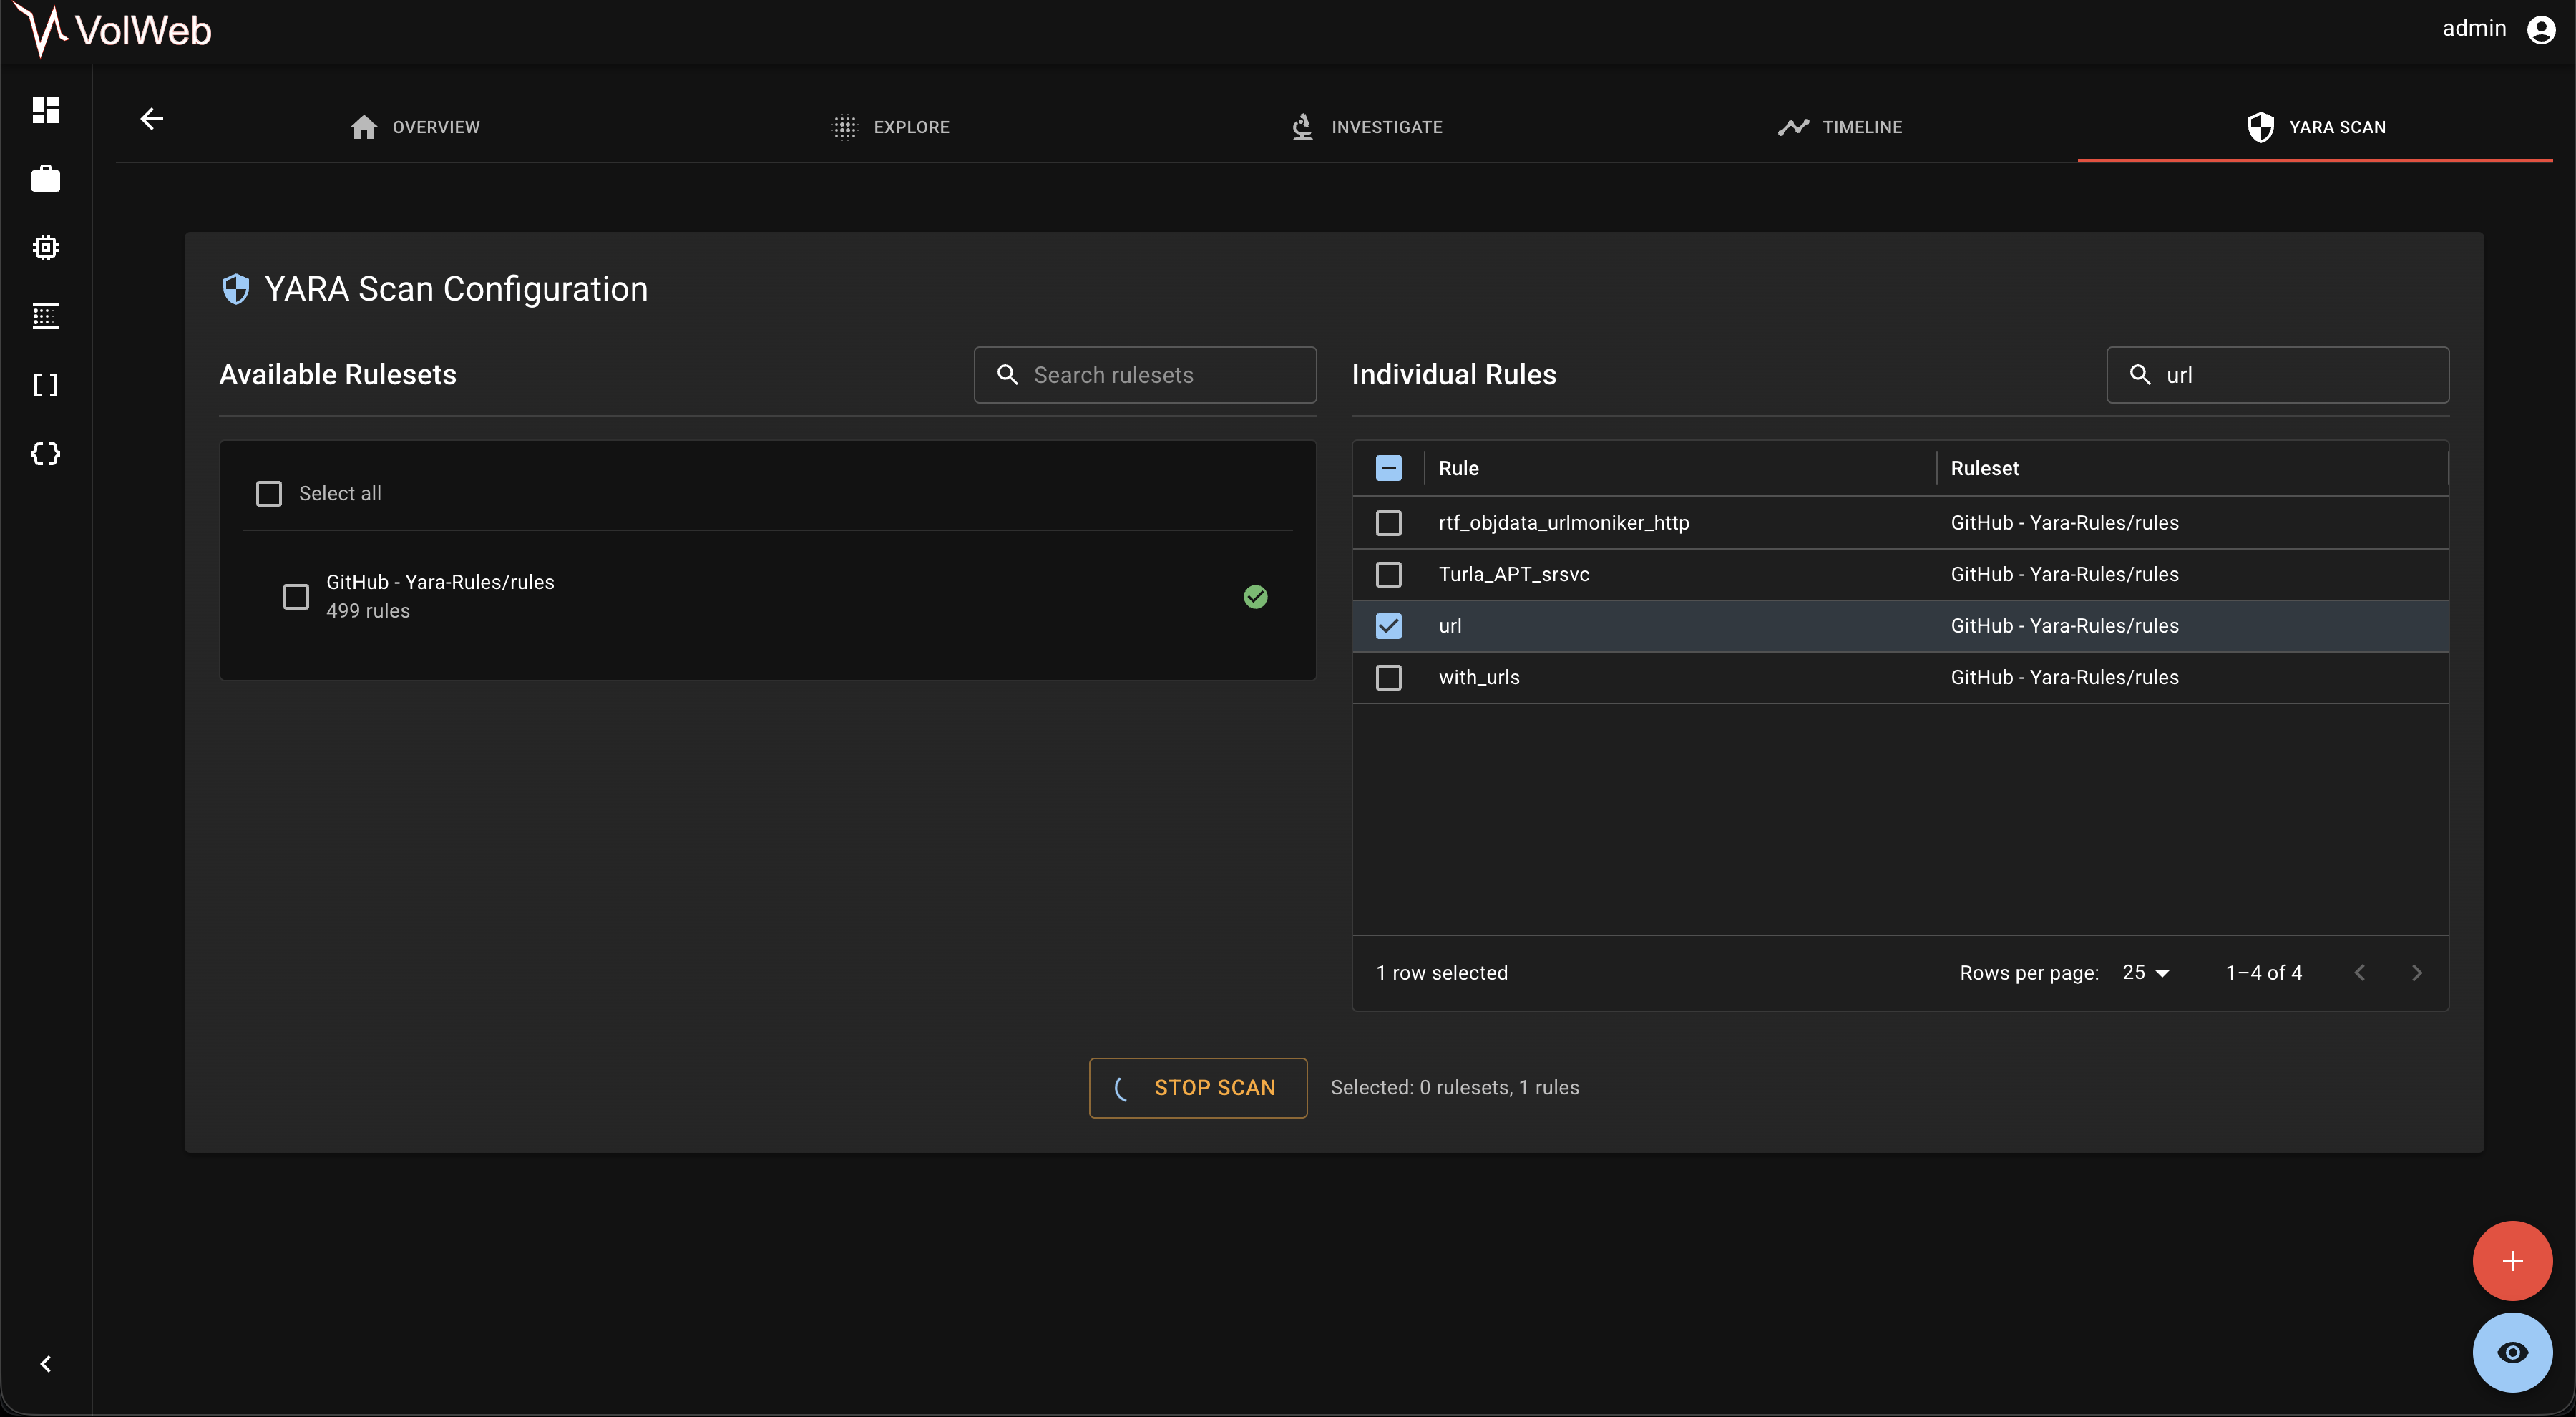
 dev-lu/osint_toolkit
面向网络安全分析师的开源平台,具有众多威胁情报和检测工程特性。








