
 #1

 eddyflores100-lang/taikotalent-phishing-iocs
taikotalent.xyz 假冒 Taiko 招聘人员活动的 IoC、攻击链与检测方法,该活动通过“粘贴到终端”的“反机器人”手法投递自删除 Bash 木马。截至 2026-10-09,载荷仍处于活跃状态。
 fabriziosalmi/tanstack-compromise-checker
用于检测TanStack npm供应链攻击指标的Shell脚本 (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 0xblackash/cve-2026-21589
针对 CVE-2026-21589 的技术分析与检测指南,该漏洞是 Atlassian Data Center 产品中的一个预认证路径遍历任意文件访问漏洞。
 watchtowrlabs/citrix-netscaler-cve-2026-88771-iocs
CVE-2026-88771 的入侵指标与狩猎指南,该漏洞是 Citrix NetScaler ADC 和 Gateway 中的未认证命令注入漏洞,涵盖主机、网络和 C2 痕迹。
 helgesverre/livewire-honeypot
高交互蜜罐,模拟存在漏洞的 Laravel/Livewire 应用程序。捕获针对 CVE-2024-47823、CVE-2025-54068 和 CVE-2025-14894 的 RCE 漏洞利用和 webshell,然后在沙盒化 Docker 容器中进行分析以提取 IOC。
 0xsyr0/log4shell
本仓库包含我们在针对 CVE-2021-44228 和 CVE-2021-45046(即 Log4Shell)的应急响应过程中所使用的全部收集资源。
 ptkthg/statecraftcyber
面向 PT-BR 的威胁情报平台 - CVEs、简报、IOCs 和安全新闻
 sgnls/exchange-0days-202103
针对CVE-2021-26855、CVE-2021-26857、CVE-2021-26858和CVE-2021-27065漏洞利用的IoC确定。
 pduggusa/dugganusa-ietf
DugganUSA threat-intelligence contributions to the IETF Hackathon: real-world agentic-attack benchmark vectors, CVE-2026-33697 attestation analysis,…
 itskill-jp/wordpress-upgrade-check
对服务器上每个 WordPress 核心版本进行只读检查。标记 CVE-2026-87902(已在 7.1.2 及向后移植版本中修复)、自动更新已关闭以及已发布的攻击指标。
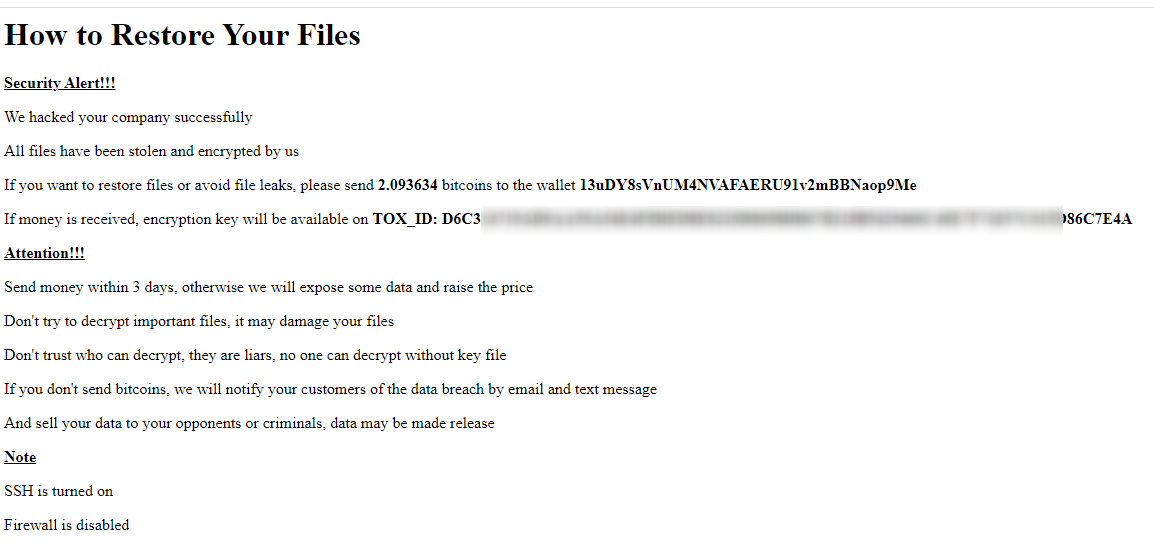 soufianetahiri/esxi_ransomware_bitcoinwallets
ESXi 半自动化勒索软件攻击比特币钱包
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
CVE-2025-31324 & CVE-2025-42999 漏洞与失陷评估工具
 suominen/cve-2026-53266
单页跟踪器,记录哪些 Linux 发行版已针对 CVE-2026-53266 netfilter ebtables SNAT ARP 重写页缓存写入漏洞发布修复。
 techupdate24/fortimail-zero-day-cve-2026-104286
一份将敏捷冲刺与 DevOps CI/CD 流水线集成的完整指南和工作流程。
 suominen/cve-2025-39682
单页跟踪器,记录 CVE-2025-39682 在各发行版中的补丁状态。该漏洞是 Linux 内核 kTLS 接收路径中的释放后使用漏洞。
 0xblackash/cve-2024-3094
CVE-2024-3094









