
 #1

 infostealers-stats/credential-and-breach-monitoring
本存储库提供了对泄露情报、暗网监控和身份暴露服务的实际比较,重点关注在真实安全工作流中至关重要的因素:语料库深度、信息窃取日志覆盖范围、API可用性、会话令牌/Cookie监控以及供应商定位。
 expel-io/expel-intel
这里是 Expel 情报团队的大本营。我们将在此分享 IOC 及其他不适合通过其他媒介发布、或特别适合存放在 Git 仓库中的信息。注意安全,多做善事,保重身体,玩得开心!
 maxime288/fragnesia-cve-2026-46300
# CVE-2026-46300(Fragnesia)教育性仓库 该教育性仓库详细介绍了 CVE-2026-46300(Fragnesia),一个 Linux 内核本地权限提升漏洞。为防御团队提供技术分析、受影响系统、检测指标及修复步骤。
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Overlord RAT 的完整静态与内存分析:Go 代理架构、HTTP/2 + WebSocket C2、反射式 DLL 注入、浏览器键盘记录以及 IOC。一次动手实践的恶意软件逆向工程演练。
 alexandreborges/malwoverview
Malwoverview 是一款用于威胁狩猎的第一响应工具,支持 VirusTotal、Hybrid Analysis、URLHaus、Polyswarm、Malshare、Alien Vault、Malpedia、Malware…
 0xkirisame/spica
基于eBPF的Linux rootkit检测器,使用多通道交叉视图分析(sched_switch、NMI、/proc)来检测DKOM、tracepoint篡改和进程隐藏,并具备硬件级完整性验证。
 opensourcemalware/polinrider
关于朝鲜关联的PolinRider供应链攻击的技术档案,记录了混淆的JS载荷注入、Git历史操纵、C2基础设施以及针对1,951个被入侵仓库的修复指南。
 0xajstrike/emsign-trust-scan
针对 2026 年 10 月 eMudhra/emSign CA 密钥泄露事件的离线扫描器,可在操作系统信任存储、CA 证书包、Java cacerts、NSS 和容器镜像中查找受影响的证书。
 qeeqbox/analyzer
分析、提取并可视化文件及内存转储(Windows、Linux、Android、iPhone、Blackberry、macOS 二进制文件、电子邮件等)中的特征、痕迹和入侵指标。
 archanchoudhury/confluence-cve-2022-26134
本仓库探讨了 Atlassian Confluence 的零日漏洞利用,并从 SecOps 或蓝队(Blue Team)视角提供了防御与分析的视角。
 suominen/cve-2026-53266
单页跟踪器,记录哪些 Linux 发行版已针对 CVE-2026-53266 netfilter ebtables SNAT ARP 重写页缓存写入漏洞发布修复。
 dev-lu/osint_toolkit
面向网络安全分析师的开源平台,具有众多威胁情报和检测工程特性。
 biggiesmallsag/nighthawkresponse
应急响应取证框架
 pduggusa/dugganusa-ietf
DugganUSA 对 IETF Hackathon 的威胁情报贡献:真实世界的智能体攻击基准向量、CVE-2026-33697 认证分析、MCP 验证。
 stanfrbd/cyberbro
A simple application that extracts your IoCs from garbage input and checks their reputation using multiple CTI services.
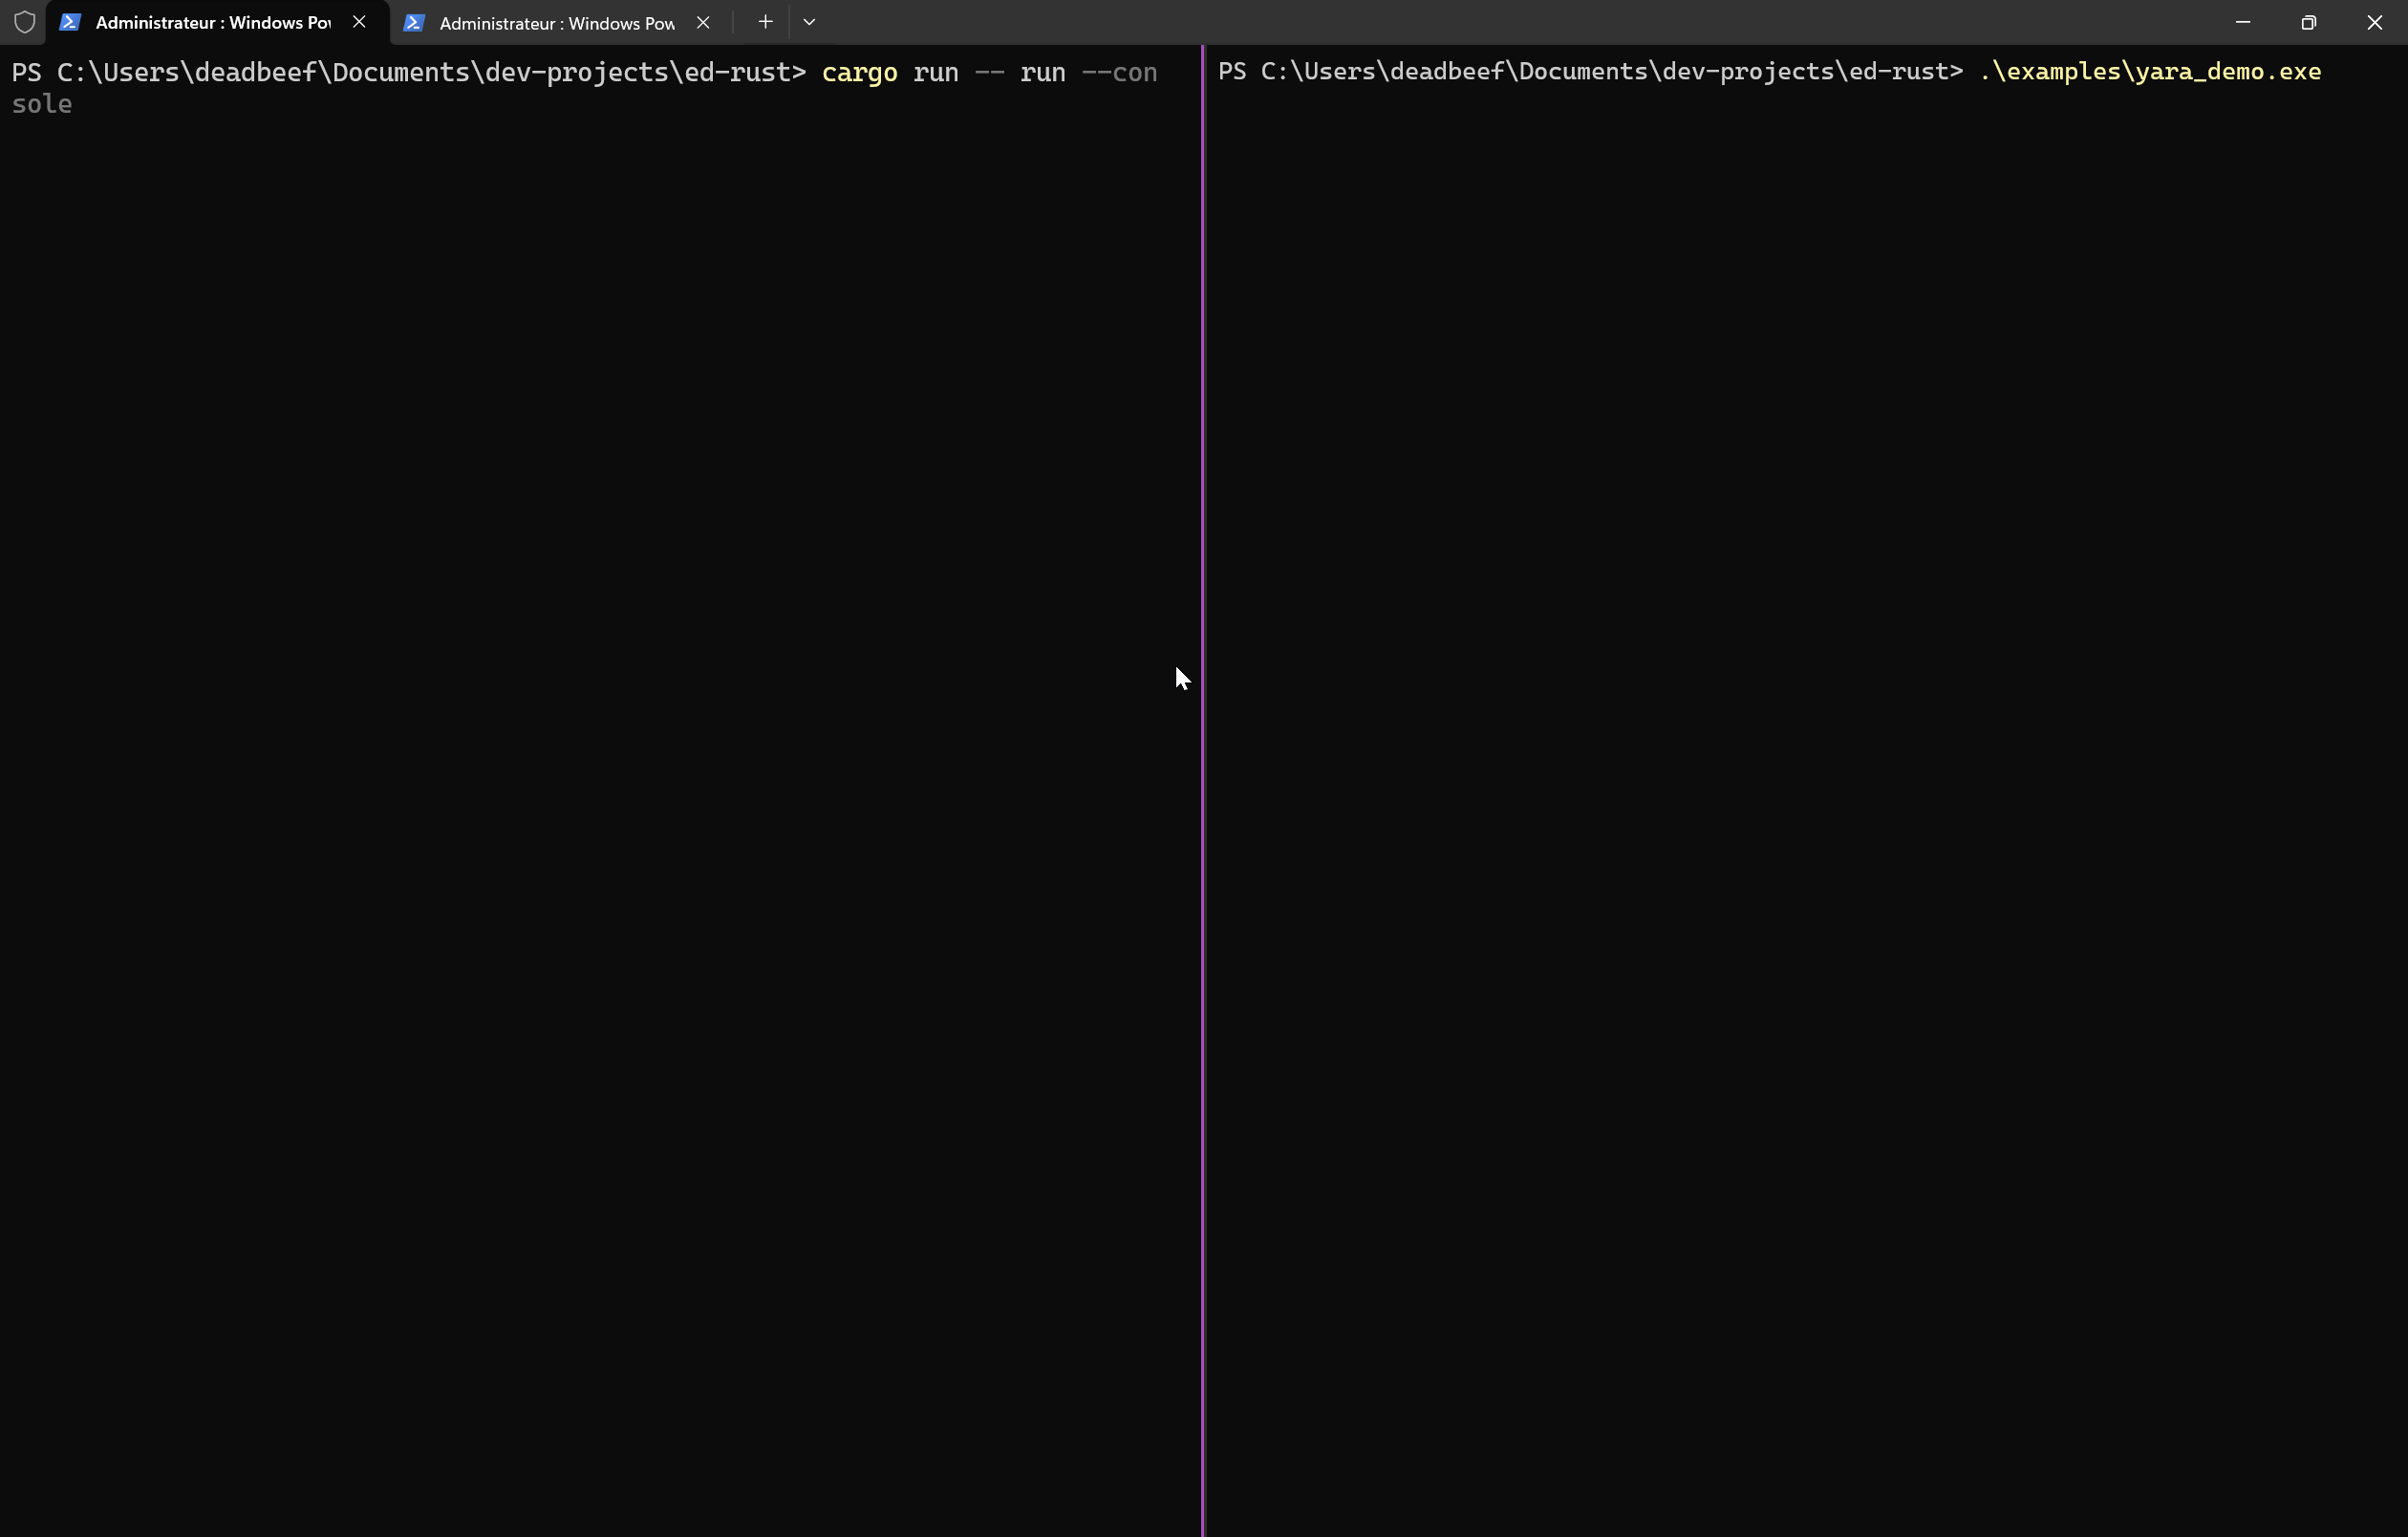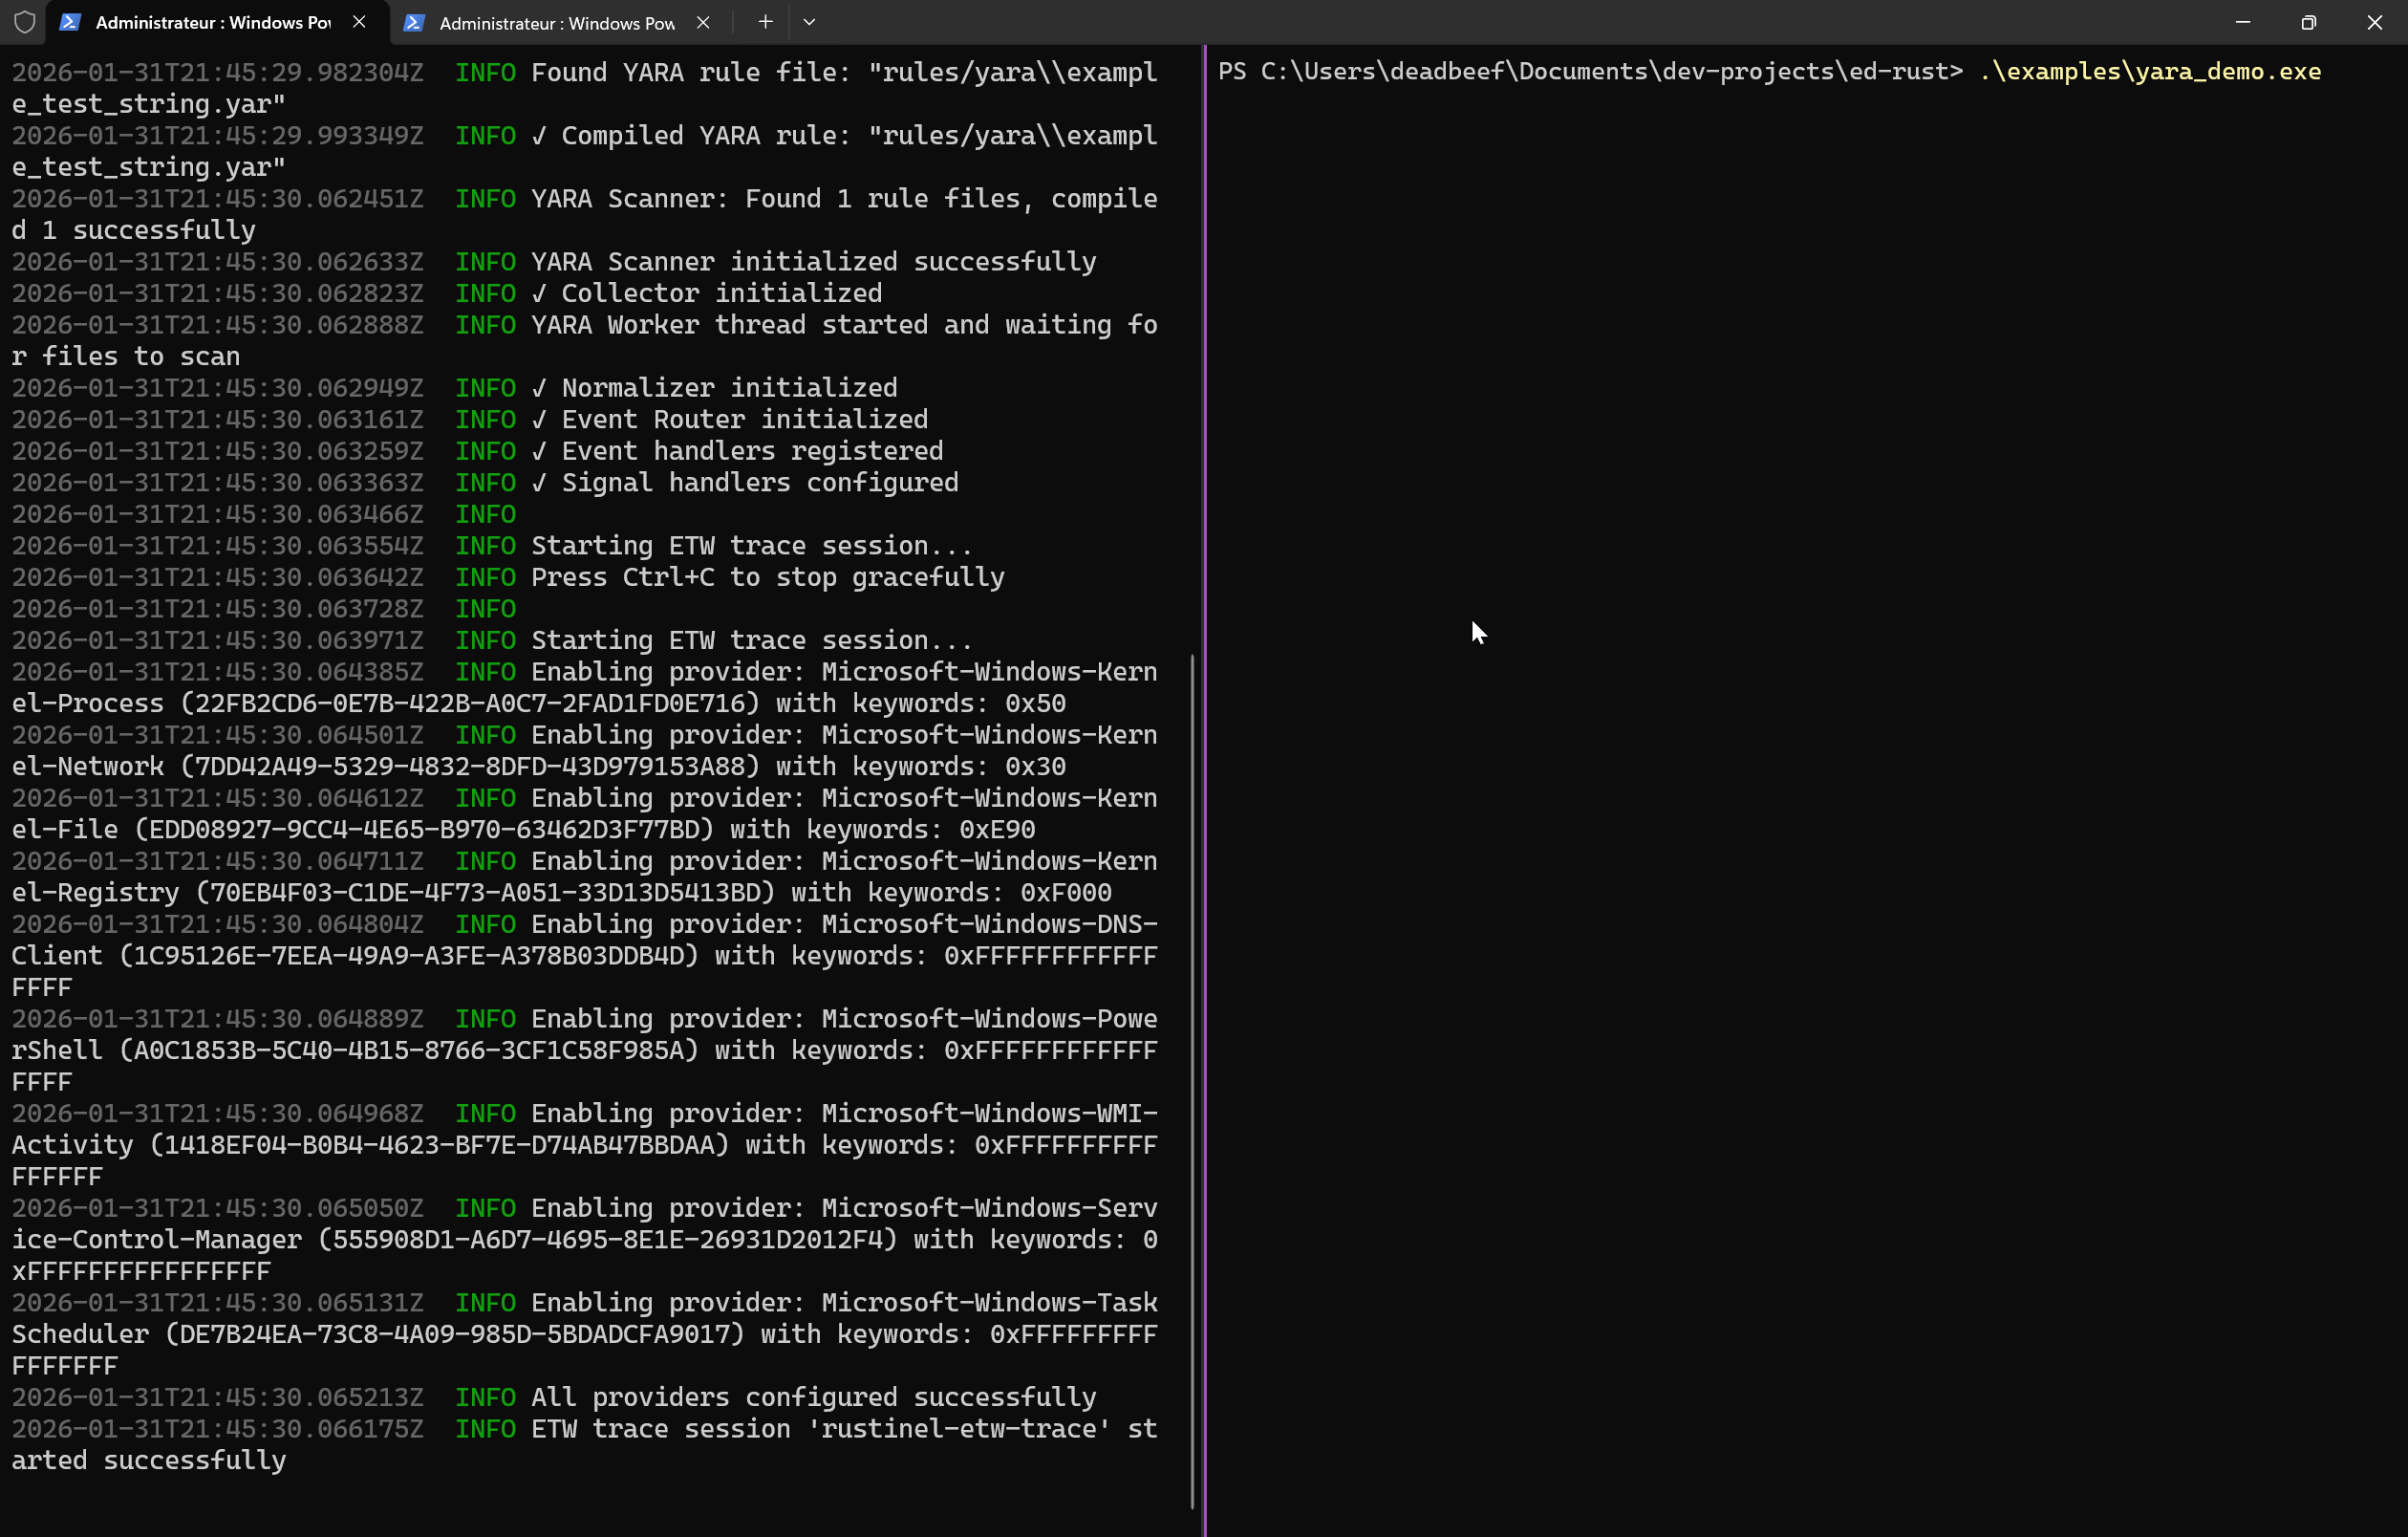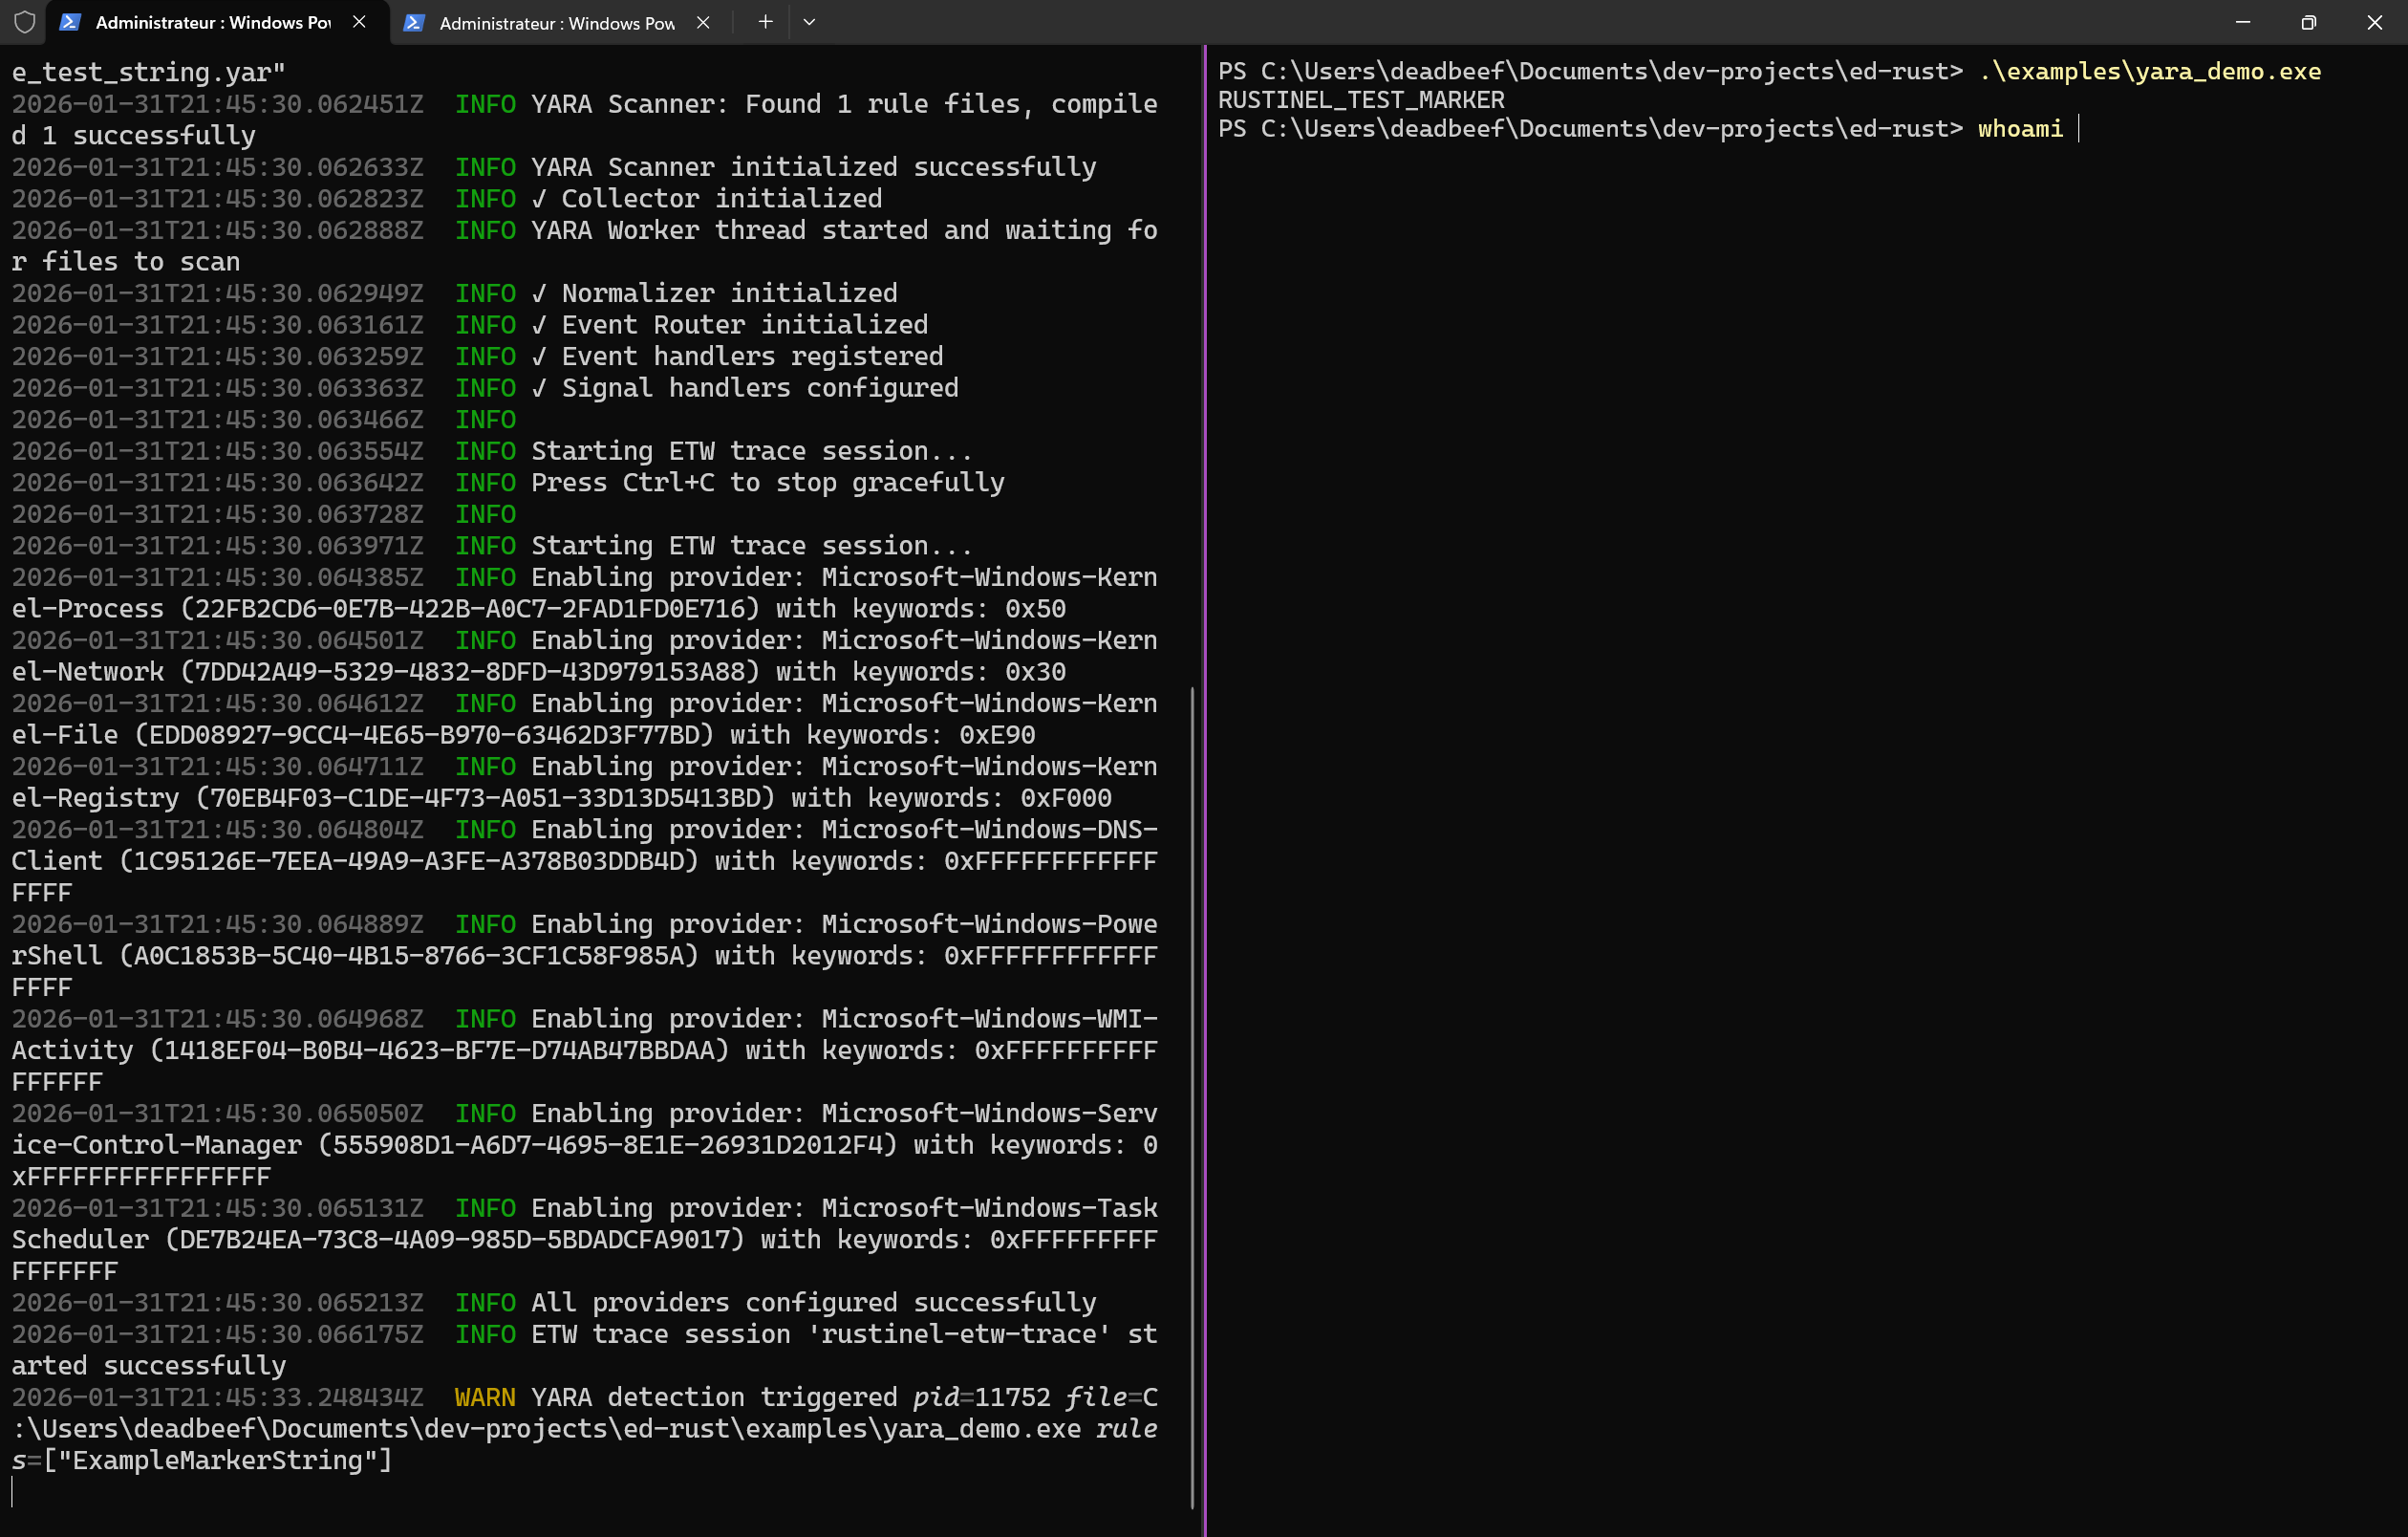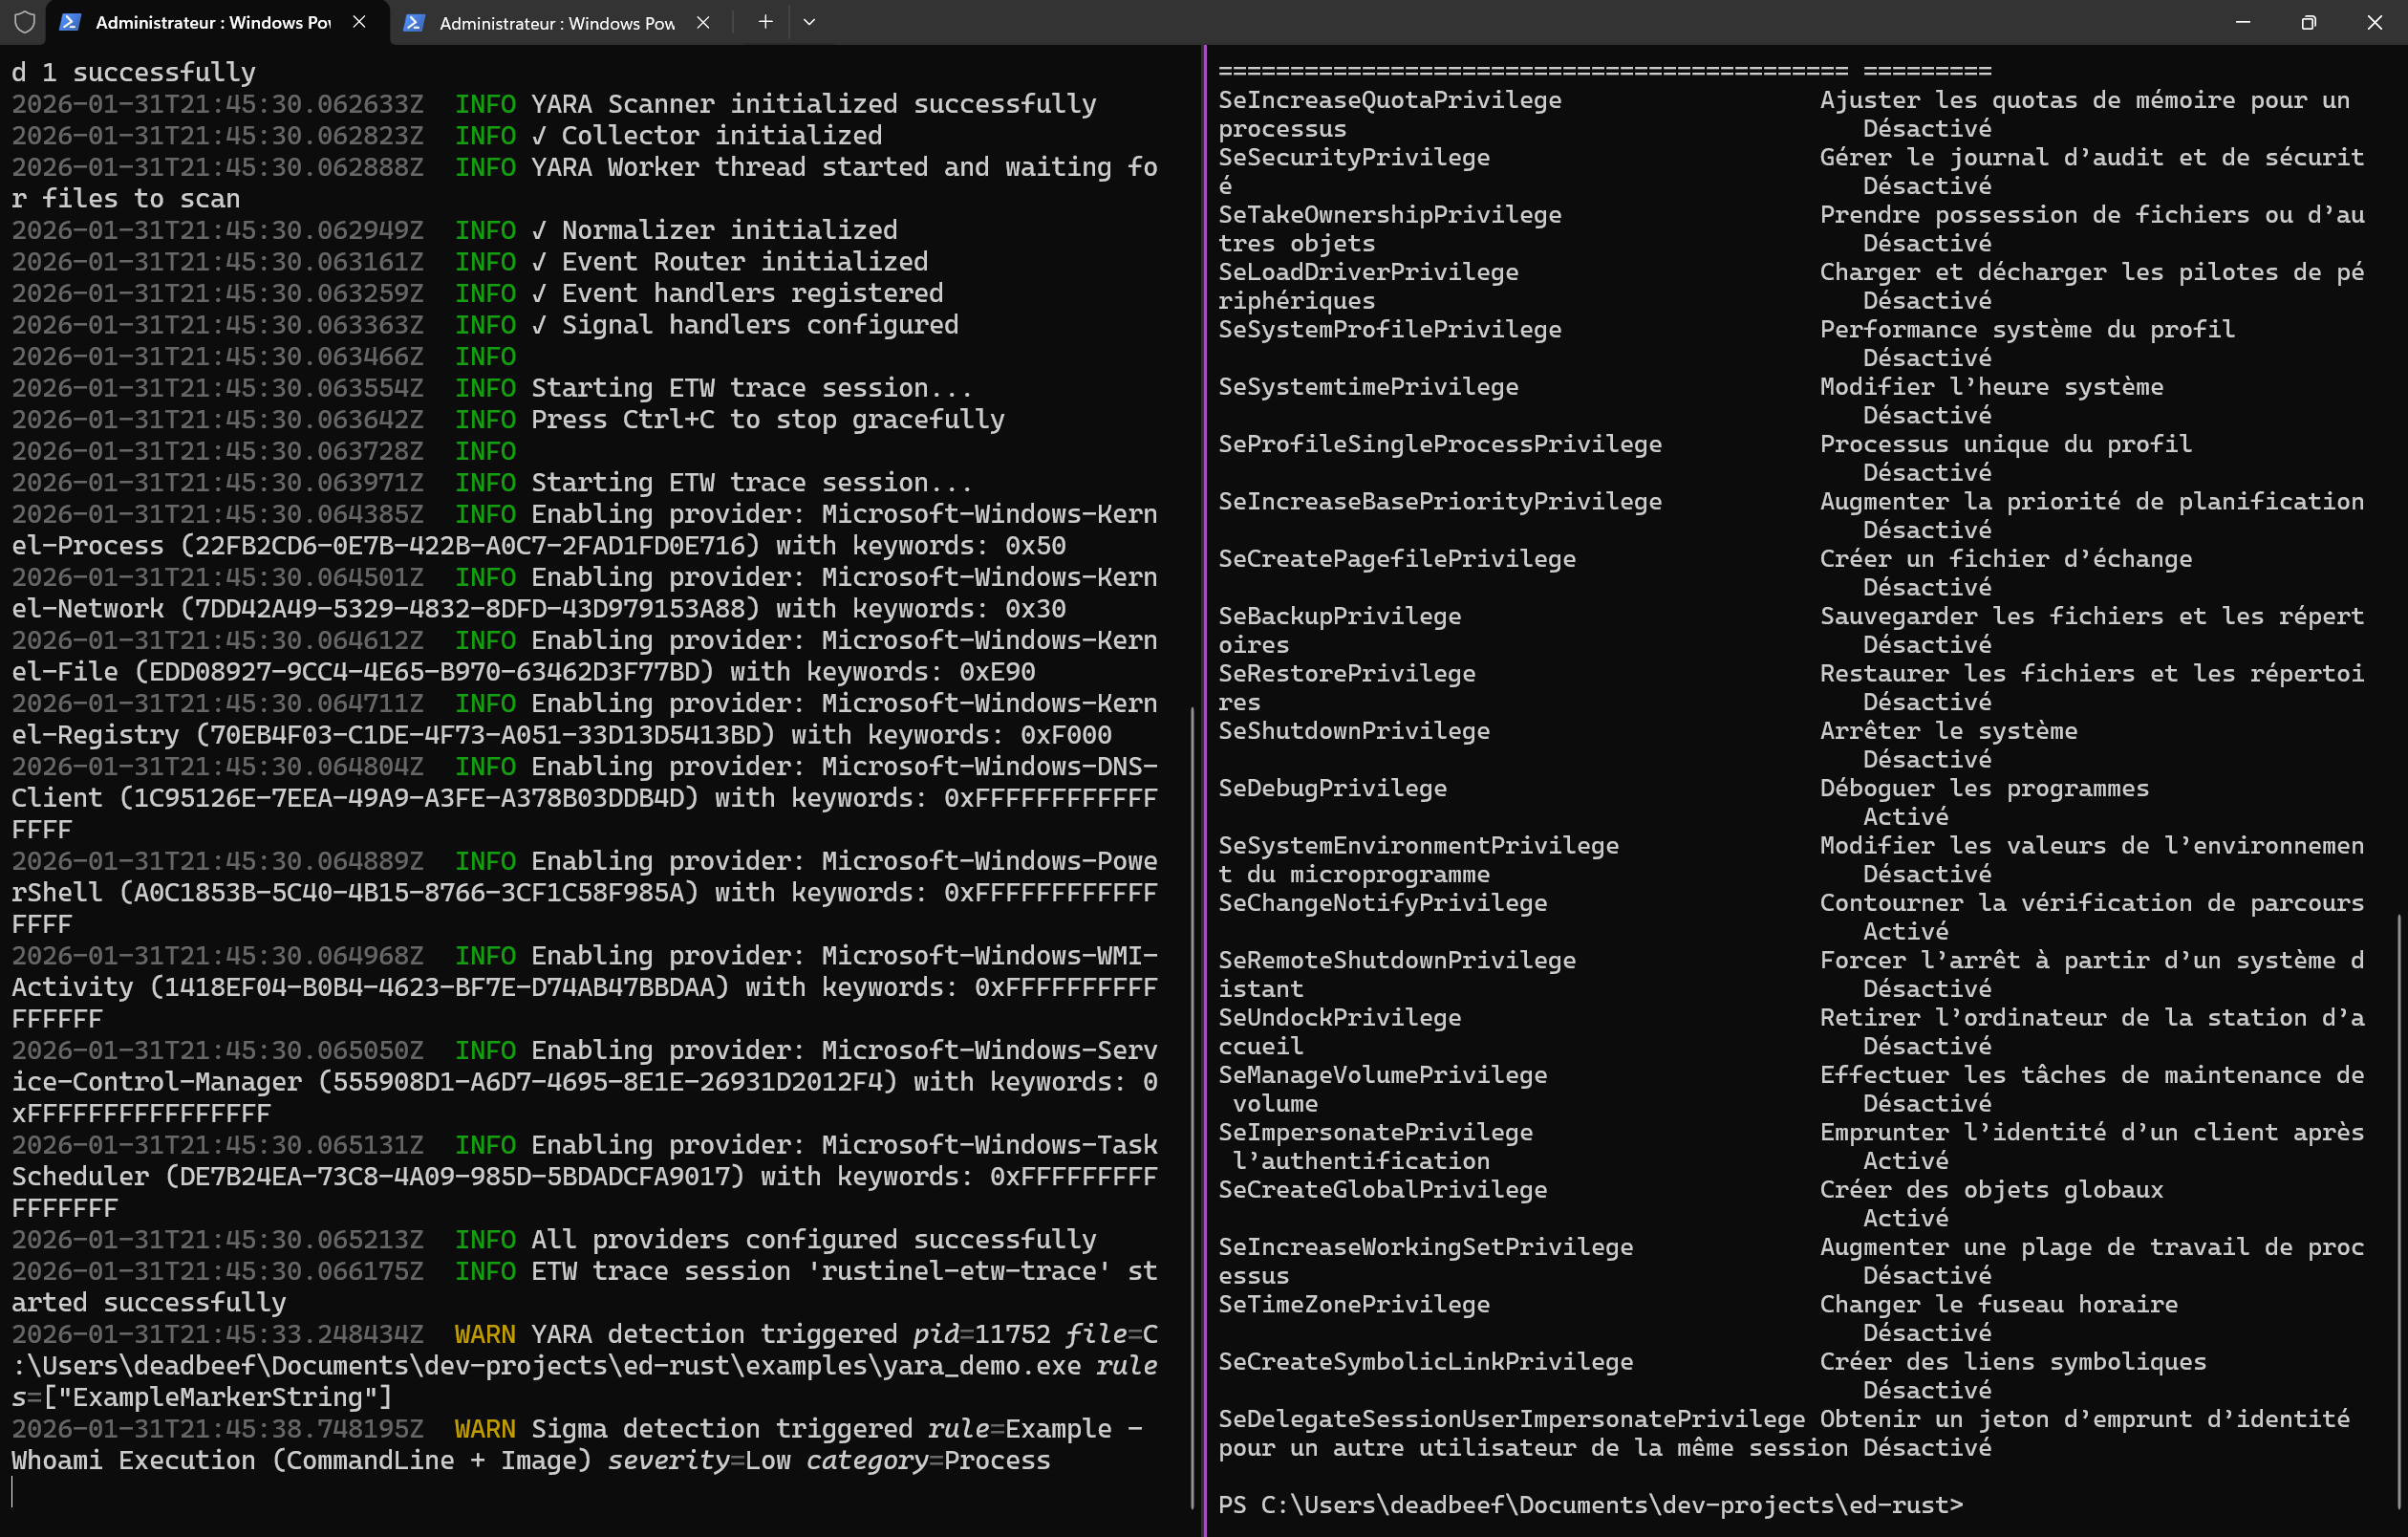 karib0u/rustinel
Endpoint detection for Windows, Linux, and macOS. Sigma, YARA, and IOC rules on native telemetry. Written in Rust. No cloud account required.
 byinarie/zirconium
用于搜索与 HAFNIUM 相关的 IOC 的工具:CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065








