#1
 corelight/extendintel
此软件包扩展了 Intel 软件包,以记录更多字段
 jonathanstross/cve-2025-31324
一个基于 Python 的安全扫描器,用于识别 SAP Visual Composer 系统中的 CVE-2025-31324 漏洞,并检测已知的入侵指标(IOC),例如恶意 .jsp 文件。
 horrister/solarwinds-sunburst-cve-2020-10148
精选的漏洞分析报告,包含完整的技术分析、概念验证脚本、IOC列表以及针对实际软件安全事件的修复指南。
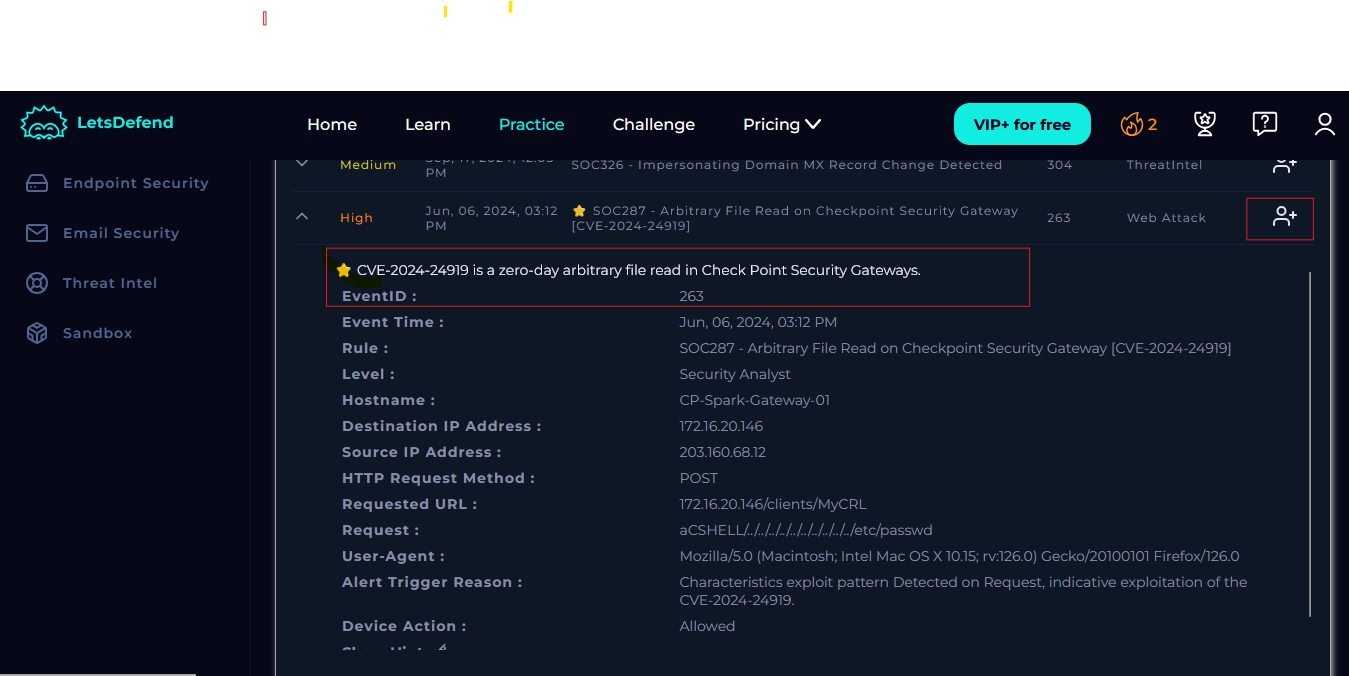 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
针对 Check Point 网关上的 CVE-2024-24919 任意文件读取漏洞的逐步 SOC 事件响应操作指南,涵盖检测、分析、遏制和修复,并包含 IOC。
 mkdemir/activemq-lockbit-analysis
从Apache ActiveMQ (CVE-2023-46604)漏洞到LockBit勒索软件阶段的419小时入侵事件的端到端分析,SIEM关联规则和IOC列表。
 resellnom/litespeed-cpanel-cve-2026-54420-fix
针对 LiteSpeed cPanel 插件中 CVE-2026-54420 的防御性缓解与审计工具包,提供符号链接检测、IOC 搜寻以及共享主机环境下的修复验证功能。
 ahmed-tarek22752/security-vulnerability-in-microsoft-office.
Blue-team analysis of a malicious DOCX exploiting CVE-2017-0199, covering sandbox detonation, network forensics, IOC extraction, MITRE ATT&CK…
 zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
对 SharePoint ToolShell(CVE-2025-53770)利用尝试的技术分析,涉及 RCE、WebShell 部署和 MachineKey 提取。
 fevar54/detectar-backdoor-en-liblzma-de-xz-utils-cve-2024-3094-
YARA规则,用于检测XZ Utils 5.6.0/5.6.1中liblzma的后门(CVE-2024-3094)。
 digitalshadows/cve-2019-19781_iocs
针对CVE-2019-19781的精选入侵指标(IOC),包括来自蜜罐日志的IP地址和whois数据,以辅助威胁检测和事件响应。
 dhawaldesai/agentic-ioc-scanner
用于自主式 AI 编码工具的 IOC 扫描器——检测 Mini Shai-Hulud、Gemini CLI RCE、Cursor CVE-2026-26268 和 DPRK PromptMink。
 ben-smash/l4j-info
整理我发现的有价值链接,关于 CVE-2021-44228
 pascalasch/cve-2023-38831-kql
针对 WinRAR CVE-2023-38831 的 KQL 狩猎
 threatmonit/log4j-iocs
关于log4j CVE-2021-44228的公开IOC
 ace-responder/cve-2022-47966_checker
在您的 ManageEngine 服务器上运行。
 ncsc-nl/php2shell
跟踪 CVE-2026-109618 和 CVE-2026-109619 PHP RCE 漏洞的运营通告仓库,包含检测与缓解指南、受影响软件清单以及厂商状态更新。
 onapsis/cve-2020-6287_recon-scanner
黑盒漏洞扫描器与失陷指标分析工具,针对 SAP NetWeaver Java 应用中的 CVE-2020-6287 (RECON) 漏洞,支持快速暴露面评估与基于日志的取证调查。