
 #1
用于管理、共享和集成危害指标(IOC)到安全防御中的工具。
Kitploit 推荐
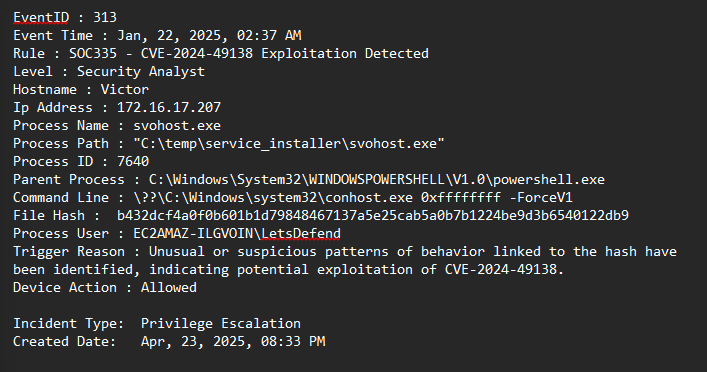
 cyprianatsyor/letsdefend-cve-2024-49138-investigation
使用 LetsDefend、VirusTotal、Hybrid Analysis、TrueFort 和 ChatGPT 对 CVE-2024-49138 进行实战 SOC 调查。
 limo57640-crypto/cpanel-cve-41940-detector
针对 .sorry 勒索软件、Mr_Rot13 文件管理器后门、C2 回调、cron、SSH 和日志的只读 cPanel CVE-2026-41940 IOC 检测器。
 jmussmann/cve-2023-4966-iocs
用于搜索Citrix NetScaler日志中可能存在的CVE-2023-4966利用的Python脚本。
 honeynet/log4shell-data
我们从蜜罐收到的关于 CVE-2021-44228 的数据
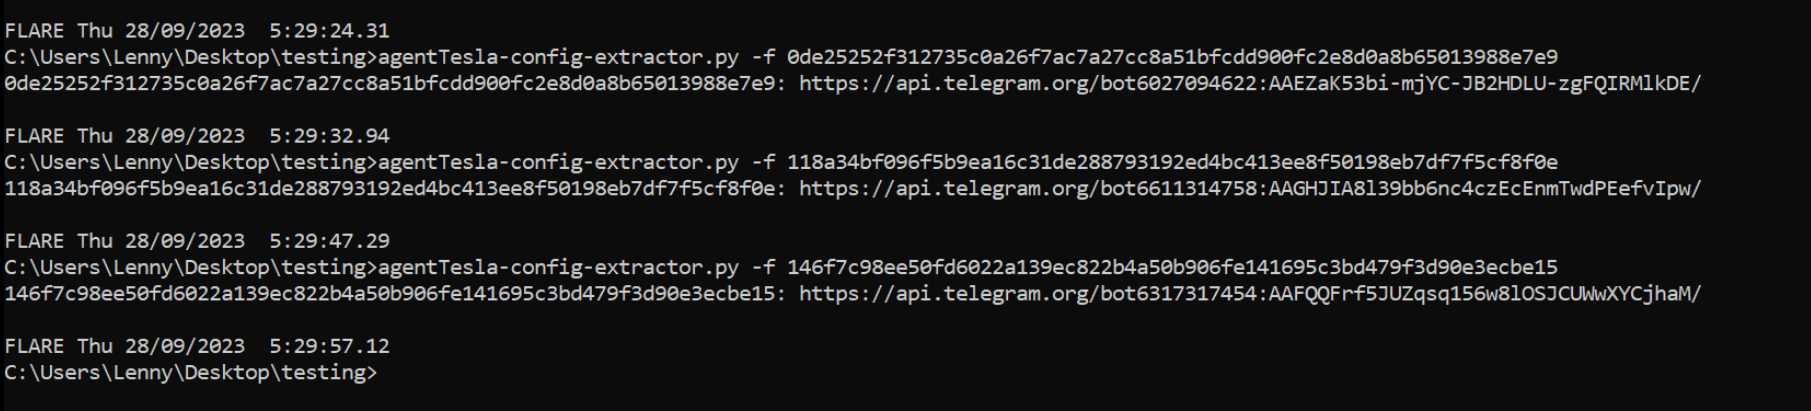 embee-research/agenttesla-config-extractor
AgentTesla - Discord/Telegram 变种的配置提取器
 onsec-fr/cve-2019-19781-forensic
自动化的CVE-2019-19781取证脚本搜索工具
 b401/clickstudio-compromised-certificate
包含近期 CVE-2022-30190(Follina)攻击中出现的受损证书的仓库。
 garethmsheldon/cve-2025-60787-detection-motioneye-rce-via-config-injection
用于CVE-2025-60787的检测规则和YARA/KQL签名,这是motionEye中通过配置注入实现未经身份验证的远程代码执行漏洞,包含进程执行和文件创建监控。
 mrezqi/cve-2021-1675_carbonblack_huntingquery
基于Sigma规则,通过文件、模块加载和进程事件检测PrintNightmare(CVE-2021-1675)利用的CarbonBlack狩猎查询。
 techwithorgito/cve-2025-55182-researching-process
针对 CVE-2025-55182(React Server Components/Next.js 中的预认证远程代码执行漏洞)的防御性研究仓库。包含技术分析、检测规则(Suricata、Sigma、YARA)、缓解指南,以及用于跟踪新披露和补丁的自动化 CVE 监控系统。
 ncsc-nl/php2shell
跟踪 CVE-2026-109618 和 CVE-2026-109619 PHP RCE 漏洞的运营通告仓库,包含检测与缓解指南、受影响软件清单以及厂商状态更新。
 fhightower/ioc-finder
简单、高效且模块化的包,用于从文本中解析可观测对象(入侵指标(IOC)、网络数据及其他安全相关信息)。它使用语法而非正则表达式,使其更易读、更易维护、更易扩展。在此处探索我们的交互式文档:https://hightower.space/ioc-finder/
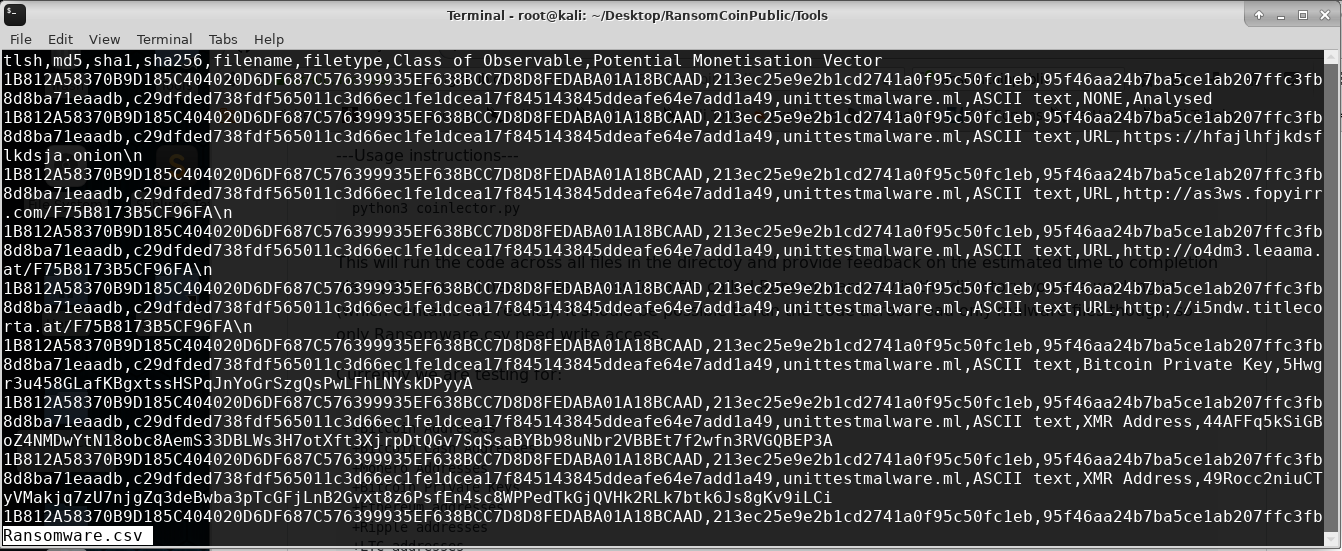 concinnity-risks/ransomcoinpublic
一款用于从二进制文件中提取加密货币地址和其他入侵指标的DFIR工具。
 fireeye/cve-2021-44228
OpenIOC 规则,用于简化威胁指标追踪
 navytitanium/eitest-tools-scripts-iocs
IOC 源与 EITest 活动分析工具包,支持 C2 数据解密、受害者载荷解码以及沉洞日志处理,用于威胁情报与取证调查。
 sgnls/exchange-0days-202103
针对CVE-2021-26855、CVE-2021-26857、CVE-2021-26858和CVE-2021-27065漏洞利用的IoC确定。
 security-phoenix-demo/react2shell-scanner-cve-2025-55182
React2shell-web-scanner
 horrister/moveit-transfer-cve-2023-34362
精选漏洞研究仓库,包含深入的技术文档、PoC脚本和IOC检测工具,针对CVE-2023-34362等真实世界安全事件。








