
 #1
用于管理、共享和集成危害指标(IOC)到安全防御中的工具。
Kitploit 推荐
 iqx6889/cve-2026-52813-gogs-rce
CVE-2026-52813 (Gogs 路径遍历 → Git Hooks 远程代码执行) 防御性文章:根因与补丁分析、Sigma/SIEM 检测规则、IOCs、非侵入式版本扫描器。无武器化 PoC。
 rxwx/pulse-meter
解析来自 Ivanti Connect Secure 设备的系统快照,以识别与 CVE-2023-46805、CVE-2024-21887 和 CVE-2025-0282 相关的潜在 IOC。
 kevthehermit/ratdecoders
常见远程访问木马的 Python 解码器
 volexity/threat-intel
来自公开 Volexity 博客文章的特征码和入侵指标(IoCs)。
 mandiant/ioc-scanner-cve-2019-19781
CVE-2019-19781 的危害指标扫描器
 onapsis/onapsis_cve-2025-31324_scanner_tools
基于Python的扫描器,针对CVE-2025-31324,用于识别存在漏洞的SAP NetWeaver Visual Composer实例,并检测来自主动利用的入侵指标。
 adityabhatt3010/react2shell-cve-2025-55182-the-deserialization-bug-that-broke-the-web
React2Shell, CVE-2025-55182, RCE漏洞:对React Server Components中不安全反序列化缺陷的详细剖析,该漏洞可在默认的React/Next.js配置中实现未经认证的远程代码执行。
 ry-allan/tanstack-compromise-checker
检测 CVE-2026-45321(TanStack 供应链攻击)和 Mini Shai-Hulud 蠕虫工件。扫描 node_modules、锁文件、持久化钩子(Claude Code、VS Code、systemd、LaunchAgent)、GitHub 工作流、Git 历史、C2 域名和…
 aelshimony-cloud/openwire-cve-2023-46604-investigation
事件响应演练,分析通过 OpenWire 对 Apache ActiveMQ 的 CVE-2023-46604 漏洞利用,包括 PCAP 分析、IOC 识别以及反向 Shell 载荷提取。
 wadesweaponshed/cve-2026-93616_checks
用于检查 Check Point 管理服务器中与 CVE-2026-93616 相关的入侵指标的 Shell 和 SmartDashboard 脚本,包括恶意 Python 脚本、登录尝试和可疑 IP。
 basitsajidsoc/soc-investigation-cve-2024-49138
LetsDefend Alert SOC335(CVE-2024-49138 漏洞利用)的调查与事件响应报告
 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
StealC Stealer 逆向工程分析,这是一款信息窃取程序,利用 RuntimeBroker.exe 镂空、C2 基础设施和载荷提取。包含 cookies.sqlite、ShellExecuteEx 以及多个 C2 IP 地址。
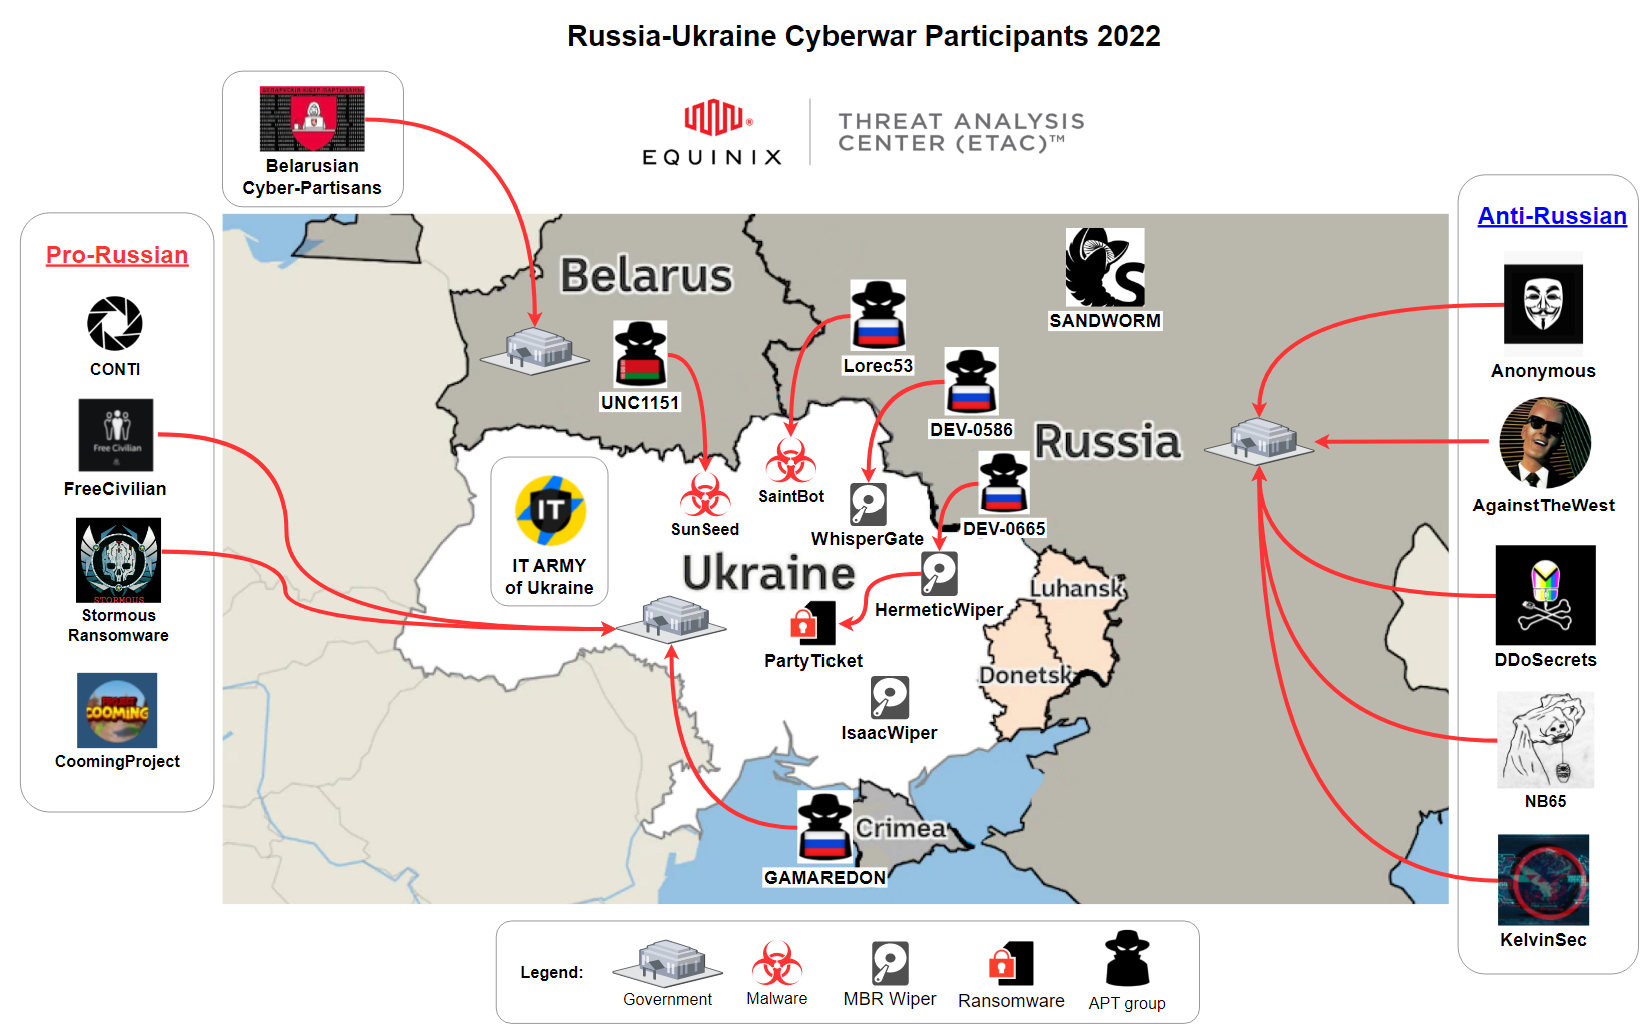 curated-intel/ukraine-cyber-operations
Curated Intelligence 正在与来自世界各地的分析师合作,为乌克兰境内寻找更多免费威胁情报的组织提供有用的信息。Slava Ukraini。荣耀归于乌克兰。
 inquest/threatkb
用于 YARA 规则和 C2 工件(IP、DNS、SSL)的知识库工作流管理(当前处于 Alpha 状态)
 cert-lv/exchange_webshell_detection
检测通过"proxylogon"漏洞组(CVE-2021-26855、CVE-2021-26857、CVE-2021-26858、CVE-2021-27065)利用的Microsoft Exchange服务器上植入的webshell。








