#1
 corelight/cve-2021-38647
CVE-2021-38647 又称 "OMIGOD" Windows OMI中的漏洞
 all3xj/fixing-google-secops-detections
调优和重构 Google Chronicle Curated Detections,以消除告警疲劳并修复逻辑缺口/缺陷。
 damnkrishna/cve-2025-32433-lab
Erlang/OTP SSH 服务器中 SSH 协议消息处理存在缺陷,恶意行为者可在没有有效凭据的情况下未经授权访问受影响系统并执行任意命令
 adityabhatt3010/cve-2025-59287-when-your-patch-server-becomes-the-attack-vector
CVE-2025-59287 — Windows Server Update Services (WSUS) 中通过 AuthorizationCookie 的不安全反序列化实现的关键未认证远程代码执行(RCE),可导致 SYSTEM 级入侵并被积极利用;请立即修补或隔离 WSUS(端口…
 corelight/zeek-xor-exe-plugin
Zeek 插件,用于检测和解密 XOR 加密的 EXE 文件
 chrisandoryan/nethive-project
重构与协作的SIEM和CVSS基础设施。在Blackhat Asia Arsenal 2020上展示。
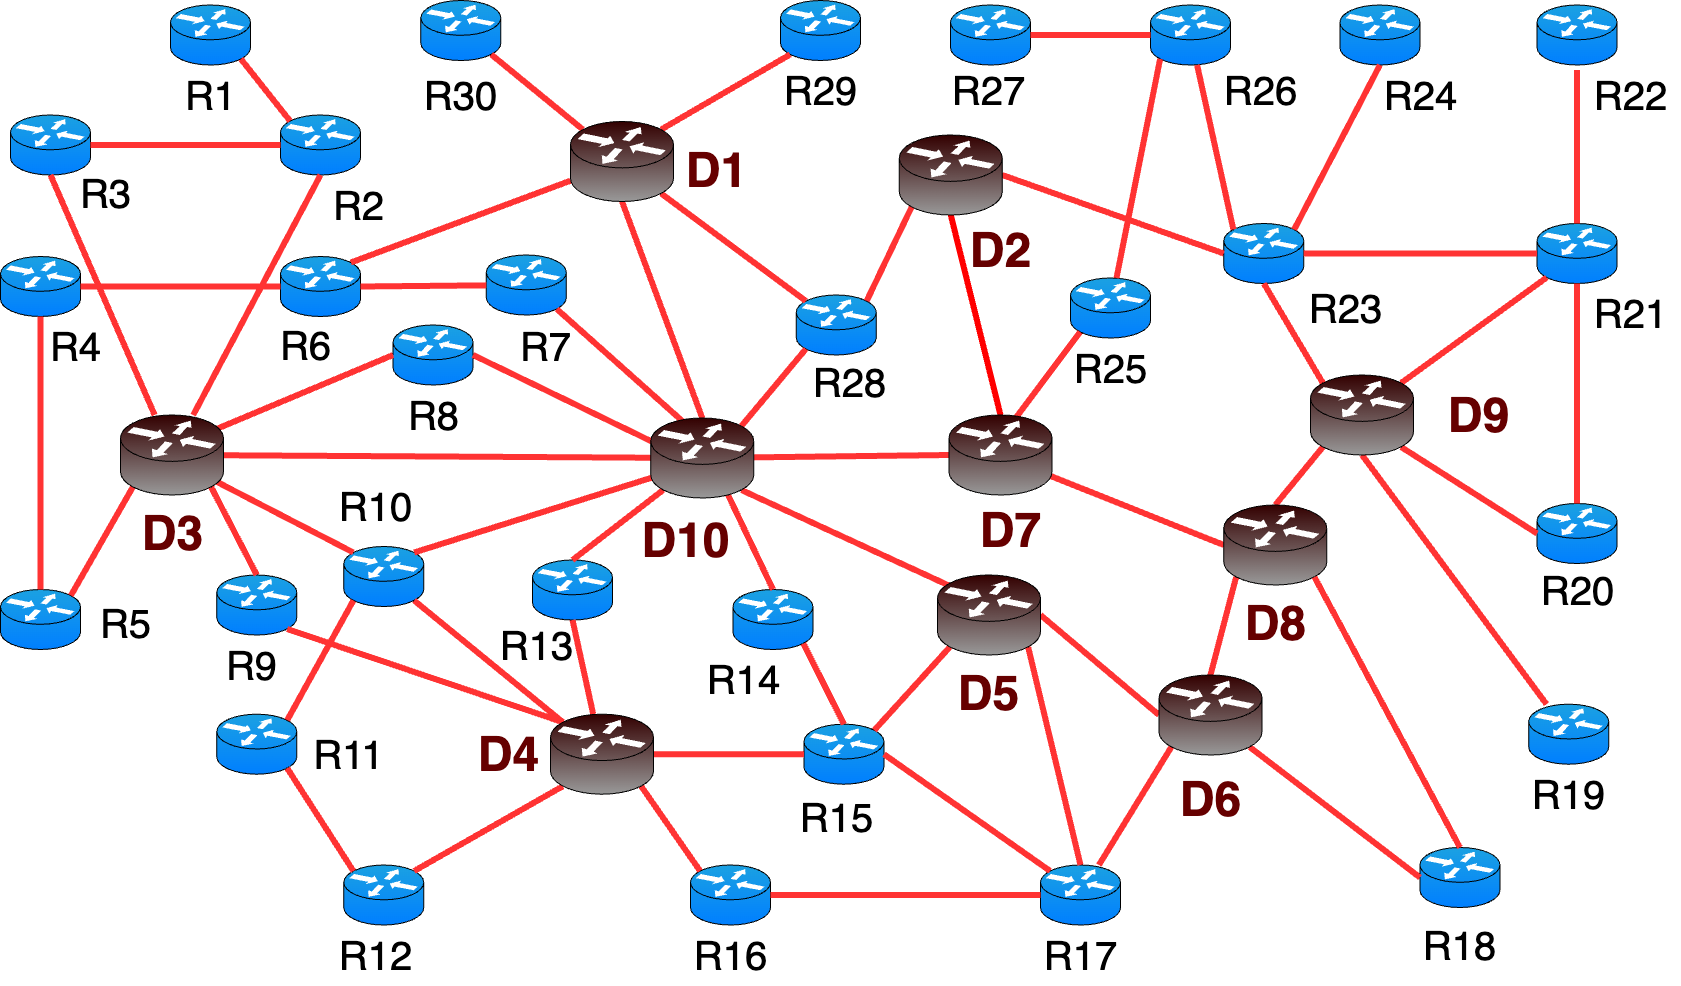 nsol-nmsu/fml-network
FLNET2023 是一个专为联邦学习场景中的入侵检测而设计的数据集。它基于 CORE 模拟器构建,模拟了包含多样化流量和攻击的真实网络。它可作为基于联邦学习的入侵检测研究的基准。
 securepeacock/presentations
会议演示文稿中的幻灯片和材料
 solidevil14/suricata-rule-for-detecting-cve-2025-55182
CVE‑2025‑55182 检测
 sonitbahl/sshintel
自包含的SSH蜜罐,用于捕获攻击者交互并将其转化为结构化安全情报。
 liuz233/harde
HARDE 的研究代码,这是一个 agent harness,用于探测并自适应优化组件,以在各类 agent 安全基准测试中实现运行时风险检测与执行控制。
 corelight/cve-2022-21907
Zeek 包,用于通过分析数据包捕获中的畸形请求并触发警报,检测 CVE-2022-21907 HTTP 漏洞利用尝试。
 0xblackash/cve-2024-3094
CVE-2024-3094
 0xxon/cve-2020-0601-plugin
使用 OpenSSL 检测 CVE-2020-0601 利用尝试的 Zeek 包
 devinblack001/ddos-reduction-system
基于行为流量分析、Random Forest 分类以及内核级 ipset/iptables 执行的自适应两阶段 Layer 4 DDoS 缓解网关。