#1
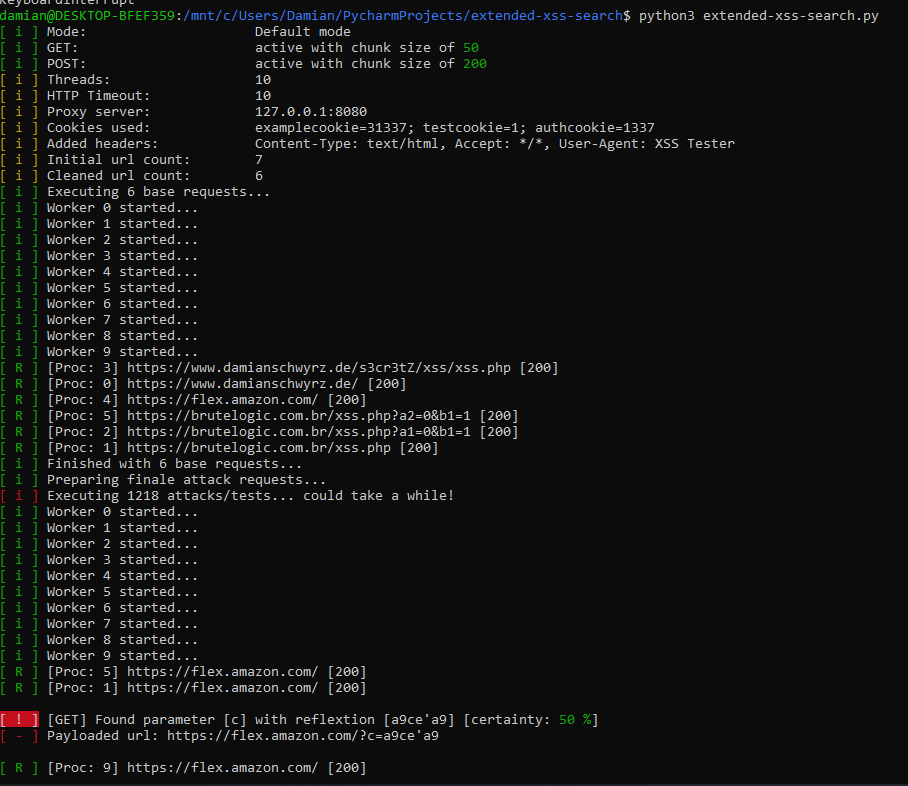
 damian89/extended-xss-search
我xssfinder工具的增强版 - 扫描URL列表中的多种类型XSS漏洞。
 hash1da1/gotanda
用于OSINT的浏览器扩展,可从选定的IOC(IP、域名、URL、哈希、SNS)中搜索威胁情报和侦察数据,支持通过VirusTotal、Shodan和SecurityTrails等多个引擎进行查询。
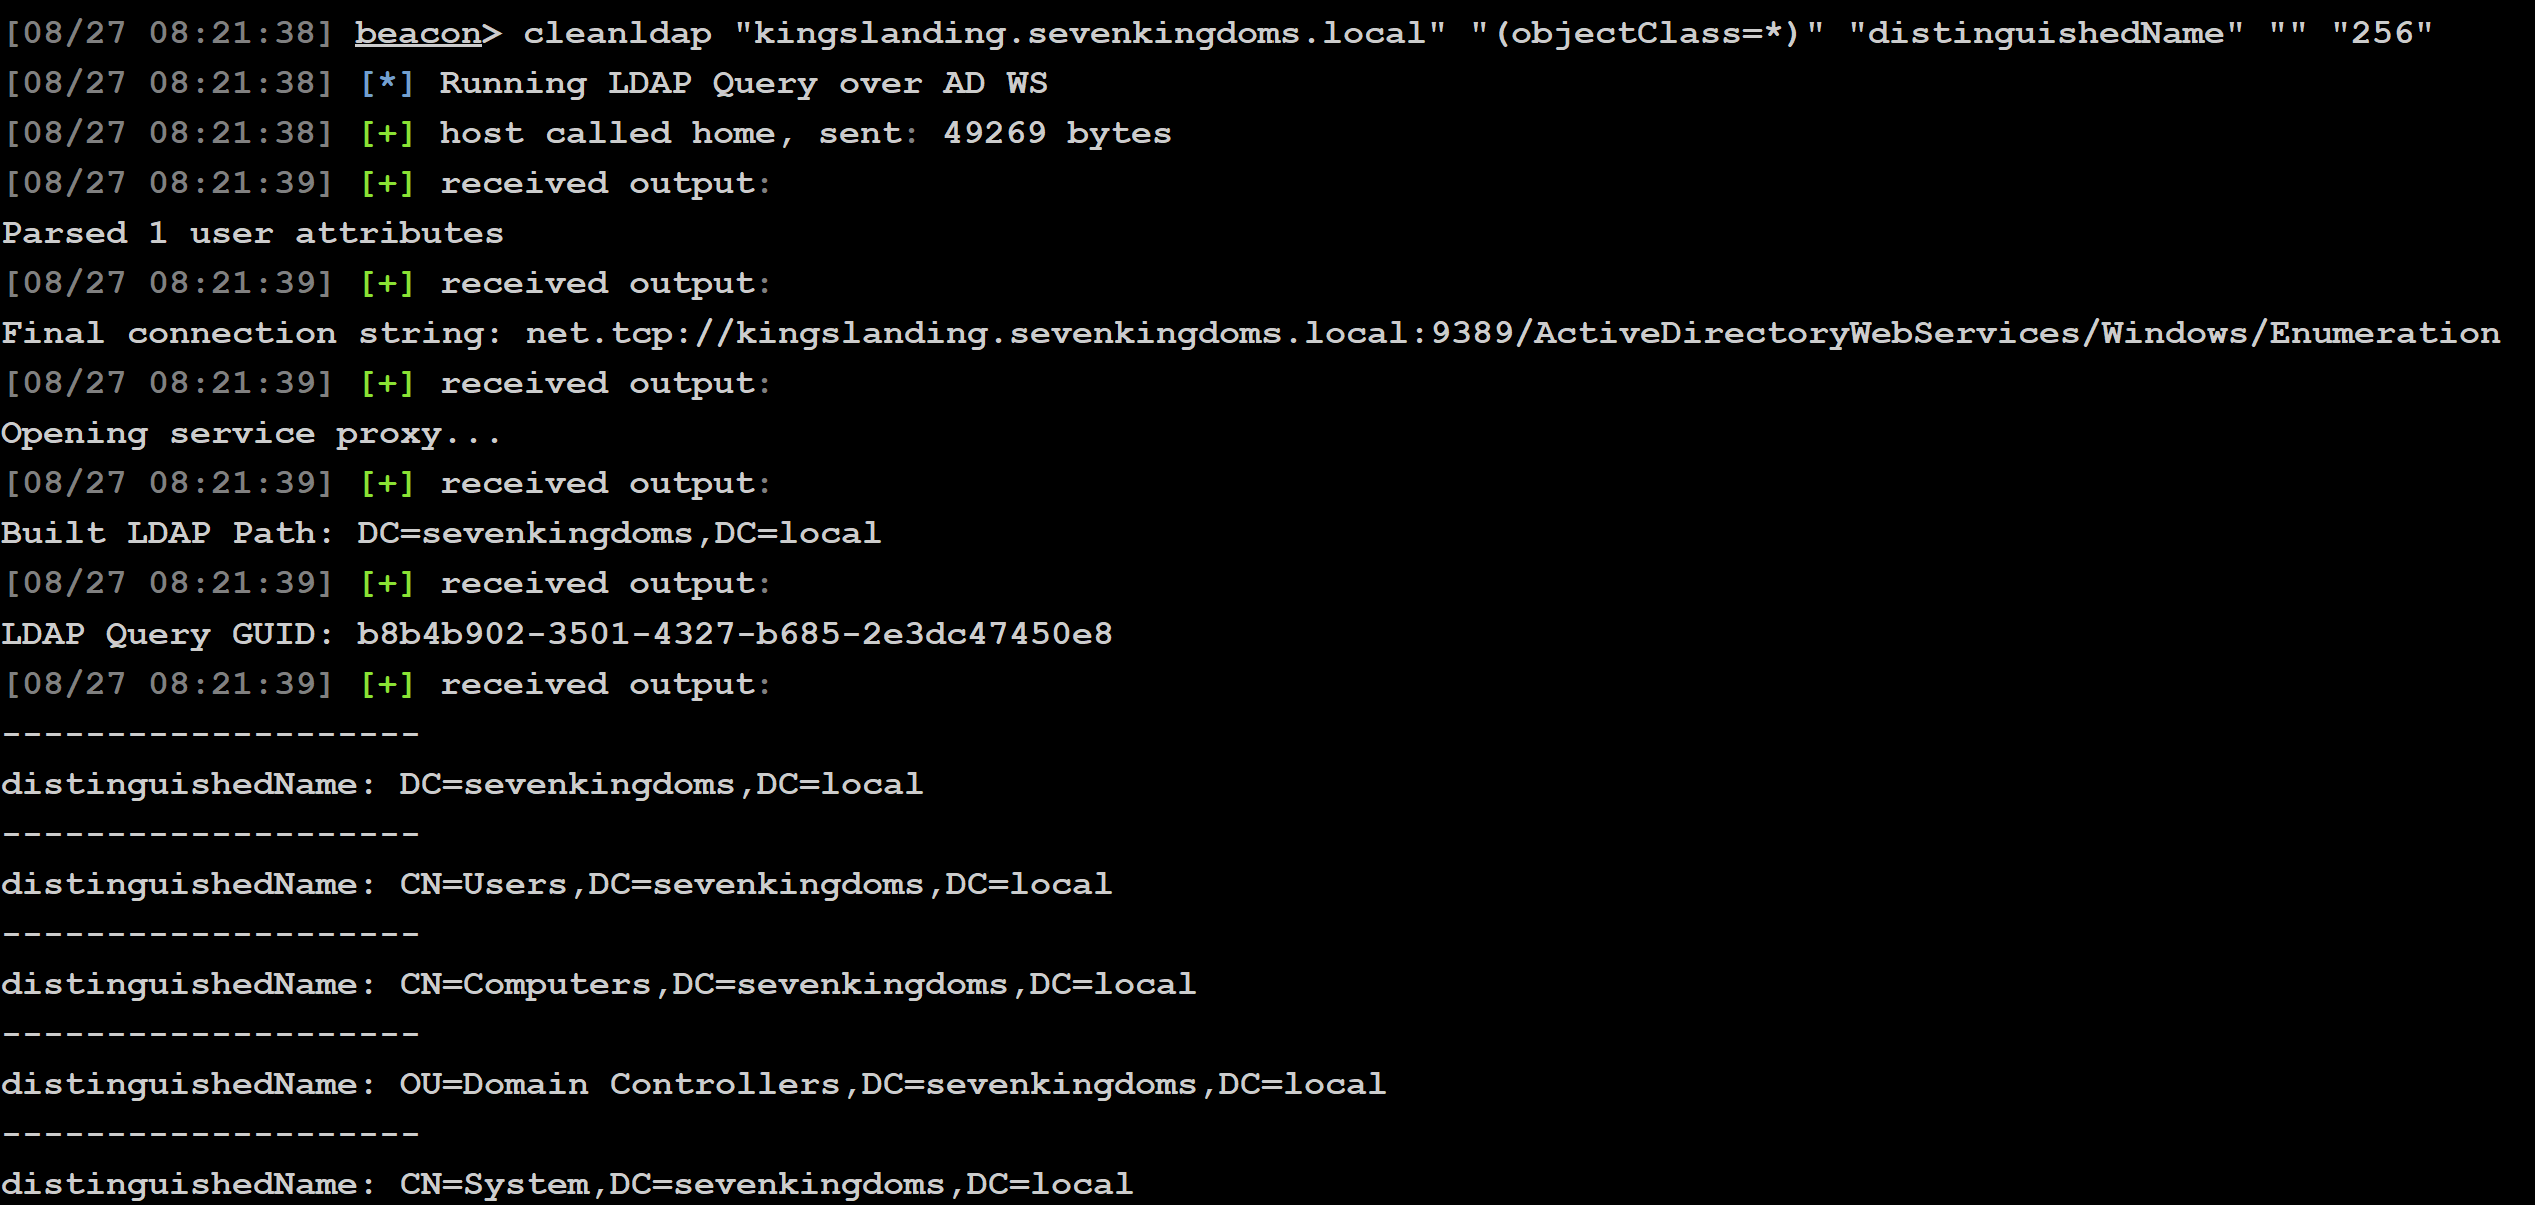 mandiant/cleanldap
用于通过AD WS进行Active Directory侦察的隐蔽LDAP查询BOF,实现属性枚举和数据收集,适用于红队行动。
 fazmin/cve-intel
Local security intelligence for CVE triage - 39 data sources and 36 tools, risk scores and an MCP server for AI agents, all in native Rust. Private…
 jimywork/stretcher
旨在帮助识别暴露敏感信息的开放Elasticsearch服务器的工具
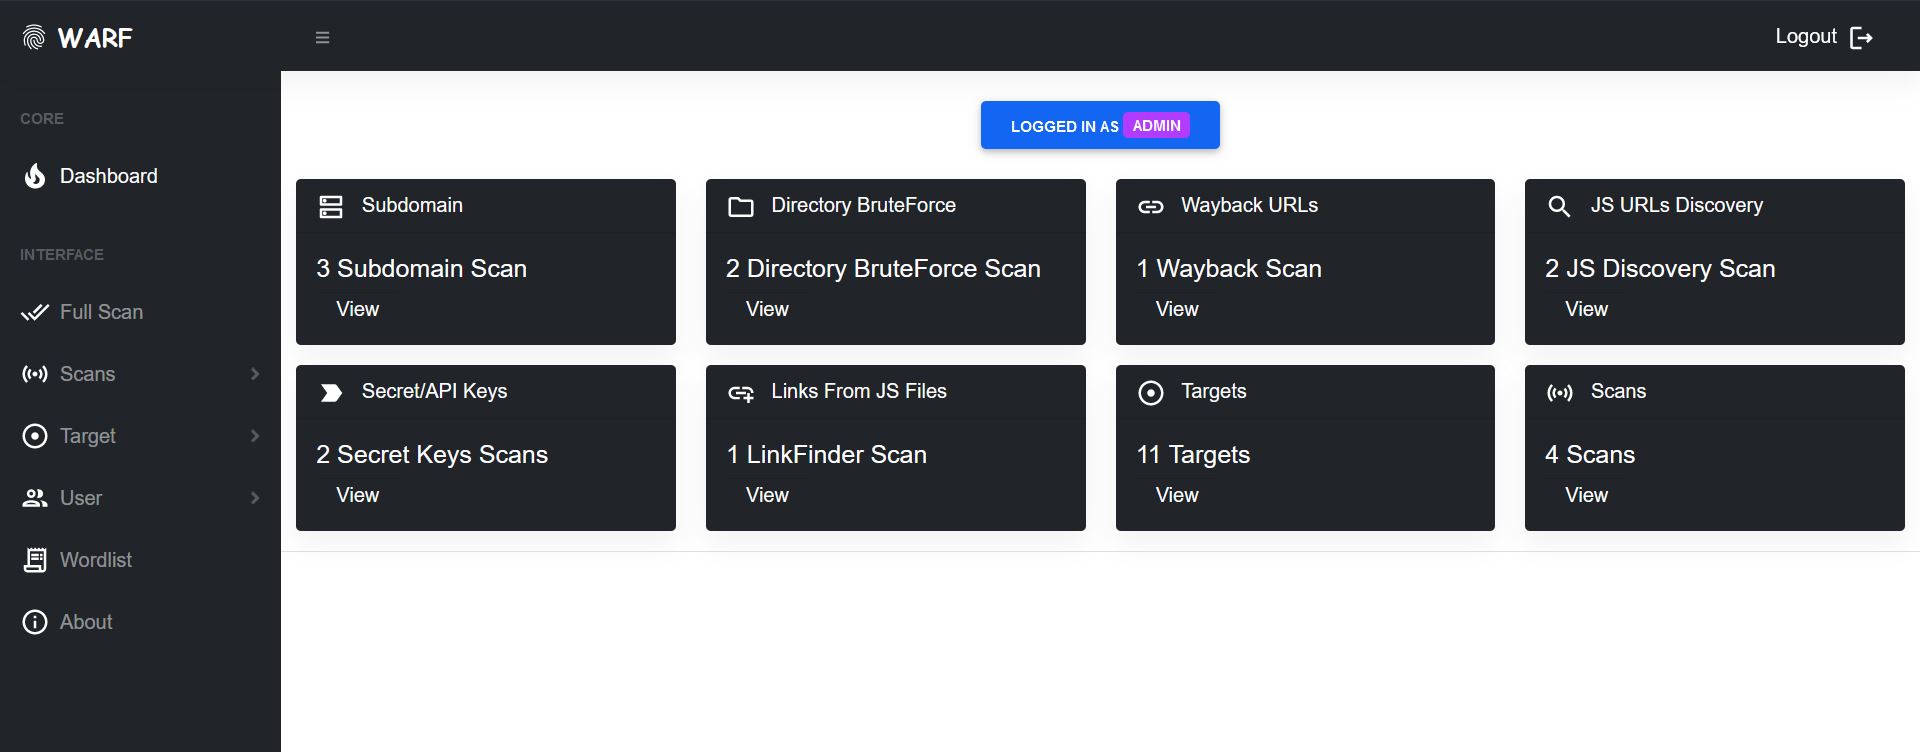 iamnihal/warf
模块化Web应用程序侦察框架,用于自动子域名枚举、目录暴力破解,以及从目标Web应用中提取端点、JS URL和API密钥。
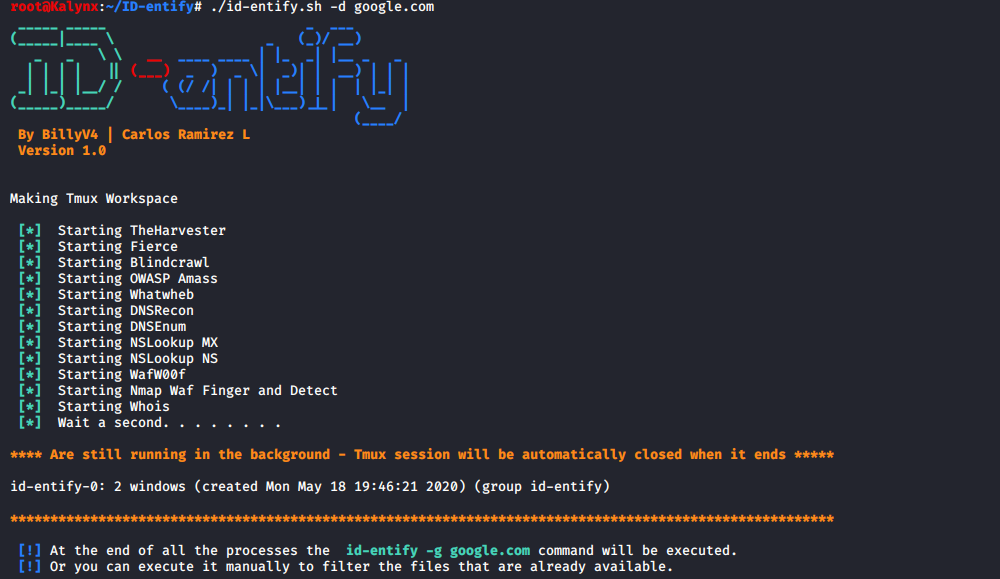 billyv4/id-entify
搜索与域名相关的信息:电子邮件 - IP地址 - 子域名 - 网络技术信息 - 防火墙类型 - NS和MX记录。
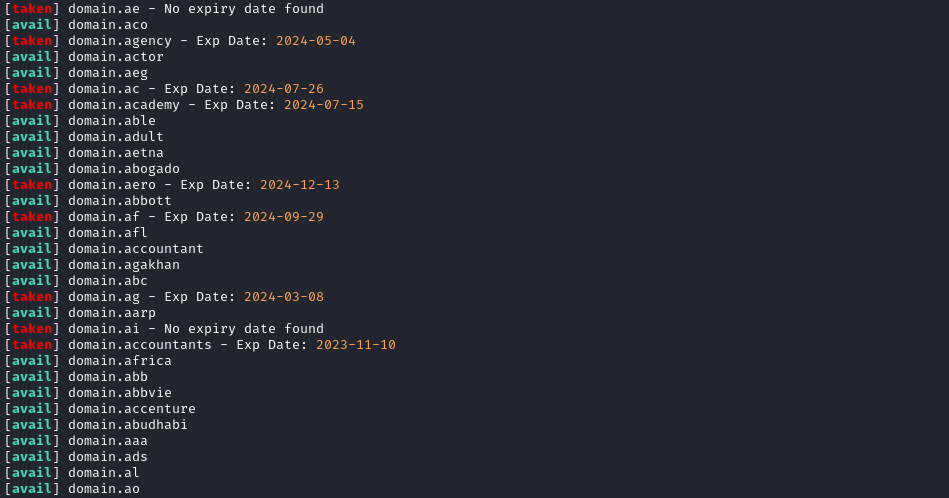 yuyudhn/tldhunt
基于Bash的域名可用性检查器,扫描多个顶级域名的WHOIS记录以查找未注册域名,用于红队演练和钓鱼基础设施搭建。
 mnemonic-no/grafeo
用于知识建模、收集和交换的开放平台
 hamz-a/frida-android-libbinder
用于查看 Android libbinder 流量的 PoC Frida 脚本
 trimstray/massh-enum
OpenSSH 2.3 至 7.4 批量用户名枚举 (CVE-2018-15473).
 0xsearches/sandcastle
🏰 一个用于 AWS S3 存储桶枚举的 Python 脚本。
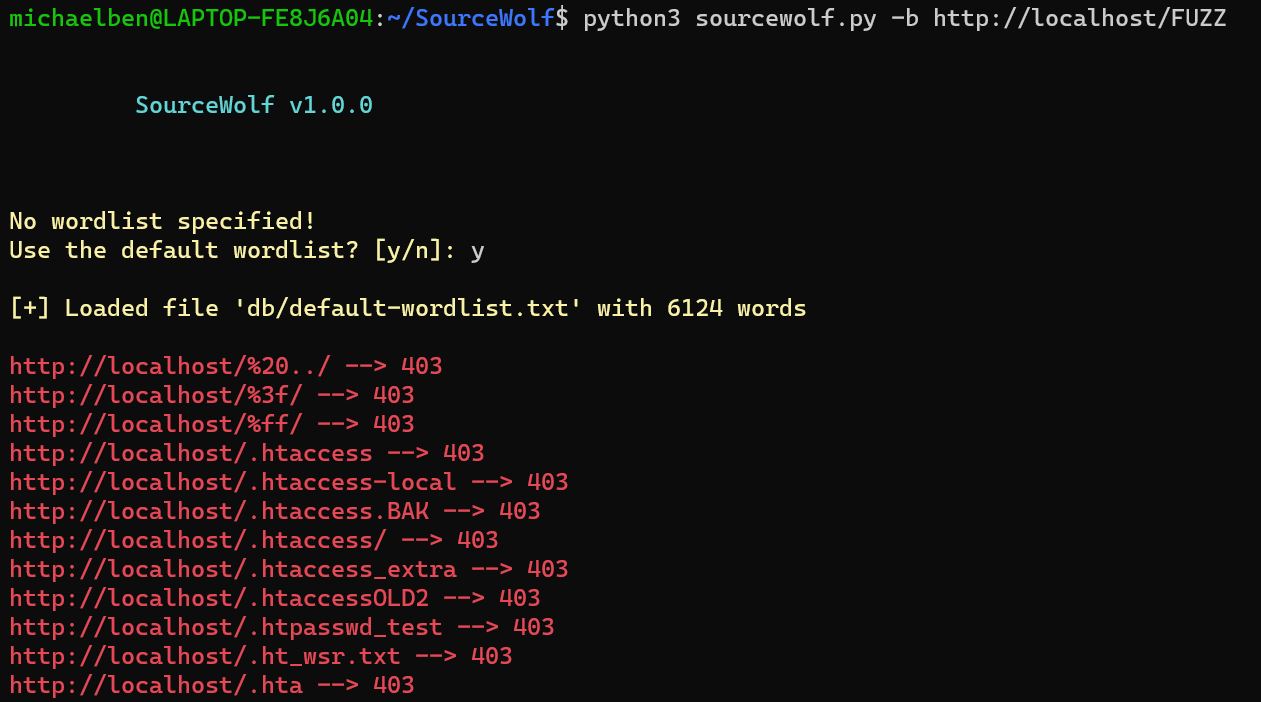 ksharinarayanan/sourcewolf
快如闪电的响应爬虫,专为挖掘源码中的宝藏设计!😎🔥
 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 mr-rizwan-syed/chomtesh
CHOMTE.SH 是一款强大的Shell脚本,旨在自动化渗透测试过程中的侦察任务。它利用多种基于Go的工具来收集信息并识别攻击面,是漏洞赏金猎人和渗透测试人员的宝贵资产。
 azizaltuntas/network-analysis-tools
Pcap(捕获文件)分析工具包(v.1)