#1
 xmcyber/machound
扩展BloodHound以收集和摄取来自macOS主机的Active Directory关系,包括登录用户、管理员组、SSH/VNC/AppleEvent访问边以用于攻击路径映射。
 tam-k592/cve-2024-40725-cve-2024-40898
CVE-2024-40725和CVE-2024-40898,影响Apache HTTP Server版本2.4.0至2.4.61。这些漏洞对全球web服务器构成重大风险,可能导致源代码泄露和服务器端请求伪造(SSRF)攻击。
 h4x0r-dz/cve-2024-21893.py
CVE-2024-21893:Ivanti Connect Secure 中的 SSRF 漏洞
 fazmin/cve-intel
Local security intelligence for CVE triage - 40 data sources and 41 tools, risk scores and an MCP server for AI agents, all in native Rust. Private…
 0xdsm/apepe
从 Android APK 文件中提取应用设置、权限、深度链接以及 SSL 证书锁定绕过建议,通过静态分析 AndroidManifest.xml、DEX 和 JSON 资源实现。
 lixmk/concierge
Concierge 工具包:物理访问控制的识别与利用
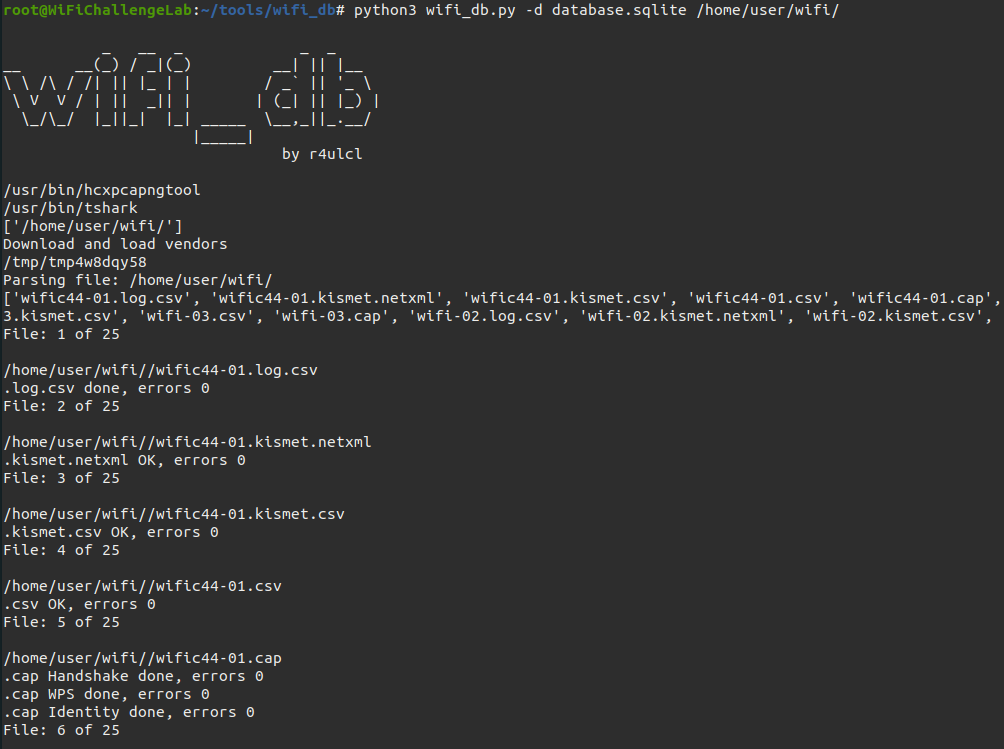 r4ulcl/wifi_db
Script to parse Aircrack-ng captures into a SQLite database and extract useful information like handshakes, MGT identities, interesting relations…
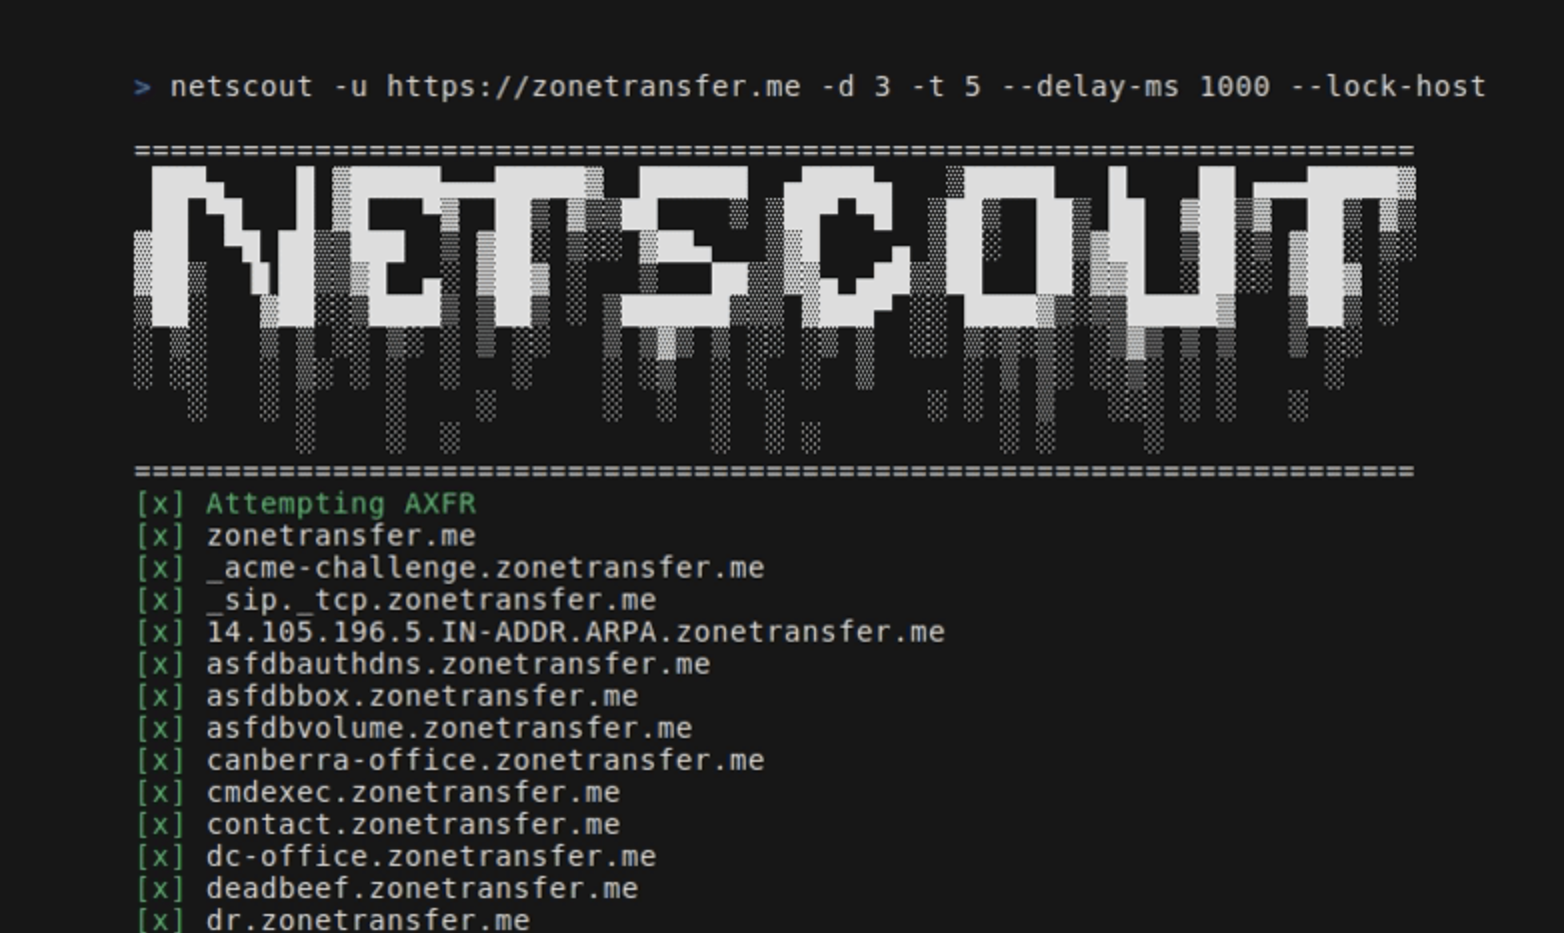 caio-ishikawa/netscout
一款 OSINT 工具,可根据给定的种子 URL 发现域名、子域名、目录、端点和文件。
 graniet/inspector
Inspector 工具是一款权限提升辅助工具(PoC),易于部署在 Web 服务器上,该工具可以列出以 root 权限运行的进程、检查内核版本、检查历史文件、获取可能的漏洞利用……
 bi7s/cves
包含与常见漏洞和披露(CVE)相关的数据和工具的仓库,用于漏洞分析与威胁情报。